
Sujet
Cycle de vie logiciel et dépendance fournisseur
Au sein de la facette Sujet, la veille thématique Cycle de vie logiciel et dépendance fournisseur rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

IETF
L’état CAPWAP ne prouve pas le service : RFC 5415
RFC 5415 organise un plan de contrôle WLAN: un Access Controller gère des Wireless Termination Points, établit des sessions protégées, applique des réglages et transporte des données clients. Mais un état de protocole terminé, une session DTLS ou un paquet de données reste une…
Dirigeants
Quand les demandes pour la zone racine ont augmenté, Kim Davies a refondu le RZMS
En 2022, la croissance des portefeuilles de domaines de premier niveau et la fréquence accrue des changements de clés DNSSEC avaient dépassé les hypothèses du Root Zone Management System. Kim Davies a décrit la refonte d’ICANN: seuils d’approbation configurables, demandes…

IETF
WiCoP est une archive historique, pas une base de déploiement : RFC 5414
RFC 5414 décrit WiCoP, un protocole de contrôle et de provisionnement des grands réseaux WLAN. Le RFC Editor le classe Historic et renvoie à RFC 5415. La distinction est décisive: un contrôleur visible ou un accusé de réception ne prouve ni l’autorité actuelle, ni l’application…

IETF
La sécurité SLAPP est une frontière historique, pas une preuve de déploiement
Le RFC 5413 conserve Secure Light Access Point Protocol tel qu'il a été soumis aux travaux CAPWAP. Ses idées de découverte, d'authentification et de transport protégé sont utiles pour l'histoire, mais le RFC Editor le publie pour le registre historique et déconseille de…

IETF
LWAPP est une archive historique, pas une base de déploiement
Le RFC 5412 conserve l'état du Lightweight Access Point Protocol au moment où il a été soumis aux travaux CAPWAP. Il éclaire l'architecture contrôleur–point d'accès, mais le RFC Editor le classe Historic et indique qu'il ne doit pas servir de base à un déploiement. Le RFC 5415…

IETF
Un guide SIP est une carte, pas un certificat de déploiement
Le RFC 5411 aide à s'orienter dans une famille SIP devenue trop vaste pour tenir dans une seule fiche. Il classe les textes, indique leur statut et renvoie vers les sujets voisins. Mais c'est un instantané informatif, pas l'inventaire en temps réel d'un opérateur. Une entrée peut…

IETF
L'extension transportait un message de clé. Elle ne prouvait pas son installation.
Pour OMA BCAST, MIKEY devait transporter des clés courtes et longues, des rapports et des règles de contrôle parental. Le RFC 5410 ajoute un conteneur General Extension. Ce conteneur atteste un type et des octets; il n'atteste ni la réception utile, ni l'installation d'un…

IETF
CMS a enveloppé la clé. L'identité du destinataire devait encore correspondre.
Le RFC 5409 ne dit pas seulement que l'IBE peut protéger un courrier. Il fixe les conventions CMS qui chiffrent une clé de contenu avec BF ou BB1, encodent l'identité du destinataire et choisissent l'algorithme par OID. Une enveloppe valide n'est pas encore une autorisation.

IETF
Une identité peut calculer une clé publique. Elle n'accorde pas un droit.
Le chiffrement fondé sur l'identité semble supprimer une friction familière: l'expéditeur calcule la clé publique à partir de l'identité du destinataire, puis un service de génération fournit la clé privée au moment utile. Le RFC 5408 décrit cette architecture avec précision. Il…
Créateurs
Une expression voyage sans son auteur : Cory Doctorow et les limites de l’interopérabilité
Quand une témoin canadienne a repris l’expression « adversarial interoperability » de Cory Doctorow devant un comité parlementaire, elle parlait d’un projet de loi sur les verrous numériques et les appareils équipés de logiciels. L’idée a trouvé sa place dans un compte rendu…

IETF
Le canal était lié ; l’opération restait une décision distincte.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
Le canal était lié ; l’opération restait une décision distincte.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
Le canal était lié ; l’opération restait une décision distincte.
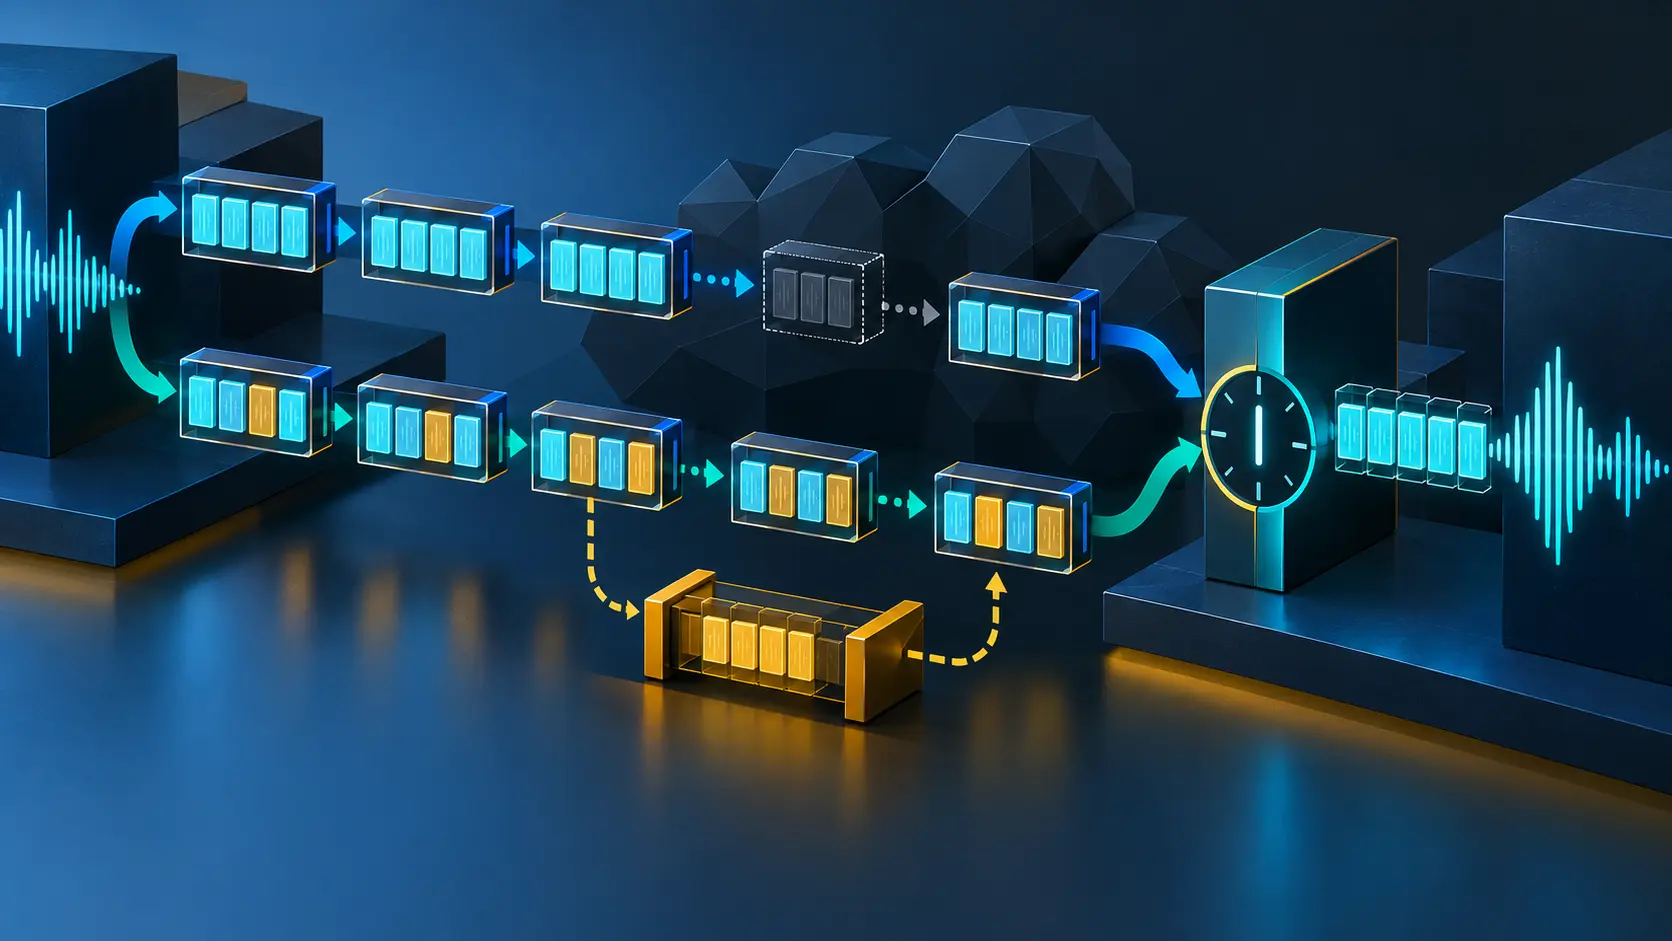
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
Le canal était lié ; l’opération restait une décision distincte.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…

IETF
Deux partenaires disaient « compression prise en charge » — ils ne signaient pas les mêmes octets
Les deux passerelles savaient traiter ZLIB. L'une comprimait le document avant de le signer; l'autre attendait un ensemble signé puis le comprimait. Les deux constructions sont prévues par le RFC 5402. Elles ne placent pourtant ni la signature ni le MIC sur la même…
IETF
La page était conforme, pas encore la preuve : RFC 5385
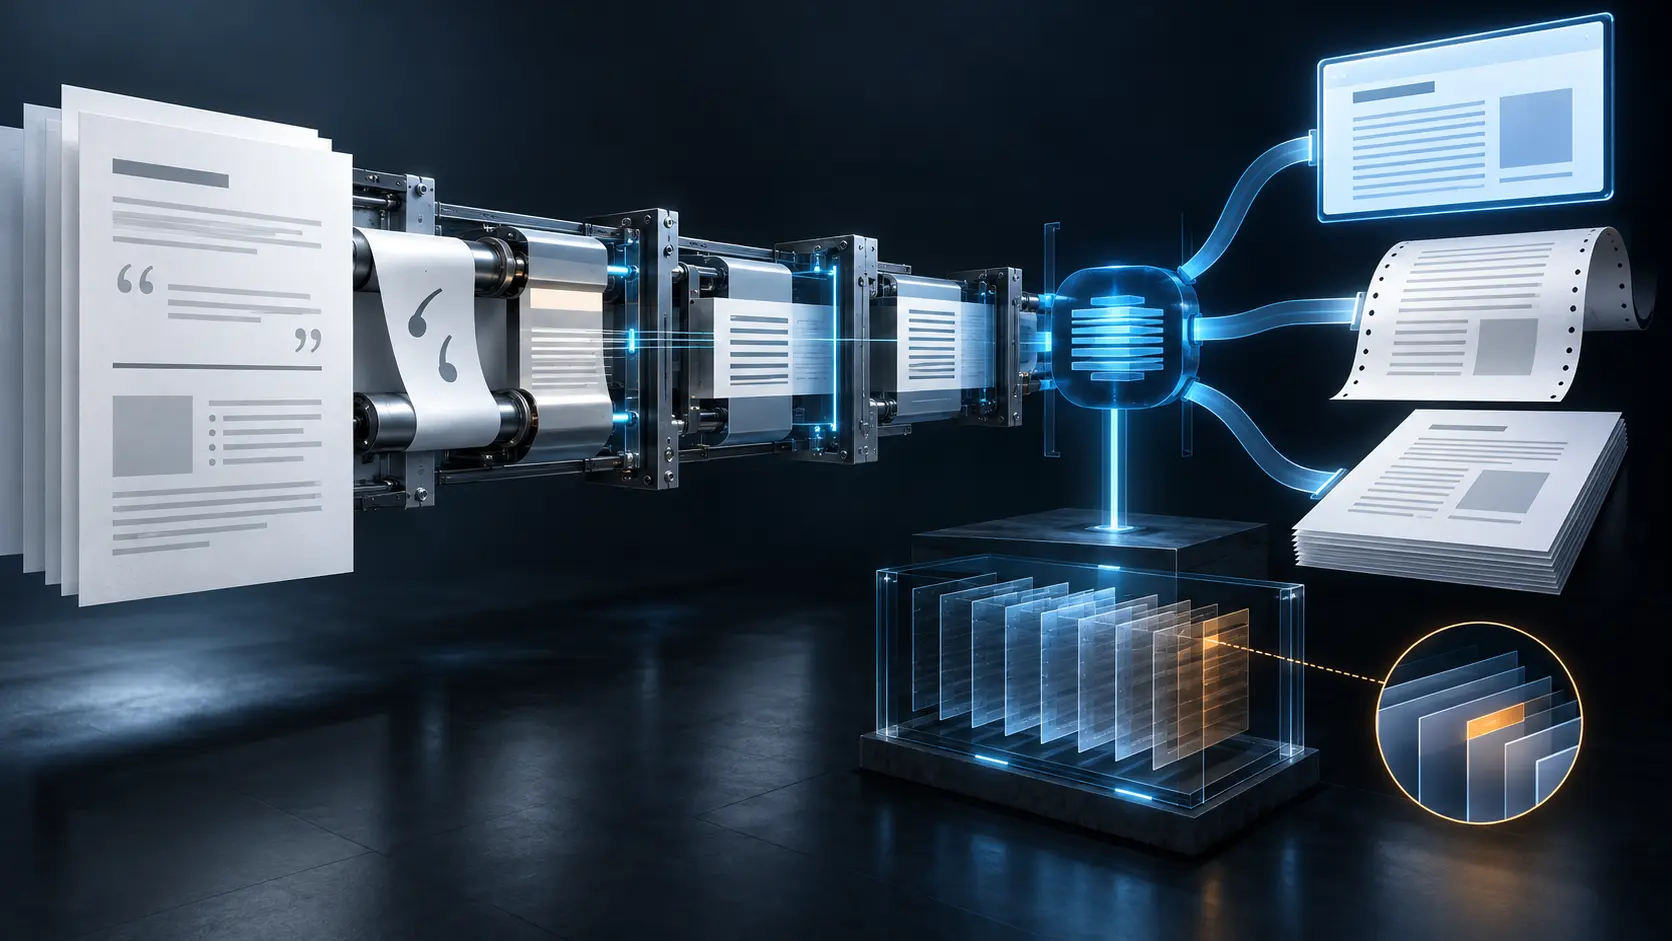
Une mise en page peut réussir son contrôle visuel et échouer à établir l’identité du document. RFC 5385 le montre avec une précision presque matérielle: le modèle Word rapprochait l’écran du texte RFC, mais un fichier d’impression et un post-traitement restaient nécessaires. La…
IETF
Un NACK entendu peut faire taire mille récepteurs sans en réparer un seul
Un bloc disparaît pour une partie du groupe. Un premier récepteur réclame la réparation; les autres entendent sa demande et renoncent à envoyer la leur. Vu du serveur, le calme revient presque aussitôt. Ce calme prouve que la suppression fonctionne. Il ne prouve ni que la…

IETF
L’adresse la plus basse a tranché, sans recevoir de mandat : RFC 5384
Dans un arbre multicast, deux voisins aval peuvent demander des traitements incompatibles. RFC 5384 donne au routeur amont un moyen de sortir du conflit: à défaut de règle propre au type d’attribut, il retient la valeur fournie par l’adjacence dont l’adresse IP est numériquement…

Créateurs
Susan Kare et le fichier derrière l’icône
Le MoMA conserve un carnet de croquis d’icônes Macintosh de Susan Kare, daté de 1982. Un récit ultérieur des conservateurs décrit aussi plus de 300 disquettes dans les matériaux de son archive. Une page quadrillée et un support numérique ne sont pas deux versions équivalentes…

IETF
Le même utilisateur a reçu deux ressources de principal
Lundi, le client a mémorisé une URL de principal. Mardi, le même compte authentifié en a reçu une autre. L’équipe a conclu à un doublon d’identité; le serveur avait simplement choisi une autre ressource autorisée. RFC 5397 permet cette pluralité tout en demandant de la cohérence.…