
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
IETF
Le client OAuth change d’adresse. Le serveur garde la clé du portillon.
Une entreprise déplace les sorties réseau de son client OAuth et publie sa nouvelle liste d’adresses. Le projet individuel déposé à l’IETF le 28 octobre distingue deux gestes que l’on confond trop facilement: annoncer une plage IP et lui donner accès au point de délivrance des…
IETF
ACME postquantique : le mode strict disparaît, l’ancienne signature reste à la discrétion du serveur
En juin, le projet prévoyait une porte qui se fermait vraiment: son profil strict rejetait toute authentification reposant uniquement sur les signatures classiques. La version du 28 octobre supprime cette porte nommée. Désormais, la fin de la période de transition dépend de la…
IETF
Un agent IA a-t-il obéi ? Le brouillon SAMP refuse de gommer le doute
Une console lance une commande. La réponse se perd et l'opérateur inscrit « résultat indéterminé ». Le lendemain, une preuve arrive. Réécrire la ligne d'hier serait commode; relancer l'opération serait dangereux. Dans sa révision publiée le 28 octobre, une proposition…
Histoire d'Internet
Un nom d’hôte, et le gestionnaire fabrique son contexte : RFC 1503
En 1993, on pouvait épargner à l’utilisateur les détails d’administration de SNMPv2. Le prix de cette simplicité apparaissait ailleurs: dans la base locale du gestionnaire, qui pouvait créer des identités et des droits de lecture temporaires à partir d’un nom saisi au clavier.
Universitaires
Le générateur BGP le plus fidèle au RRC4 a manqué 35–41 % des anomalies sur RRC5
Shadi Motaali a entraîné son test sur RRC4 et l’a évalué sur RRC5, avec 13 générateurs et 30 événements documentés. Le générateur le plus fidèle à son collecteur d’origine y a laissé échapper jusqu’à 41 % des anomalies.
IETF
Le cache garde son adresse. La réponse, elle, porte sa date limite.
On demande à un vérificateur d'être sévère avec l'âge des preuves. On demande au serveur qui fournit les références de ne pas répondre mille fois à la même question. Le nouvel exemple d'un projet IETF fait tenir les deux exigences dans une seule transaction: une adresse…
IETF
Le verdict tient debout. Le tampon « vérifié » reste sous cloche.
Une institution adore les dossiers qui se ferment par un mot. « Conforme » fait gagner une ligne au tableau de bord et beaucoup de questions disparaissent avec elle. Un projet individuel de l’IETF force à rouvrir le tiroir: une conclusion transportable doit laisser visibles les…
IETF
Le logiciel a son reçu. Où est l’ordre de le livrer ?
La chaîne de livraison garde la somme de contrôle du paquet et le reçu du registre. La signature de la personne qui a dit « on publie » peut, elle, se dissoudre dans un champ de ticket. Un projet individuel daté du 26 octobre veut relier cette décision au paquet réellement…
IETF
Deux machines impeccables. Laquelle porte réellement le bon nom ?
Une mesure d’attestation reconnaît un logiciel approuvé. Elle reconnaît tout aussi bien sa copie. Pour un service qui doit retrouver une instance précise après le renouvellement de sa clé, cette égalité devient un problème d’identité. Un nouveau projet individuel soumis à l’IETF…
Récits
RIPE NCC veut deux centres de données capables de tenir chacun sans l’autre
À Sofia, l’opérateur du registre a montré les coutures de son réseau actuel et le plan qui doit les défaire d’ici 2028.
IETF
L’agent passe sans demander. La permission tient dans une liste
Une proposition individuelle déposée le 27 octobre à l’IETF veut épargner aux utilisateurs les confirmations répétées quand leur agent personnel accède à un service. L’Agent Authorization Center choisirait entre approbation automatique et intervention humaine. Le service pourrait…
IETF
Oblivious CoAP cache l’expéditeur. Le relais peut poster deux fois la lettre
Une note présentée à l’IETF le 28 octobre veut protéger l’identité des petits appareils qui parlent CoAP. Le relais voit d’où vient la requête sans pouvoir la lire; la passerelle la lit sans recevoir l’adresse du client. Rien n’empêche le relais de renvoyer la même enveloppe…
IETF
Retirer la plaque DNS de l’agent ne coupe pas son client OAuth
Un projet soumis à l’IETF en octobre lie le nom DNS d’un agent à un client OAuth. Le nom indique où demander une preuve récente, mais l’arrêt des nouveaux jetons dépend du serveur d’autorisation. Effacer la fiche publique peut même conduire un nouveau destinataire à ne plus…
IETF
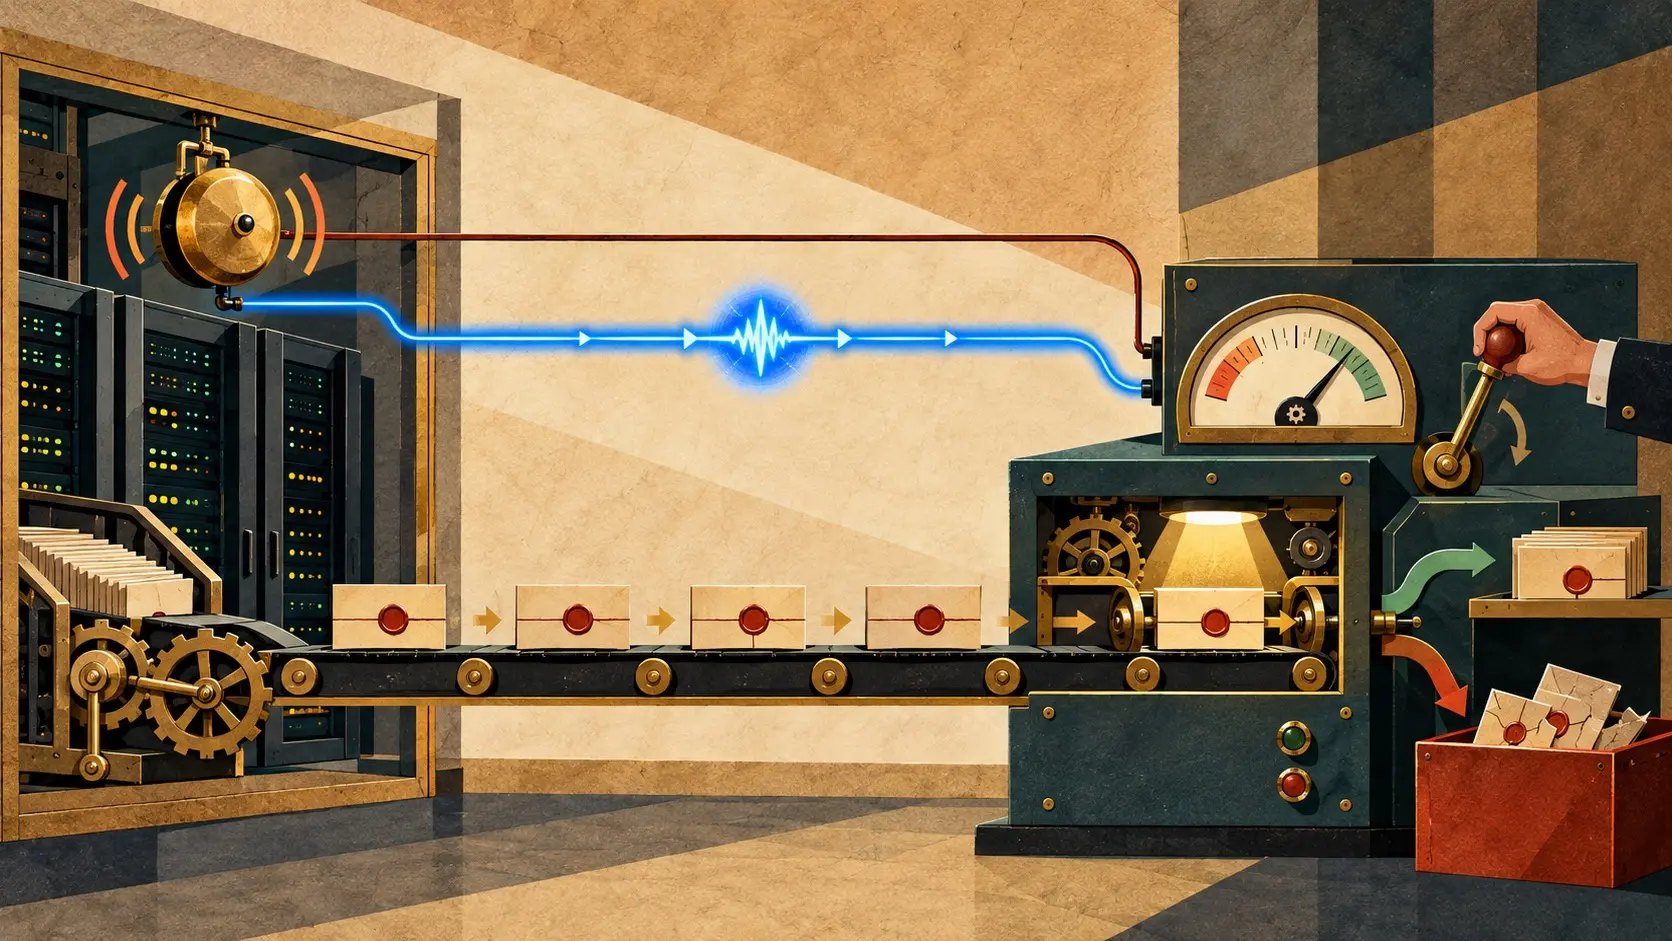
RPKI promet l’alerte immédiate. Les données prennent le train périodique
Quand une autorisation d’origine change, le routeur a besoin de données vérifiées, pas seulement d’une sonnerie. Un projet publié le 28 octobre crée un abonnement aux mises à jour RTR. Son message d’urgence annonce un changement; le paquet qui transporte les données suit, lui…
IETF
Un faux « Support » dans la boîte du candidat. Qui lui a donné ce nom ?
Sur un site d’emploi, un compte nommé « Support » peut demander au candidat de quitter la plateforme ou de remettre ses identifiants. Si ce compte n’appartient pas au service officiel, l’usurpation commence dans une messagerie que le site contrôle. Un nouveau projet de l’IETF…
Récits
Chez InterLAN, l’IA lit les journaux. Le minuteur protège les routeurs.
Le portail d’un point d’échange promet de raccourcir la distance entre une demande et un changement réseau. À RIPE 93, InterLAN IX a montré où il remet de la distance: avant l’écriture sur les équipements, puis entre le diagnostic confié à l’IA et la décision de modifier la…
IETF
Le reçu a un maître. Qui certifie l’action absente ?
Des signatures peuvent rendre un dossier impeccable. Le projet WEXP Coverage oblige l’acheteur à regarder celui qui décide quelles actions entrent dans le dossier.
Histoire d'Internet
MD4 courait vite. Sa promesse de sécurité marchait à crédit
En octobre 1990, le document qui présentait MD4 alignait trois débits mesurés sur des ordinateurs précis. Pour la résistance aux collisions, il avançait une conjecture. Les deux lignes se côtoyaient dans la même proposition destinée aux signatures numériques.
IETF
La politique était signée. Le contrôle à la frontière restait facultatif.
Un objet de politique peut arriver intact, avec un propriétaire et une zone soigneusement renseignés. Le réseau qui le reçoit doit encore décider qui possède le mandat d'y imposer une règle.
IETF
Les conditions changent. Qui conserve la version qu’on a signée ?
Quand un service modifie ses règles, sa page courante raconte le présent. Une contestation porte souvent sur le passé. Un projet individuel de l’IETF propose de conserver chaque texte ancien avec une empreinte publique et des témoins capables de contredire le journal lui-même.