
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

IETF
Le filtre final était correct. La mise à jour a quand même laissé passer une route.
La révision 03 d’un brouillon GROW de l’IETF montre que la sécurité BGP dépend du passage entre deux politiques, pas seulement de leur contenu final. Une suite de commandes correctes peut créer un état intermédiaire permissif.

IETF
L’outil connaissait le SID. L’actionneur ne lui appartenait pas pour autant.
CORECONF-M2M veut rendre les appareils contraints directement intelligibles aux agents IA au moyen de YANG, de SID et d’outils MCP. Cette continuité de représentation est précieuse, mais elle ne réunit pas automatiquement le droit d’agir, l’acceptation par l’appareil et la preuve…

IETF
L’émetteur a signé l’enveloppe. Il ne pouvait toujours pas changer la clé de l’agent.
Dans le profil AIC-JWT 02, l’autorisation signée par le mandant voyage à l’intérieur d’un jeton signé par l’émetteur. Cette superposition empêche le transporteur du titre de devenir, par simple commodité, l’auteur de la délégation.

IETF
L’agent a signé le défi. La clé jointe ne faisait toujours pas autorité.
La révision 03 d’OpenA2A AIP oblige le vérificateur à distinguer une signature mathématiquement correcte d’une identité établie. La clé fournie prouve une possession; seul un registre ou un document DID peut en attribuer l’usage au bon agent.
IETF
L’agent s’est tu. Le score a sanctionné ce que le vérificateur ne voyait plus.
Le projet NBTP transforme l’absence de battements et le silence corrélé en décroissance de confiance, puis en états SUSPECT ou QUARANTINED. Cette mécanique peut aider l’exploitation, à condition de ne pas confondre un angle mort d’observation avec le comportement de l’agent.

Histoire d'Internet
Le client voyait une liaison directe. L’opérateur détenait la paire d’adresses cachée : RFC 3186
Un voyant physique pouvait rester allumé alors que le protocole de ligne était déjà mort. Cette formule — « link up, line protocol down » — révèle mieux RFC 3186 que le mot tunnel: le client observait une liaison PPP apparemment simple, tandis que la cause, le chemin et le…

IETF
Chaque maillon était valide. La chronologie pouvait pourtant avoir été raccourcie.
La révision 09 d’AER-1 construit un historique interne vérifiable pour les appels d’outils d’un agent. Sa leçon la plus utile tient à ce qu’elle refuse de déduire de cette cohérence: l’exhaustivité du passé présenté.
Histoire d'Internet
Retirer un nom de l’enveloppe ne révoquait pas l’ancienne clé : RFC 3185
Une nouvelle enveloppe chiffrée pouvait omettre trois destinataires et pourtant rester lisible par eux. Leur nom avait disparu de la représentation; le pouvoir reçu avec la clé précédente, lui, n’avait pas été repris. RFC 3185 exposait cette différence sans détour: réduire la…

IETF
La clé a changé. La continuité de l’instance dépendait encore d’un registre.
Reconnaître une clé actuelle et reconnaître la même instance au fil du temps sont deux opérations différentes. Le nouveau profil OAuth rend visible l’autorité qui les relie: l’attesteur, son dossier d’enrôlement et ses décisions sur le cycle de vie.
Histoire d'Internet
Le domaine a signé le message. La personne restait sans nom : RFC 3183
Entre « ce domaine a laissé partir ce message » et « cette personne en est l’auteur », il existe un espace probatoire que l’interface moderne efface volontiers. RFC 3183 plaça précisément son mécanisme dans cet espace: une organisation pouvait authentifier quelqu’un en interne et…

IETF
La chaîne a prouvé qu’une horloge avait tort. Elle n’a pas désigné la coupable.
Roughtime sait rendre une contradiction durable et vérifiable; il refuse, à juste titre, de confondre cette preuve avec un verdict.

IETF
Le contrôle d’intégrité a réussi. La vérité du chemin restait ouverte.
Une chaîne GMAC valide peut démontrer que certains champs IOAM protégés n’ont pas été modifiés. Elle ne démontre ni que tous les éléments attendus sont arrivés, ni qu’un nœud compromis a dit vrai sur lui-même, ni que la décision prise ensuite a rendu le service meilleur.

IETF
Personne n’a signalé d’avancement. Pourquoi la tâche semblait-elle terminée ?
Quand une tâche nomme des entités mais ne contient aucun relevé d’avancement, le silence doit rester visible au lieu de devenir un état vert.
IETF
Le contrôleur a annoncé la fin. Le réseau n’avait pas prouvé l’absence de coupure
Dans un redimensionnement optique distribué, un état final simplifie la conduite. Il ne résume pourtant pas toutes les réalités qu’il prétend fermer: les deux sens, chaque domaine, les chemins de travail et de protection, les créneaux physiques et le trafic du client gardent…

IETF
Les deux volets du paiement concordent. La livraison reste vide.
Une réconciliation financière peut être exacte des deux côtés et laisser intacte la question la plus concrète: la contrepartie promise est-elle arrivée ?

IETF
La preuve du lot est valide. Combien de jetons avez-vous vraiment reçus ?
L’émission groupée de Privacy Pass économise des échanges et mutualise un calcul de preuve. Elle ne tient pourtant pas le livre de stock à la place du client: entre la réponse de l’émetteur, la finalisation cryptographique, l’écriture durable et l’usage ultérieur, plusieurs…
IETF
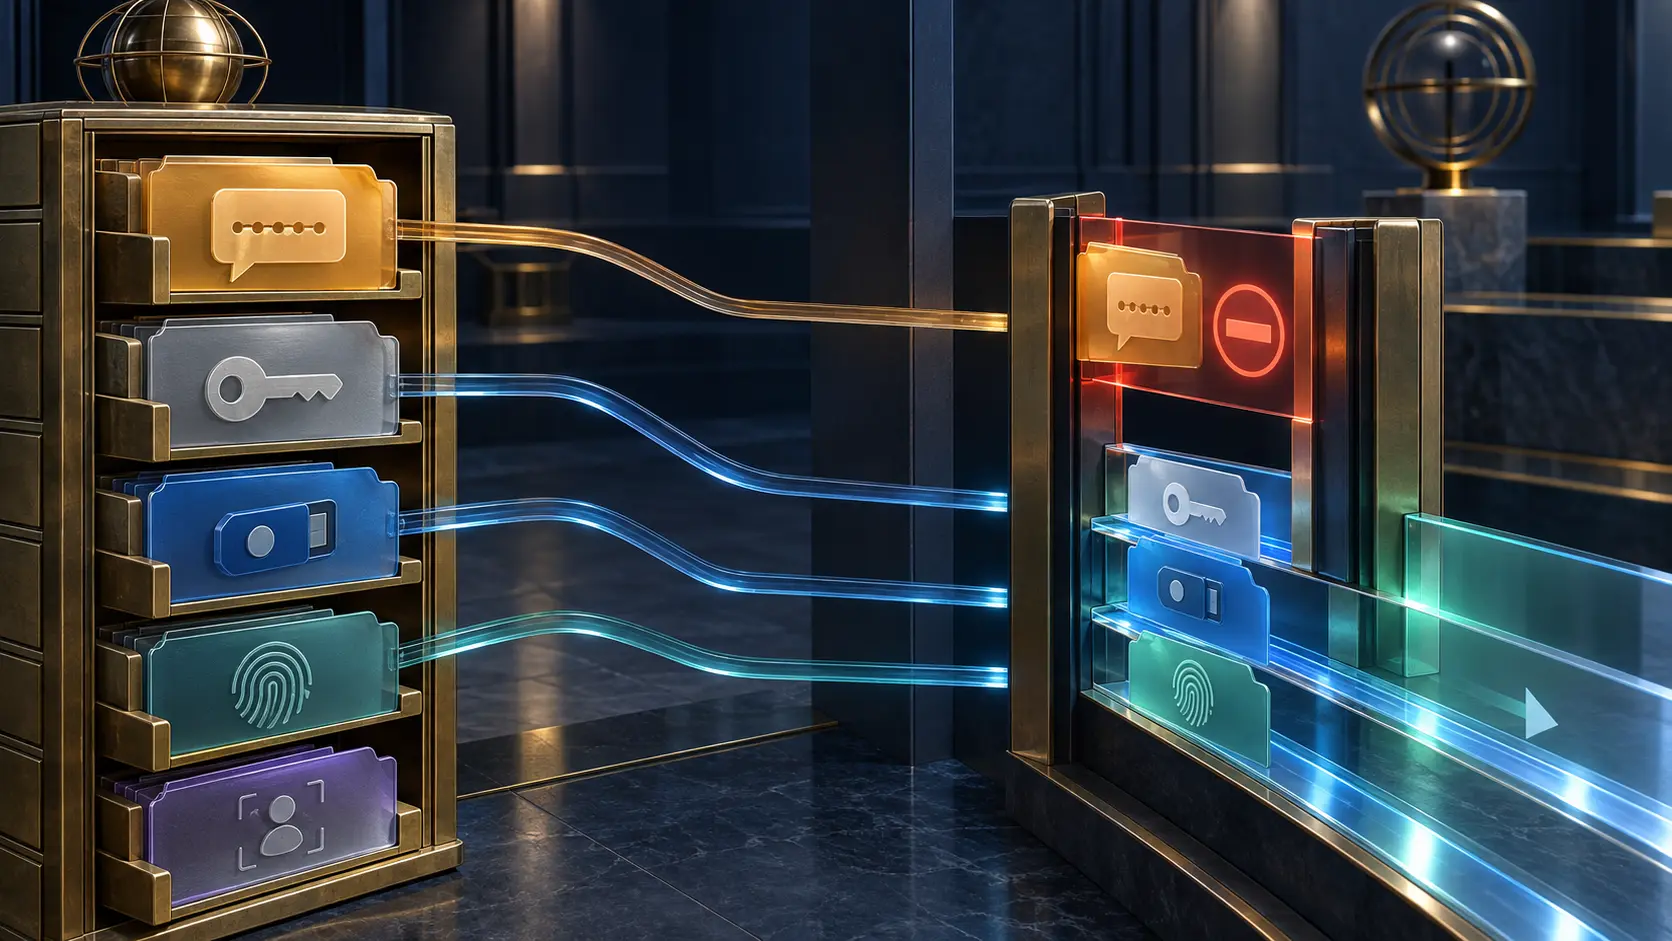
Le registre peut nommer la question de sécurité. Il ne peut pas la rendre acceptable.
Nommer une méthode d’authentification facilite l’interopérabilité; cela ne confère ni robustesse, ni autorisation d’usage, ni niveau d’assurance.

IETF
La commande ACME a nommé un profil ; le certificat devait encore faire ses preuves
ACME Profiles donne aux autorités de certification un sélecteur propre pour leurs politiques d’émission. Ce nom améliore la coordination, mais il ne transforme ni la commande, ni le tableau de bord d’automatisation, en preuve des champs du certificat, de son déploiement ou de son…

IETF
La méthode AML a réussi. Cela ne dit pas que le client est autorisé.
Un code portable peut confirmer l’exécution d’un contrôle sans transporter la conclusion juridique et opérationnelle que le destinataire voudrait lui prêter.

IETF
Un vCon signé n’est pas encore une conversation prouvée
Le conteneur vCon peut réunir entités, échanges, pièces jointes et analyses tout en protégeant ses octets par signature. Cette intégrité est une fondation, pas un verdict sur l’exhaustivité de la capture, la véracité des identités, la validité du consentement ou l’autorité de…