
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Histoire d'Internet
La mémoire louée par des fragments qui ne formaient jamais un paquet
Un fragment isolé n’était pas seulement un morceau de trafic. À l’arrivée, il pouvait ouvrir un contexte, réserver un tampon et faire démarrer une attente. La question historique n’était donc pas simplement « combien de temps patienter ? », mais « quel témoin faut-il conserver…
Dossier
La signature était valide. Le jeton ne l’était pas.
L’IESG vient d’approuver une nouvelle référence de sécurité pour les JWT. Son apport décisif tient en une séparation souvent négligée: vérifier une signature ne suffit pas à établir qu’un jeton de cette nature peut commander cette application.

Tendances FAI régionaux Europe et Moyen-Orient
L'empreinte publique de Seech-Infocom doit distinguer les preuves de routage des promesses de résilience
Un système autonome visible, des autorisations d'origine valides et un essai officiel bien délimité attestent une activité réseau réelle. Ils ne disent pas combien de temps chaque nœud d'accès résiste à une panne électrique, à quelle vitesse un client est rétabli, ni si deux…
Histoire d'Internet
Le numéro disait où, pas quoi : comment Xref a rendu l’emplacement Usenet local
Un même article Usenet pouvait porter un numéro différent dans chaque groupe, puis en recevoir d’autres sur le serveur voisin. Xref n’a pas supprimé cette pluralité: il lui a donné une portée exacte, en séparant l’identité mondiale de l’article de ses coordonnées locales.

Récits
prop-167 est en service, mais pas dans un seul état
Le flux public demandé par la communauté APNIC existe: ses fichiers horaires permettent d’observer l’usage de WHOIS et de RDAP sans attendre un nouveau communiqué. Ce succès n’efface pourtant pas l’autre sortie inscrite dans `prop-167-v002`. Le Conseil exécutif lui a attribué un…
Dossier
L’identifiant est resté. Le chemin, lui, a changé.
L’IESG vient d’approuver un identifiant compact pour les listes de segments distribuées par BGP SR Policy. Ce nombre facilite les rapprochements entre contrôleur, télémétrie et gestion, mais il n’est unique que dans un Candidate Path et peut survivre à une modification complète…
Histoire d'Internet
Le nom de fichier que l’expéditeur ne pouvait pas choisir
En 1989, une exigence destinée aux hôtes Internet remplaça une indication FTP ambiguë par deux formes exactes: `125 FILE: pppp` et `150 FILE: pppp`. Quatre caractères et deux-points transformaient enfin une phrase de serveur en reçu exploitable par un programme — sans transformer…

Récits
La ligne de partage de 4.10 : dater la règle sans réécrire le passé
`ARIN-2025-8` place sur une même page une frontière prospective. Le projet ajouterait `within the ARIN service area` au NRPM 4.10 tout en affirmant codifier la pratique actuelle du personnel; ses commentaires indiquent que le personnel n’a pas l’intention d’étendre la restriction…

Histoire d'Internet
La liste qui n’était pas son adresse : comment List-Id lui donna un nom stable
Une liste de discussion pouvait changer de serveur sans changer de communauté. List-Id a donné un nom durable à cette continuité, tout en laissant l’adresse de dépôt, les commandes et l’authentification évoluer sous des contrôles distincts.

Récits
Chez AFRINIC, rester en ligne ne suffit pas à prouver le retour à la normale
Le communiqué de février n’annonçait pas la disparition d’un service, mais son ralentissement sous l’effet d’une capacité de connexion dépassée. Cette nuance oblige à poser la bonne question après l’augmentation de bande passante: non pas seulement « les serveurs étaient-ils…

Histoire d'Internet
La route que le relais devait oublier : SMTP conserva la syntaxe après lui avoir retiré son autorité
Une ancienne adresse SMTP peut encore énumérer des relais avant la boîte finale. Le serveur contemporain doit reconnaître cette forme, sans être obligé de suivre l'itinéraire. Ce paradoxe est volontaire: l'interopérabilité a conservé la grammaire, tandis que le pouvoir de choisir…
Dossier
La passerelle se disait post-quantique. Le tunnel signait encore en ECDSA.
Le 24 août 2026, l’IESG a approuvé un mécanisme d’authentification par signature post-quantique pour IKEv2. Cette décision ouvre une voie normalisée à ML-DSA et SLH-DSA; elle ne prouve ni le choix de l’algorithme par une passerelle ni l’aboutissement d’un tunnel authentifié.

Histoire d'Internet
La nouvelle adresse qui n’était pas un renommage : SMTP sépara transfert et indication
Une boîte aux lettres a déménagé. Deux serveurs connaissent sa nouvelle adresse, mais le premier répond `251` et prend le message, tandis que le second répond `551` et le refuse. Le renseignement est identique; la responsabilité change de camp. SMTP a ainsi empêché qu’une…
Récits
La restriction de cinq ans de RIPE NCC repose désormais sur « impliqué »
RIPE-791 désignait deux positions: le contact et le représentant d’un ancien membre. RIPE-863 ne reprend pas cette liste. Le texte vise désormais la personne qui a fourni des données frauduleuses ou trompeuses, ou qui a été impliquée dans leur fourniture, puis relie cette…
Dossier
IANA a enregistré une capacité DELEG. Le déploiement reste à prouver.
Le 24 août 2026, IANA a ajouté la clé temporaire `deleg` au registre DNS Resolver Information. Les opérateurs disposent désormais d’un terme commun pour déclarer la prise en charge du protocole DELEG émergent; une déclaration ne transforme pourtant ni un Internet-Draft en norme…
Dossier
Le numéro était le bon. La zone ne l’était pas
Une zone DNS peut arriver par le bon canal, porter le numéro de série attendu et se charger sans erreur de syntaxe, tout en n’étant pas la copie publiée. ZONEMD ne promet pas qu’une politique est juste ni qu’un serveur la sert déjà. Il crée une frontière plus étroite, mais…

Histoire d'Internet
Une note peut manquer ; une autre refuse de finir
Pour un réseau, deux paquets perdus peuvent se ressembler. Pour un instrument, perdre l'ordre de commencer une note ou celui de l'arrêter produit deux histoires différentes. Le journal de récupération de RTP MIDI a été conçu autour de cette dissymétrie: réparer ce qui persiste…

Histoire d'Internet
Le décalage qui ne savait pas nommer le fichier : la reprise FTP supposait un objet inchangé
Une coupure laisse deux souvenirs très différents: des octets déjà payés et l'identité du fichier qu'ils étaient censés former. FTP a su conserver le premier sous forme de point de reprise. Le second resta une promesse entre les systèmes, car aucune position ne peut dire à elle…
Récits
Six procès-verbaux publiés, mais aucune carte des décisions de LACNIC
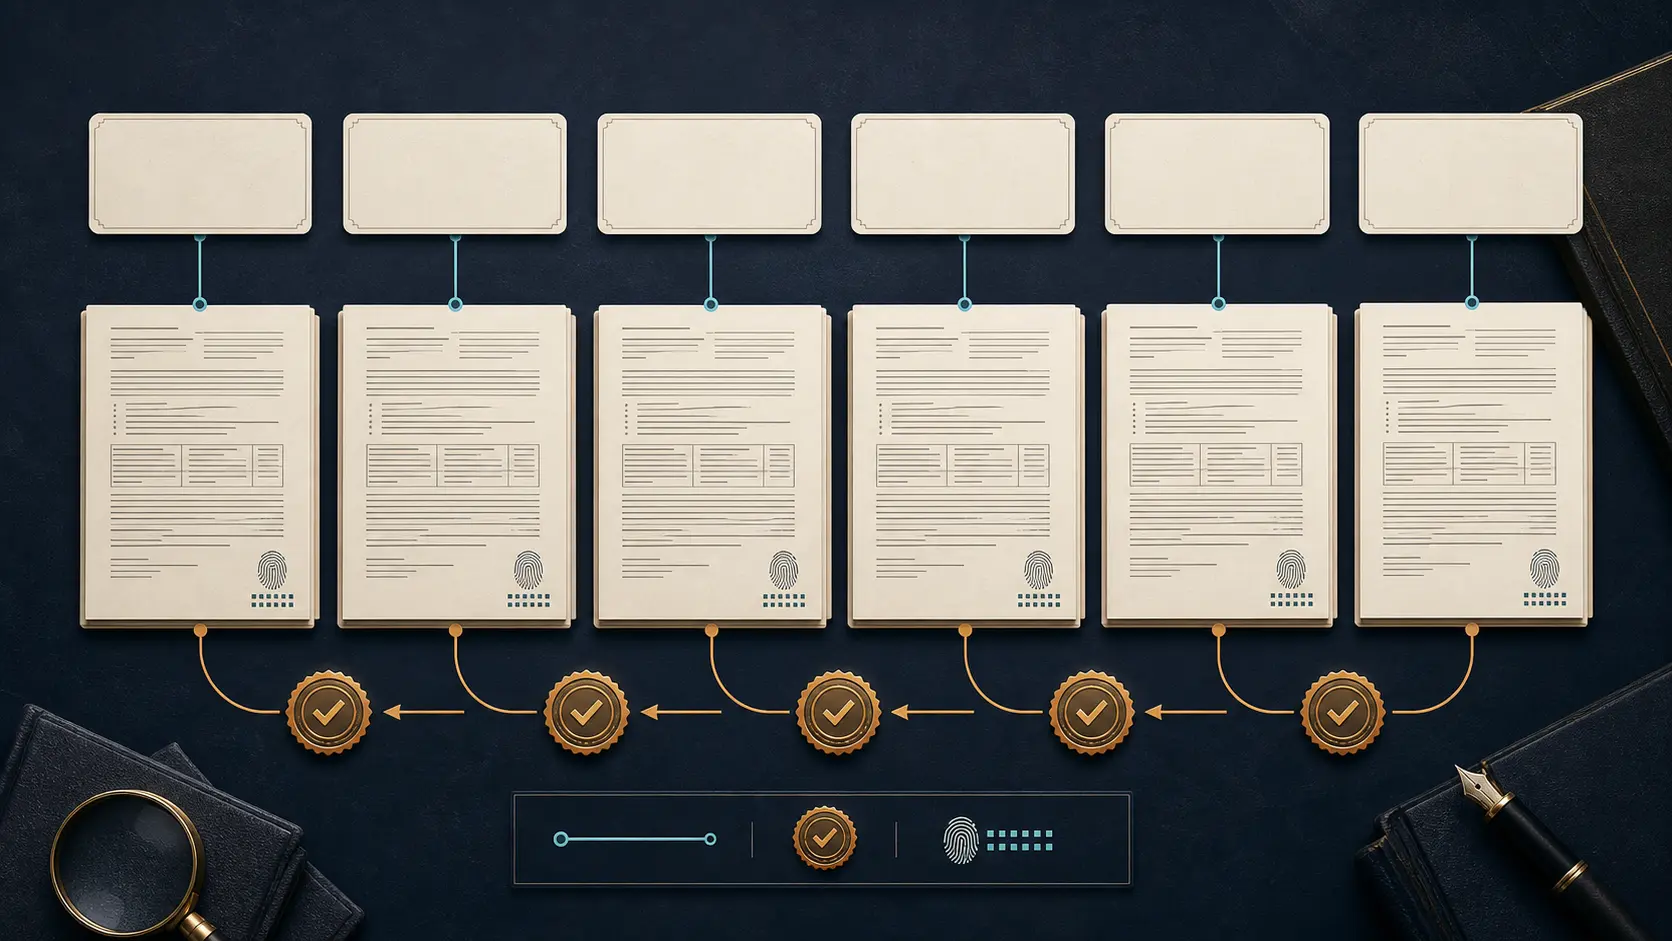
La page 2026 du Conseil de LACNIC aligne six réunions, six dates et six liens vers des actes approuvés. Entre la date et le procès-verbal, la colonne `Summary of activities` reste vide six fois. L’archive est bien là; ce qui manque sur la page d’entrée, c’est le chemin qui mène…
Dossier
Le premier point de terminaison était préféré, mais jamais admissible
Un enregistrement HTTPS peut placer une destination en tête tout en obligeant certains clients à l'écarter. SVCB publie des plans de connexion bornés; il ne remplace ni la compatibilité, ni l'authentification du service, ni la preuve d'exécution.