
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Histoire d'Internet
La question à laquelle SMTP apprit à ne pas répondre : comment VRFY sépara l’acceptation du courrier de la divulgation d’annuaire
En 1982, une machine distante pouvait demander `VRFY Smith` à un serveur SMTP et recevoir le nom complet de Fred Smith ainsi que sa boîte aux lettres. La commande facilitait le diagnostic parce qu’elle rendait l’annuaire visible. Elle devint risquée pour exactement la même…

Récits
AFRINIC promet la représentativité avant de publier sa méthode
La nouvelle enquête peut améliorer les services. Son lancement n’explique pas comment une consultation anonyme et transférable représenterait les membres.

Tendances télécoms nationaux Asie-Pacifique
À Marunouchi, la 5G millimétrique dépend d’abord des immeubles
DOCOMO et Mitsubishi Estate veulent créer un cluster 5G dense au cœur de Tokyo. Leur accord cible le véritable goulet d’étranglement des ondes millimétriques: l’accès aux façades, les lignes de vue, la fibre, l’énergie et l’autorisation d’intervenir sur le paysage urbain.

Histoire d'Internet
Le serveur a rendu le nouveau nom : comment UIDPLUS a rendu les mutations IMAP vérifiables
Deux logiciels consultaient la même boîte. Le premier avait marqué un message pour suppression; le second revenait après plusieurs heures hors ligne et voulait achever sa propre liste de suppressions. Avec `EXPUNGE`, les intentions se confondaient: toute marque `\Deleted` pouvait…

Récits
Chez ARIN, le `/48` d’un site a d’abord vécu dans l’exemple
Une phrase envoyait le dossier vers un `/44`; le tableau le maintenait en `/48`. ARIN-2025-7 corrige cette petite fracture et rappelle qu’un exemple ne doit jamais devenir la couche d’exécution cachée d’une politique d’adressage.
Dossier
Le jeton connaissait l’adresse, pas l’acteur : DNS Cookies et les limites d’une authentification faible
Un Server Cookie valide apporte une preuve utile mais volontairement étroite: quelqu’un capable de recevoir à cette adresse source a déjà obtenu une valeur liée à ce Client Cookie. Il ne révèle ni son identité, ni son intention, ni son droit à bénéficier de toutes les ressources…

Récits
Une adresse WAN privée ne suffit pas à diagnostiquer le CGNAT, malgré le guide relayé par l’APNIC
Le conseil publié sous la bannière de l’APNIC confond un indice visible avec le mécanisme qui l’a produit. Pour un foyer comme pour une petite entreprise, cette nuance détermine pourtant s’il faut reconfigurer un routeur, interroger le fournisseur ou revoir entièrement l’accès…

Histoire d'Internet
La commande qui cédait la connexion : pourquoi SMTP remplaça TURN par ETRN
Un site appelait son fournisseur et demandait à la ligne de se retourner. Le serveur pouvait alors renvoyer le courrier en attente sur la même connexion. Cette économie cachait un transfert de pouvoir: le correspondant avait prononcé un nom de machine, sans prouver qu’il avait le…
Tendances mondiales des services cloud
Encrypted ClientHello devient un contrat de configuration entre DNS et périphérie
Une clé publique ECH peut apparaître dans le DNS avant que sa clé privée n'ait atteint le dernier cluster de terminaison. Cinq sites déchiffrent correctement, le sixième demande au client de recommencer, et tous les tableaux de bord annoncent que leurs composants respectifs sont…

Histoire d'Internet
L’échéance que le relais ne pouvait remettre à zéro : le temps transmissible de SMTP DELIVERBY
Un délai n’est pas une voie rapide. RFC 2852 permit à l’expéditeur d’indiquer ce qui devait se produire lorsque le temps manquerait, sans lui donner le pouvoir d’ordonner la file d’un autre opérateur.

Histoire d'Internet
La frontière qui ne savait pas décrire les trous : comment POP3 UIDL remplaça LAST par une mémoire de chaque message
LAST ne conservait qu’un entier: le plus grand numéro auquel un client avait accédé. Cette frontière pouvait dire « tout ce qui vient après paraît nouveau », mais elle ne savait pas représenter une boîte où les messages 1 et 3 avaient été récupérés tandis que le 2 ne l’avait pas…
Histoire d'Internet
Le code d’erreur qui demanda au bloqueur de s’identifier
HTTP 451 peut rendre visible un obstacle juridique et nommer son exécutant. Il ne peut ni imposer la transparence, ni valider l’ordre, ni voir sous HTTP.

Histoire d'Internet
Le message d’erreur arrivé au mauvais serveur : une histoire du Path MTU Discovery
En février 2015, Cloudflare décrivit une panne dans laquelle le réseau avait bien produit l’explication nécessaire. Un message ICMP Packet Too Big était entré dans le centre de données, mais l’ECMP l’avait dirigé vers un autre serveur que le flux TCP concerné. La contrainte était…
Tendances mondiales des FAI régionaux
Les en-têtes d’extension IPv6 deviennent une taxe de compatibilité du chemin
Une fiche d’achat peut cocher « IPv6 » sans dire jusqu’où l’équipement sait lire un paquet IPv6. Type d’en-tête, profondeur de chaîne, passage en voie lente, message d’erreur: quatre cases absentes, puis une application découvre la facture en production. Le protocole est…

Dossier
La route publique était plus propre. Son histoire avait été réécrite : suppression des AS privés et pouvoir d’effacer un saut BGP
Le résumé de veille La route publique était plus propre. Son histoire avait été réécrite: suppression des AS privés et pouvoir d’effacer un saut BGP explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au…
Histoire d'Internet
L’identifiant qui ne pouvait pas signer le message : comment SMTP AUTH borna l’identité de soumission
Un identifiant ouvrait la porte du serveur de soumission; il n’apposait aucune signature sur la lettre. SMTP AUTH rendit le courrier mobile praticable en conservant cette limite: le serveur savait qui avait établi la session et ce que ce compte pouvait faire, sans prétendre…

Universitaires
Laurent Vanbever et le réseau qui doit être testé pendant qu'il change
Les travaux de Laurent Vanbever traitent la configuration réseau comme un logiciel exécutable dont les défaillances peuvent apparaître avant, pendant ou après le déploiement. De la migration sûre du routage et de la synthèse de configuration à la détection BGP à l'exécution et…

Histoire d'Internet
L’adresse qu’aucun relais ne pouvait rétrograder : comment SMTPUTF8 lia le nom à son chemin
Un nom d’affichage accentué pouvait traverser l’ancien courrier parce qu’il entourait une adresse ASCII. Un nom de boîte non ASCII était la destination elle-même. SMTPUTF8 obligea chaque relais à prouver qu’il pouvait transporter cette identité sans en inventer une autre.
Universitaires
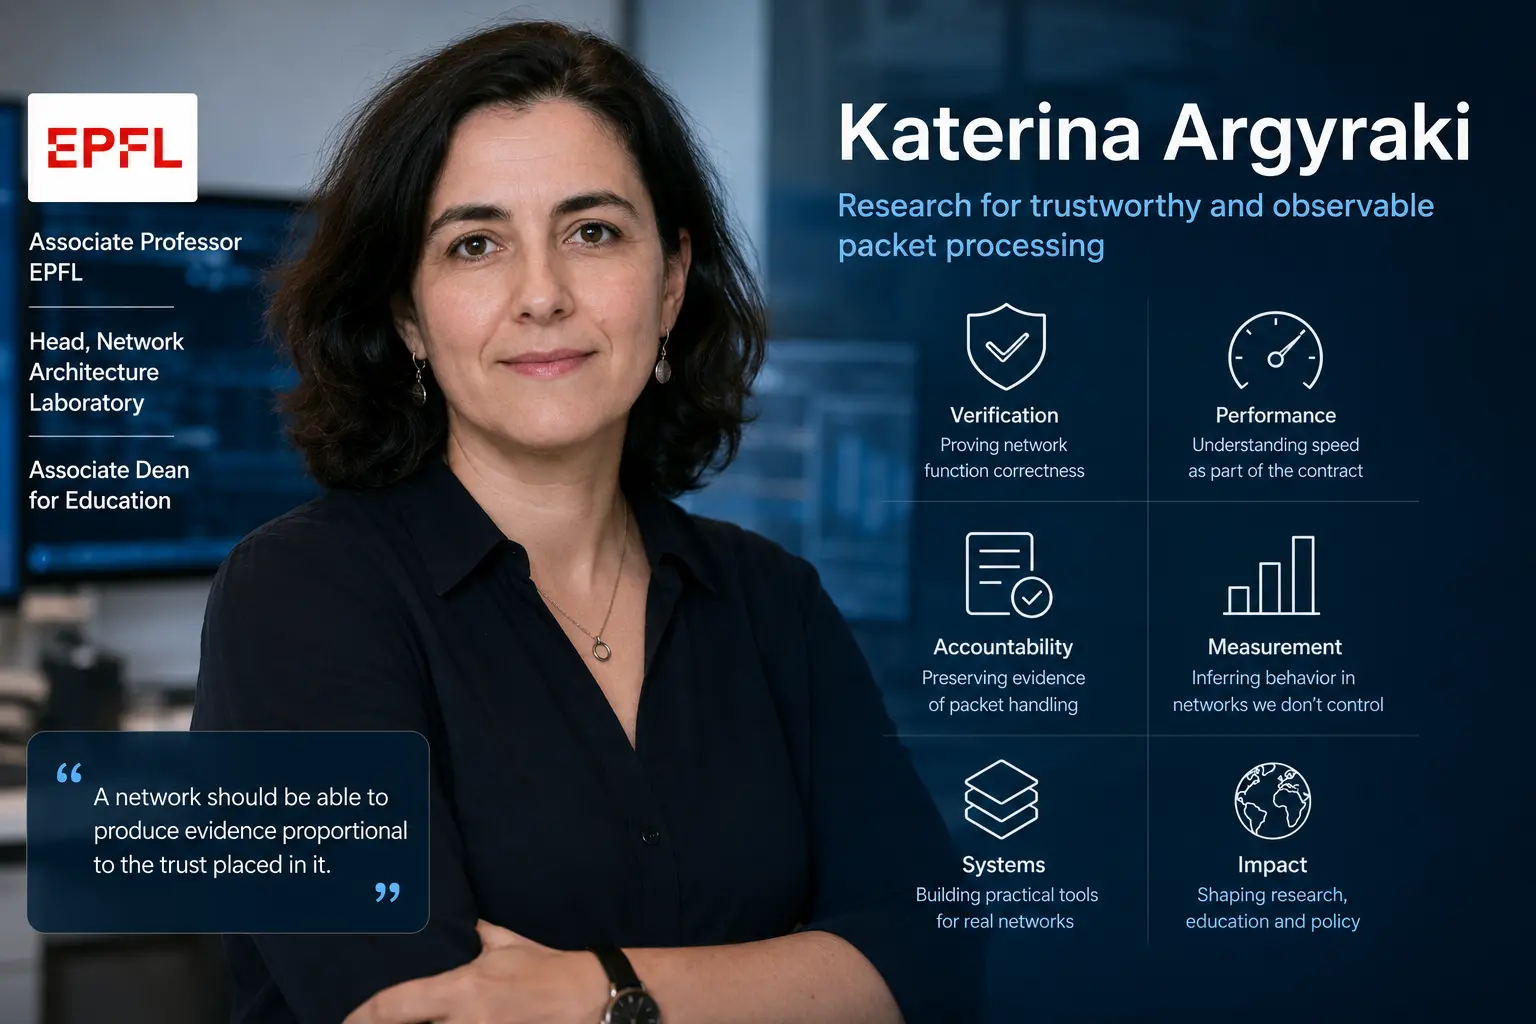
Katerina Argyraki et la recherche de preuves dans la transmission des paquets
Les recherches de Katerina Argyraki suivent un problème qui se complexifie à mesure que les réseaux deviennent plus programmables: un système de traitement des paquets peut être rapide et flexible, tandis que les opérateurs et les utilisateurs disposent de peu de preuves de son…

Tendances mondiales des télécoms nationaux
Meta demande une licence pour le câble sous-marin Aurora entre les États-Unis et le Danemark
Le câble de 7 268 km compte 24 paires de fibres et adopte une architecture ouverte, mais Meta n’a pas décidé quelle capacité sera activée au lancement.