
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Histoire d'Internet
Le paquet perdu et son ombre : la chaîne interpaquets de RFC 1969
Dans le protocole DESE de 1996, une perte ne s’arrêtait pas au paquet disparu. Elle rendait également indéchiffrable le paquet suivant, tout en laissant dans le chiffrement de celui-ci le point de reprise nécessaire au troisième. Cette asymétrie raconte mieux que tout slogan ce…

Entreprises FAI régionaux mondiales
AS33169 : ce que le routage public révèle — et ne révèle pas — sur la surface opérationnelle d’Utherverse Network Operations
Les registres attribuent des ressources. Le routage montre parfois qu’un système annonce ces ressources. Entre les deux se trouve la question la plus difficile: quelle partie de l’infrastructure est réellement observable, par qui, et avec quel degré de continuité ?

IETF
RFC 9845 : les watts baissent, la preuve reste à construire
Une courbe électrique descend vite. Démontrer qu’un réseau a réellement réduit son empreinte, sans déplacer la charge ni dégrader le service, exige une chaîne de preuves beaucoup plus longue.

Entreprises institutionnelles mondiales
AS210764 : ce que le routage rend visible, et ce qu’il ne permet pas de prouver
Le résumé de veille AS210764: ce que le routage rend visible, et ce qu’il ne permet pas de prouver explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Société des ressources numériques
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Entreprises services cloud mondiales
DATAMATIX et AS210973 : une capacité réseau visible, mais une activité commerciale encore à démontrer
Les données publiques rendent visible une identité administrative et un système autonome associé à DATAMATIX. Elles permettent aussi de tester l’existence d’une activité de routage externe. Elles ne suffisent toutefois pas, à elles seules, à établir l’existence d’une entreprise…
Histoire d'Internet
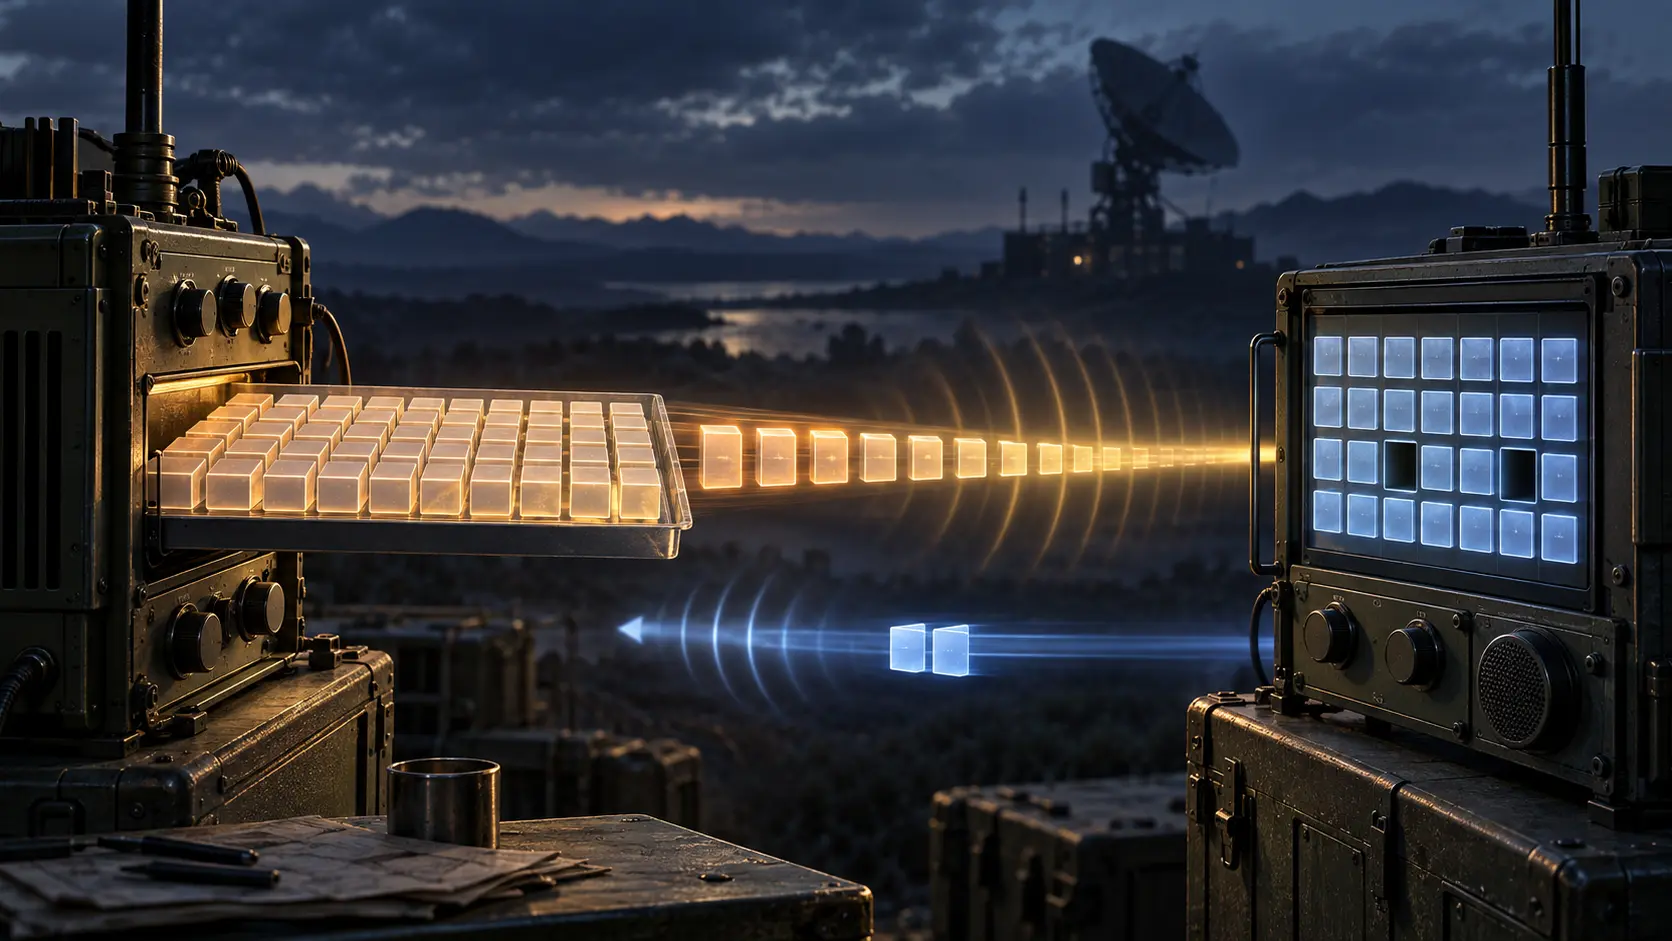
Le retournement faisait le budget : RFC 1986 et les preuves sélectives d’ETFTP
Sur une liaison radio semi-duplex, répondre n’était pas une opération marginale. Il fallait rendre le canal, resynchroniser l’autre sens, puis recommencer avant la reprise des données. RFC 1986 a construit ETFTP autour de cette dépense physique.

Histoire d'Internet
Le paquet non compressé qui modifiait encore l’historique : RFC 1967
Le drapeau C/U de LZS-DCP peut annoncer des données non compressées sans annoncer un état immobile. Avec Process-Uncompressed, les octets transmis tels quels alimentent les deux copies de l’historique. RFC 1967 isole en outre ordre, contrôle et remise à zéro par History Number…
Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : ce que les données de routage peuvent — et ne peuvent pas — établir
Le résumé de veille DFINFRA et l’AS210860: ce que les données de routage peuvent — et ne peuvent pas — établir explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…
IETF
Donald E. Eastlake 3rd et le surnom RBridge qui ne pouvait pas devenir une identité permanente
Un surnom tient dans deux octets. L’histoire de son détenteur, de la collision qui l’a déplacé et de l’arbre qu’il désigne n’y tient pas. Les travaux de Donald E. Eastlake 3rd permettent de restituer cette histoire sans transformer un raccourci de transmission en identité…
Entreprises institutionnels Europe et Moyen-Orient
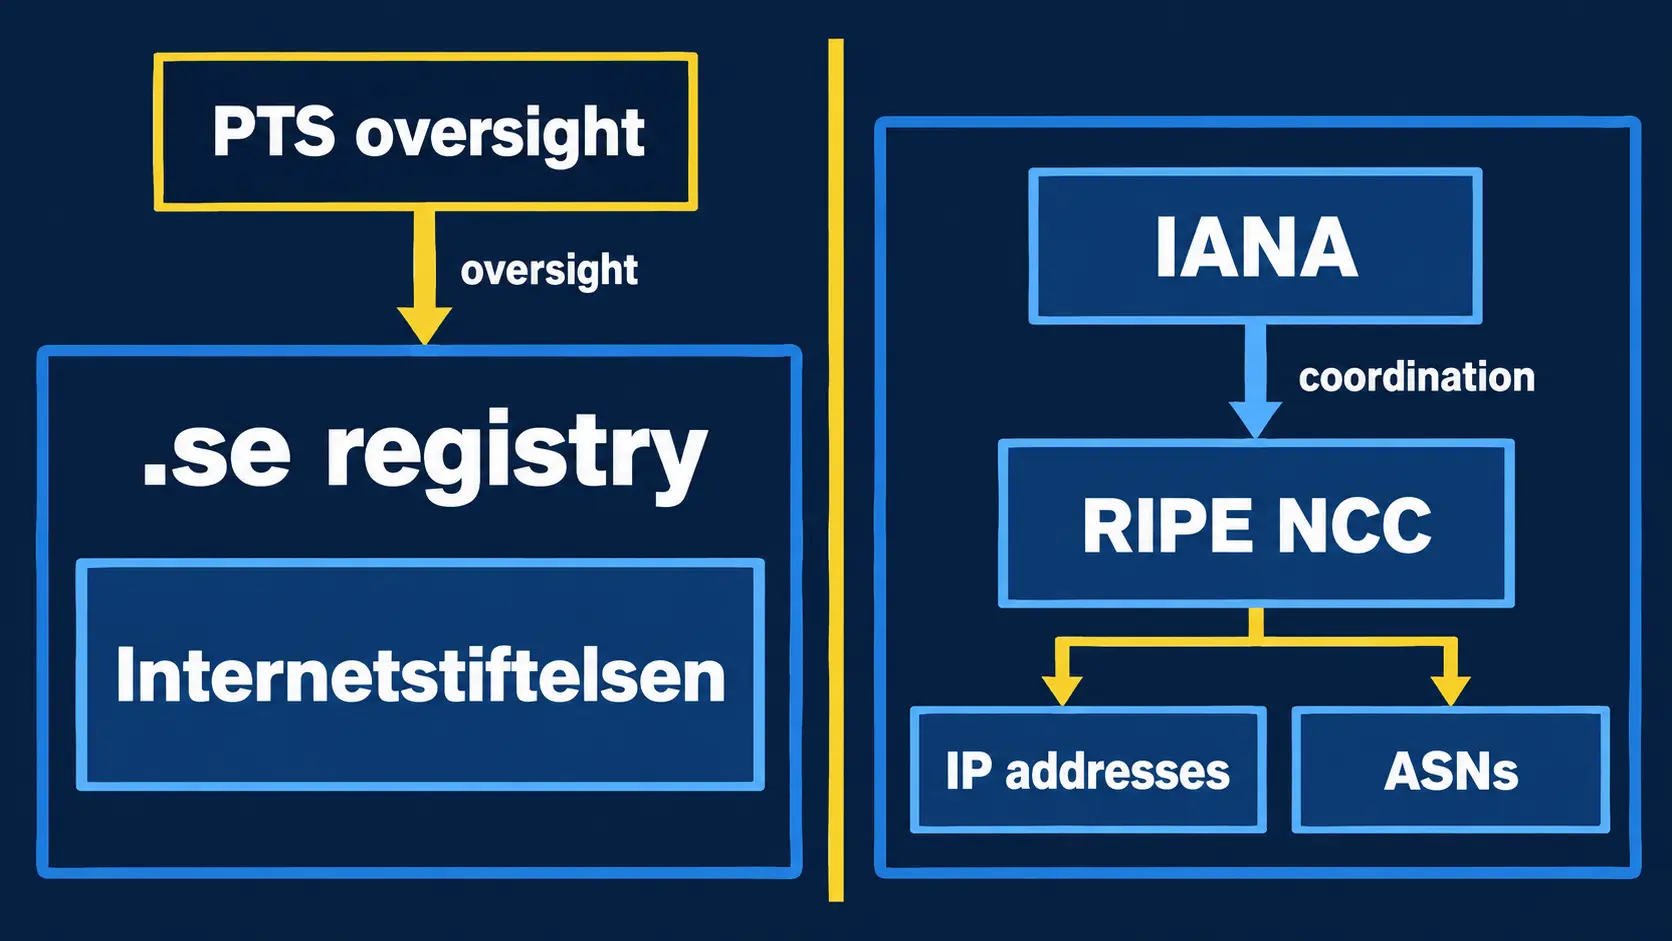
La Fondation de l’infrastructure Internet : deux systèmes, une identité encore incertaine
La continuité d’un domaine national ne repose pas sur les mêmes mécanismes que l’attribution d’adresses IP ou de numéros de système autonome. Dans le cas de la Fondation de l’infrastructure Internet, cette distinction est essentielle: les sources publiques relient l’organisation…

Récits
AFRINIC qualifie son tableau NS2 de « temps réel » alors que ses douze mesures liées sont ponctuelles et arrêtées
Un résultat peut être récupéré à l’instant sans avoir été produit à l’instant. C’est toute l’ambiguïté du tableau public NS2 d’AFRINIC: son habillage promet une supervision anycast en temps réel, mais les douze mesures RIPE Atlas qu’il consulte sont des campagnes ponctuelles…
Dirigeants
Osipenko Alexander Nikolaevich : ce que les registres peuvent — et ne peuvent pas — prouver sur l’autorité opérationnelle
Le résumé de veille Osipenko Alexander Nikolaevich: ce que les registres peuvent — et ne peuvent pas — prouver sur l’autorité opérationnelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et…

Récits
Un plan DNS de secours n’est pas un second résolveur
Le récit publié le 9 septembre sur le blog d’APNIC transforme une panne domestique en règle d’infrastructure très concrète: un service de remplacement n’existe vraiment que lorsqu’il fonctionne, parvient jusqu’aux clients, passe une épreuve de basculement et permet un retour en…

Récits
Le renouvellement de K-root par le RIPE NCC exige trois procès-verbaux, pas un statut global
Une ligne de suivi peut être exacte et rester insuffisante. Le RIPE NCC indique que le renouvellement de trois sites centraux de K-root est en cours et qu’Amsterdam a déjà été renouvelé. Ce que l’on peut en conclure s’arrête là: pour savoir si chaque changement est clos, il faut…

IETF
Le manifeste accompagne la télémétrie, pas son interprétation
La révision 14 conserve avec les données le contexte de la plateforme, du schéma et de la collecte. Elle rend une mesure plus intelligible, sans certifier que la série est complète, que l’horloge est juste ou que la décision qui en découle est fondée.

Histoire d'Internet
Le paquet resta natif, mais le dictionnaire avança : la frontière d’état cachée de RFC 1977
Sur une liaison PPP, l’absence d’une enveloppe de compression ne signifiait pas l’absence d’un effet de compression. RFC 1977 imposait aux deux extrémités de tirer la même histoire d’un paquet transmis sous sa forme ordinaire.

IETF
Keith Moore et le mot encodé qui changeait l’affichage, pas l’expéditeur
La capture d’écran montrait un nom parfaitement lisible. L’archive brute, elle, conservait une suite ASCII ponctuée de points d’interrogation. Entre les deux se trouvait une opération de décodage, pas une preuve d’identité.
Dossier
Le cookie est revenu, pas encore le service : la limite de la RFC 9853
La RFC 9853 permet à un pair DTLS de vérifier une adresse apparue après qu'un Connection ID a retrouvé le contexte de sécurité existant. Le cookie retourné autorise une décision de liaison à un instant précis; il n'explique ni le changement d'adresse ni la continuité du service.
Histoire d'Internet
RFC 1964 : l’authentificateur transporte des indices, pas un verdict global
Le mécanisme Kerberos V5 de RFC 1964 réunit dans une même ouverture de contexte un identifiant de mécanisme, un type de jeton, l’empreinte des liaisons de canal, des indicateurs de service et, parfois, un titre délégué. Cette proximité sur le fil ne fusionne pas leur sens: chaque…