
Sujet
Identité numérique et justificatifs
Au sein de la facette Sujet, la veille thématique Identité numérique et justificatifs rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Histoire d'Internet
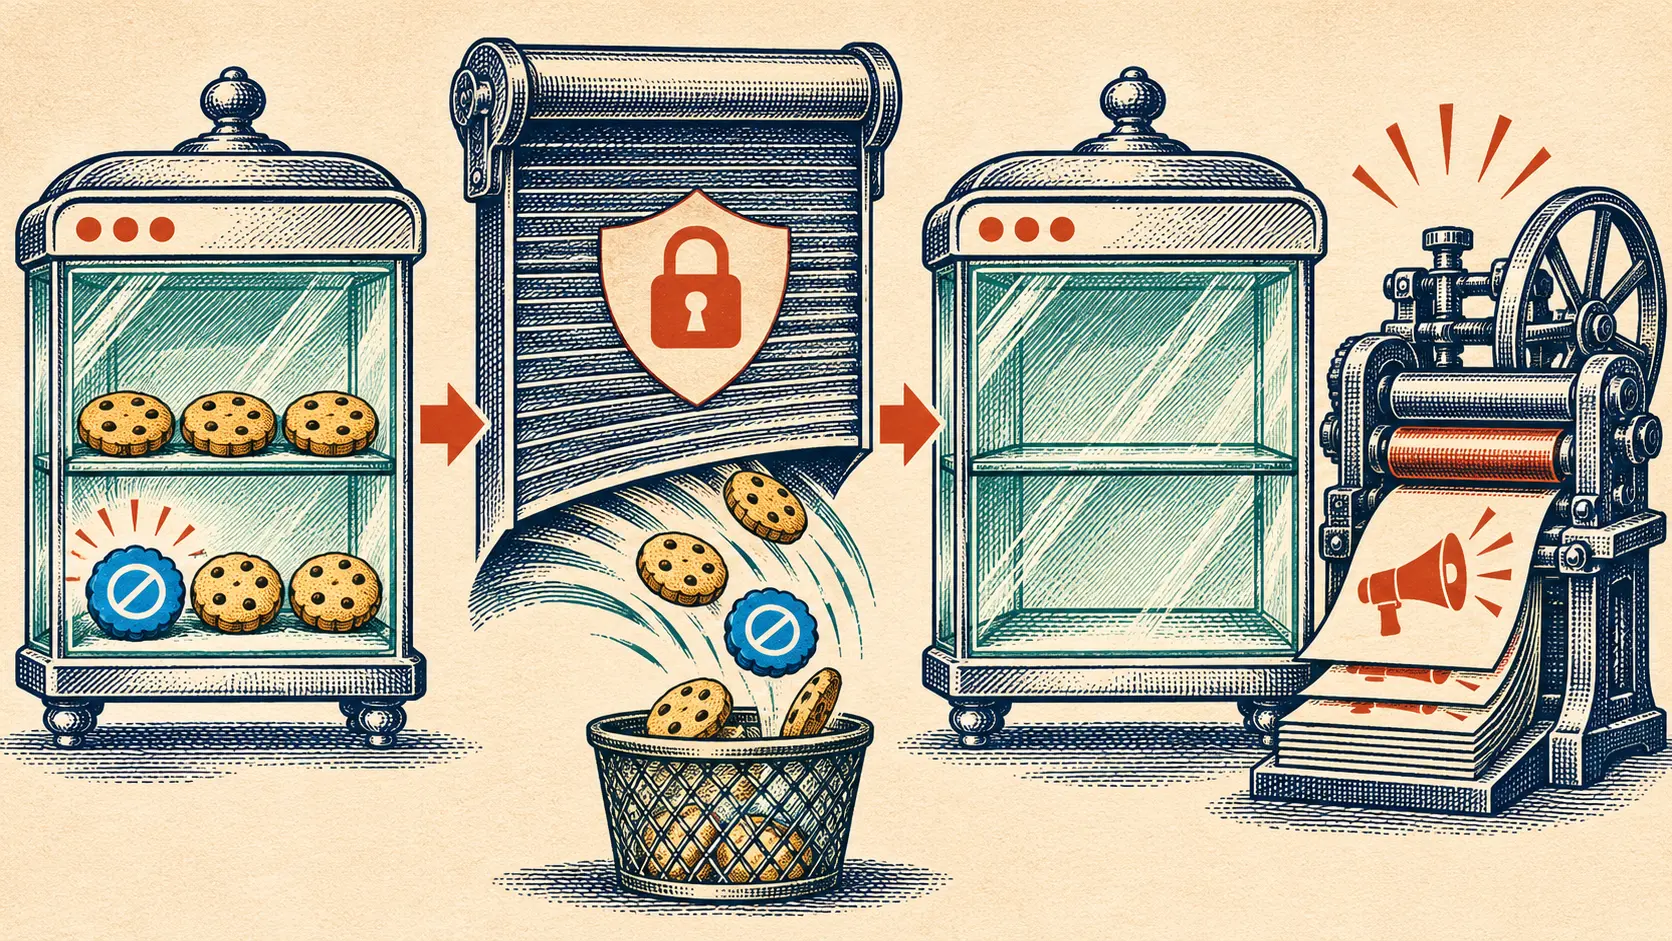
DoubleClick gardait votre refus dans un cookie. Le bloquer pouvait l’effacer.
Pour ne plus être suivi par DoubleClick, un internaute devait demander un cookie de refus. Dans certains navigateurs, le réglage général qui rejetait les cookies supprimait aussi ce témoin. Si la personne acceptait de nouveau les cookies plus tard, elle devait renouveler son…
IETF
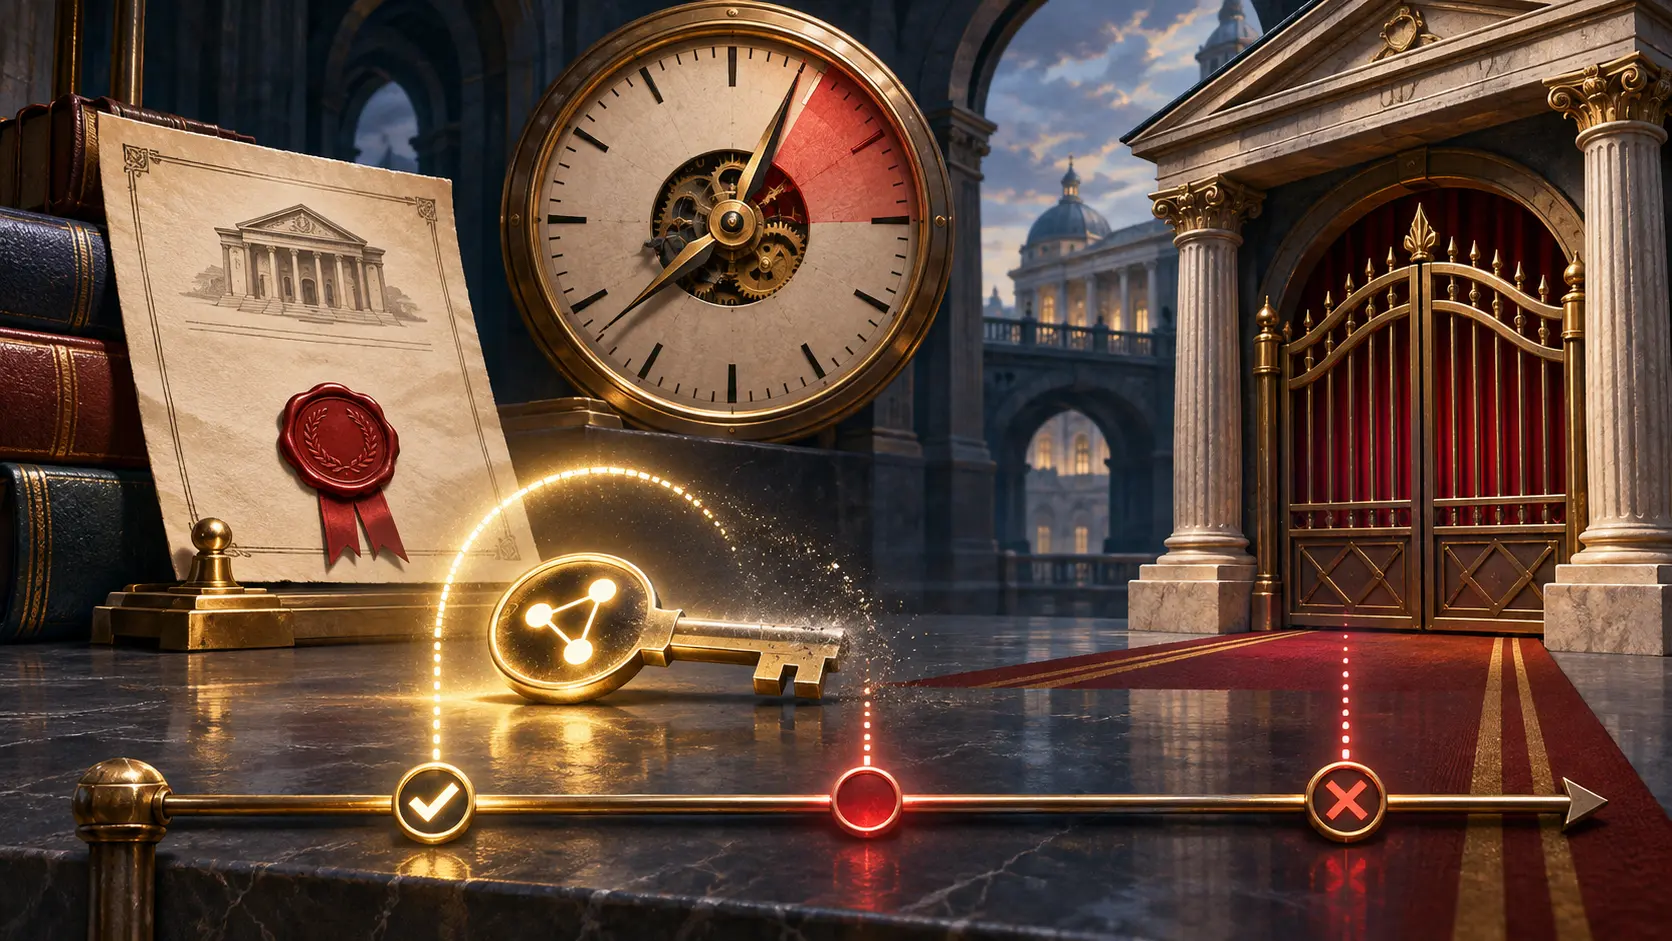
Le mandat tient encore. L'identité de l'agent a expiré.
Entre la vérification d'une délégation et la décision de laisser agir un logiciel, une horloge continue de tourner. La nouvelle version d'un projet Internet impose de regarder celle de l'agent lui-même au moment décisif. Le papier du mandant peut rester valable quand son…
IETF
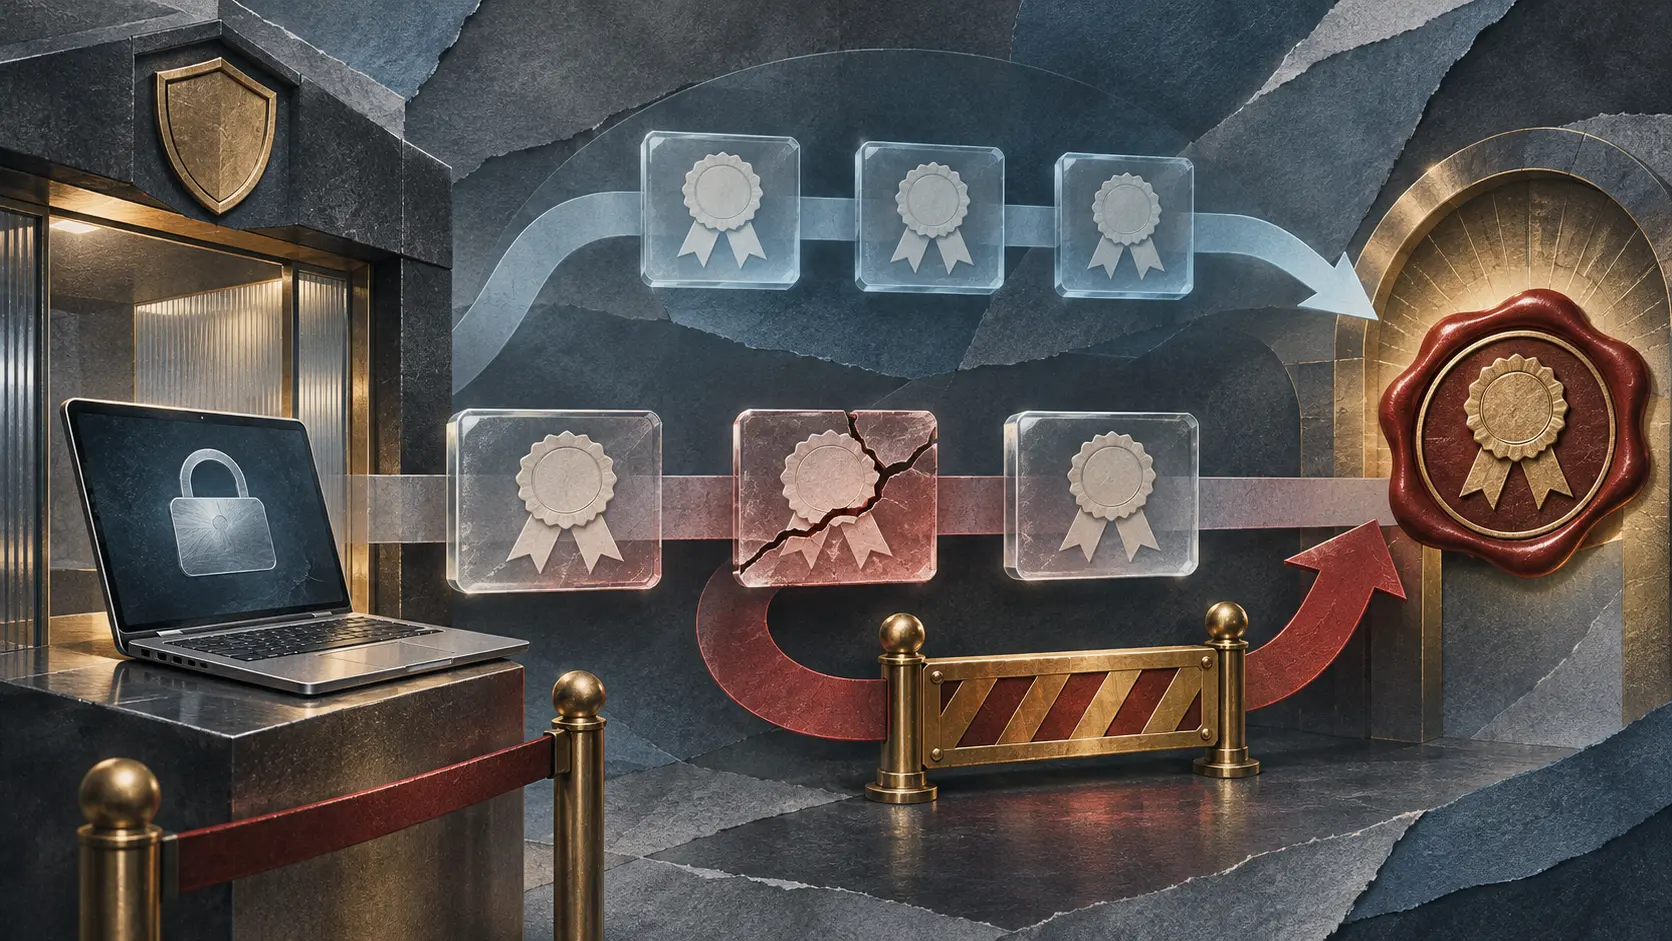
Une racine fiable ne ressuscite pas un certificat refusé
La révision du 2 novembre d’un projet TLS oblige la logique de reprise à se souvenir de la raison d’un refus. La racine peut être reconnue; le certificat, lui, peut rester périmé ou porter le mauvais nom.
Histoire d'Internet
Le navigateur comptait le port et ignorait le chemin
Pour décider quelles pages partageaient ses privilèges, le navigateur avait besoin d’une frontière. Le RFC 6454 l’a tracée autour du protocole, de l’hôte et du port.
IETF
Le sous-domaine signe. Le nom du parent paraît authentique
La nouvelle version du projet DKIM2 donne au domaine parent un verrou DNS contre ses propres sous-domaines. En l’absence de ce verrou, le projet laisse passer leur signature pour le champ From du parent.
Histoire d'Internet
Le pseudonyme voyageait ; le domaine gardait le carnet
WebFinger donnait aux logiciels une manière de retrouver le lien derrière un nom de compte. Le domaine inscrit dans ce nom tenait toujours la correspondance.
IETF
Un préfixe ouvre toute la branche. Le jeton n’en paie qu’une partie
Le nouveau projet MoQ sur Privacy Pass pose une frontière simple pour les abonnements larges: le droit couvre toute la branche demandée, ou le relais filtre chaque élément qu’il émet.
Tendances institutionnels Europe et Moyen-Orient
La Finlande affiche « courrier indésirable ». Le restaurant attend toujours votre arrivée.
Depuis le 2 novembre, un SMS professionnel dont l'identité n'est pas validée peut perdre le nom de son expéditeur. L'avertissement protège contre l'usurpation, mais il peut aussi accompagner une vraie réservation.
IETF
L’attestation a perdu deux étiquettes, pas deux décisions
La nouvelle version d’un projet IETF fait tenir quatre usages de l’attestation EDHOC dans deux étiquettes proposées. Pour reconnaître une demande de preuve, le logiciel devra désormais lire la valeur et sa place dans l’échange.
Tendances mondiales des services cloud
La promesse antifraude de Twilio se joue aussi sur la liste blanche
Une campagne de SMS frauduleux passe malgré Fraud Guard: Twilio promet un avoir sur certains frais. Mais l'avoir dépend du mode de protection, des réglages appliqués aux numéros concernés et d'un ticket déposé à temps. Le bouton qui délivre un vrai client peut déplacer le risque…
Tendances institutionnels Europe et Moyen-Orient
Une application, trois classements d'âge : les boutiques ne se mettent pas d'accord
Pour une même application, la barrière affiche 13 ans, un avertissement aux parents ou 3 ans selon la boutique. L'Ofcom constate aussi que l'âge servant à appliquer cette barrière est souvent celui que l'utilisateur a saisi lui-même.
IETF
Le serveur livre le jeton. Qui reçoit le carnet de route ?
La nouvelle version d'un projet ACE raccourcit le trajet des autorisations. Elle ajoute surtout un chapitre sur les journaux: la preuve d'un envoi raté peut aussi révéler les déplacements logiques d'un appareil.
IETF
Un seul siège dans MLS, plusieurs appareils derrière la porte
Le projet révisé le 2 novembre promet des groupes plus légers et une activité moins lisible. Mais quand un appareil doit partir, son pouvoir ne disparaît qu'après une rotation des clés jusque dans les autres groupes.
IETF
Le mot de passe résiste au futur. Votre nom sort avant lui.
Un projet expérimental de l'IETF arme l'authentification par mot de passe contre un adversaire quantique. La première poignée de main, elle, laisse voir les identités. Le serveur conserve aussi une pièce qui impose une réponse très concrète en cas de vol.
Histoire d'Internet
HSTS protégeait le retour. Chromium a pris en charge la première visite.
Un site pouvait ordonner au navigateur de toujours revenir en HTTPS. Mais cet ordre arrivait dans une réponse: lors d’un premier contact en HTTP, le voyage commençait avant la consigne. La liste intégrée au navigateur a déplacé la décision en amont.
IETF
Un agent peut discuter du contrat. Pas déplacer le compte bancaire.
Un fournisseur change ses coordonnées bancaires et l'automatisation s'arrête net. Le projet Selo laisse les agents négocier l'accès entre entreprises, puis exige des personnes identifiables quand l'argent doit prendre une autre route.
Dossier
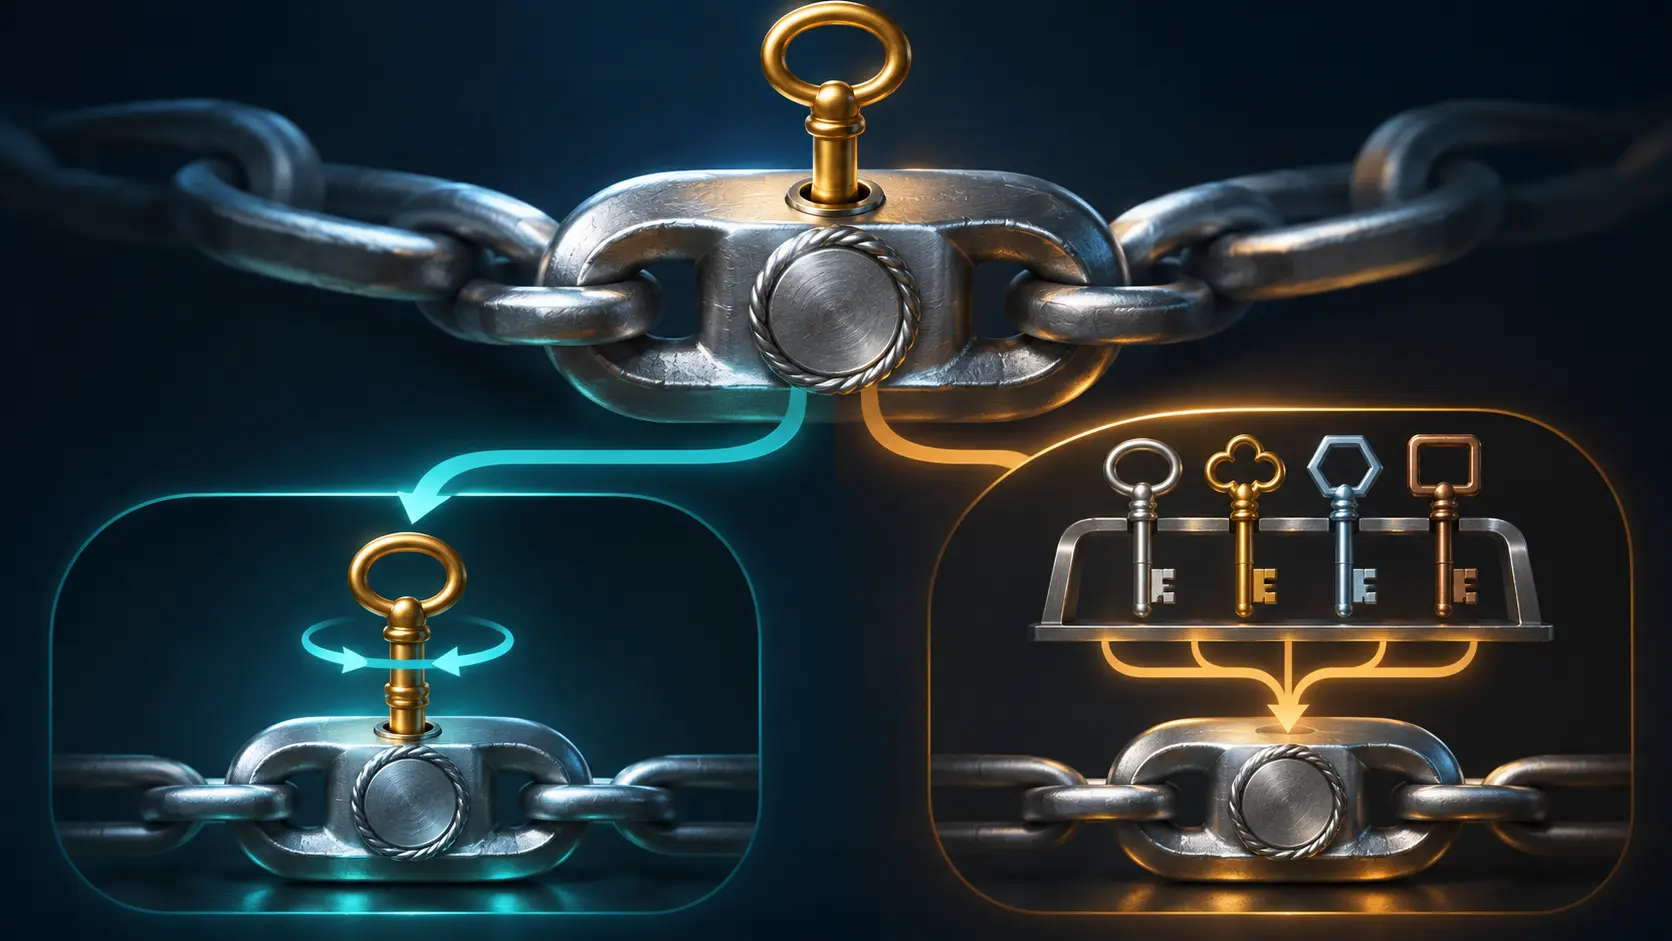
Une clé chez l’agent, une autre chez l’émetteur : qui signe la délégation suivante ?
Une chaîne de délégation peut réduire les droits à chaque maillon et laisser entière la question politique: qui a le droit d’ajouter ce maillon ? Un rapport technique indépendant publié le 2 novembre met face à face deux projets pour agents IA. Leur désaccord porte moins sur la…
Dossier
L’agent est suspendu. Son ancienne clé dort encore chez le voisin
Le fournisseur ferme la fiche d’un agent. Le vérificateur d’en face garde peut-être encore sa clé de signature. Une révision de projet déposée le 31 octobre à l’IETF relie ces deux bureaux: lors de la prochaine lecture, le répertoire répond avec succès, mais vide.
Histoire d'Internet
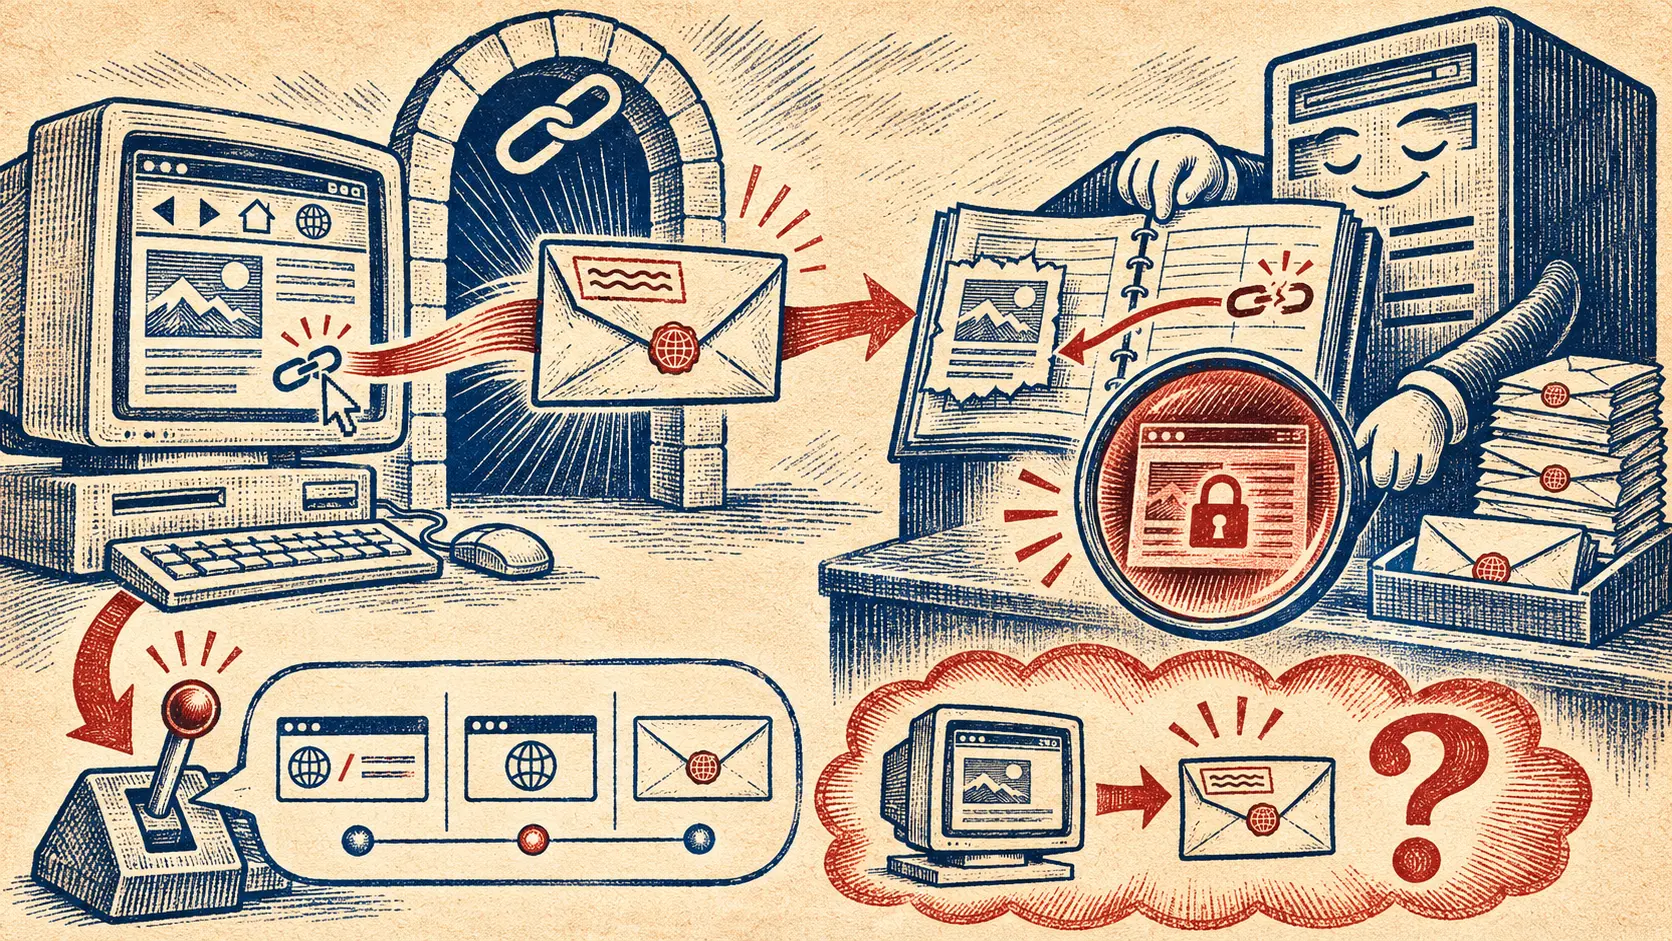
HTTP donnait au serveur l’adresse de départ. Elle pouvait désigner une page privée.
Un lien mène quelque part, mais la requête peut aussi dire d’où le lecteur vient. Dès 1996, l’en-tête HTTP `Referer` donnait au serveur d’arrivée l’adresse de la page source. De quoi repérer un lien cassé ou comprendre les chemins du Web. Le texte fondateur avertissait, dans le…
Récits
RIPE a changé la serrure de sa base de données. Les sockets ont cédé derrière la porte.
Le site de la base RIPE est passé à OIDC en septembre. Une fuite de connexions a ensuite épuisé l’application web, sans emporter les services voisins.