
Sujet
Identité numérique et justificatifs
Au sein de la facette Sujet, la veille thématique Identité numérique et justificatifs rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Dossier
Une référence d’état plus courte ne raccourcit pas la décision de confiance
Le nouveau projet du W3C allège l’information inscrite dans un justificatif numérique. Il fait apparaître, en contrepartie, la part de jugement qui revient au vérificateur.
Dossier
Le domaine était canonique. La partie locale ne l’était pas : RFC 9598
Une autorité de certification peut inscrire une adresse internationalisée parfaitement conforme dans un certificat, tandis que le service de messagerie a créé une boîte avec une autre suite d’octets visuellement équivalente. RFC 9598 refuse de masquer ce désaccord: le domaine se…

Histoire d'Internet
Le champ existait encore, mais vous ne pouviez plus le voir : RFC 2378
Le serveur Ph décrit par la RFC 2378 ne répondait pas à la question « cette donnée est-elle publique ? » par un simple oui ou non. Visibilité, recherche, retour par défaut, modification, proximité réseau et privilège d’administration formaient des décisions séparées. Une réponse…

Histoire d'Internet
L’identifiant ressemblait à une adresse. Ce n’était pas une boîte aux lettres : RFC 2377
La RFC 2377 voulait rendre le nommage LDAP praticable en réemployant les noms déjà disponibles sur Internet. Son avertissement le plus actuel porte sur une chaîne familière: `uid=mailbox-shaped-identifier` pouvait nommer une entrée sans désigner une boîte aux lettres…

IETF
RFC 9797 : une adresse MAC aléatoire réduit la traçabilité sans devenir une identité d’appareil
Le paradoxe apparaît lorsqu’une mesure de confidentialité fonctionne: l’adresse MAC change, le rapprochement automatique se brise, puis le réseau affirme que l’appareil n’existe plus. RFC 9797 montre que cet échec opérationnel ne prouve pas que l’aléa est fautif. Il révèle…

Tendances mondiales des services cloud
Bird finance la liquidité de ses actionnaires avant de prouver la demande des agents IA
La dette de 450 millions de dollars et le lancement d’une infrastructure de communication pour agents ont été annoncés ensemble, mais ils ne produisent pas la même preuve. La recapitalisation peut payer des actionnaires dès le closing; le produit, lui, ne crée de valeur que si…
Tendances institutionnelles – Amérique du Nord
Les 45 millions de dollars d’EigenQ sont d’abord un calendrier sous conditions
Le financement de la société de sécurité quantique n’est pas un chèque d’exploitation de 45 millions. Les contrats décrivent un crédit-relais en deux temps, décoté, garanti et lié au rapprochement avec un SPAC: c’est cette mécanique, plus que la valorisation annoncée, qui fixe le…

IETF
Le dialogue se poursuit, pas le mandat
Le projet de charte Agentproto veut rendre un dialogue reconnaissable malgré les relais, les changements de réseau et les interruptions. Ce fil commun serait une preuve utile de continuité. Il ne dirait toutefois ni qui avait le droit d'agir, ni si l'outil a exécuté la bonne…

ICANN
4,3 millions d’IDN comptent des enregistrements, pas l’acceptation universelle
Un nom peut figurer dans le DNS et dans le total d’un registre, puis être refusé par le premier formulaire qui demande une adresse électronique. Le rapport 2026 de l’ICANN montre ces deux réalités à la fois: l’offre d’identifiants multilingues s’est élargie, mais leur parcours…

Histoire d'Internet
RFC 2345 : l’adresse proposée n’était pas l’identité de l’entreprise
En 1998, la recherche semblait pouvoir tenir dans un échange presque trivial: envoyer un nom d’entreprise, recevoir une URL et un libellé, puis ouvrir la page. La RFC 2345 expérimentait cette économie avec WHOIS. Elle rendait la découverte plus simple, mais ne transformait ni le…
Dossier
WebAuthn délègue le contrôle du RP ID au client distant. L’autorisation locale n’en est pas la preuve
Le premier projet public de WebAuthn Level 4 organise un passage de témoin délicat pour l’authentification à travers un bureau distant. Le navigateur local peut faire signer les données produites sur la machine distante, mais une permission accordée à l’origine locale ne démontre…

IETF
Un jeton porteur, une audience : WIMSE -07 fixe la frontière entre récepteurs
Lorsqu’un fournisseur d’identité externe accepte le même jeton porteur que le serveur d’API Kubernetes, il ne fait pas que vérifier une charge de travail. Il détient désormais un justificatif qu’il peut représenter au serveur d’API pour se faire passer pour elle. La révision 07…
Récits
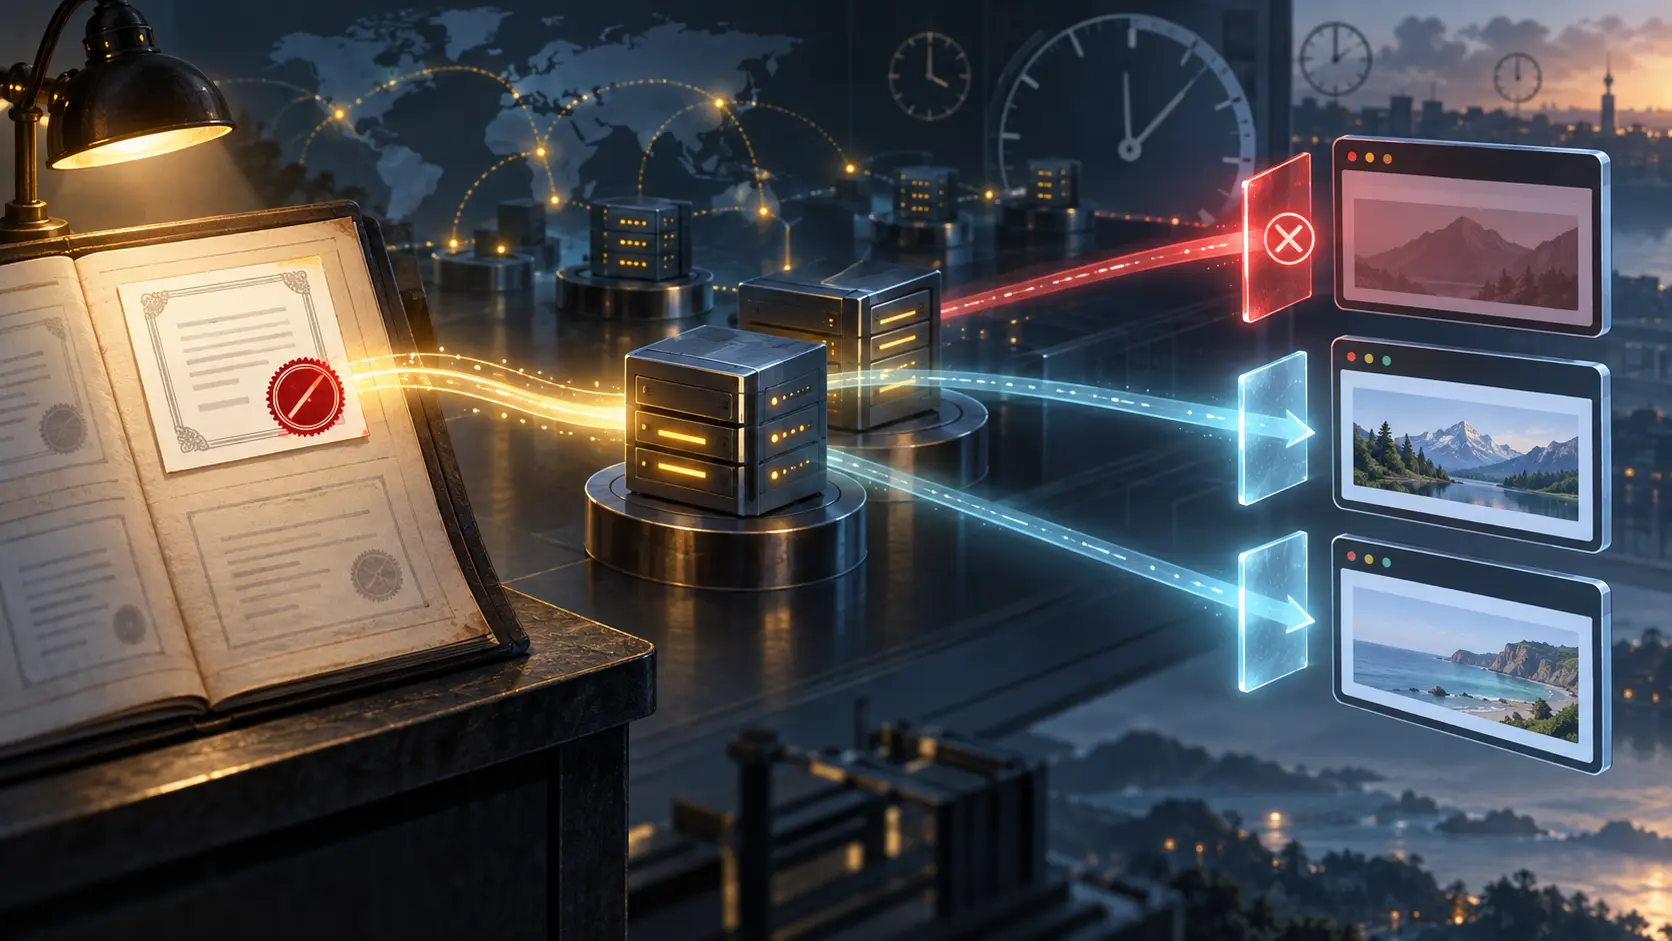
APNIC 62 : une révocation publiée, trois décisions de navigateur
Le numéro de série figurait sur la liste des certificats révoqués. Il restait à savoir si ce fait pouvait arrêter une connexion. L'essai présenté par Geoff Huston à APNIC 62 a donné une réponse différente selon le client, et montre pourquoi le registre d'une autorité de…

IETF
WebAuthn 2026–2028 : le passage critique entre réadhésion, engagement juridique et gouvernance durable
Le 11 septembre 2026 marque un changement de gouvernance pour le Web Authentication Working Group de W3C: un nouveau mandat entre en vigueur, une nouvelle phase de participation s’ouvre et les organisations concernées doivent renouveler leur engagement envers la charte et la…
IETF
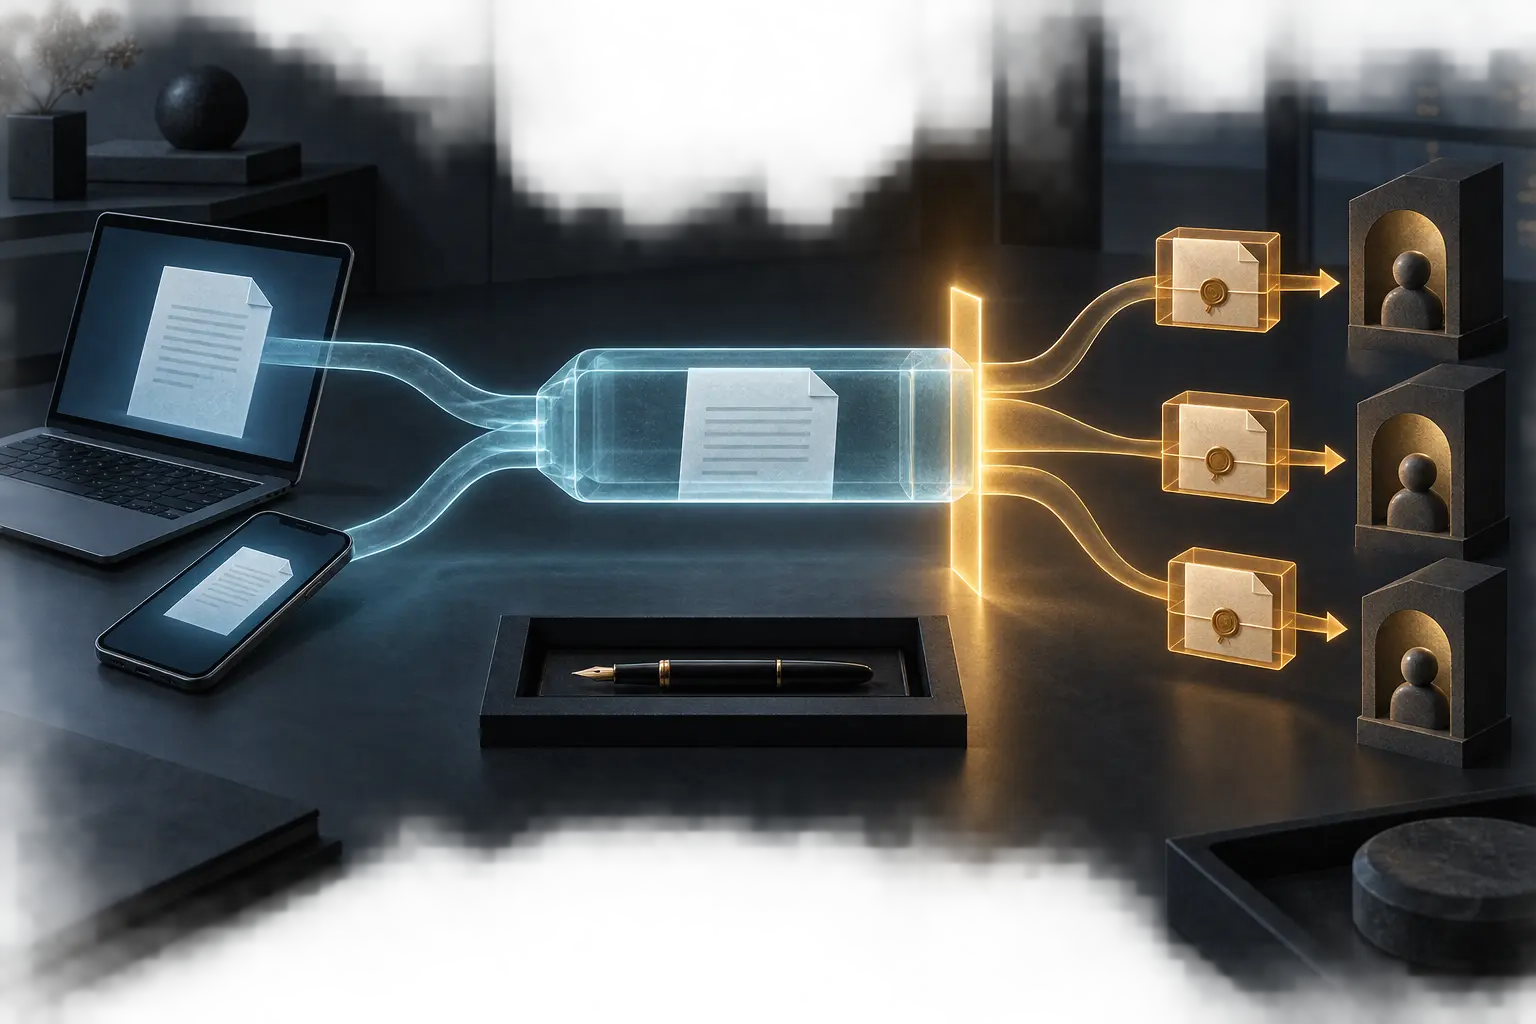
Chiffrer avant d’envoyer : RFC 9787 et la frontière d’engagement du brouillon
Scène hypothétique: quelques phrases saisies sur un ordinateur sont sauvegardées automatiquement, puis réapparaissent sur un téléphone lorsque leur auteur reprend son travail. La continuité est réelle, mais l’envoi ne l’est pas. Les destinataires pressentis ne devraient toujours…

IETF
RFC 9686 : l’audit IPv6 dépend de la mémoire que le réseau conserve
Une équipe de conformité doit expliquer, plusieurs mois après les faits, quelle machine utilisait une adresse IPv6 à un instant donné. Elle découvre alors que les journaux n’ont pas tous suivi la même politique: le pare-feu a gardé les flux, le serveur DHCPv6 a supprimé certains…

Récits
APNIC veut fonder la connexion sur l’état IRT du moment
Une décision d’accès ne devrait pas survivre aux preuves qui l’ont produite. C’est le sens du chantier inscrit par APNIC à sa feuille de route 2026: lors d’une connexion, consulter la validité actuelle des adresses IRT suivies en continu, au lieu de dépendre d’un indicateur de…

Histoire d'Internet
Anita Borg et Systers : entrer dans un espace gouverné ne prouvait pas que l'égalité était acquise
Un message entrait dans Systers parce qu'une adhésion, une adresse et des règles de routage lui ouvraient un espace professionnel privé. Cette distribution rompait l'isolement de femmes de l'informatique; elle ne vérifiait pas toute identité, ne garantissait pas une occasion de…

Histoire d'Internet
Andrew S. Tanenbaum et la capability d’Amoeba qui autorisait un objet, pas une personne
Dans Amoeba, l’autorité pouvait tenir dans 128 bits et passer d’un processus à l’autre sans registre central des détenteurs. Ce raccourci réunissait le service, l’objet, les opérations permises et une preuve de non-falsification; il ne disait pourtant ni qui portait le jeton, ni…

Histoire d'Internet
Rob Pike et le walk 9P qui n’ouvrait rien
Dans 9P, une suite de noms peut être entièrement parcourue et recevoir tous ses qid sans qu’aucun fichier soit ouvert. Cette séparation, au cœur du travail de Rob Pike sur les espaces de noms, offre une discipline précieuse aux systèmes modernes: un reçu de protocole ne devient…