
Horizon temporel
Pluriannuel
Dans la facette Horizon temporel, les analyses à horizon temporel Pluriannuel sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

IETF
La coalescence QUIC améliore l’efficacité du transport, pas le résultat de livraison
Plusieurs paquets QUIC complets peuvent être transportés dans un même datagramme UDP. Cette mise en commun du transport ne crée ni protection commune, ni accusé de réception commun, ni état de perte commun, ni résultat applicatif partagé.

Tendances mondiales des services cloud
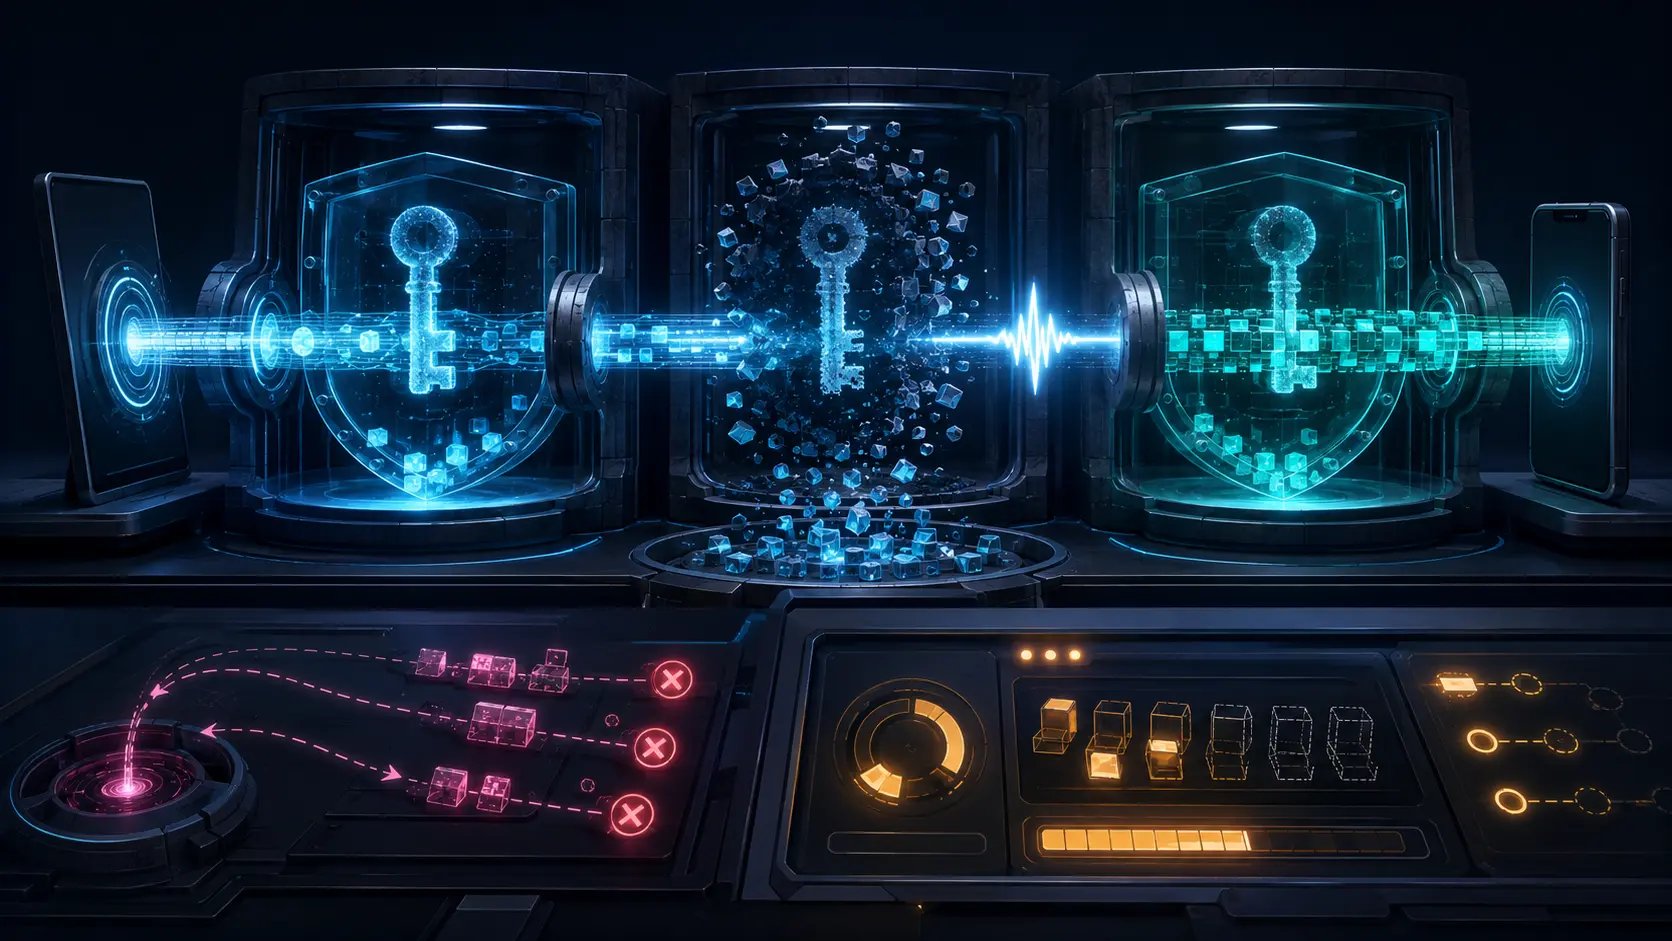
Les quatre horloges d’un renouvellement de clé DNSSEC
Un renouvellement DNSSEC n’aboutit que lorsque la diffusion sur les serveurs faisant autorité, les caches des résolveurs, la délégation parente et les éventuelles ancres de confiance configurées se trouvent dans des états compatibles.
IETF
La confirmation du handshake QUIC ne signifie pas que l’application est prête
HANDSHAKE_DONE marque une transition cryptographique précise, mais ne constitue pas une réponse applicative. La confirmation autorise l’abandon des clés Handshake; elle ne prouve ni l’acceptation du 0-RTT, ni la disponibilité d’un service en aval, ni l’aboutissement d’une…

Tendances mondiales des services cloud
Un enregistrement DNS HTTPS ne valide pas l’aptitude opérationnelle du point d’accès
Un enregistrement HTTPS peut annoncer un point d’accès préféré avant toute connexion. Il ne prouve pas que les clients visés l’ont résolu, choisi, authentifié et utilisé avec succès.

IETF
Le délai d’inactivité QUIC limite le silence, pas la durée d’une session
Un `max_idle_timeout` de trente minutes ressemble à une promesse de continuité. Il définit seulement combien de temps l’état QUIC tolère un silence qualifié par le protocole.

Tendances mondiales des services cloud
Une réponse 202 Accepted ne prouve pas l’exécution
Une réponse HTTP `202 Accepted` atteste seulement qu’une demande a été acceptée en vue d’un traitement asynchrone. Elle ne prouve ni qu’un processus l’a prise en charge, ni que l’autorisation était encore valable au moment d’agir, ni que l’effet attendu s’est produit.
IETF
Le crédit de flux QUIC autorise l’envoi, il ne réserve pas de capacité
Une grande valeur `MAX_DATA` ressemble à un certificat de capacité. Dans QUIC, elle ne fixe qu’un plafond absolu d’octets que le pair est autorisé à engager.
Tendances mondiales des services cloud
Un en-tête Retry-After n’est pas une échéance de rétablissement
HTTP `Retry-After` peut indiquer au client quand réessayer. Il ne promet pas que le service, ses dépendances, sa capacité ou le résultat demandé seront disponibles à l’expiration du délai.

IETF
Un ACK QUIC prouve le traitement du paquet, pas sa livraison à l’application
L’entrée d’un paquet dans une plage ACK franchit une frontière de transport solide. Elle ne prouve pas que le processus distant a lu, validé ou enregistré les octets.
IETF
Une liste de versions QUIC n’est pas un inventaire des capacités du serveur
Un paquet Version Negotiation peut expliquer le virage pris par une tentative de connexion. Il n’authentifie ni le serveur, ni son parc, ni la version finalement utilisée.

Tendances mondiales des services cloud
Une réponse 103 Early Hints n’engage pas l’origine
HTTP 103 Early Hints permet au client de préparer une connexion ou de charger une dépendance probable avant la réponse finale. Ce gain de temps est réel. Il ne constitue ni une promesse de succès, ni la garantie que les champs seront conservés, que la ressource sera disponible ou…
IETF
Un tag Retry QUIC valide n’authentifie pas le serveur
Le contrôle d’intégrité relie le paquet Retry à un Initial observé, mais l’identité, l’acceptation du jeton et la validation de l’adresse cliente restent des faits distincts.
Tendances mondiales des services cloud
Un cookie DNS n’authentifie pas un client
Un cookie DNS aide un serveur à distinguer une requête qui restitue un état protocolaire déjà émis d’une autre qui se contente d’afficher une adresse source. Cette propriété freine plusieurs attaques hors chemin. Elle n’identifie ni la personne, ni l’abonné, ni l’appareil placé…
IETF
Un changement de phase de clé QUIC prouve que les nouvelles clés fonctionnent, pas pourquoi elles ont changé
Le passage réussi aux clés de protection suivantes confirme une progression cryptographique sur une connexion, sans révéler la politique, l’incident ou le déploiement qui l’a déclenché.

Tendances mondiales des services cloud
Une réponse OCSP jointe au handshake n’est pas une garantie de révocation en temps réel
Une réponse OCSP jointe au handshake évite au client d’interroger séparément un service de statut pendant la négociation TLS. Elle peut être signée, correspondre au bon certificat et rester dans sa fenêtre temporelle. Ces propriétés sont utiles, mais elles ne prouvent ni que…

Dirigeants
Prasanna Premachandra et le réseau scolaire qui a rendu du temps à l’apprentissage
Une connexion sans fil interrompue entre deux salles paraît être un incident mineur. Répétée tout au long d’une journée scolaire, elle devient du temps d’enseignement perdu, un accès inégal et une charge récurrente pour l’équipe d’assistance. Le parcours public de Prasanna…
IETF
Une réinitialisation sans état QUIC prouve une correspondance de jeton, pas la cause de la perte d’état
Un client peut constater que son pair ne dispose plus de l’état nécessaire à la connexion QUIC sans savoir quelle machine, quel déploiement ou quelle décision de routage l’a fait disparaître.

Tendances mondiales des services cloud
Accepter du 0-RTT en TLS 1.3 ne décide pas si une opération résiste au rejeu
Les données précoces peuvent retrancher un aller-retour à une connexion reprise. Ce gain est réel. Mais le fait de déchiffrer et d’accepter les octets ne prouve ni que l’opération applicative peut être répétée sans dommage, ni qu’elle reste autorisée, ni qu’une décision de…

IETF
Une migration QUIC peut échouer avant la connexion
Une connexion QUIC peut rester valide sur le plan cryptographique tout en étant incapable d'emprunter un nouveau chemin. La ressource manquante n'est parfois ni une clé ni une fenêtre de congestion, mais un identifiant de connexion inutilisé fourni par le pair.

IETF
La limite triple de QUIC est un budget de validation d’adresse, pas une protection DDoS
Un serveur QUIC peut avoir préparé la suite de la négociation et ne pas être autorisé à l’envoyer. Tant qu’il ne sait pas que le client reçoit bien les paquets à l’adresse annoncée, chaque octet reçu ne lui ouvre qu’un crédit d’émission limité.