
Profil
Briefing
Briefing rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Tendances télécoms nationaux Europe et Moyen-Orient
Pour l’IoT de Komatsu en Arabie saoudite, le réseau local garde la main
NTT DOCOMO BUSINESS concevra et livrera le service; stc fournira le réseau saoudien, les cartes SIM et la plateforme de gestion de la connectivité. Cette répartition place l’accès local au cœur du dispositif, sans révéler pour l’instant le nombre d’équipements raccordés, les…
IETF
Le format ressemblait à un jeton d’accès. Le modèle d’autorité avait changé
Deux en-têtes familiers peuvent donner une fausse impression de continuité. Le nouveau projet DPoP y place un Credential réutilisable exactement là où le serveur attend d’ordinaire un jeton d’accès. Le traitement cryptographique reste reconnaissable; la décision de confiance…
Dossier
SensorThings et SSN : la table des liens ne fait pas la conversion
Le nouveau projet du W3C précise comment rapprocher les relations entre objets de capteurs. Pour une migration, cette précision impose surtout de documenter ce que l'on conserve et ce que l'on perd.

IETF
Une seule chaîne est revenue. Le flux OAuth n’était pas terminé
Sur un terminal distant, le problème paraît banal: le navigateur ne peut pas rappeler le client. Le nouveau projet OAuth réduit alors deux valeurs à recopier en une seule. Cette simplification ne doit pas devenir, dans le tableau de bord, une preuve de sécurité ou d’autorisation…

Entreprises télécoms nationaux Amérique du Nord
Lumen : la vente du fibre grand public est close, l'étape open-access d'AT&T reste conditionnelle
Le 2 février 2026, Lumen Technologies a finalisé la vente de son activité fibre résidentielle à AT&T pour 5,75 milliards de dollars, bouclant ainsi le volet exécuté d'une opération de désendettement; la revente partielle du véhicule d'AT&T, Forged Fiber 37, à un partenaire en…
ICANN
Des indicateurs UA aux statistiques nationales : qui conduit le travail ?
Une mesure de compatibilité technique ne devient pas, par simple changement d'étiquette, une série comparable entre pays. Un échange de lettres publié par l'ICANN révèle que le lieu où cette transformation serait décidée reste à définir.
Tendances centres de données mondiales
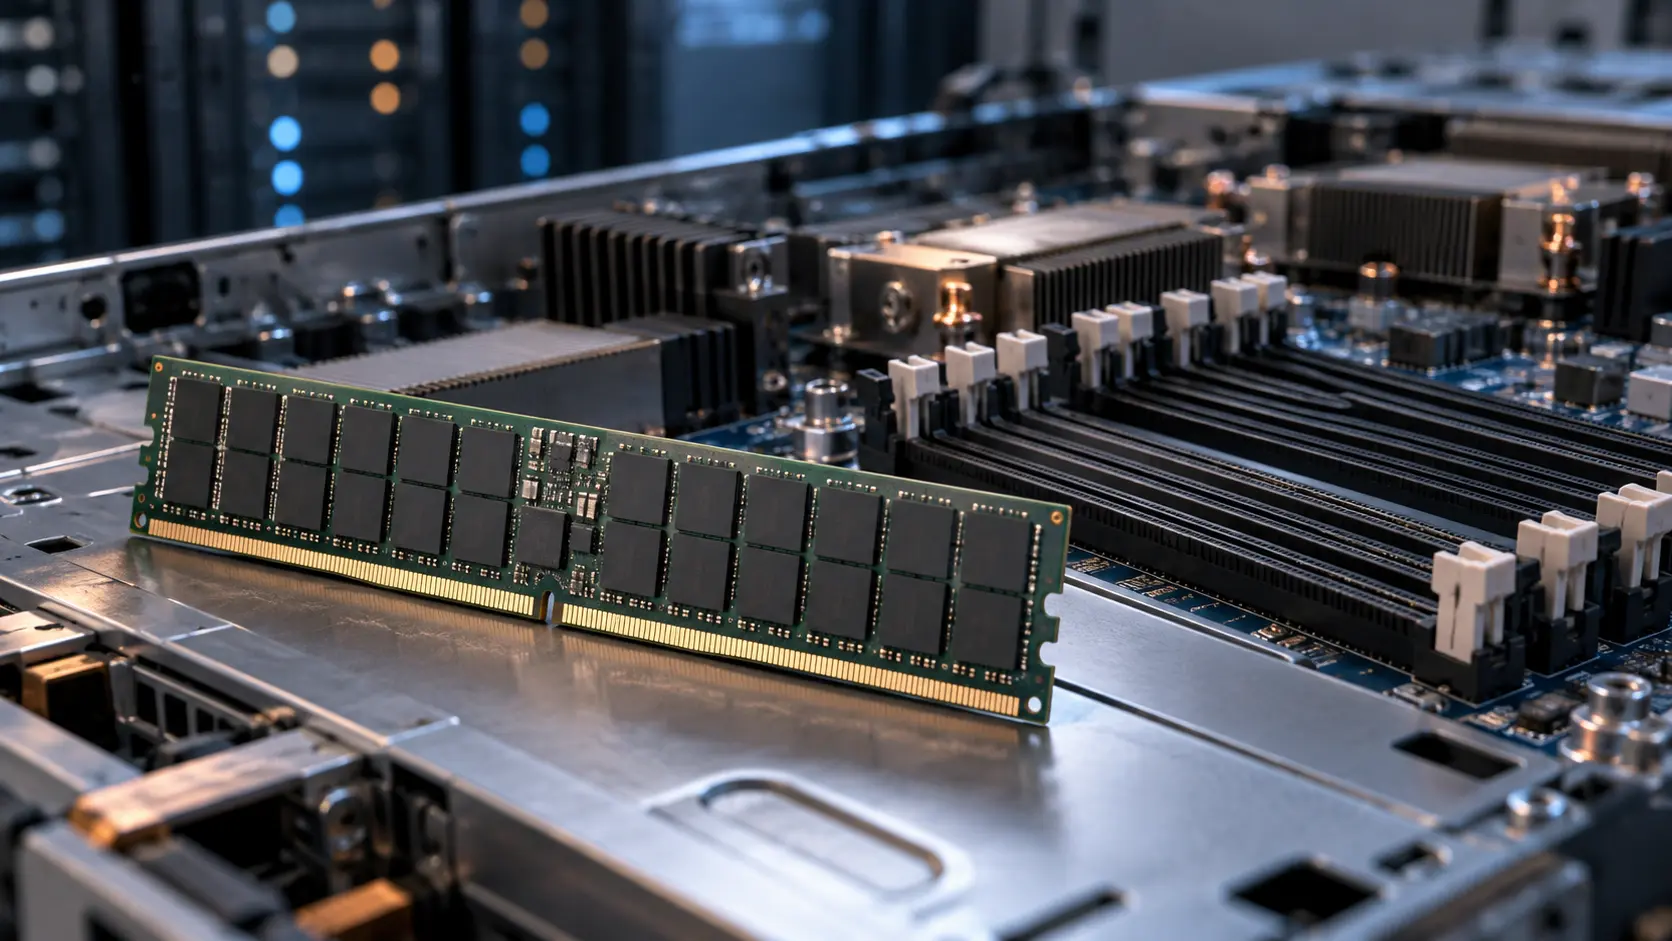
La barrette serveur de 512 Go de Micron reste à valider, pas à acheter en 2026
Micron a démontré une RDIMM DDR5 de 512 Go sur plusieurs plateformes serveur, mais indique qu’AMD et Intel la valident encore et vise une production en volume au second semestre 2027. La capacité est démontrée; le dossier d’achat ne l’est pas encore.

Tendances centres de données Amérique du Nord
La ligne de crédit de 1,07 milliard de dollars de Hut 8 a un plancher de liquidité de 428 millions
Une ligne bancaire coûte aussi lorsqu’elle reste disponible: l’accord de Hut 8 prévoit une commission annuelle de 0,250 % sur les engagements inutilisés. En contrepartie, l’entreprise peut emprunter ou demander des lettres de crédit pour ses obligations de développement de sites.…
Dossier
Svea : la réparation définie par la politique existe sur le papier — aucune preuve qu'elle a été exécutée
Quatre ans après la disparition juridique de Svea Ekonomi AB, les règles du RIPE NCC décrivent précisément ce qu'une remise en ordre du contact d'abus devrait produire: documents officiels de fermeture, demande de changement via le LIR, objet personne corrigé, boîte d'abus…
IETF
Le booléen était signé. L’état de la chaîne avait déjà changé
La révision 01 de Wallet State Attestation transforme une lecture de chaîne en réponse signée et transportable. Elle ne transforme pas cette lecture en vérité présente: signature, ancrage, fraîcheur, finalité et autorisation gardent chacun leur propre verdict.

IETF
Refuser un jeton d’agent sans dévoiler le maillon défaillant
Une réponse d'erreur peut éviter une nouvelle tentative inutile tout en révélant trop d'informations sur une délégation. Une révision individuelle examinée par l'IETF force à traiter ces deux effets ensemble.

Récits
DFINFRA et AS210860 : que devient une ressource réseau quand son registre lui survit
Le résumé de veille DFINFRA et AS210860: que devient une ressource réseau quand son registre lui survit explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
IETF
La mise à jour de clé est partie. La nouvelle époque n’était pas encore partagée
Le projet MLS-TLS discuté dans CURRENT rend visible un intervalle que les tableaux de bord effacent souvent: un pair a déjà changé d’état, l’autre attend encore la preuve authentifiée qu’ils parlent désormais avec les mêmes clés.

IETF
La session est acceptée, mais le décodeur a encore besoin de l’image précédente
La troisième édition de la charge utile RTP pour JPEG XS conserve une enveloppe connue tout en introduisant le codage différentiel temporel. Le reçu de négociation reste utile; il ne certifie pourtant ni l’état hérité de l’image précédente, ni le résultat finalement affiché.
IETF
La chaîne est valide. L’identité du nœud doit encore franchir un seuil
Dans le profil proposé pour DTN, une autorité de certification peut délivrer une chaîne parfaitement valide sans que l’identité présentée par le pair soit pour autant admise. Ce décalage n’est pas une anomalie: il révèle l’endroit précis où un ensemble d’identifiants devient une…
Entreprises institutionnels Europe et Moyen-Orient
Svea : validité enregistrée, exploitation non prouvée — l'abuse-contact après la sanction de Finansinspektionen
Quatre ans après la fusion de Svea Ekonomi AB dans Svea Bank AB le 3 janvier 2022, et des mois après que le superviseur financier suédois Finansinspektionen a infligé à la banque une admonition et une amende administrative de 170 millions de couronnes pour des violations des…

Entreprises services cloud Europe et Moyen-Orient
NovaCloud-Hosting après la panne de juillet 2026 : l'écart entre l'offre annoncée et l'exploitable ne se referme pas
Le résumé de veille NovaCloud-Hosting après la panne de juillet 2026: l'écart entre l'offre annoncée et l'exploitable ne se referme pas explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

IETF
La poignée de main a maigri. Les certificats absents sont devenus un état d’enrôlement
Un projet de l’IETF propose de retirer les certificats intermédiaires volumineux des échanges EAP fondés sur TLS post-quantique. Les octets ne disparaissent pas: ils sont déplacés vers une récupération EST antérieure, un cache local et une décision d’administration selon laquelle…

IETF
Chaque nœud a livré sa version. Le chemin n’avait toujours aucun témoin neutre
Dans un réseau tolérant aux délais, un paquet peut attendre un contact programmé bien plus longtemps qu’il ne voyage. Le nouveau projet TREB propose de recueillir le récit de chaque nœud sur ce trajet. Il rend le parcours plus lisible, sans transformer ces déclarations locales en…

IETF
La signature d’un agent ne suffit pas à archiver son autorité
Une nouvelle proposition individuelle déplace le contrôle de l'identité des agents vers l'avenir: que pourra encore vérifier un tiers lorsque la clé aura changé et que l'ancien chemin de confiance ne sera plus observable ?