
Profil
Analysis
Analysis rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Histoire d'Internet
La commande qui cédait la connexion : pourquoi SMTP remplaça TURN par ETRN
Un site appelait son fournisseur et demandait à la ligne de se retourner. Le serveur pouvait alors renvoyer le courrier en attente sur la même connexion. Cette économie cachait un transfert de pouvoir: le correspondant avait prononcé un nom de machine, sans prouver qu’il avait le…

Histoire d'Internet
L’échéance que le relais ne pouvait remettre à zéro : le temps transmissible de SMTP DELIVERBY
Un délai n’est pas une voie rapide. RFC 2852 permit à l’expéditeur d’indiquer ce qui devait se produire lorsque le temps manquerait, sans lui donner le pouvoir d’ordonner la file d’un autre opérateur.

Histoire d'Internet
La frontière qui ne savait pas décrire les trous : comment POP3 UIDL remplaça LAST par une mémoire de chaque message
LAST ne conservait qu’un entier: le plus grand numéro auquel un client avait accédé. Cette frontière pouvait dire « tout ce qui vient après paraît nouveau », mais elle ne savait pas représenter une boîte où les messages 1 et 3 avaient été récupérés tandis que le 2 ne l’avait pas…
Histoire d'Internet
Le code d’erreur qui demanda au bloqueur de s’identifier
HTTP 451 peut rendre visible un obstacle juridique et nommer son exécutant. Il ne peut ni imposer la transparence, ni valider l’ordre, ni voir sous HTTP.

Histoire d'Internet
La dernière ligne non compressée : quand IMAP changea le sens de tous les octets suivants
La réponse du serveur n'avait rien d'extraordinaire: une étiquette, `OK`, quelques mots, puis CRLF. Pourtant, c'était la dernière ligne lisible de cette manière. Après l'acceptation de COMPRESS, l'octet suivant ne relevait plus directement de la grammaire IMAP, mais d'un flux…

Histoire d'Internet
La salutation qu’il fallut répéter : STARTTLS et la remise à zéro de la confiance SMTP
La première présentation du client avait circulé en clair, tout comme la liste des capacités du serveur. Ajouter TLS au milieu de la même connexion ne pouvait pas rendre ces paroles antérieures fiables après coup. SMTP choisit donc une règle plus nette: une fois le tunnel établi…
Histoire d'Internet
L’identifiant qui ne pouvait pas signer le message : comment SMTP AUTH borna l’identité de soumission
Un identifiant ouvrait la porte du serveur de soumission; il n’apposait aucune signature sur la lettre. SMTP AUTH rendit le courrier mobile praticable en conservant cette limite: le serveur savait qui avait établi la session et ce que ce compte pouvait faire, sans prétendre…
Entreprises institutionnelles mondiales
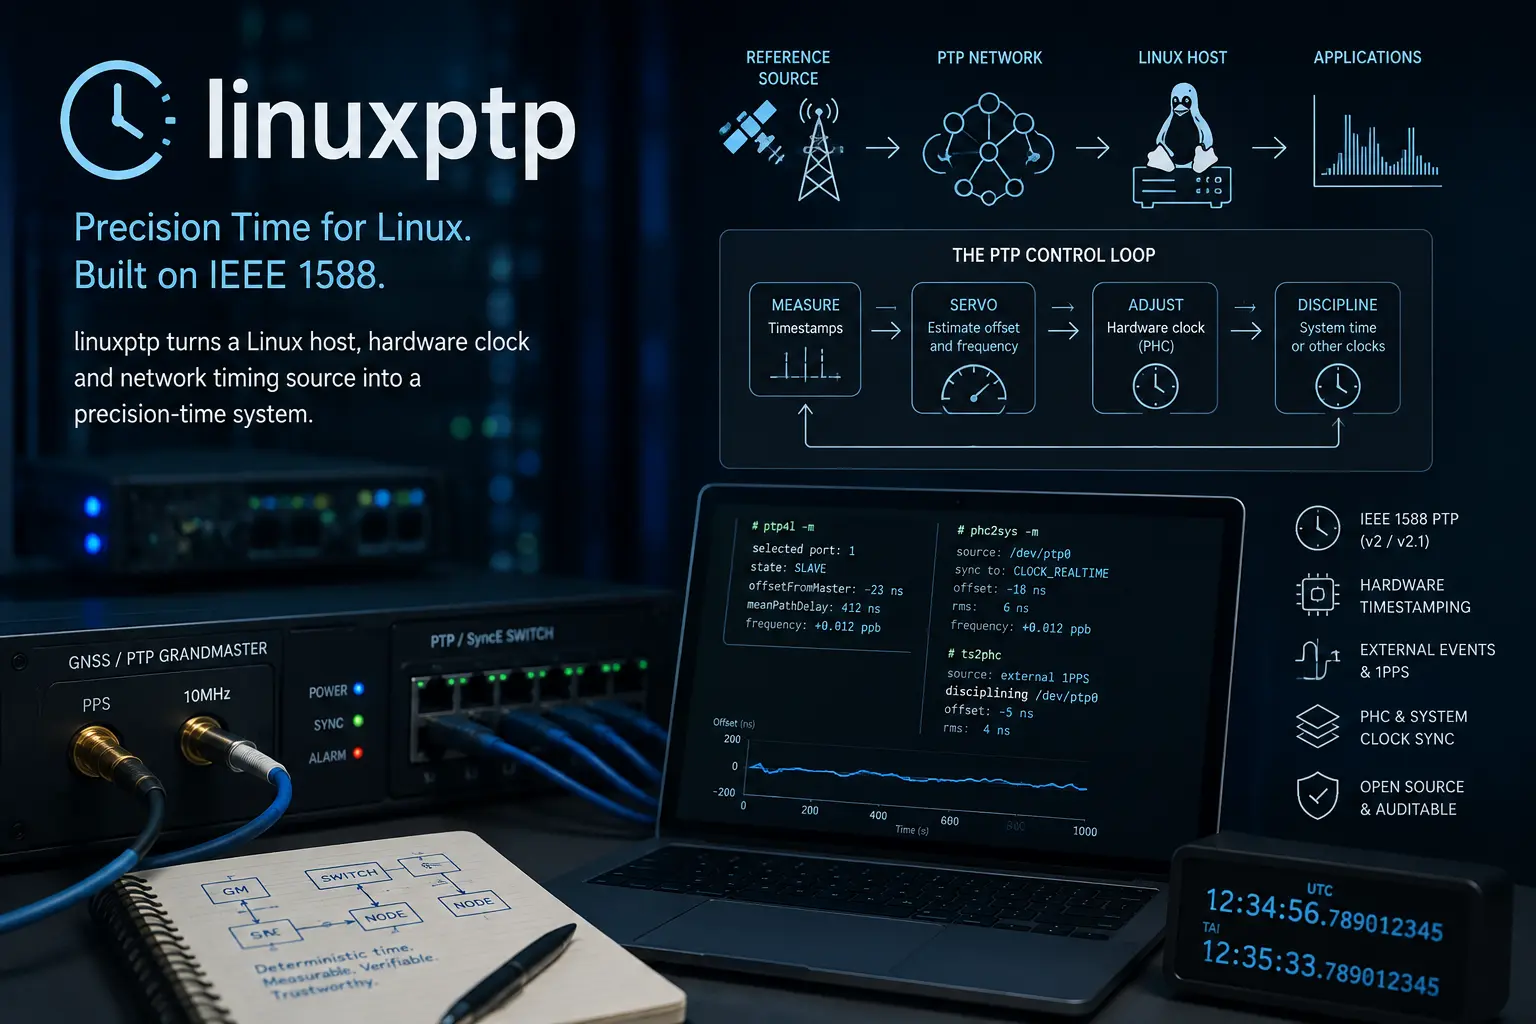
linuxptp et la boucle de contrôle du temps de précision
linuxptp transforme un hôte Linux, une horloge matérielle et une source de synchronisation réseau en système de temps de précision. Ses démons coordonnent l'état IEEE 1588, les estampilles de paquets, les servos et les horloges système, mais le logiciel seul ne peut pas fabriquer…

Universitaires
Laurent Vanbever et le réseau qui doit être testé pendant qu'il change
Les travaux de Laurent Vanbever traitent la configuration réseau comme un logiciel exécutable dont les défaillances peuvent apparaître avant, pendant ou après le déploiement. De la migration sûre du routage et de la synthèse de configuration à la détection BGP à l'exécution et…

Histoire d'Internet
L’adresse qu’aucun relais ne pouvait rétrograder : comment SMTPUTF8 lia le nom à son chemin
Un nom d’affichage accentué pouvait traverser l’ancien courrier parce qu’il entourait une adresse ASCII. Un nom de boîte non ASCII était la destination elle-même. SMTPUTF8 obligea chaque relais à prouver qu’il pouvait transporter cette identité sans en inventer une autre.
Universitaires
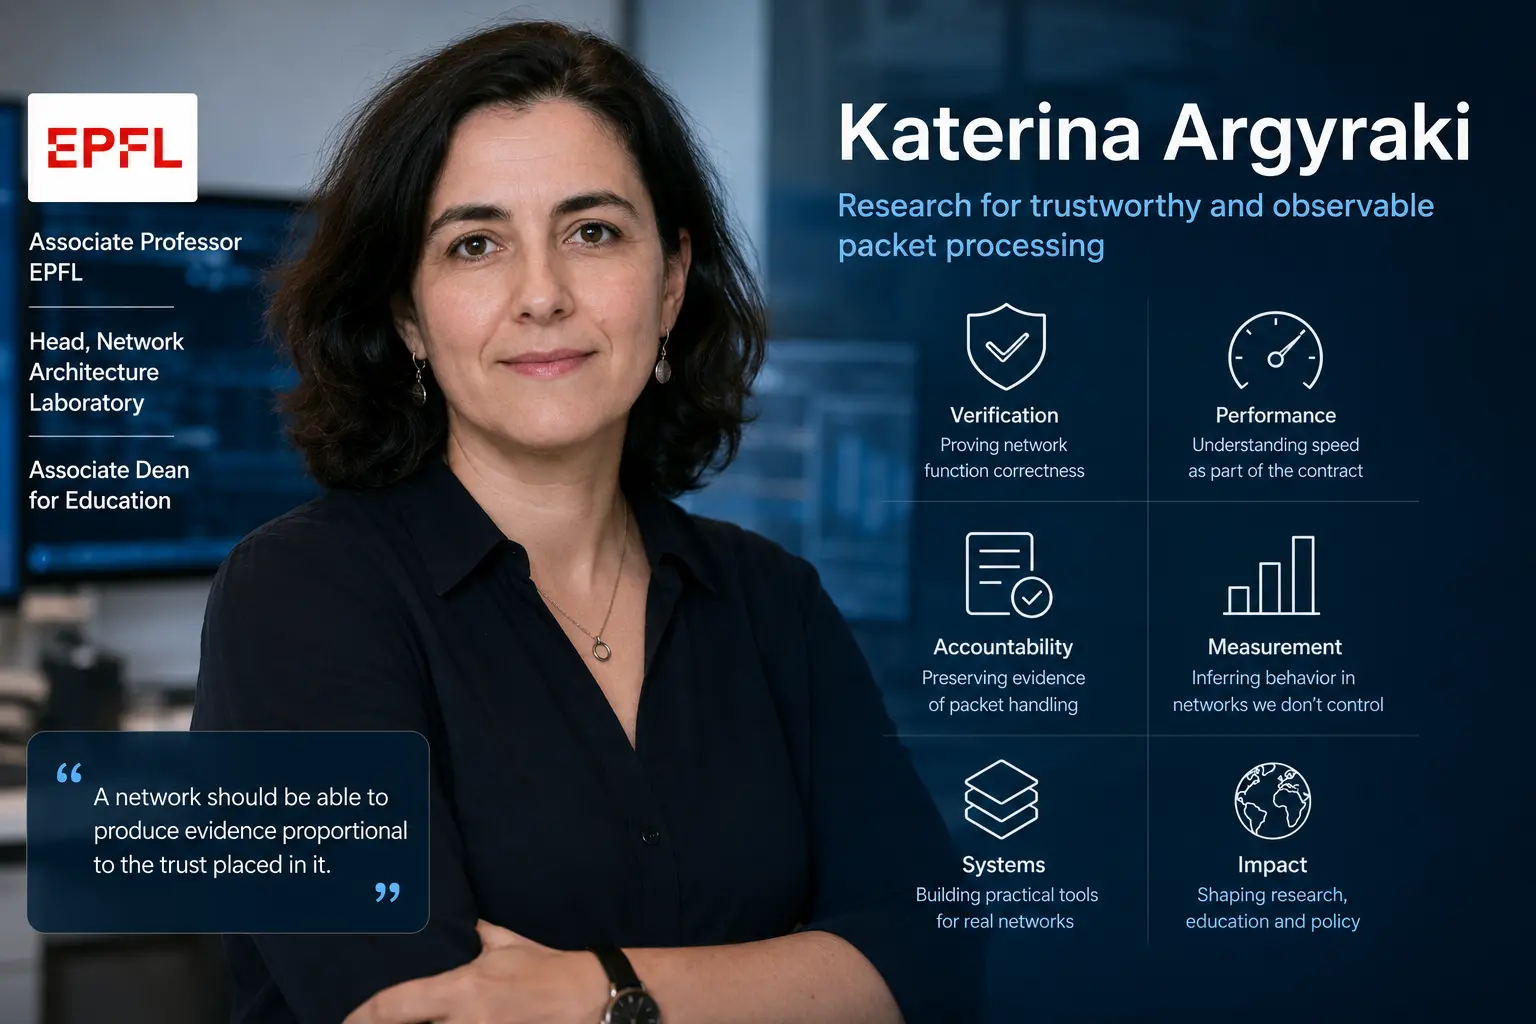
Katerina Argyraki et la recherche de preuves dans la transmission des paquets
Les recherches de Katerina Argyraki suivent un problème qui se complexifie à mesure que les réseaux deviennent plus programmables: un système de traitement des paquets peut être rapide et flexible, tandis que les opérateurs et les utilisateurs disposent de peu de preuves de son…

Entreprises institutionnelles mondiales
FreeRADIUS et les décisions de confiance derrière l’accès réseau
Une connexion réseau peut se décider en quelques paquets, mais la confiance qui la sous-tend peut englober certificats, annuaires, équipements d’accès, partenaires d’itinérance et systèmes de comptabilité. FreeRADIUS rend cette politique inspectable et programmable, tout en…

Créateurs
Dave Maltz et la pile opérationnelle qui sous-tend le réseau d’Azure
Le rôle de Dave Maltz chez Microsoft se comprend par l’étendue de l’organisation qu’il dirige. Azure Networking couvre les services destinés aux clients, le DNS, la sécurité, le contrôle distribué, le déport côté hôte, les logiciels de commutation, les fabriques de centres de…

Histoire d'Internet
Le récépissé qui ne pouvait promettre la livraison
Avec DSN, SMTP transforma le rebond en preuve structurée sans abolir sa limite: l’expéditeur pouvait demander un rapport, mais aucun rapport ne pouvait attester au-delà de ce que le système avait observé.

Histoire d'Internet
Le huitième bit devait obtenir la permission à chaque relais : ce que 8BITMIME changea dans SMTP
Un courrier pouvait décrire correctement une lettre accentuée sans que tous les relais sachent transporter ses octets. 8BITMIME transforma ce doute en engagement local: annoncer la capacité, puis conserver chaque bit accepté.

Histoire d'Internet
Les commandes parties avant leurs réponses : comment SMTP PIPELINING changea l’attente
Le SMTP des débuts imposait une pause après presque chaque commande. Sur une liaison lointaine, le silence entre deux lignes pouvait coûter davantage que leur transport. PIPELINING réduisit cette attente, au prix d’une discipline nouvelle: l’ordre devait rester le registre exact…

Histoire d'Internet
La méthode qui refusait le malentendu : HTTP 510
RFC 2774 empêchait qu’un serveur ignore une extension obligatoire tout en annonçant un succès. Le destin de 510 révèle le coût d’une sémantique vérifiable.
Histoire d'Internet
Le message mesuré avant de partir : comment SMTP SIZE avança le refus
Le SMTP d’origine pouvait transporter un message entier avant d’apprendre que le serveur ne le garderait jamais. L’extension SIZE ne promit pas la livraison: elle permit à deux relais de confronter une charge annoncée à une capacité locale avant d’en payer tout le transfert.

Histoire d'Internet
Le réseau a répondu à la place de l’origine : pourquoi HTTP avait besoin de 511
Un client a interrogé un serveur et reçu la réponse du réseau intermédiaire. HTTP 511 a tenté de nommer cette substitution sans céder au portail l’identité de l’origine. Ses limites expliquent le passage ultérieur vers une API captive annoncée et authentifiée.

Histoire d'Internet
Le serveur qui cessa de rappeler : comment le FTP passif franchit le pare-feu
Le FTP ne fut pas adapté aux pare-feu par une refonte spectaculaire. Une décision plus modeste suffit: le serveur attendrait le second appel au lieu de le lancer. Ce renversement conserva les deux voies du protocole tout en redonnant aux extrémités la charge de savoir à qui elles…