
Impact
Élevé
Dans la facette Impact, l’analyse d’impact Élevé met en avant les articles dont le niveau d’effet attendu, l’exposition opérationnelle ou la pertinence pour la décision est comparable. Cette page permet de distinguer les simples actualités de marché des signaux de gouvernance, d’infrastructure, de sécurité ou d’investissement à plus fortes conséquences, susceptibles d’affecter la planification, les achats, les politiques ou l’exposition des clients. Elle relie ce niveau de conséquences aux preuves publiques, aux organisations concernées, au contexte régional, aux dépendances opérationnelles, à la continuité de service, à la concurrence, au calendrier d’investissement, à la conformité et au risque client. Elle aide le lecteur à déterminer quels développements méritent un suivi plus approfondi, quels acteurs sont les plus exposés et comment un signal peut affecter les opérations ou la planification du marché.
Dossier
Même nom, autre empreinte : ce que RFC 9861 oblige à conserver
Une fonction à sortie extensible ne produit pas « son » empreinte comme un tampon de longueur fixe. Avec KangarooTwelve et TurboSHAKE, la taille demandée, le domaine, la personnalisation et l’ordre exact des octets font partie de la question. Sans eux, le résultat n’a plus de…

IETF
James Gould et le signal de masquage qui ne prouve pas la règle
Un logiciel compare deux réponses RDAP et découvre qu’un numéro de téléphone a disparu. La tentation est immédiate: le champ aurait été supprimé pour des raisons juridiques. Mais la différence ne dit encore ni si la donnée existait, ni qui pouvait la voir, ni quelle règle a été…

IETF
Hugo Krawczyk et le sel public qui ne durcit aucun mot de passe
Le mot « sel » déclenche souvent un mauvais réflexe: s’il est visible, on le croit compromis; s’il est présent, on croit le mot de passe protégé. HKDF invite à poser de meilleures questions. Dans l’architecture extract-then-expand associée aux travaux de Hugo Krawczyk, le sel…

IETF
Suzanne Woolf et l’étiquette de serveur qui n’est pas une identité machine
Lorsqu’un serveur DNS renvoie un identifiant avec sa réponse, la tentation est forte d’y lire le nom certain d’une machine. L’anycast et les répartiteurs de charge rendent cette lecture dangereuse. Les exigences formulées par Suzanne Woolf dans le RFC 4892 conduisent à une…

IETF
Sara Dickinson et la promesse du résolveur que le chiffrement ne peut pas prouver
Le cadenas affiché à côté d’un résolveur DNS dit une chose juste: entre le client et un service identifié, la conversation est protégée. L’erreur commence lorsqu’on lui demande de témoigner sur la suite. Le RFC 8932, cosigné par Sara Dickinson, accompagne la requête au-delà du…
IETF
Ole Trøan et les trois décisions que le NAT gardait dans sa boîte
Deux adresses IPv6 globales ne donnent pas automatiquement deux chemins utilisables. Avant même le premier paquet, il faut accorder une adresse source, un prochain saut et un contexte DNS. Le travail éditorial d’Ole Trøan sur la RFC 7157 révèle ce que le traducteur de bordure…

IETF
Tim Chown et la liste d’hôtes cachée dans un plan d’adressage IPv6
Une adresse facile à retenir soulage l’exploitation quotidienne. Répétée à l’échelle d’un réseau, cette commodité devient une méthode d’énumération. Les travaux de Tim Chown montrent pourquoi l’immensité d’IPv6 ralentit le balayage aveugle sans faire disparaître la…

IETF
Brian Haberman et l’identifiant global de 40 bits qui n’était pas un reçu d’attribution
Deux préfixes IPv6 créés sans registre central peuvent avoir une chance infime de se confondre. Cette chance n’est pourtant ni un droit de routage ni une garantie. Avec la RFC 4193, Brian Haberman aide à tracer la frontière: l’aléa économise de la coordination, mais le…

ICANN
Allison Mankin et l’échantillon de collision de noms qui ne prouvait pas sa cause
Un nom observé mille fois à la racine du DNS paraît raconter une histoire complète. Il ne livre pourtant ni l’application qui l’a formé, ni l’organisation responsable, ni la population exposée. Le rapport RFC 8023 cosigné par Allison Mankin apprend à ne pas confondre cette trace…
Dossier
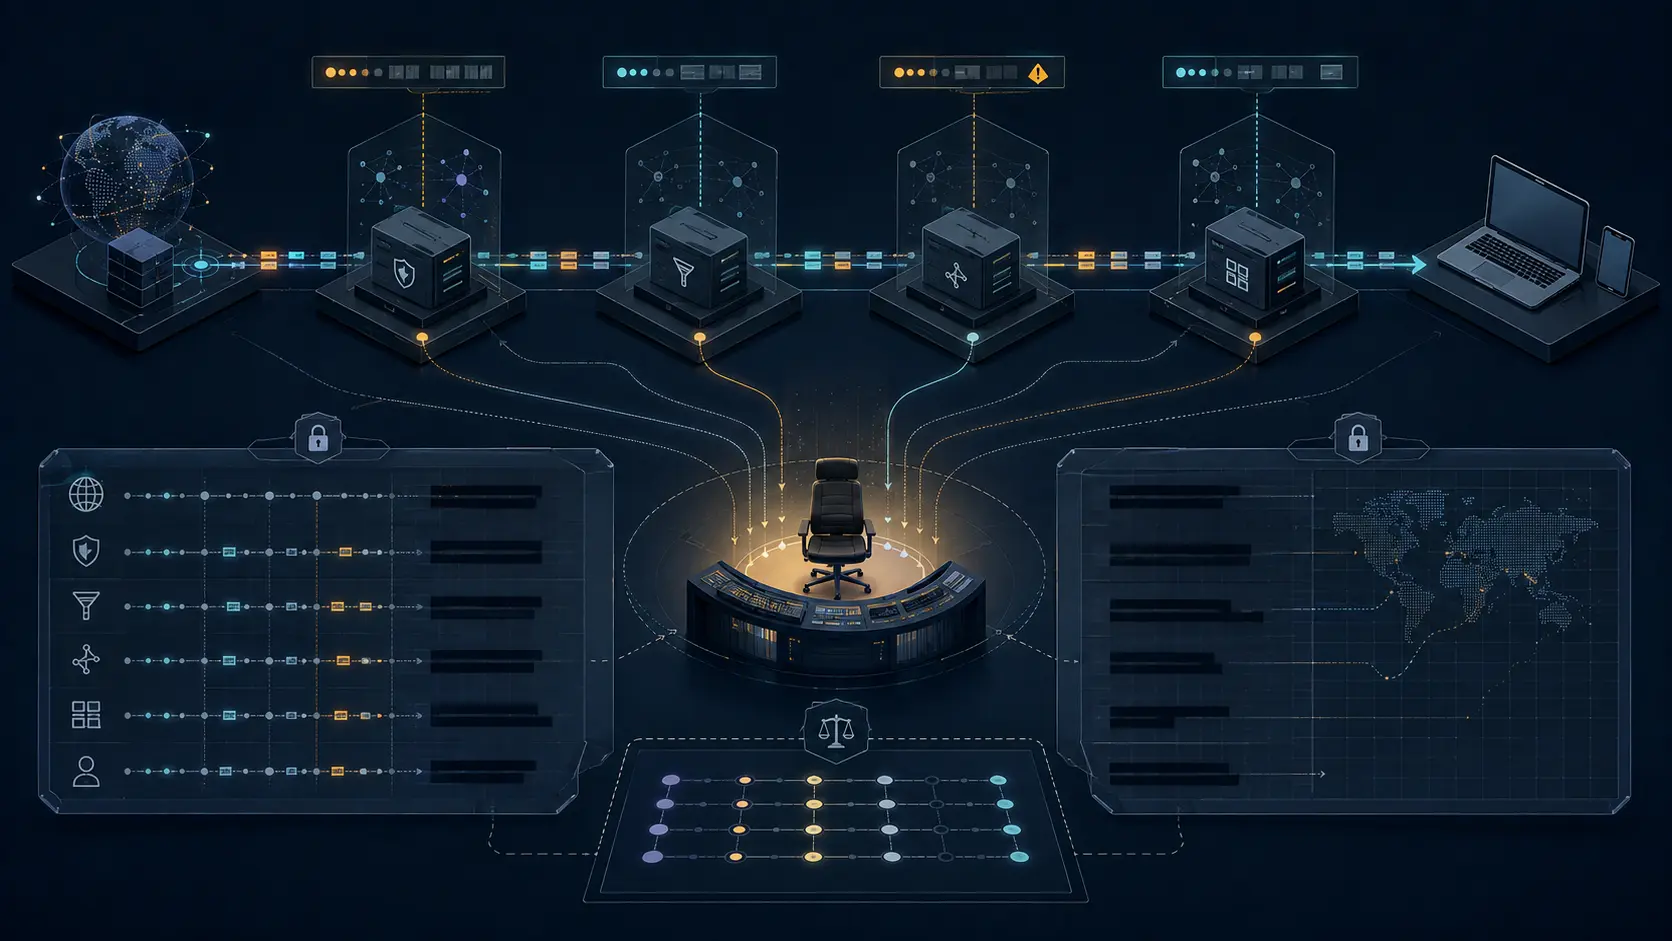
Une chaîne Proxy-Status ne désigne pas le responsable de l’incident
La RFC 9209 rend un trajet de panne plus lisible, mais elle ne transforme pas cette lisibilité en obligation d’agir. Il faut lui adjoindre une matrice de transfert des défaillances entre intermédiaires, tenue hors du message HTTP, qui relie chaque identifiant à un exploitant, un…

Histoire d'Internet
Le test mesurait la réserve en la dépensant : RFC 1628
Une mesure de maintenance peut modifier l’objet qu’elle prétend décrire. Dans RFC 1628, l’étalonnage approfondi d’une batterie plaçait l’UPS sur sa réserve jusqu’à un niveau de décharge choisi par le constructeur. La connaissance gagnait en confiance; la charge disponible pour…
Histoire d'Internet
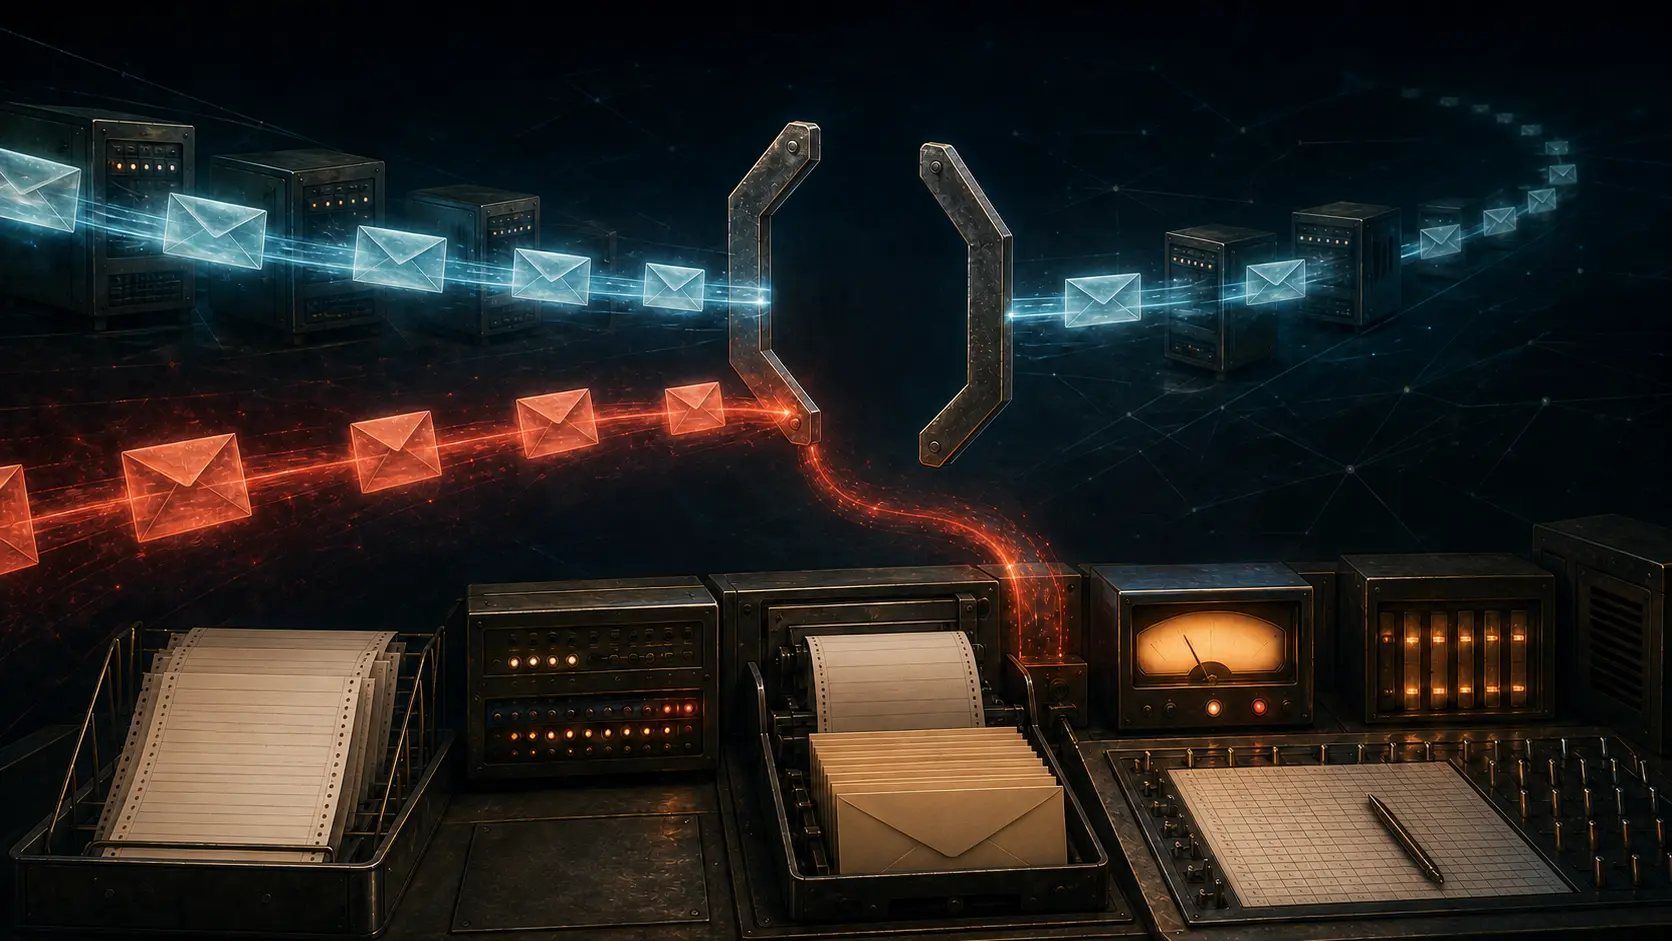
L’adresse qui devait rester vide : comment SMTP empêcha les erreurs de répondre aux erreurs
Une panne de livraison doit revenir vers le système responsable du message. Mais si cette notification échoue, une seconde notification ne doit pas repartir vers la première, puis une troisième. SMTP donna donc à l’absence une valeur précise: `MAIL FROM:<>` ferme la branche…

Histoire d'Internet
L’adresse qui enrôlait un sous-réseau : pourquoi les routeurs ont cessé de relayer les diffusions dirigées
Une seule demande IPv4 pouvait traverser l’Internet comme un paquet routé ordinaire, puis devenir une diffusion locale au dernier saut. Si l’adresse source désignait frauduleusement une victime, les machines disposées à répondre sur le sous-réseau envoyaient leurs réponses vers…

Histoire d'Internet
Le lien qui empruntait son adresse : comment les URL relatives ont rendu les documents mobiles
Un lien court n’est pas une petite adresse absolue. C’est une instruction pour emprunter les composants manquants à une base. Cette dépendance permit aux auteurs d’omettre schéma, autorité et préfixes répétés, puis de déplacer un ensemble de pages sans réécrire ses liens…
Tendances mondiales des services cloud
Un champ CDN-Cache-Control n’est pas une politique de cache valable pour toute la chaîne
`CDN-Cache-Control` permet à une origine de s’adresser aux caches CDN séparément des autres caches HTTP. Ce levier est utile, mais le champ ne signifie pas que tous les caches du trajet appliqueront la même politique. La reconnaissance, l’analyse syntaxique, l’ordre de la liste…

Tendances mondiales des services cloud
Un champ Cache-Status n’est pas une trace complète du cache
`Cache-Status` peut rendre visible, sous forme structurée, la décision d’un cache HTTP. Sa présence constitue une preuve utile sur le cache qui la produit. Elle ne prouve pas automatiquement que chaque cache, chaque saut ou chaque décision antérieure d’acquisition a été observé.
Tendances mondiales des services cloud
Un 504 limité au cache ne prouve pas une panne de l’origine
Un code HTTP 504 oriente souvent l’enquête vers un délai d’attente en amont. Mais lorsque la requête interdit explicitement tout transfert, le même code peut signaler un échec local du cache. L’attribution d’incident doit préserver cette différence.
Tendances mondiales des services cloud
Un cache miss regroupé n’autorise pas le partage de la réponse
Réunir plusieurs défauts de cache dans une seule requête vers l’origine protège la capacité. L’optimisation n’est sûre que si chaque requête en attente est séparément autorisée à utiliser la réponse obtenue.

Histoire d'Internet
La liaison était ouverte. La configuration appartenait encore à un second négociateur : RFC 1552
À la fin de 1993, deux équipements PPP pouvaient afficher le même état `Opened` sans avoir accompli la même chose. Pour l'un, la configuration IPX était achevée; pour l'autre, cet état ouvrait seulement le passage dont IPX-WAN avait besoin pour terminer le travail.
Tendances mondiales des services cloud
Là où l’invalidation du cache HTTP s’arrête vraiment
Une écriture réussie prouve que l’origine a accepté une modification. Elle ne prouve pas, à elle seule, que tous les caches susceptibles de répondre à une lecture ultérieure ont abandonné l’ancien état.