
Impact
Critical
Dans la facette Impact, l’analyse d’impact Critical met en avant les articles dont le niveau d’effet attendu, l’exposition opérationnelle ou la pertinence pour la décision est comparable. Cette page permet de distinguer les simples actualités de marché des signaux de gouvernance, d’infrastructure, de sécurité ou d’investissement à plus fortes conséquences, susceptibles d’affecter la planification, les achats, les politiques ou l’exposition des clients. Elle relie ce niveau de conséquences aux preuves publiques, aux organisations concernées, au contexte régional, aux dépendances opérationnelles, à la continuité de service, à la concurrence, au calendrier d’investissement, à la conformité et au risque client. Elle aide le lecteur à déterminer quels développements méritent un suivi plus approfondi, quels acteurs sont les plus exposés et comment un signal peut affecter les opérations ou la planification du marché.
Entreprises institutionnelles Amérique du Nord
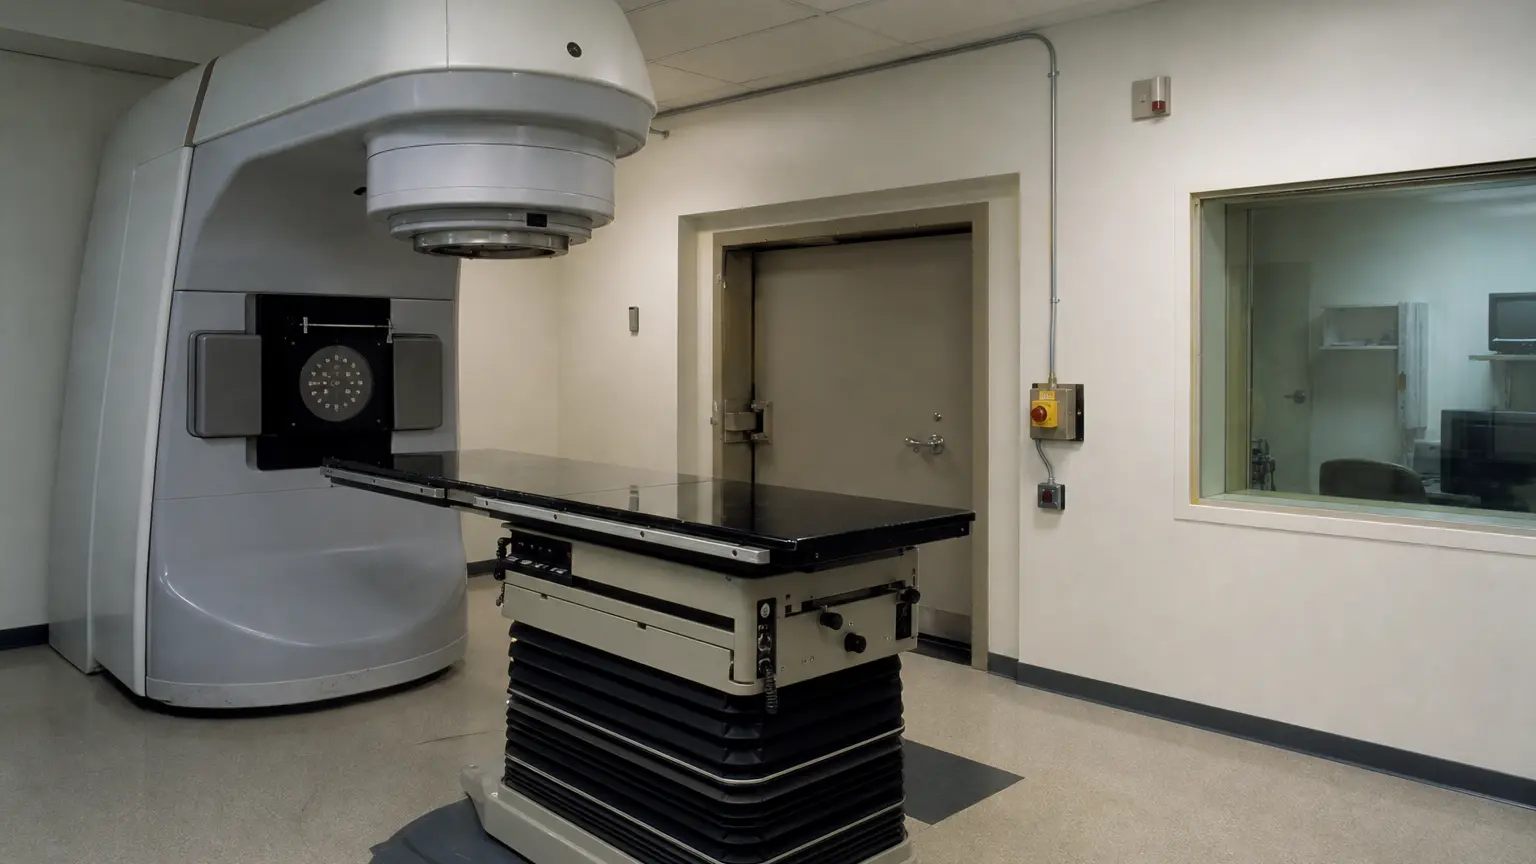
AECL Therac-25 a fait des verrouillages logiciels un test de responsabilité pour la sécurité des dispositifs médicaux
Les surdoses du Therac-25 sont souvent réduites à une histoire de deux défauts de programmation. Les archives publiques étayent une conclusion plus dure: des chemins logiciels ont été les déclencheurs de trois accidents, mais l'exposition catastrophique est devenue possible parce…
Entreprises institutionnelles Amérique du Nord
La crise de l'eau à Flint a fait de la maîtrise de la corrosion un test de responsabilité pour le service public de l'eau
La crise de l'eau à Flint n'était pas une conséquence inévitable de canalisations anciennes ni d'un unique résultat de laboratoire erroné. Une ville sous contrôle de l'État a changé de source d'approvisionnement en eau, une usine mal préparée a distribué de l'eau sans le…

Dossier
Grenfell Tower a fait du revêtement combustible un test de responsabilité pour la sécurité des bâtiments
L'incendie de la Grenfell Tower est un cas de responsabilité car un petit feu domestique est devenu une catastrophe à l'échelle du bâtiment à travers un système de mur extérieur assemblé par de nombreuses organisations, approuvé par une structure réglementaire fragmentée et…

Entreprises institutionnelles mondiales
Vale Brumadinho: les déclarations de stabilité des barrages de résidus, un test de responsabilité pour l'assurance indépendante
Le barrage B1 ne s'est pas effondré par manque de signatures. Il s'est effondré après un long historique de stabilité marginale, de communication incomplète des risques et d'assurance rémunérée qui a été compressée en déclarations ayant voyagé plus loin à travers Vale, le…
Entreprises services cloud mondiales
SolarWinds: le délai de détection, angle mort de la responsabilité de la chaîne d'approvisionnement
Le dossier SolarWinds est généralement retenu comme une compromission par mise à jour signée, mais sa leçon la plus difficile en matière de responsabilité est temporelle: une usine logicielle de confiance a été modifiée, des clients ont été exposés, le public n'a appris le risque…

Télécoms nationaux dans le monde
Rogers a fait de la fragilité du plan de contrôle des opérateurs un problème de responsabilité de service public
La panne de juillet 2022 de Rogers a commencé par un changement de routage d'un opérateur, mais son dossier de responsabilité appartient à tous ceux qui ont découvert que les appels téléphoniques, les paiements par carte de débit, l'accès aux urgences, les opérations municipales…

Entreprises services cloud mondiales
Kaseya a fait du retard de détection des services gérés un problème de responsabilité en aval
L'incident de ransomware Kaseya VSA a montré que le retard de détection dans un plan de contrôle de services gérés ne se limite pas au fournisseur ou au prestataire. Lorsque le produit qui administre de nombreux clients devient la voie de livraison, les petites entreprises et les…

Entreprises services cloud mondiales
Maersk a montré comment NotPetya a pu faire passer la continuité des revenus sous contrôle opérationnel
NotPetya n'a pas eu besoin de saisir des navires pour endommager l'activité de Maersk. En rendant les canaux d'identité, de réservation, de terminal, d'information sur la cargaison et de clients peu fiables, le logiciel malveillant destructeur a transformé la continuité des…

Entreprises institutionnelles mondiales
WannaCry du NHS: les logiciels obsolètes comme dépendance commune du service public
WannaCry est retenu comme un ransomware, mais la leçon de responsabilité pour le NHS est plus large: les systèmes d'exploitation obsolètes, le déploiement inégal des correctifs, les variations locales des fiducies et une propriété peu claire ont transformé une faiblesse…
Entreprises services cloud mondiales
Dyn a fait de la dépendance au DNS un problème de continuité des revenus et de responsabilité
Les attaques d'octobre 2016 contre Dyn ont montré qu'une entreprise peut garder ses serveurs en fonctionnement et pourtant perdre l'accessibilité publique lorsque la résolution DNS échoue en amont; la question de responsabilité est de savoir qui avait le contrôle pratique sur la…

Entreprises institutionnelles mondiales
CISA a fait de la réparation de Log4Shell un problème de preuve, pas un slogan de correctif
Log4Shell n'était pas seulement une vulnérabilité d'urgence. C'était un test public pour savoir si les gouvernements, les fournisseurs, les fournisseurs de cloud, les fournisseurs de logiciels et les clients pouvaient prouver qu'un composant profondément intégré avait été trouvé…
Entreprises services cloud mondiales
CrowdStrike a transformé les mises à jour de contenu des terminaux en un test de dépendance en mode commun
L'incident Falcon de juillet 2024 a transformé une mise à jour de sécurité en un événement de continuité mondial, montrant comment un contrôle de terminal de confiance peut devenir un chemin de défaillance synchronisé lorsque la validation, le déploiement progressif, la…

Entreprises institutionnelles mondiales
L’Irlande HSE a fait de la récupération après rançongiciel un test de responsabilité de réparation vérifiable
L’attaque par rançongiciel de 2021 contre le Health Service Executive irlandais a montré que la restauration des systèmes informatiques de santé n’est que la première étape après une perturbation nationale de la santé publique. Le véritable test de responsabilité consiste à…

Entreprises institutionnelles mondiales
L'ICRC a fait de la protection des données humanitaires un problème de sécurité-responsabilité
La cyberattaque contre l'ICRC a montré que les données humanitaires ne sont pas des données clients ordinaires. Lorsque des informations sur des personnes disparues, des familles séparées, des détenus, des migrants et des personnes recevant une protection humanitaire sont…

Entreprises institutionnelles mondiales
Fujitsu a fait de la divulgation des défauts de Horizon un test de responsabilité pour la franchise des fournisseurs
Le rôle de Fujitsu dans le scandale Horizon montre qu'un fournisseur peut causer un préjudice public même lorsqu'une autre institution détient la décision de poursuite. La question de responsabilité est de savoir si les journaux de défauts, les enregistrements d'accès à distance…

Entreprises institutionnelles mondiales
NHS WannaCry a transformé la gouvernance locale des correctifs en un test de responsabilité pour les annulations de soins
WannaCry n'a pas transformé le risque cybernétique du NHS en un problème de sécurité des patients en mai 2017; il a révélé que le problème était déjà présent. L'épidémie a fait des décisions locales de correctifs, des exceptions de systèmes non supportés, des alertes nationales…

Entreprises institutionnelles mondiales
L'Irlande HSE a fait du rapport de rétablissement après ransomware un test de responsabilité en matière de continuité clinique
L'attaque ransomware de 2021 contre le HSE irlandais a fait du rapport de rétablissement un élément de la prestation de soins. Le public n'avait pas seulement besoin d'entendre dire que les serveurs étaient restaurés. Les patients, les cliniciens, les hôpitaux, les organismes…

Entreprises services cloud mondiales
Microsoft Storm-0558 a fait de la conservation des journaux et de la preuve de jeton un test de responsabilité cloud
Microsoft Storm-0558 est un cas de risque et de responsabilité car le problème de responsabilité est que les clients cloud ne peuvent pas reconstruire indépendamment les défaillances de jetons côté fournisseur, sauf si le fournisseur conserve, expose et explique les journaux…

Entreprises institutionnelles mondiales
UnitedHealth a transformé le flux de réclamations de Change Healthcare en un test de responsabilité en matière de financement des soins
UnitedHealth est un cas de risque et de responsabilité car le problème de responsabilité est qu'une panne de centre d'échange peut devenir une crise de financement des soins lorsque les petits cabinets et les pharmacies ne peuvent pas convertir les soins prodigués en paiement en…
Entreprises services cloud mondiales
CrowdStrike: détection rapide et divulgation séquencée au cœur de la responsabilité des terminaux
La panne Falcon est souvent perçue comme une mise à jour de contenu défectueuse qui a fait planter des hôtes Windows. La question plus pointue de responsabilité est ce que le monde a pu voir dans les minutes et les heures qui ont suivi la diffusion: à quelle vitesse CrowdStrike a…