
Domaine principal
Infrastructure
Au sein de la facette Domaine principal, l'analyse Infrastructure regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.

Histoire d'Internet
Un paquet pouvait faire attendre les autres : RFC 3150
Sur une liaison très lente, la taille d’un paquet détermine aussi combien de temps les autres usagers de l’interface doivent attendre. RFC 3150 a fait de cette durée une contrainte de conception, au-delà de la seule efficacité en octets.

Histoire d'Internet
L’agent d’appel contrôlait les fonctions. Le bouton muet restait local : RFC 3149
MGCP plaçait l’intelligence d’appel hors du téléphone, mais RFC 3149 ne fit pas de chaque geste un aller-retour réseau. L’agent distant interprétait les touches numérotées et pilotait l’écran; le volume, le passage immédiat du combiné au haut-parleur et la coupure du microphone…
Histoire d'Internet
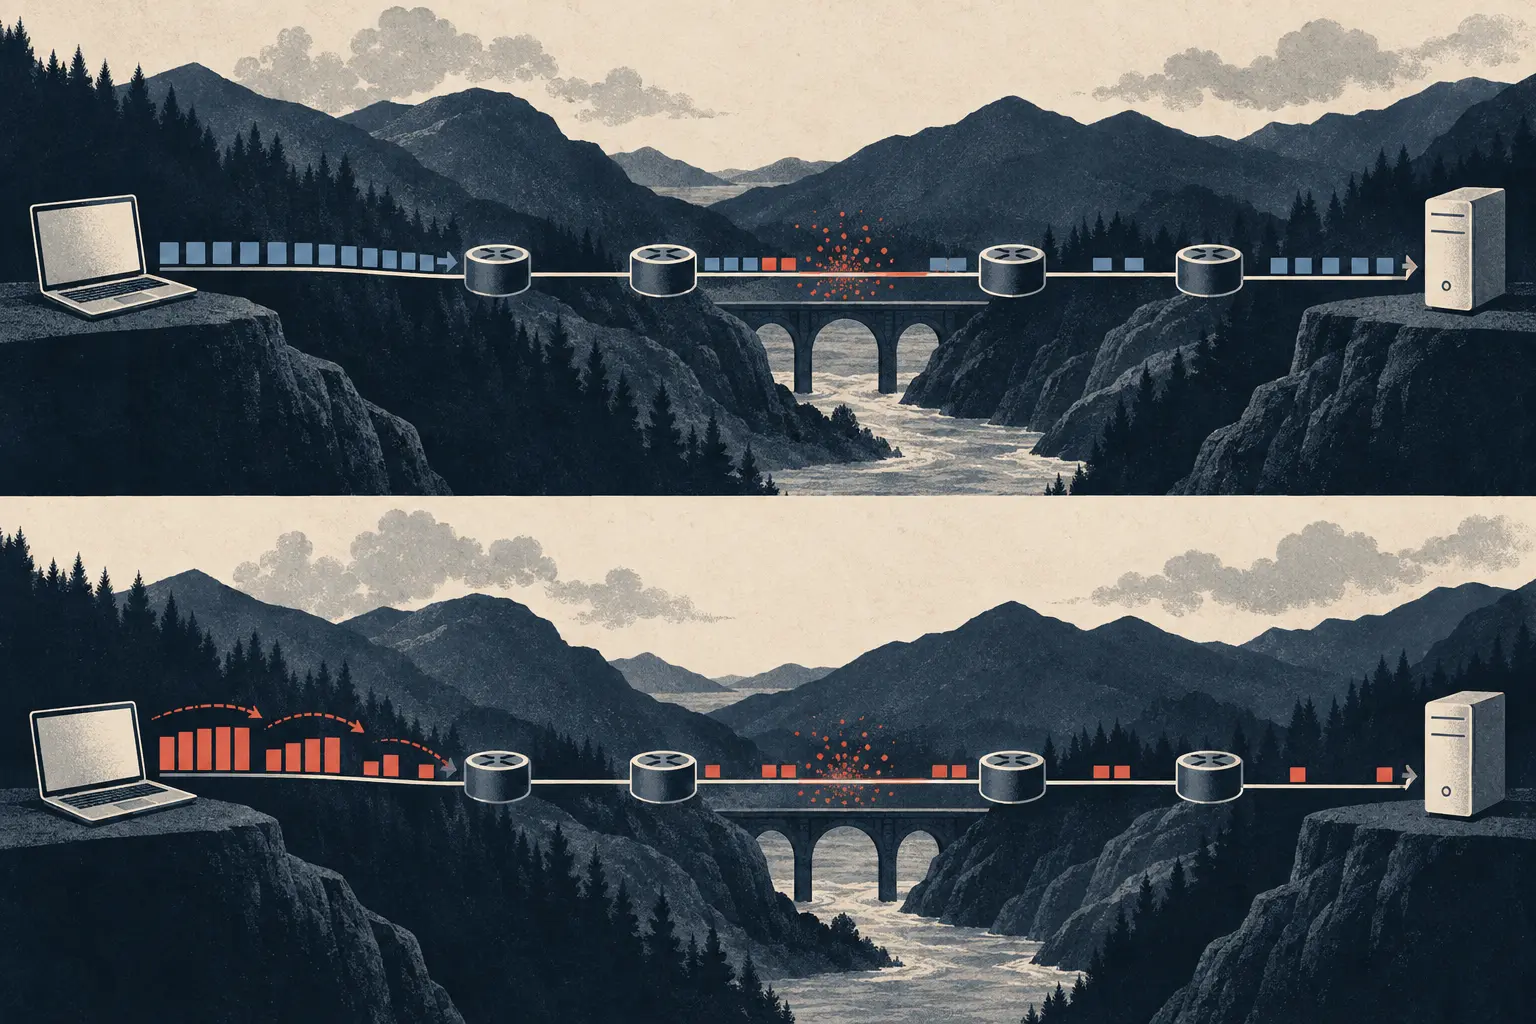
Un même chemin pouvait produire deux mesures de capacité valides : RFC 3148
Une mesure de transfert massif sur un seul flux semblait tenir dans un chiffre. RFC 3148 montre pourquoi les choix de transport pouvaient rendre ce chiffre dépendant de la méthode — et pourquoi la trace qui l’accompagne comptait.

Histoire d'Internet
Le nouveau réseau de gestion devait traverser l’ancien : RFC 3147
Le mot « migration » suggère qu’une infrastructure en remplace une autre d’un seul mouvement. RFC 3147 conserva une image moins nette: un équipement récent, géré par IP, pouvait se trouver derrière un réseau CLNS que l’exploitant ne pouvait pas encore retirer. Transporter GRE…

Histoire d'Internet
Le tunnel s’est fermé. Le code de cause ne pouvait toujours pas trancher : RFC 3145
Le concentrateur voyait l’abonné, le serveur voyait l’état PPP, et le message L2TP ne disait d’abord que la disparition de la session. RFC 3145 fit circuler une cause entre ces deux domaines. Sa précision la plus moderne tient à sa retenue: une explication transportable restait…

Histoire d'Internet
L’abonné avait choisi le traitement de l’appel. Le réseau devait encore l’exécuter : RFC 3136
Dans l’interface Internet, le choix était déjà fait. Dans le réseau téléphonique, l’appel pouvait pourtant rester suspendu, en attente d’une logique de service capable de transformer « transférer » ou « rejeter » en opérations de commutation. RFC 3136 a placé cette attente au…

Histoire d'Internet
La politique réseau promettait l’or. Un seul traducteur pouvait écrire chaque équipement : RFC 3139
« Offrir un service gold » tenait en quelques mots. Sur le réseau, cette promesse devenait une suite de paramètres différents selon les routeurs, l’état de la topologie et les capacités de chaque plateforme. RFC 3139 a montré pourquoi cette traduction devait avoir une histoire…

Histoire d'Internet
Le proxy avait acquitté les octets. L’application ne les avait pas reçus : RFC 3135
Sur une liaison lente, un acquittement précoce pouvait remettre l’émetteur en mouvement. Mais ce signal venait parfois d’un intermédiaire qui gardait encore les données en mémoire. RFC 3135 a décrit le gain de temps, puis la dette d’architecture créée entre cet acquittement local…

Histoire d'Internet
Le taux de livraison était bon. L’application fonctionnait mal : RFC 3133
Dans un tableau de bord, une petite trame pèse peu. Dans un protocole, elle peut commander tout le reste. RFC 3133 l’avait compris: perdre un accusé de réception minuscule pouvait déclencher la retransmission d’un grand volume de données sans faire beaucoup baisser le taux de…
Histoire d'Internet
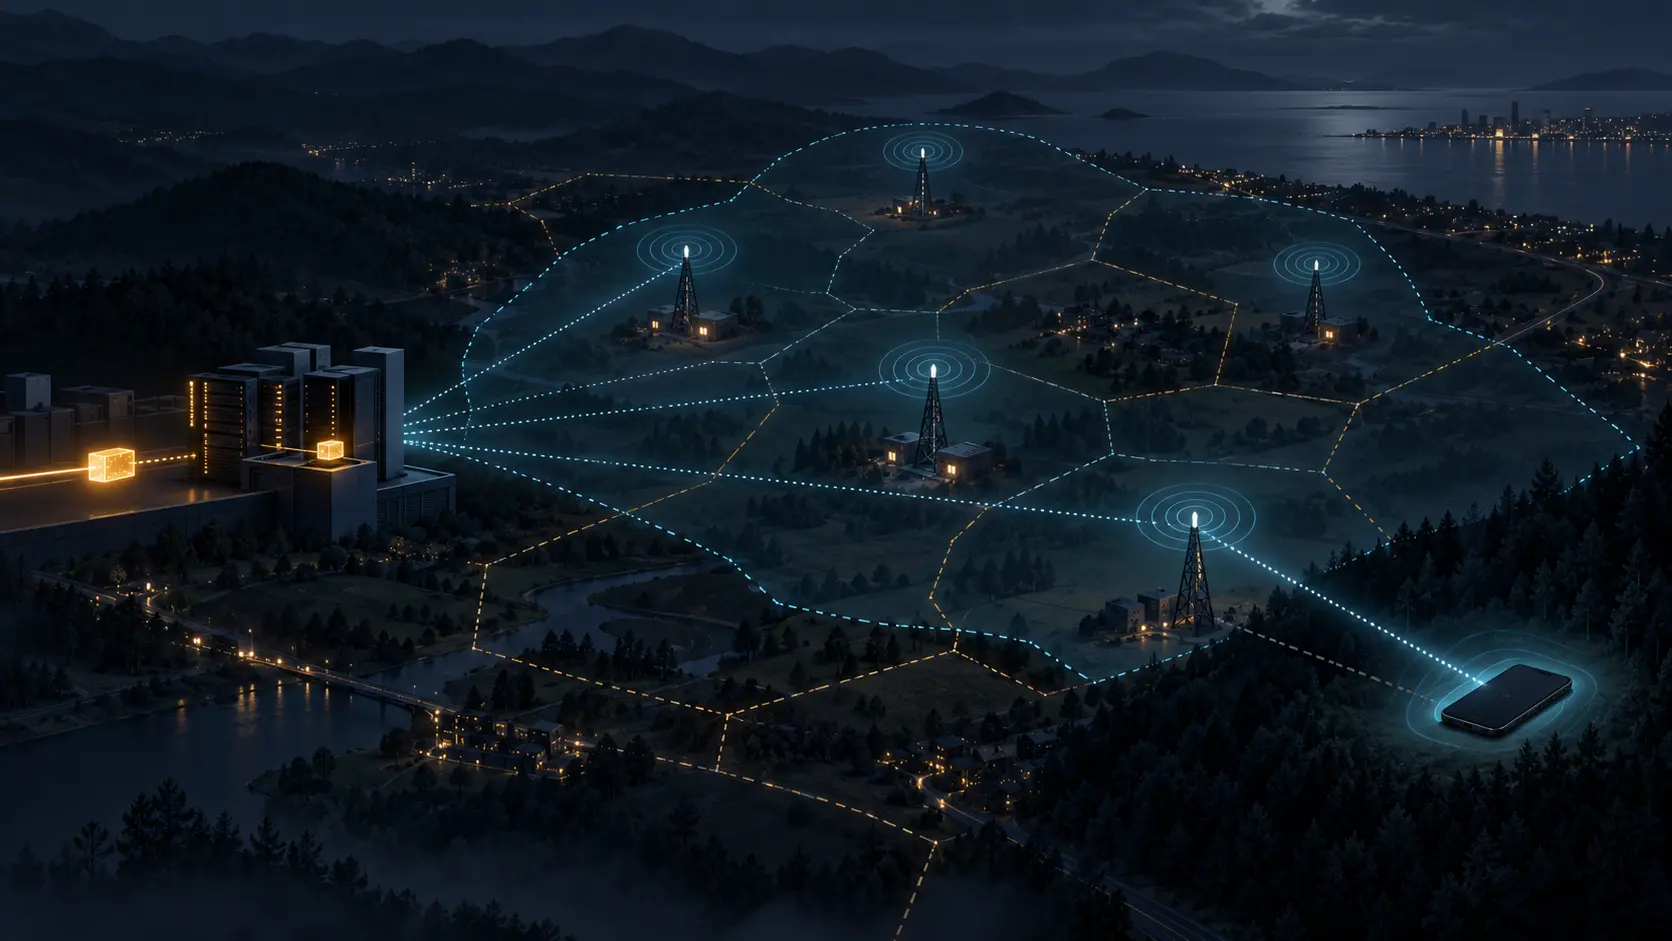
Le premier paquet devait réveiller l’hôte avant de pouvoir l’atteindre : RFC 3132
En cessant d’écouter le canal de trafic, le mobile économisait sa batterie. Le réseau héritait alors d’une obligation nouvelle: retrouver le silence, l’interrompre, puis seulement reprendre la livraison IP.
Histoire d'Internet
Le routeur restait joignable après avoir cessé de porter le transit : RFC 3137
Quitter le chemin n’obligeait pas un routeur à quitter la carte. En 2001, la RFC 3137 donna à OSPF une manière de conserver une destination tout en détournant le trafic qui ne faisait que la traverser.

Histoire d'Internet
Un atelier d’un jour ne pouvait pas tester une signature qui expire : RFC 3130
Autour de l’IETF 49, la communauté DNSSEC comprit qu’une démonstration brève pouvait réussir précisément parce qu’elle se terminait avant les événements difficiles. Les signatures étaient encore valides, les clés n’avaient pas tourné et les organisations n’avaient pas dû…

Histoire d'Internet
Le KDC a porté la confiance que chaque pair IPsec ne pouvait assumer : RFC 3129
En juin 2001, la RFC 3129 ne demanda pas seulement comment produire des clés IPsec. Elle demanda où placer la confiance, le calcul et la politique lorsqu'un réseau devient trop vaste pour que chaque machine entretienne une relation particulière avec toutes les autres.

Histoire d'Internet
Le premier fragment est passé ; le chevauchement a changé le port : RFC 3128
La faille racontée par la RFC 3128 ne résidait pas dans un paquet évidemment malveillant. Elle naissait entre deux lectures légitimes: celle du filtre, qui autorisait un premier fragment cohérent, et celle de l’hôte, qui pouvait reconstruire un en-tête TCP différent après…

Histoire d'Internet
La preuve à long terme devait survivre à la clé : RFC 3126
La RFC 3126 aborda l’ancienne signature comme un problème de conservation des preuves. Un calcul valable en 2001 ne pouvait plus s’expliquer seul si certificats, données de révocation, octets signés ou algorithmes fiables avaient disparu. Sa réponse fut une chaîne renouvelable…

Histoire d'Internet
Une signature valide avait encore besoin d’une politique : RFC 3125
La RFC 3125 voulut rendre les règles entourant une signature électronique identifiables et, si nécessaire, exécutables par une machine. Le calcul cryptographique ne fermait pourtant qu’une première porte: la validité dépendait encore de la politique exacte, du type d’engagement…

Histoire d'Internet
Une autorisation d’émettre n’était pas une file de paquets : RFC 3124
Le Congestion Manager voulait arbitrer, à l’échelle d’un hôte, le moment où plusieurs applications pouvaient émettre. Il laissait pourtant à chacune le choix décisif du contenu: le gestionnaire ouvrait une fenêtre brève, il ne détenait ni le paquet ni la preuve de son arrivée.

Histoire d'Internet
Une liste de préfixes n’était pas encore une politique d’accès : RFC 3123
Le DNS pouvait transporter une liste compacte de réseaux. La décision la plus rigoureuse de la RFC 3123 fut de ne pas confondre ce contenant avec une consigne: le record décrivait, tandis que l’application devait encore interpréter, décider et agir.

Histoire d'Internet
Le chiffre du délai engageait aussi l’horloge : RFC 3116
Mesurer le passage d’une cellule ATM semblait demander une simple soustraction. RFC 3116 montra que le résultat appartenait autant au dispositif de mesure qu’au commutateur: horloge, compteurs et charge devaient rester visibles.

Histoire d'Internet
Ils partageaient un système, pas le pouvoir d’approuver : RFC 3113
En 2001, la téléphonie mobile avait besoin des protocoles Internet, et l’Internet avait besoin de comprendre les contraintes radio. RFC 3113 organisa cette rencontre sans inventer une autorité commune au-dessus de l’IETF et de 3GPP.