
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.
IETF
Le premier client rétabli ne décide pas pour les absents
La reprise d'un serveur NFSv4.1 confronte deux calendriers: celui du client qui a retrouvé ses verrous et celui du serveur qui doit encore tenir compte des autres. Déclarer sa propre récupération terminée ne donne pas le pouvoir de clore leur délai de grâce.
Récits
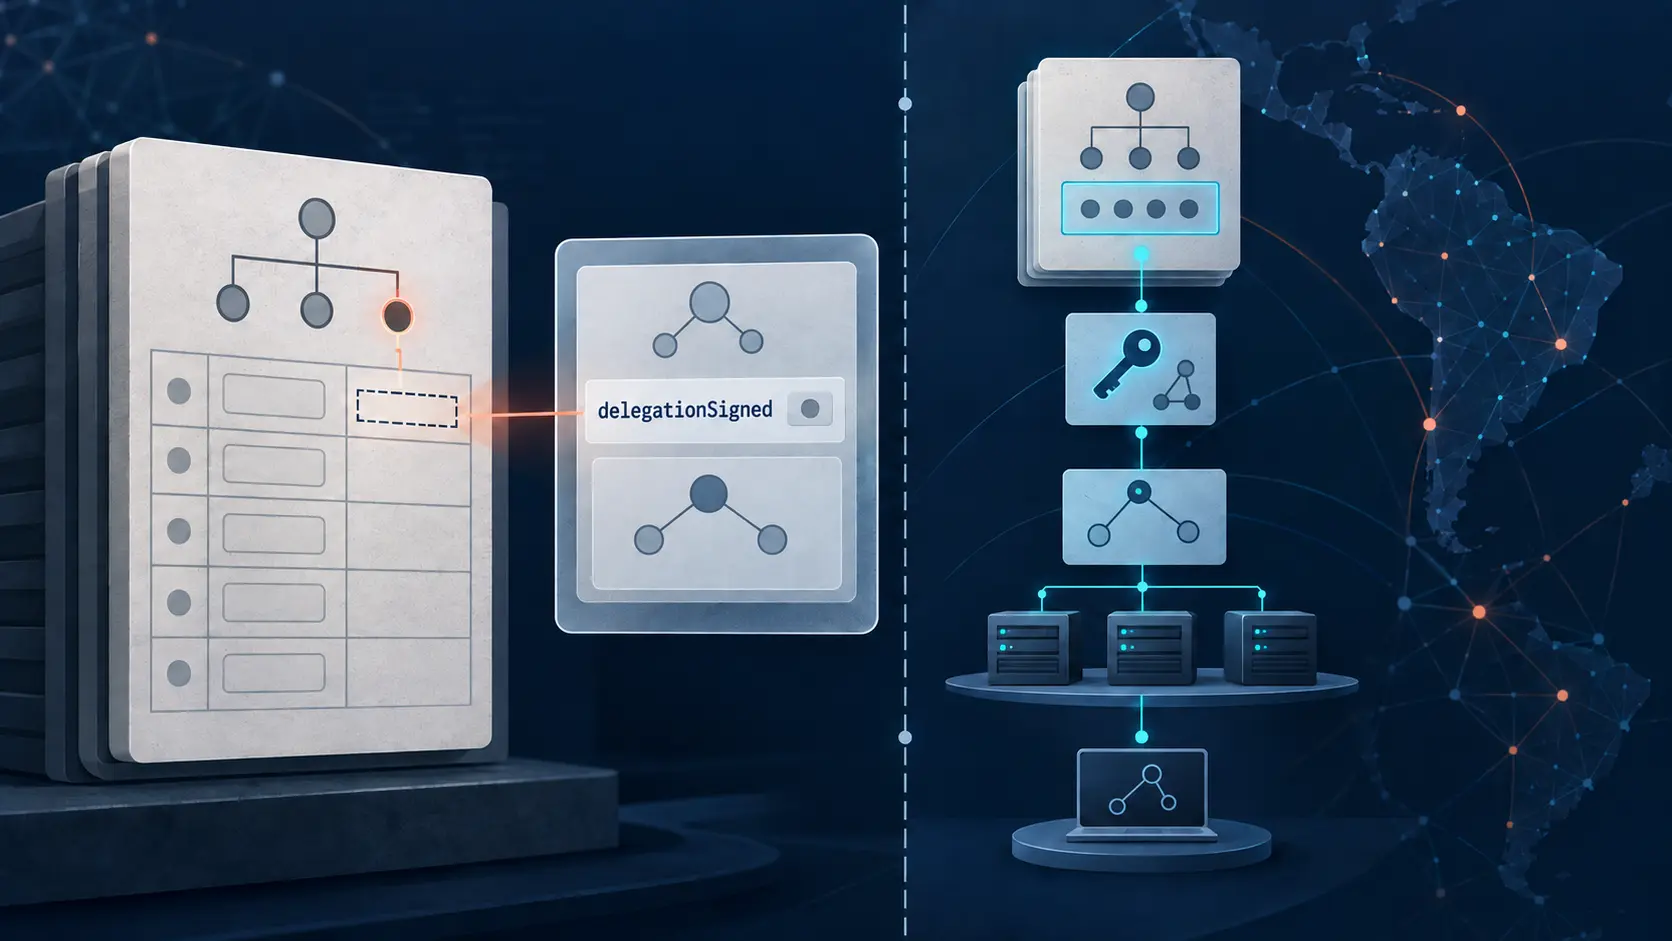
Chez LACNIC, delegationSigned indique la présence d’un DS parent, pas la validation DNSSEC
Un booléen dans une réponse de registre peut ressembler à un verdict sur la sécurité d’une chaîne DNS. Dans RDAP, le champ `delegationSigned` de LACNIC répond à une question plus étroite: la vue d’enregistrement signale-t-elle des enregistrements DS dans la zone parente ? Il…

Tendances institutionnelles mondiales
GRAND dans FreeBSD : annoncer plus tôt sans confondre les réponses
Le récit d’une amélioration d’IPv6 révèle une question de maintenance: comment partager une mécanique de mise en attente sans imposer les mêmes règles à des messages qui ne remplissent pas le même rôle ?

IETF
Une configuration candidate privée n’explique pas pourquoi une intention l’a emporté
La configuration courante change pendant qu’un ingénieur prépare sa propre branche. Le serveur sait isoler les deux travaux, repérer le nœud disputé et refuser un commit ambigu. Mais au moment de choisir entre la valeur privée et la valeur déjà en production, le protocole ne peut…
IETF
SCTP : séparer une association, c'est aussi déplacer sa fermeture
Une association extraite d'une socket partagée continue d'exister lorsque celle-ci est fermée. Le gain recherché sur les ressources appelle donc une responsabilité de suivi distincte.
IETF
MPTCP : continuer la connexion peut fermer le retour au multipath
Le repli par mappage infini préserve parfois le flux TCP, mais interdit de rétablir MPTCP sur cette même connexion. La continuité immédiate laisse alors une décision de renouvellement en suspens.

Tendances centres de données mondiales
NSD remet chaque certificat dans sa propre règle d’accès
La version 4.15.2 corrige un refus de transfert de zone provoqué par la coexistence de plusieurs identités légitimes. Une connexion TLS établie ne suffisait pas à montrer que le bon serveur secondaire recevait les données.
Tendances centres de données mondiales
FRRouting corrige un seuil numérique, pas la vitesse des ports
Le correctif de bande passante intégré aux versions de maintenance d’août impose deux critères de recette: le mode d’encodage et l’endroit où l’on vérifie la valeur. Un même total ne doit pas nécessairement donner le même nombre chez tous les voisins.

Récits
ARIN a décrit une règle à deux personnes pour les brouillons produits avec l’IA. Pas le justificatif
La réponse publique d’ARIN avait une précision rare: l’IA générative peut aider à produire certains brouillons, leur auteur reste responsable et une deuxième personne les relit avant diffusion. Ce qui manque dans le récit public n’est pas un principe supplémentaire, mais la pièce…

IETF
Une version minimale YANG n’est pas un seuil de compatibilité
Le compilateur reçoit une recommandation apparemment sage: ne pas descendre sous 3.1.0. Il trouve pourtant deux candidats inattendus, 3.1.2 `_non_compatible` et 4.1.2. Selon la règle proposée par le projet YANG Semantic Versioning, les deux franchissent le filtre. Le mot «…

IETF
Dans Netnews, un verrou supplémentaire peut donner une autre voie au retrait
Le départ d’un client ne fait pas disparaître les secrets qui concernent ses anciens articles. Le mécanisme Cancel-Lock oblige à distinguer la continuité du service, la garde des preuves et la décision propre à chaque serveur.

IETF
Un relais TURN pour les visiteurs a encore besoin de règles d’admission
Supprimer l’obligation de disposer d’identifiants de longue durée facilite l’accès à un relais de communication. Reste à savoir à qui imputer ses ressources, qui les limite et qui restitue celles dont l’application n’a plus besoin.
IETF
Un compteur de rejets de paquets exige une période d’intention avant toute automatisation
Le compteur grimpe au moment même où une nouvelle politique entre en vigueur. L’outil d’exploitation sait nommer le rejet, calculer son débit et déplacer du trafic. Il ignore pourtant si sa première mesure précède le changement, si la carte vient de redémarrer et si le seuil…

Tendances centres de données mondiales
Chez IEEE, une limite optique encore ouverte relie plusieurs critères d’achat
Les nouveaux travaux sur P802.3ds montrent pourquoi le budget d’une liaison ne se lit pas ligne par ligne. Avant de comparer des offres, il faut vérifier que leurs chiffres reposent sur la même définition du test.

IETF
Diameter : le délai qui laisse encore passer le service
Une politique nommée RETRY_AND_TERMINATE ne coupe pas nécessairement un service établi dès l’expiration de Tx. Entre cette échéance et l’issue de la requête, la consommation peut continuer: c’est cet intervalle, et la responsabilité qu’il engage, qu’il faut examiner.

IETF
Un serveur de noms commun teste la continuité, pas le contrôle de la délégation
Un changement de prestataire DNS ne ressemble pas toujours à une rupture. Trois nouveaux serveurs apparaissent dans la délégation, un ancien demeure, et le résolveur voit une intersection. Pour son cache, ce lien peut justifier la continuité. Pour l’équipe qui conduit la…

Récits
Quatre questions sur la charte du NIR SIG, mais un seul résultat sans étiquette chez APNIC
Le support publié pour APNIC 62 présente quatre questions distinctes à propos d’une charte élargie du NIR SIG. Il n’affiche pourtant qu’un diagramme — 86 % de soutien, 14 % de neutralité, aucune opposition — sans préciser à quelle question ces chiffres répondent. Avant de…

IETF
Le bail IPv4 reste, son point d’entrée IPv6 peut changer
La configuration dynamique d’un tunnel peut libérer le service IPv4 d’un emplacement prédéfini. Elle crée aussi une dépendance à gérer: l’association entre la ressource allouée, l’adresse source choisie et le rythme auquel cette adresse peut évoluer.

IETF
Avant de devenir la règle, DNS GREASE a besoin d’une charte d’expérimentation
Un logiciel glisse volontairement dans une requête DNS une valeur qui ne veut rien dire. Il espère que le destinataire l’ignorera, comme le protocole le prévoit. Si ce dernier refuse, quelqu’un paiera pourtant l’essai: l’internaute par un délai, le serveur par une requête…

IETF
Après le conflit d’adresses, la remise en service reste à organiser
Dans un réseau EVPN, corriger l’hôte ne libère pas nécessairement l’état conservé par le réseau. Cet intervalle met à l’épreuve une responsabilité qui dépasse le périmètre d’une console.