
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

Dirigeants
Osipenko Alexander Nikolaevich : ce que les registres réseau établissent — et ce qu’ils n’établissent pas
Le résumé de veille Osipenko Alexander Nikolaevich: ce que les registres réseau établissent — et ce qu’ils n’établissent pas explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…

IETF
Un relais sans état ne supprime pas la charge
Le relais PANA allège le travail de mémoire à un endroit précis du réseau. Il laisse pourtant à d’autres composants les coordonnées de retour, la session d’authentification et une partie des risques de disponibilité. L’économie doit se juger à l’échelle de cette répartition.

IETF
Un même opérateur ne crée pas un domaine de confiance SRv6 unique
Après une fusion, deux réseaux apparaissent sous le même nom dans l’organigramme. Un filtre placé entre eux semble alors redondant: pourquoi traiter comme externe un trafic qui appartient désormais au même groupe ? La réponse de sécurité ne se trouve pas dans l’acte de propriété…
Tendances institutionnels Europe et Moyen-Orient
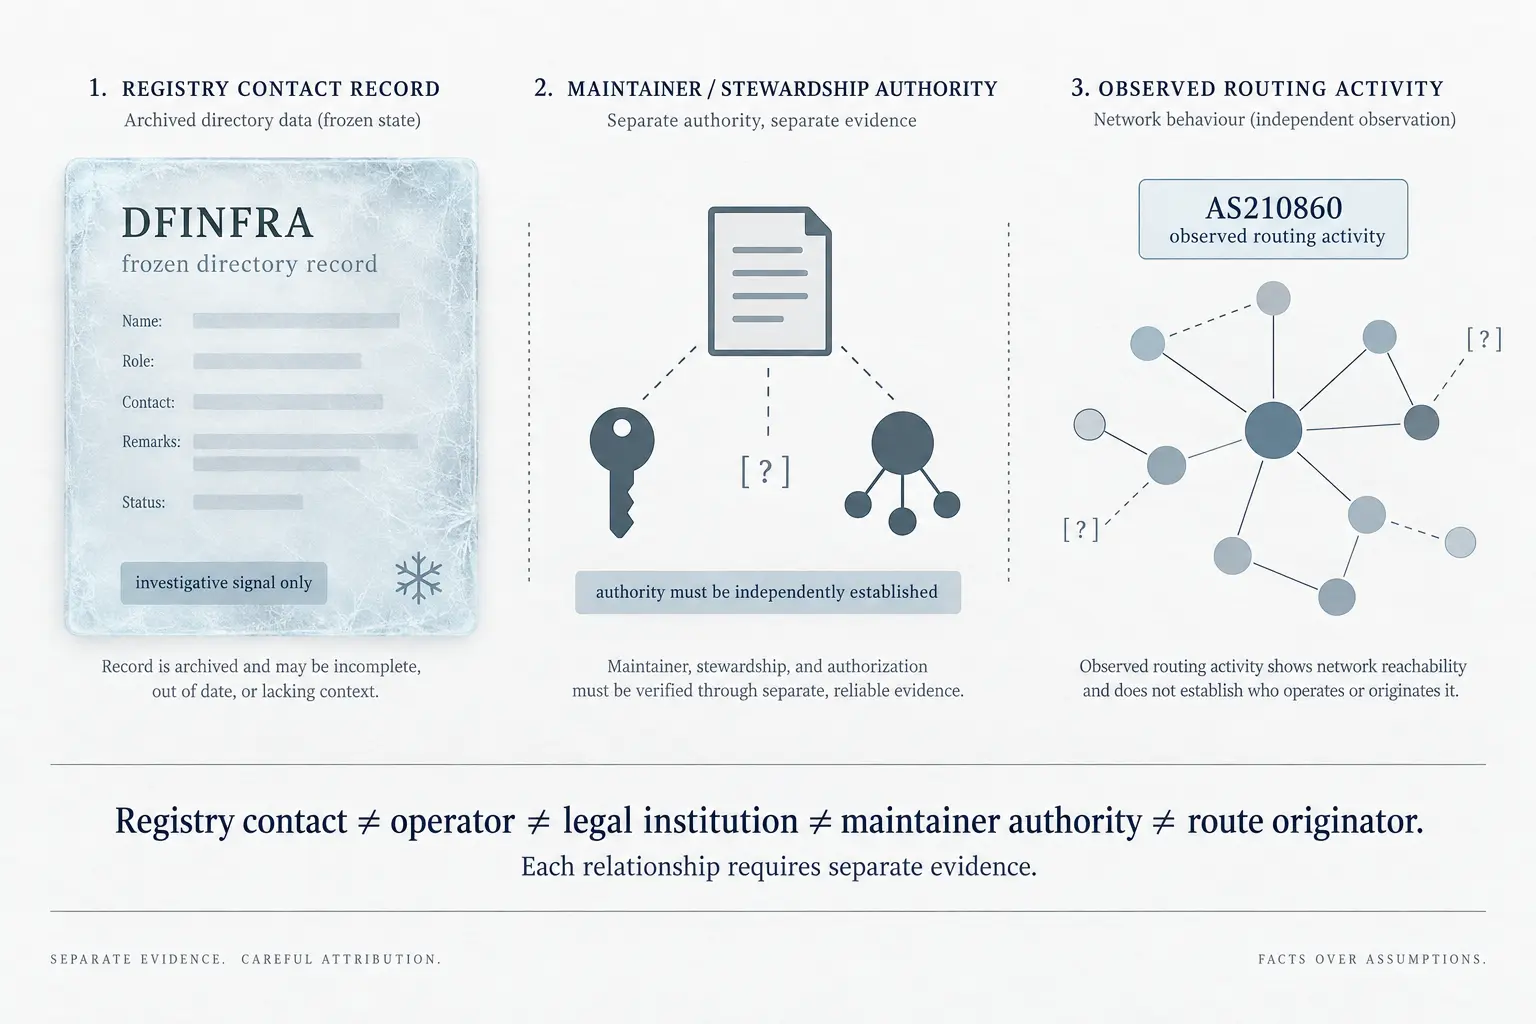
DFINFRA : un contact de registre ne suffit pas à prouver le contrôle d’un réseau
Le résumé de veille DFINFRA: un contact de registre ne suffit pas à prouver le contrôle d’un réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Tendances institutionnelles mondiales
ISC : l’autorité pratique ne suffit pas à établir les voies de recours
Les pages publiques de l’Internet Systems Consortium décrivent une organisation qui intervient à plusieurs points sensibles de l’infrastructure Internet: logiciels BIND et Kea, opérations F-Root, coordination technique et adhésion. Elles rendent visible une surface de contrôle…

IETF
Un modèle converti ne reprend pas les commandes
Un objet peut rester modifiable dans sa définition SNMP et devenir une donnée d’état dans le modèle YANG qui en est issu. Ce n’est pas une incohérence à corriger à la hâte: RFC 6643 refuse précisément de faire passer une conversion de langage pour un transfert automatique du…

Tendances FAI régionaux Europe et Moyen-Orient
ROYA Communications : l’empreinte historique d’AS210837 ne suffit pas à établir sa continuité actuelle
Le résumé de veille ROYA Communications: l’empreinte historique d’AS210837 ne suffit pas à établir sa continuité actuelle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Récits
DATAMATIX et AS210973 : ce que les registres et le routage peuvent réellement prouver
Une enquête sur la différence entre une inscription publique, une déclaration de politique de routage, une observation BGP et une continuité opérationnelle démontrée.

IETF
Revenir aux réglages d’usine peut couper le chemin du retour
Le réglage d’origine n’est pas nécessairement celui qui permet encore d’administrer un équipement. RFC 8808 décrit une remise à zéro dont la destination peut rester invisible au contrôleur, tandis que certaines traces disparaissent et que l’identité installée en usine demeure.

IETF
Un incident « cleared » ne prouve pas quelle commande l’a clos
Dans le système de tickets, l’incident reste « en cours ». Dans le contrôleur réseau, il est déjà `cleared`. Entre les deux, une commande de résolution a bien été acceptée, mais personne ne peut relier avec certitude sa requête à la notification arrivée plus tard. Les trois…

IETF
Après le lancement IPv6, l’ancien plan d’adressage commande encore
Avec 6rd, un opérateur peut proposer IPv6 sans convertir d’abord tout son réseau d’accès. Mais le service hérite du découpage et des durées d’attribution d’IPv4. La rapidité du lancement ne solde pas cette dépendance.

IETF
Un catalogue de capacités ne décide pas d’un abonnement
Un orchestrateur interroge un équipement et reçoit une réponse rassurante: HTTPS est pris en charge, tout comme XML, JSON, TLS 1.2 et TLS 1.3. Cette description évite de négocier à l’aveugle. Mais elle ne choisit aucune combinaison, n’autorise aucun destinataire et ne crée aucun…

IETF
Un deuxième utilisateur change le contrat de sécurité
Un même canal IMAP peut servir successivement plusieurs utilisateurs. L’économie de connexions ne dispense pas de refaire les contrôles: elle oblige à distinguer la protection conservée, l’identité abandonnée et l’autorité à accorder de nouveau.

Récits
RIPE Database 1.124.1 a corrigé le choix du certificat. Le constat « aucune exploitation » doit être délimité
RIPE NCC n’avait aucune raison d’attendre une quinzaine de test ordinaire pour fermer une faille d’authentification signalée. Une autre obligation commence après le correctif: préciser quelles périodes, quelles requêtes et quels historiques ont été examinés avant d’affirmer…

IETF
Qui finance une recherche qui ne s’arrête plus ?
Afficher un résultat puis le maintenir à jour sont deux services distincts. Avec IMAP, le premier peut réussir alors que le second est refusé. Cette séparation oblige le produit à rendre visible le coût de sa promesse de fraîcheur.

IETF
Le bon d’enrôlement arrive après la divulgation de l’identité
Dans ELA, l’objet contraint ne demande pas une autorisation dans l’anonymat. Il confie d’abord une identité d’enrôlement à un authentificateur déjà identifié, lequel la présente à un serveur de confiance. Le bon qui revient ensuite peut fermer la porte au mauvais domaine. Il ne…

IETF
Deux horaires, une promesse impossible
Ne pas laisser partir un message avant midi, mais cesser de le livrer dès onze heures: aucune accélération du serveur ne résout cette contradiction. L’extension SMTP de remise différée montre pourquoi la qualité d’un service se mesure aussi aux engagements qu’il refuse de…

IETF
Une preuve cryptographique de faute ne révoque pas la confiance
Un terminal interroge plusieurs horloges, enchaîne leurs réponses signées et découvre un ordre temporel impossible. Il peut conserver la contradiction et la faire vérifier ailleurs. Il ne peut pas, pour autant, désigner automatiquement le serveur fautif, choisir le juge, modifier…
IETF
Une archive pleine n’autorise pas un autre dossier
Un filtre peut suivre la fonction d’une boîte aux lettres plutôt que son nom. Cette souplesse ne lui donne pas carte blanche en cas de panne: Sieve distingue le dossier utilisé faute de mieux de celui qu’un incident rendrait simplement plus commode.
Récits
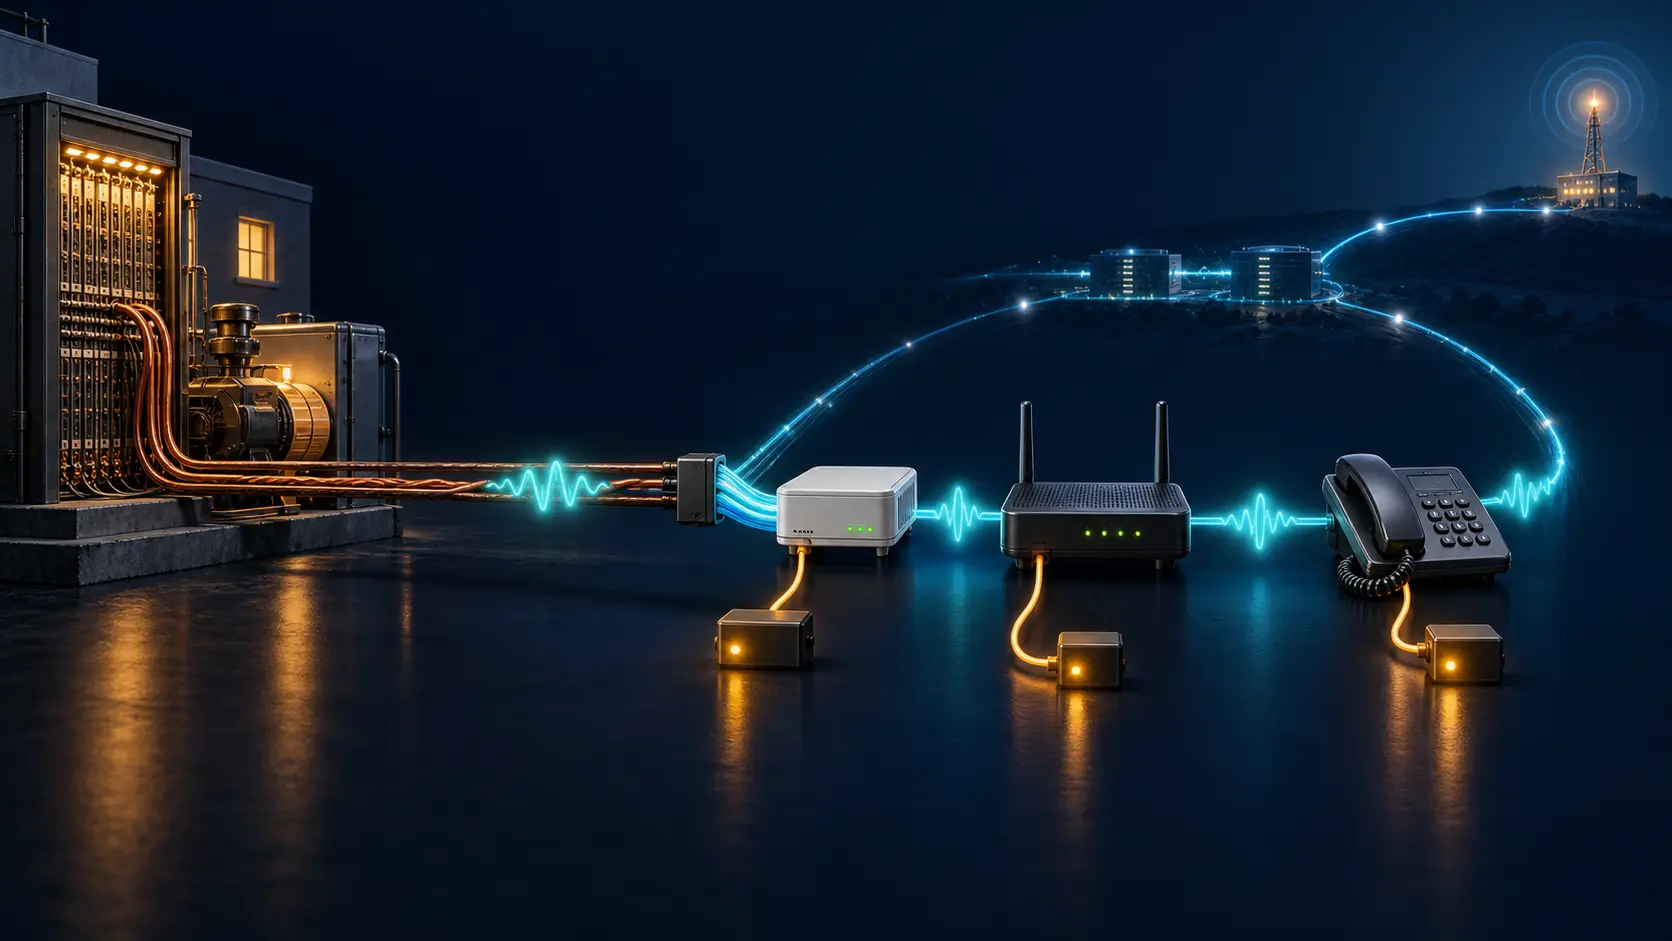
Une tribune de LACNIC bascule la voix vers l’IP, sans attribuer la responsabilité de l’alimentation de secours
Dans le récit de la téléphonie tout-IP, les protocoles occupent volontiers le premier plan. Une analyse récente du Blog de LACNIC révèle une transformation plus concrète: l’électricité qui pouvait venir du central doit désormais être disponible dans plusieurs boîtiers chez…