
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.
IETF
Un code AEGIS n’est pas un reçu de négociation
Le nombre 34 peut désormais désigner `AEAD_AEGIS128X2` sans ambiguïté dans le registre IANA. Il ne dit pourtant pas si deux pairs ont proposé ce mode, s’ils ont retenu la même longueur de tag ni si le chemin vectoriel attendu a réellement traité le trafic. RFC 10032 nomme le…

Histoire d'Internet
Anita Borg et Systers : entrer dans un espace gouverné ne prouvait pas que l'égalité était acquise
Un message entrait dans Systers parce qu'une adhésion, une adresse et des règles de routage lui ouvraient un espace professionnel privé. Cette distribution rompait l'isolement de femmes de l'informatique; elle ne vérifiait pas toute identité, ne garantissait pas une occasion de…

IETF
Un bail DHCP n’est pas un reçu de topologie de relais
Un équipement IPv4 ancien peut recevoir une adresse parfaitement exploitable sans savoir qu’un relais a converti son échange en DHCPv6. La RFC 9928 résout cette incompatibilité, mais déplace aussi la charge de la preuve: le succès du bail ne suffit pas à démontrer que le serveur…

Histoire d'Internet
Andrew S. Tanenbaum et la capability d’Amoeba qui autorisait un objet, pas une personne
Dans Amoeba, l’autorité pouvait tenir dans 128 bits et passer d’un processus à l’autre sans registre central des détenteurs. Ce raccourci réunissait le service, l’objet, les opérations permises et une preuve de non-falsification; il ne disait pourtant ni qui portait le jeton, ni…
Dirigeants
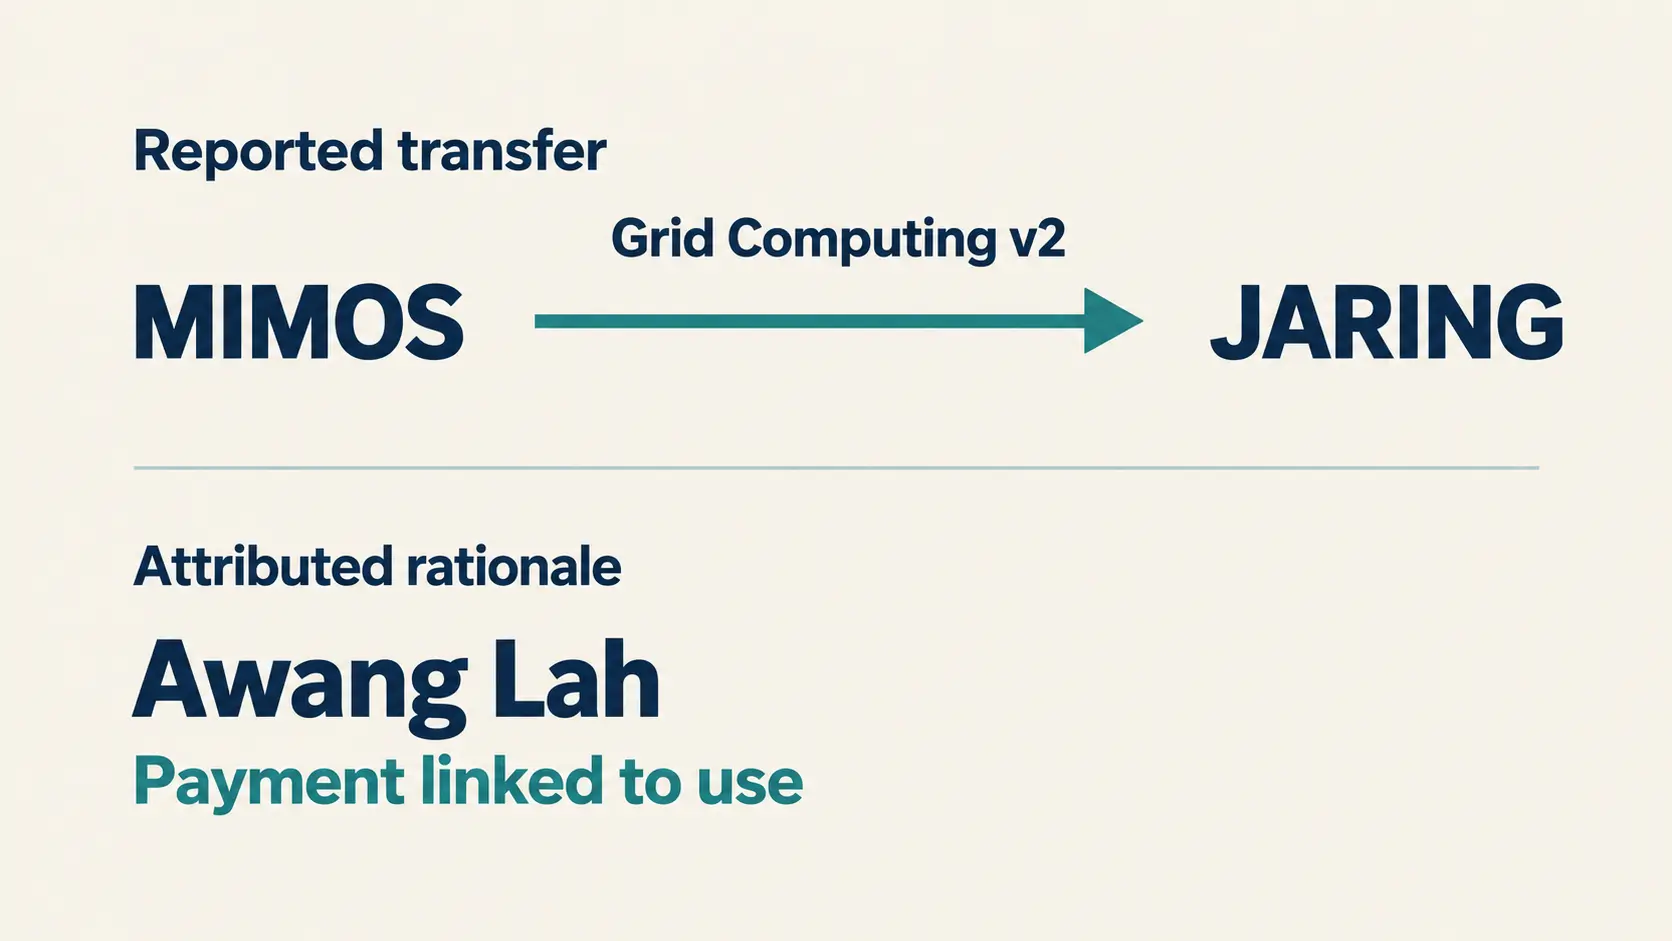
Mohamed Awang Lah et l’argument du calcul payé à l’usage
Un compte rendu hébergé par MIMOS attribue à Mohamed Awang Lah un argument de réduction des coûts fondé sur l’utilisation. Le rapprocher du transfert technologique à JARING permet de préciser son rôle, sans transformer une proposition commerciale en résultat acquis.

Entreprises services cloud mondiales
Cloudflare R2 : le prix de sortie ne mesure pas le coût du départ
Cloudflare affiche un transfert sortant gratuit pour R2 et décrit une procédure permettant d’en extraire des objets. Ces deux éléments comptent. Ils ne répondent pourtant pas à la même question que celle posée à une direction informatique: combien coûterait le remplacement du…

Entreprises institutionnelles mondiales
De DHCP d’ISC à Kea : le travail opérationnel caché après la conversion de configuration
Convertir un fichier de configuration ISC DHCP en JSON Kea réduit le travail mécanique de traduction. Cela ne prouve ni le transfert de l’état des baux, ni la reprise de la haute disponibilité, ni le fonctionnement de DNS-DDNS ou des extensions. La frontière critique est celle…

ICANN
Le pouvoir d’ICANN tient à sa chaîne d’exécution, pas à un mandat unique
Pour comprendre ce que l’organisation peut imposer — et ce qu’une contestation peut réellement interrompre — il faut suivre le passage des politiques communautaires aux contrats, puis des contrats au contrôle de conformité. Le dossier public établit cette architecture, mais ne…

IETF
Quand le consensus de l’IETF devient une décision contestable
L’IETF ne gouverne pas Internet par un titre de propriété sur le réseau. Son influence vient d’une chaîne plus précise: une communauté produit des textes, des groupes de travail les discutent, des responsables évaluent le consensus, puis des organes désignés autorisent leur…

Dirigeants
Mohamed Awang Lah : ce que la continuité de la cybersécurité permet — et ne permet pas — d’attribuer à un dirigeant
Le parcours de Mohamed Awang Lah relie deux récits souvent confondus: celui de la construction des premiers réseaux publics malaisiens et celui de l’institutionnalisation ultérieure de la réponse aux incidents informatiques. Les sources publiques permettent de documenter son rôle…

Entreprises FAI régionaux mondiales
AS210837 : ce que les preuves peuvent établir sur le contrôle et la continuité du réseau de ROYA Communications
Le résumé de veille AS210837: ce que les preuves peuvent établir sur le contrôle et la continuité du réseau de ROYA Communications explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Entreprises services cloud mondiales
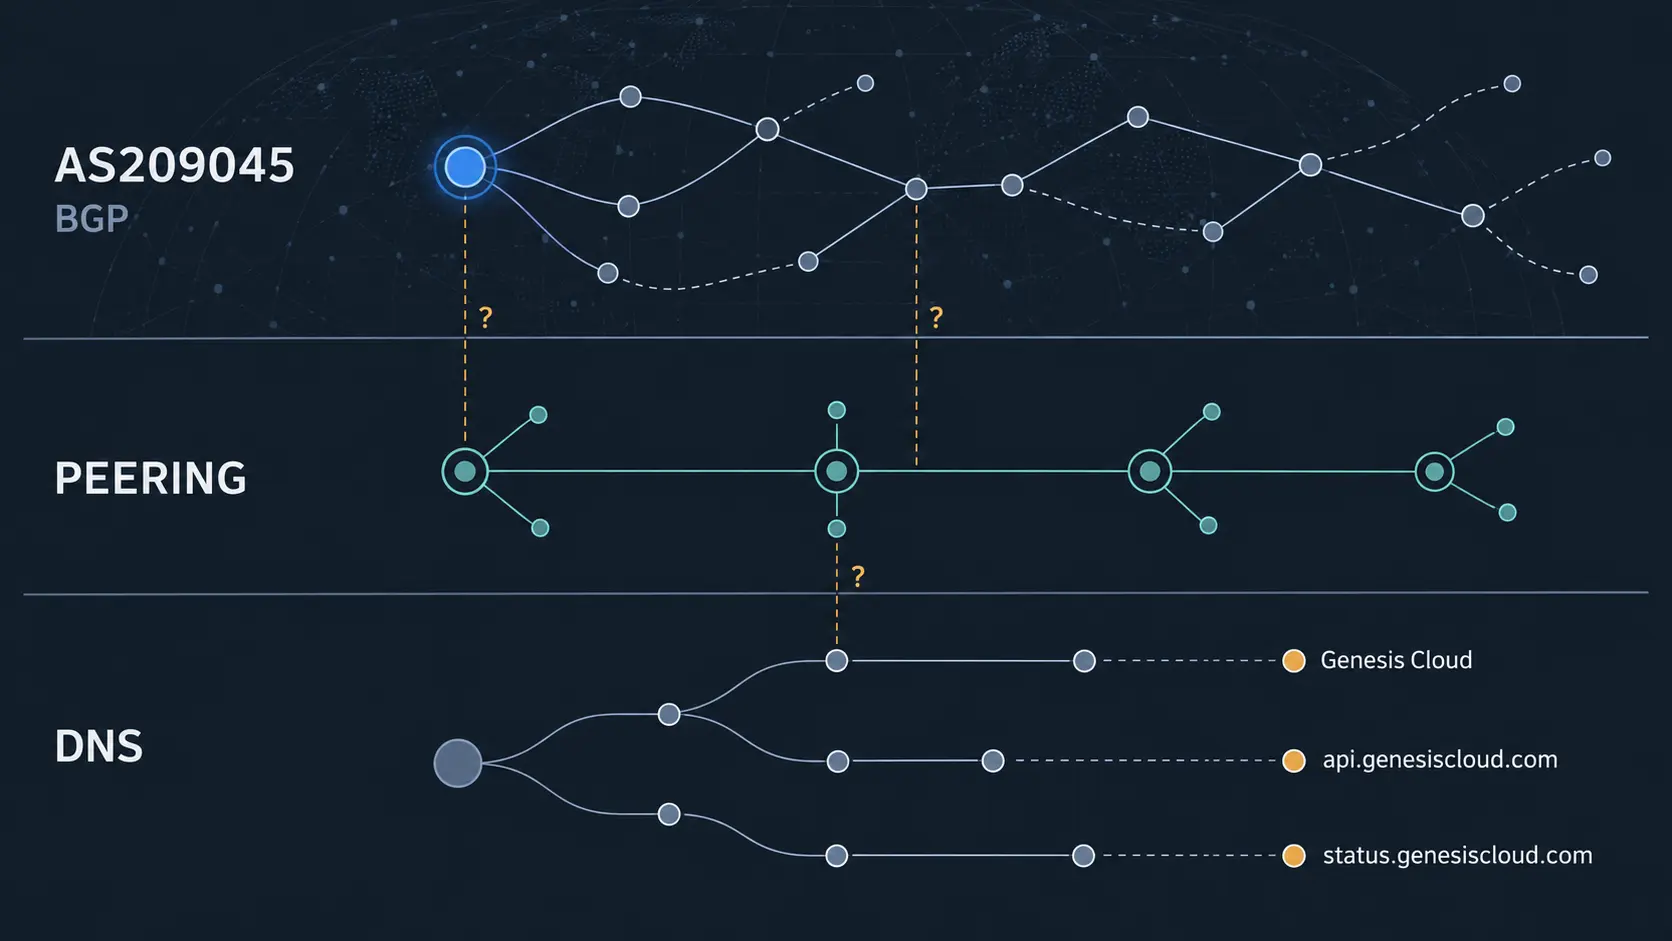
Genesis Cloud : le routage, le peering et le DNS ne forment pas encore une chaîne de contrôle démontrée
Le résumé de veille Genesis Cloud: le routage, le peering et le DNS ne forment pas encore une chaîne de contrôle démontrée explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
Dossier
Le décompte SHA-1 de RFC 9919 n’est pas une preuve de retrait
Le journal d’un répondeur OCSP peut montrer que les requêtes SHA-1 se raréfient. Pour mettre fin à la compatibilité sans confondre silence et migration, l’opérateur doit encore établir qui pouvait être vu, par quel chemin et pendant combien de cycles.

Histoire d'Internet
Les octets changeaient, pas le caractère visé : la frontière du RFC 2070
Un navigateur de 1997 pouvait recevoir deux fichiers HTML dont les octets ne se ressemblaient pas, puis rencontrer dans chacun le même caractère abstrait. Le RFC 2070 expliquait pourquoi: l’encodage externe appartenait à la ressource concrète et au décodeur, tandis que le jeu de…

Histoire d'Internet
Le même Digest a ouvert deux fois la porte : la frontière anti-rejeu du RFC 2069
Deux lignes identiques apparaissent dans un journal: même utilisateur, même nonce, même URI, même réponse hexadécimale. Toutes deux sont valides. La première a-t-elle autorisé l’action et la seconde l’a-t-elle rejouée ? Le calcul du RFC 2069 ne peut pas répondre seul. Il faut…

IETF
EVPN peut sélectionner une source multicast, pas certifier la redondance
Deux sources peuvent émettre le service que l’exploitation considère comme identique, tandis qu’un récepteur n’en affiche qu’une copie nette. RFC 9856 organise cette sélection dans un EVPN. Il ne démontre ni l’équivalence des flux, ni la santé de la source retenue, ni une bascule…
Histoire d'Internet
Ned Freed et le nom de fichier qu’il faut reconstruire sans jamais lui faire confiance
Un paramètre MIME peut traverser le réseau en fragments numérotés et dans un ordre quelconque. RFC 2231 permet d’en retrouver la valeur internationale, mais cette réussite syntaxique ne transforme ni un `filename` en chemin sûr, ni une étiquette en identité, ni une métadonnée en…
Histoire d'Internet
Le proxy a réécrit le numéro : la promesse locale de HTTP/1.1 dans le RFC 2068
Entre un navigateur et un serveur d’origine, un proxy pouvait recevoir une requête marquée `HTTP/1.1` puis en émettre une autre avec un numéro différent. Ce n’était pas une falsification de l’histoire du paquet, mais la conséquence d’une règle plus exigeante: chaque émetteur…

IETF
La réponse a franchi trois domaines. La preuve, non
Le RFC 9716 permet à une réponse SR-MPLS de revenir lorsque la connectivité IP ordinaire s’arrête à la frontière d’un domaine. La pile d’étiquettes du retour peut être fournie d’avance ou construite frontière après frontière. Un Echo Reply reçu atteste donc un échange précis et…

Histoire d'Internet
RFC 2067 : trois libertés de format ont disparu pour faire avancer la norme
Une norme peut mûrir en se délestant. En janvier 1997, RFC 2067 retira trois formes de paquet que RFC 1374 avait autorisées, après avoir constaté qu'aucune implémentation en service ne les employait. Il fixa en même temps une frontière topologique: l'interopérabilité était…