
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.
Dossier
L’erreur est revenue sous forme de question : DNS Report-Channel et l’autorité du retour
Un serveur faisant autorité peut répondre correctement à ses propres yeux tout en livrant une zone que les résolveurs validateurs refusent. RFC 9567 lui donne une adresse de retour, pas un droit de commander le diagnostic: le résolveur transforme son échec local en une nouvelle…

Dossier
La signature était valide, pas la commande : HTTP Message Signatures et l’autorité des composants couverts
Une preuve RFC 9421 peut rester mathématiquement exacte alors que la requête a changé de méthode, de destination ou de portée. L’autorité ne vient donc pas du champ `Signature`, mais du profil de couverture, de la confiance dans la clé, de l’anti-rejeu et de la décision de…

Récits
À l’APNIC, « élire » est devenu « nommer » sans changer le décideur
Une modification statutaire peut changer la grammaire du pouvoir sans en déplacer le détenteur. En 2026, l’APNIC a remplacé l’élection de son directeur général par sa nomination. Le dossier d’accompagnement ferme pourtant la porte à une lecture spectaculaire: avant comme après…

Dossier
Le paquet masquait sa longueur exacte, mais le rythme parlait encore : EDNS Padding et les limites de la confidentialité DNS
Chiffrer une requête DNS retire le nom du regard indiscret, mais pas nécessairement sa silhouette. EDNS Padding ajoute des octets pour brouiller cette silhouette. La protection réelle dépend toutefois d'une chaîne de choix: la politique du client, celle du serveur…

Société des ressources numériques
Qui peut modifier le dossier RIPE de Dunnes — et ce que ce pouvoir ne prouve pas
Le dossier de Dunnes Stores Unlimited illustre une forme d’autorité aussi réelle que limitée. Dans la RIPE Database, des mécanismes d’authentification et des références de maintenance permettent de modifier certains objets protégés. Pour l’objet d’organisation d’un membre LIR, le…
Dossier
L’enregistrement liait les options, pas la connexion : SVCB, HTTPS et l’autorité du client
Un service peut publier avant toute requête HTTP le serveur, le protocole et le port qu’il préfère. Le client doit encore déterminer si cet ensemble est intelligible, joignable, conforme à sa politique et capable de prouver l’identité de l’origine.
Dossier
Le compteur avait atteint sa limite. Le nom de fichier a ouvert une nouvelle époque : manifestes RPKI et pouvoir de reprise
Un manifeste RPKI peut être correctement signé, récent et exact, tout en restant irrecevable parce qu'un validateur garde en mémoire un prédécesseur impossible à dépasser. La RFC 9981 offre une sortie étroite: changer le nom du manifeste, recommencer la comparaison des numéros et…

Dossier
Le flux était valide, mais la réponse venait d’ici : RPZ et pouvoir local sur la résolution DNS
Une liste de menaces peut arriver intacte, à l’heure et depuis le bon éditeur. Il reste pourtant à décider qui elle touche, ce que le résolveur répond et à quel moment une recommandation externe devient une affirmation locale.
Dossier
L’empreinte concordait, mais la zone était fausse : ZONEMD et les limites de l’intégrité cryptographique
Une preuve cryptographique peut être impeccable tout en couvrant une décision erronée. Avec ZONEMD, l’enjeu n’est donc pas seulement de vérifier une zone DNS, mais de ne pas demander au condensat de juger ce qui relève encore de l’exploitation.

Dossier
Le signal était signé. La délégation ne l’était pas encore : CDS/CDNSKEY et le pouvoir de publier le DS
CDS et CDNSKEY permettent à un opérateur de demander une modification du lien DNSSEC sans recopier une empreinte à chaque rotation. Mais une demande signée n’est pas encore le DS du parent: elle doit être située dans le bon état de confiance, admise par l’agent parental, publiée…

Dossier
Le catalogue était valide. La suppression ne l’était pas : DNS Catalog Zones et pouvoir de provisionnement
Un catalogue DNS peut être irréprochable au regard du protocole et pourtant porter une décision désastreuse. Lorsque sa liste de membres devient vide, l’authentification du transfert prouve l’origine du message; elle ne prouve ni l’intention de supprimer, ni le droit d’effacer…

Dirigeants
Ce que Mohamed Awang-Lah contrôlait réellement chez MY.NeuTrans
Après JARING, Mohamed Awang-Lah a choisi de placer MY.NeuTrans à un niveau précis de la chaîne des télécommunications: fournir des infrastructures passives à des clients de gros sans leur disputer directement les utilisateurs finaux. Les sources publiques établissent la mise en…
Dossier
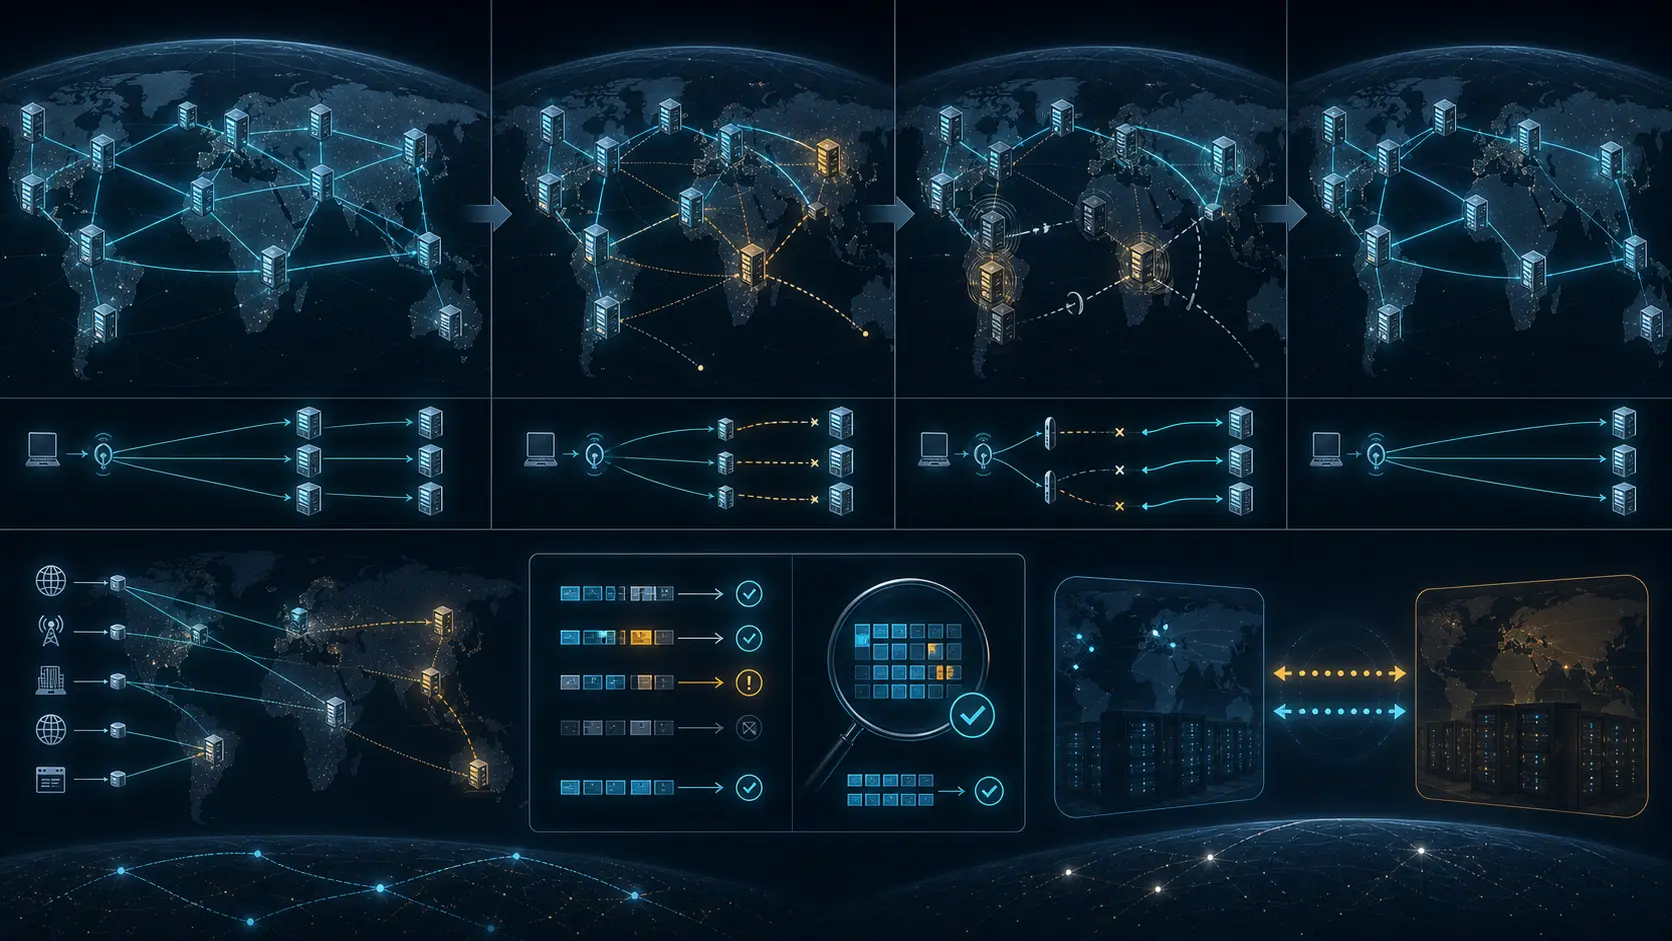
Panne de F-Root : pourquoi la redondance ne prouve pas une capacité de basculement vérifiable
Le 23 janvier 2020, un défaut logiciel sur certains nœuds F-Root exploités dans le cadre du partenariat entre Internet Systems Consortium et Cloudflare a produit des réponses DNS incomplètes. L’incident montre qu’une infrastructure distribuée peut rester vulnérable lorsque le…

Tendances services cloud Europe et Moyen-Orient
Genesis Cloud : la frontière régionale qui décide si des GPU deviennent une capacité réellement déployable
Le nombre et le modèle des accélérateurs ne suffisent pas à décrire un cloud d’IA. La capacité utile dépend aussi de l’endroit où résident les données, de la portée du réseau privé, des chemins publics nécessaires entre régions, des moyens de reconstruire le service et du…

Dossier
La réponse avait expiré, pas la panne : DNS serve-stale et le pouvoir au-delà du TTL
Conserver un ancien RRset peut empêcher une panne d’autorité de devenir une panne d’application. Mais dès que le TTL est dépassé, ce n’est plus la zone qui garantit l’usage courant de la donnée: c’est le résolveur qui décide d’exécuter une mémoire limitée, avec ses propres…
Dossier
À la PP-26, un candidat unique doit encore obtenir une majorité
La page de la PP-26 ne présente actuellement qu’une candidature au poste de Secrétaire général et une autre à la direction du Bureau de la normalisation. Ce n’est ni un résultat ni même une liste définitive: les candidatures restent ouvertes jusqu’au 12 octobre. Si un seul nom…

Récits
Le conseil moniste de RIPE NCC exige une table de transfert des pouvoirs
RIPE NCC veut rapprocher ses statuts de son fonctionnement réel. Le projet ferait du directeur général un administrateur exécutif et des membres élus de l'actuel Executive Board des administrateurs non exécutifs. L'intention peut renforcer la responsabilité. Mais puisqu'elle…
Récits
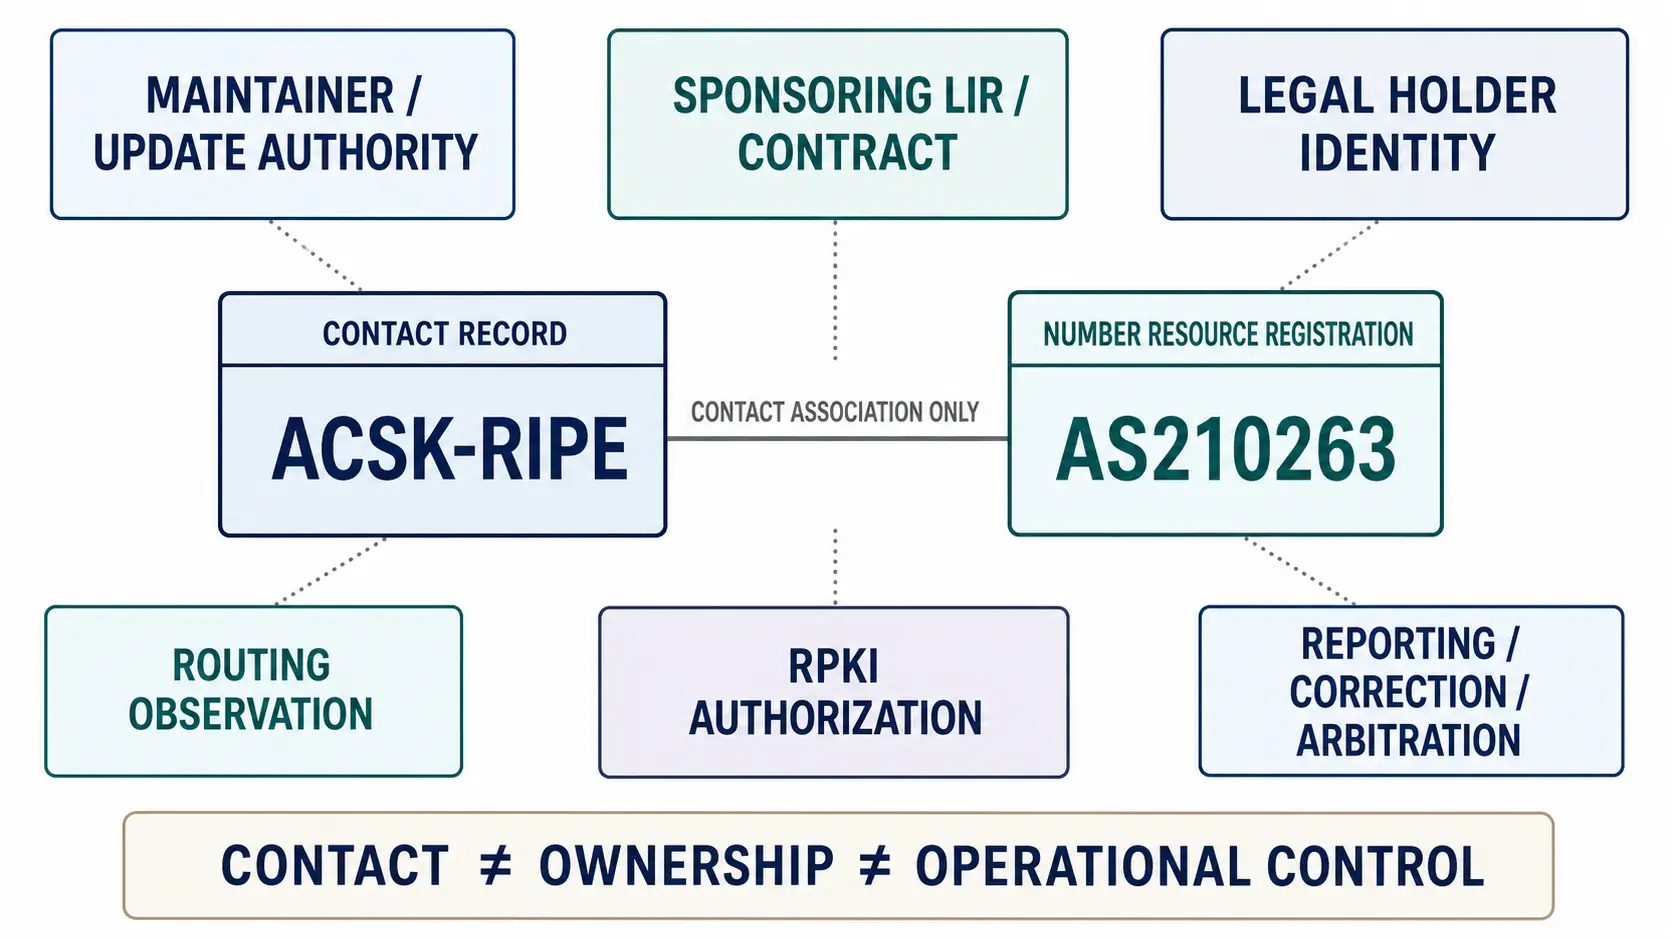
ACSK-RIPE et AS210263 : un contact ne prouve pas le contrôle
Le résumé de veille ACSK-RIPE et AS210263: un contact ne prouve pas le contrôle explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le…

Récits
La consultation de l'APNIC sur les dirigeants a besoin d'un reçu de participation
L'APNIC cherche à comprendre pourquoi certains membres de sa communauté n'accèdent pas aux responsabilités. La protection des témoignages est juste; elle doit s'accompagner d'une trace publique de leur collecte, de leur synthèse et de leur usage par le Conseil exécutif.

Histoire d'Internet
Mark Andrews et le serveur DNS qui a survécu à son remplaçant
Nommer un successeur ne suffit pas à provoquer une migration. Le rôle de Mark Andrews auprès de BIND 9 pendant le chantier BIND 10 rappelle une obligation souvent absente des récits de rupture: tant qu'un logiciel répond aux requêtes de production, il faut encore le corriger, le…