
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

Histoire d'Internet
L’accusé de réception qui attendait le deuxième segment : les ACK différés de TCP
Dans TCP, un bref silence strictement borné peut être une décision précise: regrouper deux confirmations sans priver l’émetteur des signaux dont dépendent sa cadence et la reprise après perte.

IETF
La minimisation du QNAME est un contrat de séquence, pas un interrupteur de confidentialité
Un résolveur peut annoncer la minimisation du QNAME tout en exposant des noms, des coûts et des échecs très différents selon l’état de son cache. La preuve utile n’est donc pas un indicateur binaire, mais la séquence bornée produite par les délégations connues, les réponses…

IETF
Un bail de localisateur SRv6 fait entrer DHCPv6 dans le plan de contrôle du routage
Un localisateur SRv6 délimite l’espace d’adresses dans lequel un point terminal crée ses SID. La RFC 10038 permet de recevoir cette base sous forme de bail DHCPv6. Le gain d’automatisation s’accompagne d’un transfert d’autorité: choix du pool, renouvellement, installation de…

IETF
Un en-tête autorisé ici n’est pas fiable partout : RFC 9878 et la portée des P-Headers SIP
L’interopérabilité peut échouer lorsqu’un émetteur place un P-Header dans un message SIP que le récepteur juge inapte à le porter. Le récepteur le supprime, le refuse ou l’accepte selon sa propre lecture des règles. Cette divergence peut toucher la facturation, le réseau visité…

Dossier
Le titulaire était à l'étranger ; le registre du .com était en Virginie : CNN c. CNNews.com
Un nom de domaine peut circuler dans une langue, servir un public et être exploité par une société situés loin du tribunal qui en décide. Dans le dossier de `cnnews.com`, l'opérateur était chinois et le site s'adressait principalement à un lectorat chinois. Pourtant, la fiche de…

IETF
Un lien n’est pas une localisation : RFC 9877 et le contrôle des géofeeds RDAP
Découvrir l’URL d’un géofeed indique où chercher, pas que chacune de ses affirmations géographiques est vraie. RFC 9877 encadre RDAP comme signal de découverte et d’autorité limité, tandis que la portée, la fraîcheur, l’authenticité et la vie privée restent des contrôles…

Histoire d'Internet
La fenêtre qui refusait de s’ouvrir octet par octet : comment TCP évite le Silly Window Syndrome
Dans TCP, disposer de quelques octets libres ne signifie pas qu’il faille les annoncer aussitôt. Cette retenue empêche une petite ouverture de fenêtre de dicter durablement la taille des segments.

IETF
Un nombre sur deux octets peut mentir sur la charge utile : RFC 9876 et le contrôle du registre CoAP
CoAP définit Content-Format comme un petit entier qui identifie le type de média d’une charge utile et son éventuel codage de contenu. RFC 9876 renforce la procédure d’enregistrement associée: le code n’a de sens que si le type de média, les paramètres, le codage et la sémantique…

BDNOG
bdNOG publie qui supervise son comité exécutif, pas comment
Les pages de gouvernance de bdNOG distinguent clairement le Board, présenté comme l’autorité suprême, du comité exécutif (EC), chargé de la gestion. Le Board dit approuver les activités annuelles et tenir l’EC responsable. La procédure qui rend cette responsabilité vérifiable…

IETF
Un résolveur peut choisir le chiffrement avant que les opérateurs DNS se coordonnent
Chiffrer la liaison entre un utilisateur et son résolveur récursif ne protège pas l’étape suivante. Lorsque la réponse manque dans le cache, le résolveur peut encore interroger un serveur faisant autorité en clair. La RFC 9539 propose un compromis expérimental: permettre à chaque…

Histoire d'Internet
La fenêtre qui s’est refermée sans mettre fin à la connexion : le mode persist de TCP
Une fenêtre de réception à zéro ordonne à l’émetteur de s’arrêter. Elle ne lui dit pourtant ni que la connexion est morte, ni comment il apprendra que le récepteur dispose de nouveau de place.

IETF
Un seul en-tête peut invalider toute une section : RFC 9875 et les groupes de cache HTTP
Une réponse peut associer des représentations stockées à un ou plusieurs groupes dans un cache et une origine URI identiques. Une requête non sûre peut ensuite désigner ces groupes pour une invalidation éventuelle. La limite essentielle est locale: il ne s’agit pas d’une…

IETF
Les zones catalogue transforment une liste DNS en pouvoir de provisionnement à l’échelle du parc
Un fichier vide signifie généralement qu’il ne contient rien. Dans une zone catalogue DNS, il peut constituer une instruction. Si un générateur publie par erreur un catalogue valide mais sans membres, les serveurs qui en dépendaient peuvent retirer les zones et leur état associé.…
Histoire d'Internet
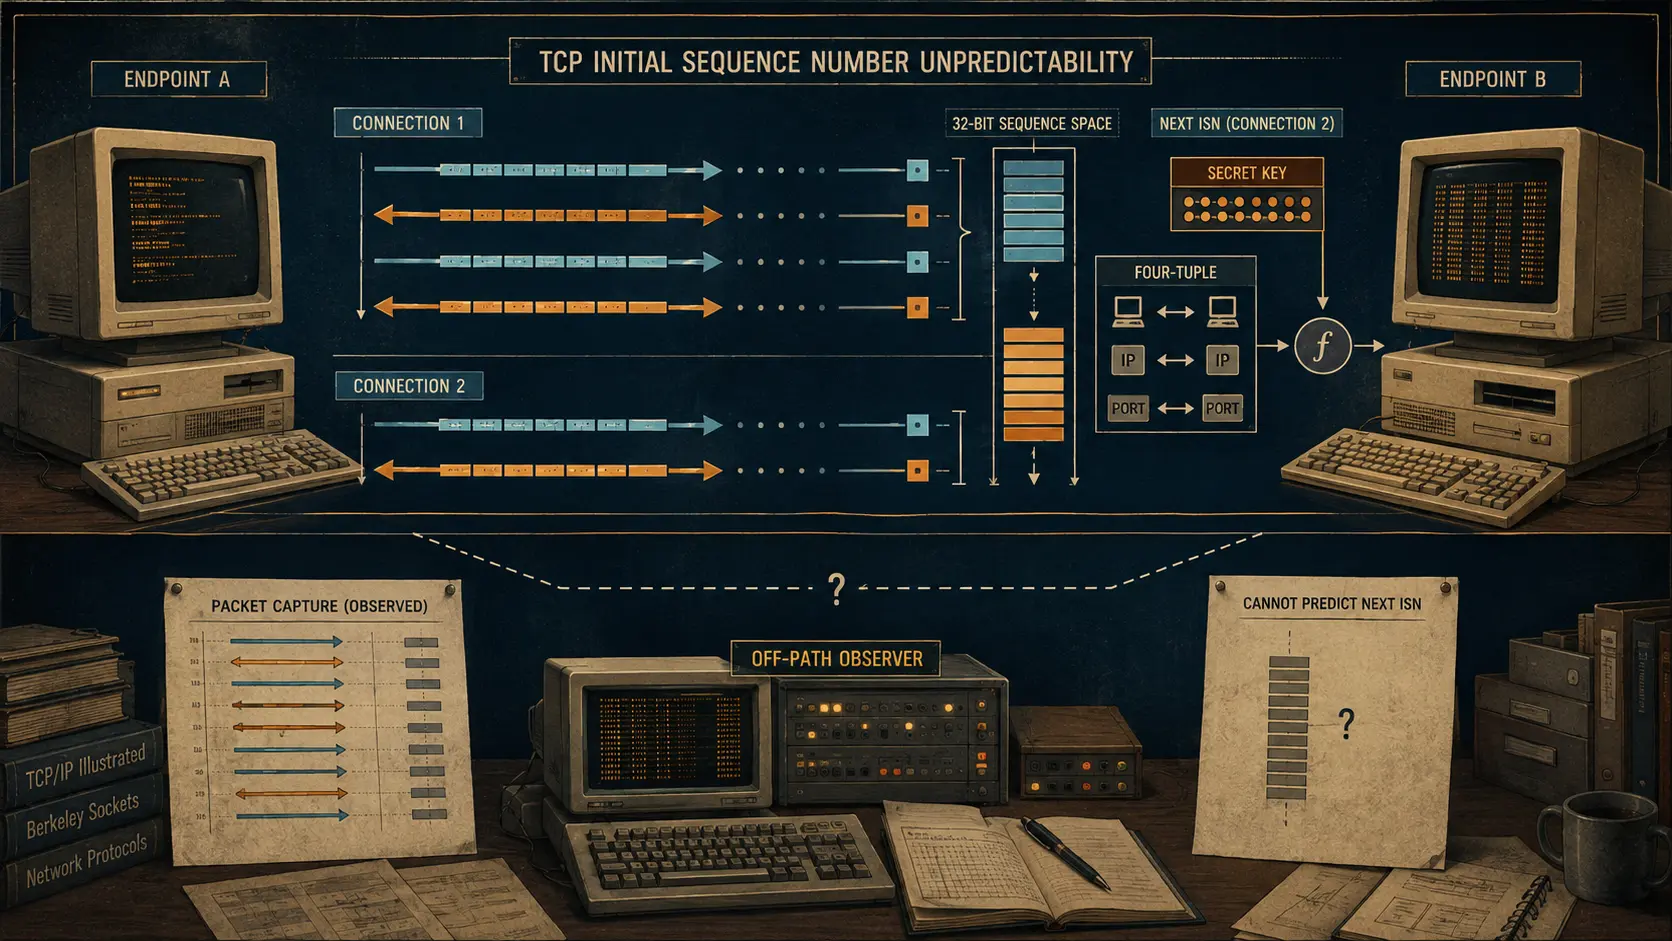
Le nombre devenu plus difficile à prévoir hors chemin : les numéros de séquence initiaux de TCP
Une connexion TCP commence par l’échange de nombres. Le changement décisif n’a pas consisté à cacher cet échange, mais à empêcher qu’un nombre observé permette de prévoir le point de départ de la connexion suivante.
ICANN
Un fichier de zone donne un accès partagé, pas le droit de republier l’espace de noms
À 9 heures, un chercheur autorisé télécharge par le CZDS de l’ICANN le fichier de zone d’un gTLD. L’archive est reçue et sa somme de contrôle correspond. Cela prouve la livraison de ces octets. Cela ne prouve ni l’identité du bénéficiaire de chaque nom, ni son usage, ni un droit…

IETF
Une commande de suppression peut briser le domaine d’autrui : RFC 9874 et le contrôle des dépendances EPP
Une transition EPP destructive ne reste pas forcément limitée au client qui la demande. Lorsqu’un hôte subordonné est encore associé à des domaines parrainés par d’autres clients, sa suppression peut modifier leurs dépendances DNS et compromettre leur résolution. Le RFC 9874…

IETF
La seconde adresse devient principale : ce que la RFC 9873 change dans les contacts EPP
Une mise à jour de contact EPP peut désormais produire une transition d’état explicite: un contact reçoit une adresse électronique supplémentaire et l’attribut facultatif `primary` indique l’adresse à traiter comme principale. Le protocole enregistre cette relation, sans…
IETF
Le rejet par défaut transforme l’absence de politique eBGP en défaillance explicite
Une session BGP externe peut être établie alors que le droit de recevoir ou d’annoncer des routes reste indéfini. La RFC 8212 ferme cette ambiguïté: sans politique d’importation, aucune route n’est acceptée; sans politique d’exportation, aucune n’est annoncée. La question de…

Histoire d'Internet
La chaîne qui rendit une clé publique crédible : la gestion des certificats PEM
Une clé publique ne porte pas, à elle seule, la preuve de l'identité de son détenteur. Pour Privacy Enhanced Mail, la RFC 1422 organisa cette preuve autour de certificats, d'autorités de certification, de chemins de validation et d'informations de révocation.

IETF
L’uRPF amélioré permet d’admettre les chemins source plausibles sans faire confiance à toute route
Un paquet légitime d’un client multihomé peut arriver par un lien que le routeur récepteur n’utiliserait pas au retour. Le contrôle strict peut le rejeter; le contrôle lâche peut accepter toute source routée. La RFC 8704 propose une frontière plus précise: établir, interface par…