
Type de contenu
Analysis
Dans la facette Type de contenu, les articles de type Analysis de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

Histoire d'Internet
Le nom créé par la question : les limites du joker DNS
Un joker DNS peut synthétiser un nom absent de la zone. Nœuds exacts, non-terminaux vides et délégation décident pourtant quand ce défaut borné peut répondre.

Histoire d'Internet
Le nom absent de la connexion HTTP
TCP atteignait une adresse et HTTP demandait un chemin, mais le serveur partagé ignorait le site choisi. HTTP/1.1 rendit cette autorité explicite dans `Host`.
Histoire d'Internet
L’en-tête disparu entre deux paquets
La RFC 1144 fit presque disparaître quarante octets d’en-têtes sur les liaisons lentes: deux voisins gardaient le même état et n’envoyaient que l’écart.
Histoire d'Internet
La ligne qui ressemblait à la fin dans SMTP
SMTP terminait un message de longueur inconnue par une ligne réduite à un point. Le doublage la rendit réversible, puis CHUNKING compta les octets.

Histoire d'Internet
HTTP 100 Continue : autoriser sans accepter
HTTP 100 Continue permet au serveur de refuser sur les en-têtes avant un corps volumineux, sans confondre permission de transmettre et acceptation finale.
Histoire d'Internet
Le silence qui n’était pas une panne : pourquoi TCP keepalive resta facultatif
Une connexion TCP établie peut se taire pendant des heures sans être défaillante. Keepalive permit d’interroger ce silence sans prétendre le comprendre: provoquer un ACK, recueillir un indice borné, puis laisser à l’application le choix du moment où l’incertitude devient trop…

Histoire d'Internet
Qui ouvrait trop tôt la fenêtre TCP ? Le coût d’une permission immédiate
Un destinataire TCP pouvait publier chaque octet nouvellement libéré, et l’émetteur consommer aussitôt chaque offre. Cette ouverture paraissait exacte et coopérative. Répétée, elle faisait surtout travailler la connexion pour des paquets minuscules. La réparation historique donna…
Entreprises institutionnelles mondiales
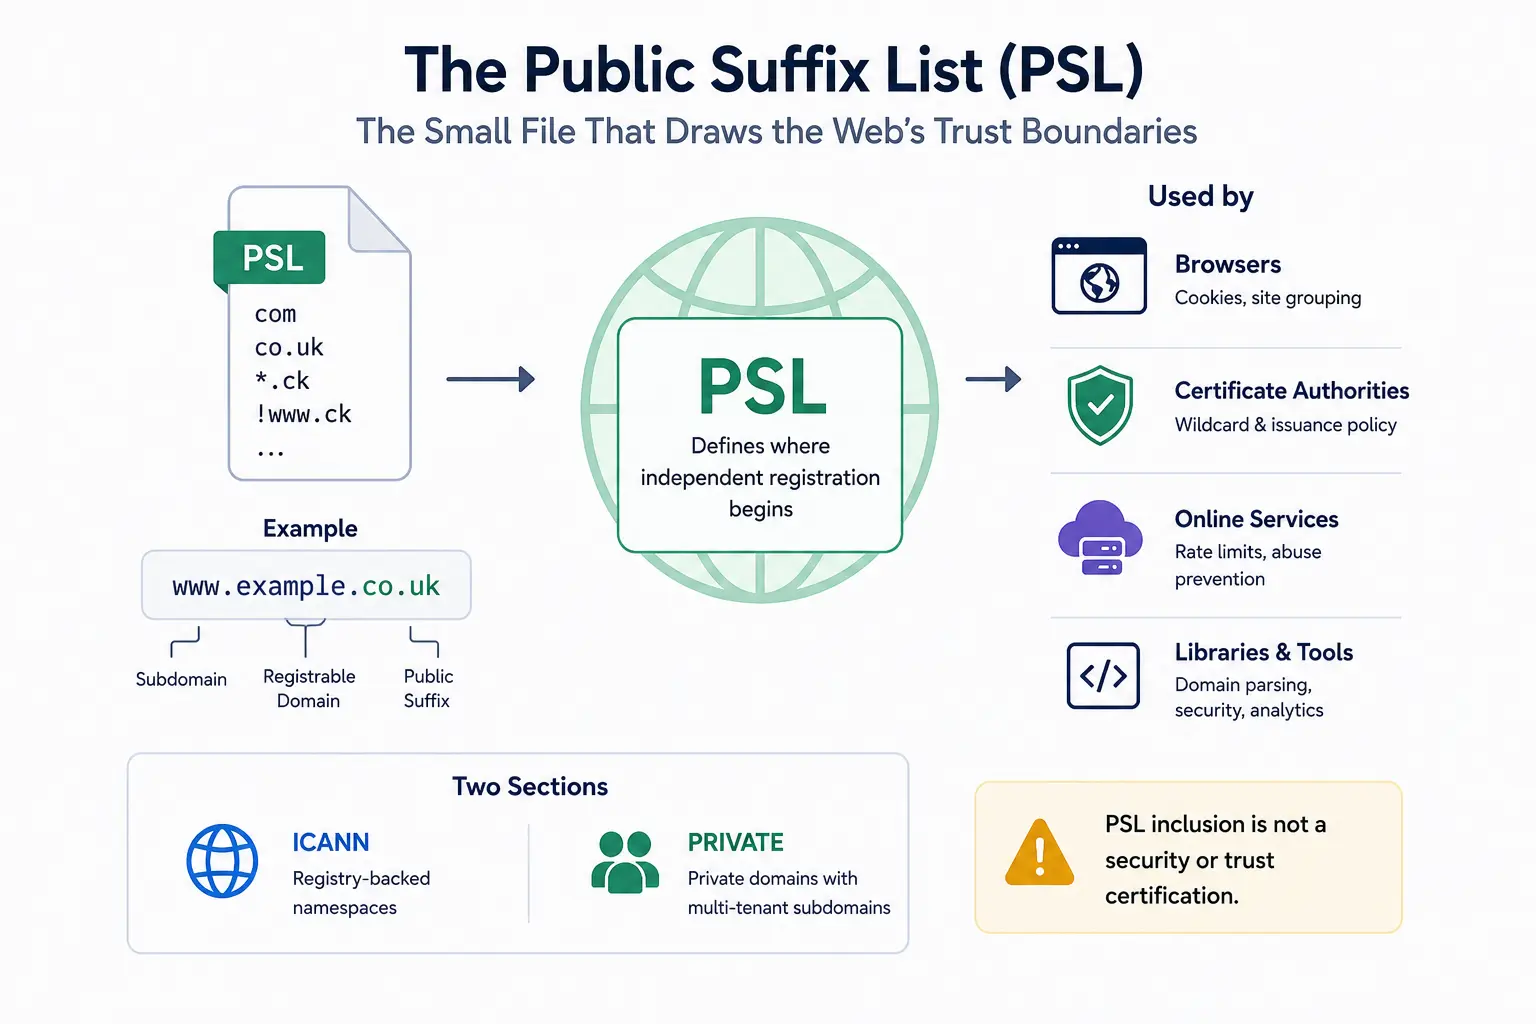
Public Suffix List: le fichier qui délimite la confiance sur le Web
Le DNS montre que `shop.example.co.uk` se trouve sous `co.uk`, mais il ne peut pas indiquer à un navigateur où commence l’enregistrement indépendant. La Public Suffix List fournit cette carte de règles manquante. Maintenu par des bénévoles, ce fichier texte guide désormais les…
Histoire d'Internet
La mise à jour de fenêtre qui pouvait disparaître : pourquoi TCP apprit à persister à zéro
Une imprimante manque de papier, son application cesse de lire et TCP annonce une fenêtre nulle. Plus tard, la capacité revient, mais l’ACK qui l’annonce se perd. Le mécanisme de persistance fut conçu pour sauver cette permission fragile sans donner au transport le droit de…

Histoire d'Internet
Le verdict refusé par UDP : à qui appartenait le risque du zéro ?
Dans UDP, zéro n’était pas un bon résultat. Il annonçait que l’émetteur avait retenu le verdict. Le passage d’IPv4 à IPv6 pose donc une question de responsabilité: qui peut retirer une preuve commune, et quand celui qui économise le calcul doit-il posséder le risque créé ?

Histoire d'Internet
Quand les deux extrémités appelèrent ensemble : l’ouverture simultanée de TCP n’était pas une collision
Le récit scolaire de TCP distribue les rôles avant même le premier paquet: un client appelle, un serveur écoute. Le protocole de 1981 avait prévu une scène moins ordonnée. Deux programmes pouvaient prendre l’initiative au même instant, voir leurs SYN se croiser et n’établir…

Histoire d'Internet
Le prix de la tolérance : quand l’indulgence du récepteur transforma les bogues en règles
La règle la plus célèbre de l'Internet imparfait permit d'abord à des implémentations différentes de dialoguer. Le récepteur absorbait l'ambiguïté pour que le réseau démarre. Rendue permanente, cette concession dissimula les défauts, transforma les bizarreries en obligations et…

Histoire d'Internet
Le pointeur qui ne fut jamais hors bande : quand l’urgence TCP se sépara de son propre flux
Un serveur occupé devait pouvoir entendre « arrête » sans ouvrir une deuxième connexion. TCP proposa un signal et une frontière dans le flux existant; les interfaces logicielles en firent un octet à part, puis l’Internet déployé rendit cette fiction impossible à effacer…

Histoire d'Internet
Le message que l’Internet apprit à ignorer : pourquoi ICMP Source Quench perdit son autorité
Le premier Internet autorisait un routeur saturé à expédier un ordre séparé demandant à une source lointaine de ralentir. L’expérience renversa ce compromis: la congestion exigeait toujours un retour, mais un message ICMP nu ne méritait plus de commander le débit d’un transport.

Entreprises institutionnelles mondiales
containerd: le démon d’exécution que la plupart des utilisateurs de conteneurs ne voient jamais
Kubernetes, Docker et les plateformes cloud gérées présentent les conteneurs sous la forme d’applications, de pods et de services. Sous ces interfaces, containerd déplace les images, prépare les systèmes de fichiers, préserve l’état d’exécution et supervise les processus.

Entreprises institutionnelles mondiales
DMTF: les normes qui contrôlent les serveurs sous le système d’exploitation
Un serveur peut être éteint, inspecté, mis à jour ou reconfiguré même lorsque son système d’exploitation est indisponible. DMTF définit une grande partie du langage utilisé par ce plan de gestion privilégié, des API Redfish et du transport MCTP aux commandes PLDM, à l’identité…

Histoire d'Internet
La somme aux deux zéros : comment le checksum Internet a borné l’erreur, pas la confiance
Le checksum Internet n’a jamais certifié une identité. Il a rendu certaines altérations visibles à très faible coût, dans un périmètre si précis que même deux écritures du zéro n’y étaient pas interchangeables.

Histoire d'Internet
Le rapport auquel l’émetteur ne pouvait se fier : pourquoi SACK resta un avis
Un émetteur TCP conserve parfois une plage d’octets que le destinataire affirme déjà posséder. Cette méfiance n’est pas un défaut de SACK: elle protège la frontière entre une observation utile, une décision de réparation et une quittance définitive.
Histoire d'Internet
L’accusé de réception qui apprit à montrer du doigt : comment SACK rendit les pertes visibles
L’accusé cumulatif de TCP savait fermer une frontière: tout ce qui précède ce numéro est arrivé. Il ne savait pas raconter les îlots reçus après un trou. SACK lui ajouta cette carte, sans remettre au destinataire le pouvoir de commander la réparation.

Histoire d'Internet
Le routeur qui montra de côté : garder ICMP Redirect local
Un routeur pouvait signaler un meilleur voisin sans devenir l’autorité du chemin. ICMP Redirect ne valait que dans la relation locale qui l’avait produit.