
Résumé
- Les sources publiques de 2019 décrivent une même classe de défaillance — la modification non autorisée d’un état DNS — mais ne démontrent ni un acteur unique, ni une liste commune de victimes, ni une opération indivisible.
- La responsabilité suit la maîtrise pratique de l’état : le titulaire du domaine, le registrar, le registre, l’opérateur DNS faisant autorité, l’autorité de certification et l’organisation utilisatrice contrôlent chacun une frontière différente.
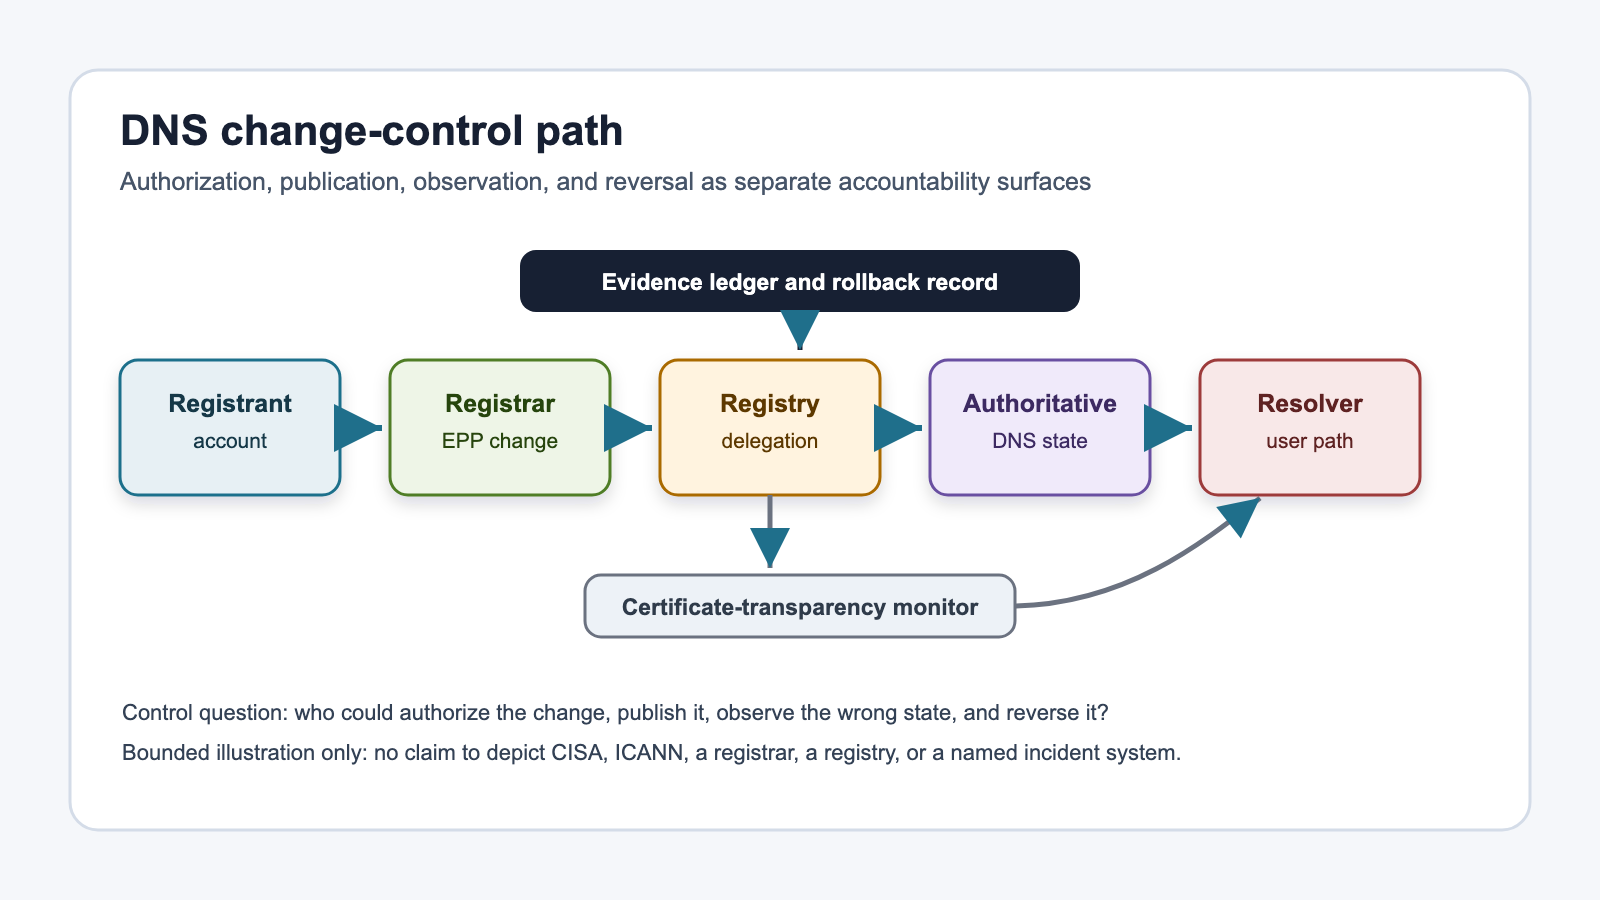
- La chaîne opérationnelle va du compte du titulaire au registrar, puis à la transaction EPP, à l’état conservé par le registre, à la délégation de la zone parente, au service DNS faisant autorité, aux résolveurs récursifs et enfin au système désigné par la réponse.
- Un nom de domaine familier et un certificat accepté ne prouvent pas que la destination atteinte correspond à l’intention de l’organisation : résolution DNS, émission d’un certificat et autorisation interne sont trois contrôles distincts.
- DNSSEC authentifie les données configurées dans une chaîne de confiance, mais ne prouve pas l’intention du titulaire lorsque l’autorité de provisionnement ou les identifiants permettant de modifier cette chaîne ont été compromis.
- Le verrouillage chez le registrar, le verrouillage au registre, l’authentification multifacteur, la transparence des certificats et la surveillance externe réduisent des risques différents ; aucun de ces mécanismes n’est infaillible.
- La capacité à prévenir, détecter, circonscrire et inverser une modification dépend surtout d’autorisations protégées, d’observations indépendantes, de preuves conservées, de vérifications hors bande et d’un retour en arrière réellement testé.
Le paradoxe d’un site familier arrivé au mauvais endroit
Pour l’utilisateur, un domaine est souvent perçu comme une adresse stable. Le nom affiché dans le navigateur paraît connu, le cadenas peut être présent et la connexion chiffrée. Pourtant, aucun de ces signes, pris isolément, ne démontre que l’infrastructure jointe est celle que le titulaire du domaine voulait rendre accessible. Une réponse DNS détermine où le trafic est envoyé. Un certificat indique qu’une autorité de certification a appliqué ses règles de validation à une demande. L’intention de l’organisation relève, elle, de ses propres autorisations et de son contrôle des changements.
Une modification non autorisée peut donc produire un état cohérent du point de vue de plusieurs logiciels. Le résolveur reçoit une réponse exploitable. Le client se connecte à l’adresse retournée. Un certificat peut avoir été régulièrement émis après que le contrôle DNS a changé, sans qu’il ait été « forgé ». Le chiffrement protège alors la session entre le client et l’extrémité sélectionnée, mais il ne rétablit pas l’intention organisationnelle qui a été contournée en amont.
Ce décalage explique pourquoi les événements de 2019 doivent être analysés comme une question d’infrastructure et de responsabilité opérationnelle, et non comme une simple histoire de mot de passe volé. La compromission d’un identifiant n’est que l’un des chemins possibles vers une conséquence plus importante : la modification de l’état qui organise la résolution, la délégation ou la publication d’un domaine. Le point décisif est de savoir qui pouvait accepter ce changement, qui pouvait l’observer indépendamment, qui disposait des journaux permettant de le reconstituer et qui pouvait le retirer rapidement.
Le DNS effectivement servi constitue la couche de réalité pour le trafic. Les intentions inscrites dans une procédure interne, un contrat ou une base administrative ne dirigent aucun paquet tant qu’elles ne sont pas reflétées dans l’état opérationnel. À l’inverse, un registre joue un rôle essentiel de grand livre et de conservateur de l’état opérationnel, mais il n’est pas une source souveraine de légitimité. Il consigne et publie un état dans un système distribué ; il ne peut pas, à lui seul, déterminer si toute demande reçue exprimait réellement la volonté du titulaire.
Une chronologie publique à maintenir en plusieurs fils
La fenêtre de preuve publique de 2019 repose sur quatre ensembles de publications : le rapport de janvier de Mandiant sur la manipulation d’enregistrements DNS, la directive d’urgence 19-01 publiée par la Cybersecurity and Infrastructure Security Agency des États-Unis, l’alerte diffusée par l’ICANN le 15 février, puis les rapports d’avril et de juillet de Cisco Talos sur Sea Turtle. Ces publications se recoupent au niveau de la classe de risque. Elles ne doivent pas être fondues en un récit unique.
En janvier, Mandiant a décrit une vague de détournements DNS touchant, selon son analyse, des dizaines de domaines liés notamment à des organismes publics, aux télécommunications et à l’infrastructure Internet dans plusieurs régions. Mandiant a expliqué que des attaquants avaient obtenu des accès permettant de modifier des enregistrements DNS et de diriger du trafic vers une infrastructure qu’ils contrôlaient. Ces éléments restent des constatations attribuées à Mandiant et ne suffisent pas, à eux seuls, à établir une liste complète de victimes, un acteur unique ou une campagne unifiée.
Le 22 janvier, CISA a publié l’Emergency Directive 19-01. L’agence y décrivait une série d’incidents impliquant la manipulation d’infrastructures DNS et imposait une réponse circonscrite à la plupart des agences civiles fédérales concernées. Les mesures demandées comprenaient l’audit des enregistrements DNS publics, le changement des identifiants des comptes capables de modifier le DNS, l’activation de l’authentification multifacteur lorsqu’elle était disponible et la surveillance des données de transparence des certificats concernant les domaines des agences.
Cette directive constitue une preuve forte de l’importance attribuée à la classe de défaillance et de la réponse exigée dans un périmètre fédéral déterminé. Elle ne signifie pas que toutes les agences avaient été compromises. Elle ne tranche pas l’identité de chaque acteur, ne valide pas une liste universelle de victimes et ne démontre pas que tous les incidents observés relevaient d’une seule opération.
Sa valeur pour l’analyse de responsabilité tient surtout au choix des contrôles : vérifier l’état public, retirer les identifiants potentiellement compromis, renforcer l’autorisation et chercher des signaux indépendants dans les journaux de certificats.
Le 15 février, l’ICANN a publié une alerte qui rapprochait la directive de CISA, les travaux de Mandiant et d’autres informations publiques. L’ICANN recommandait notamment l’authentification multifacteur pour les accès administratifs, la vérification des données relatives aux domaines et aux serveurs de noms, une meilleure hygiène des identifiants et une surveillance active. L’organisation indiquait cependant ne disposer d’aucun élément laissant penser que ses propres systèmes avaient été compromis.
Cette réserve est essentielle. Une alerte émanant d’un acteur central de l’écosystème ne prouve ni une compromission de l’ICANN, ni une compromission de la zone racine, ni une défaillance généralisée des registres de domaines de premier niveau. Elle démontre plutôt que la cohérence des données d’enregistrement et de délégation nécessitait des vérifications coordonnées entre des organisations qui n’avaient ni les mêmes interfaces ni les mêmes responsabilités.
En avril, Cisco Talos a publié son analyse de Sea Turtle. Talos a décrit une opération qu’il estimait active au moins depuis le début de 2017 jusqu’au premier trimestre de 2019. Selon son rapport, au moins quarante organisations dans treize pays figuraient dans le périmètre observé. Talos distinguait des cibles principales de prestataires d’infrastructure secondaires, parmi lesquels des registrars, des entreprises de télécommunications, des fournisseurs d’accès à Internet et un registre. Ces chiffres et cette qualification appartiennent à l’analyse de Talos ; ils ne doivent pas être étendus aux incidents décrits par CISA ou Mandiant.
Talos a décrit une chaîne dans laquelle le contrôle d’enregistrements DNS permettait d’orienter des utilisateurs vers des systèmes contrôlés par l’acteur, d’y recueillir des identifiants et, dans certains cas, de présenter des certificats qui paraissaient valides au navigateur. La distinction terminologique compte : un certificat émis conformément au mécanisme de validation applicable après une prise de contrôle du DNS n’est pas nécessairement un certificat falsifié. Le défaut se situe dans l’alignement entre la validation technique, l’état DNS et l’intention réelle du titulaire.
En juillet, Talos a publié un suivi indiquant que l’activité observée se poursuivait et apportant de nouveaux éléments sur Sea Turtle. Talos a expressément distingué Sea Turtle de DNSpionage. Il a également déclaré ne disposer d’aucun élément montrant que les serveurs de la zone racine avaient été attaqués ou compromis. Ces deux frontières empêchent une simplification abusive : les campagnes ne doivent pas être fusionnées, et la manipulation d’une délégation ou d’un compte de provisionnement ne doit pas être présentée comme une compromission du cœur racine du DNS.
La chronologie révèle donc une convergence prudente. Mandiant, CISA, l’ICANN et Talos ont documenté ou traité des manifestations apparentées d’un risque de manipulation du DNS. Leurs publications renforcent l’existence d’une classe de défaillance opérationnelle. Elles ne permettent pas de transformer des évaluations distinctes en jugement définitif sur un gouvernement, un pays, un acteur unique ou une méthode identique appliquée à toutes les organisations.
La chaîne de contrôle, du compte au système réellement joint
L’analyse commence au compte du titulaire. Le titulaire d’un nom de domaine peut agir au moyen d’un compte fourni par son registrar ou par son prestataire DNS. Il y exprime une demande de changement : renouvellement, modification des contacts, remplacement des serveurs de noms ou évolution de certains paramètres de sécurité. À cette frontière, la question centrale est de savoir comment l’utilisateur a été authentifié et comment une action sensible a été autorisée.
Le registrar reçoit cette demande et la convertit, lorsque le changement concerne l’état du domaine au registre, en une opération de provisionnement. Le protocole EPP fournit un cadre normalisé pour gérer des objets de domaine, leurs statuts et leurs mises à jour. Une transaction correctement formée prouve qu’une interface reconnue a reçu une commande compatible avec le protocole. Elle ne prouve pas, à elle seule, que la personne derrière le compte avait l’autorité organisationnelle nécessaire.
Le registre conserve l’état du domaine dans son espace de responsabilité et accepte ou refuse certaines opérations. Il peut publier les données qui déterminent la délégation depuis la zone parente vers les serveurs de noms du domaine. Son grand livre est déterminant pour reconstituer l’avant et l’après : quel état était enregistré, quelle interface a soumis le changement, quels statuts étaient actifs et à quel moment. Cette fonction d’enregistrement ne transforme toutefois pas le registre en arbitre souverain de la volonté du titulaire.
La zone parente publie ensuite la délégation. Les résolveurs apprennent ainsi quels serveurs font autorité pour le domaine. L’opérateur DNS faisant autorité sert les enregistrements de la zone conformément à sa configuration. Une modification peut intervenir au niveau de la délégation, dans la zone elle-même, dans le compte du prestataire ou dans plusieurs de ces éléments. Chaque emplacement produit des traces différentes et appelle une méthode de récupération différente.
Le résolveur récursif interroge les différents niveaux, met certaines réponses en cache et transmet au client l’information nécessaire. Son rôle est généralement de résoudre l’état publié, pas d’établir l’intention commerciale ou administrative du titulaire. Une réponse conforme au protocole peut donc conduire au mauvais système du point de vue de l’organisation concernée.
Enfin, le terminal se connecte à l’extrémité désignée par les données retournées. Selon le service, cette extrémité peut être un serveur web, une passerelle de messagerie ou une autre infrastructure. L’utilisateur voit le résultat de la chaîne entière, mais rarement les changements intermédiaires. La responsabilité ne peut donc pas être déduite du seul écran final : elle doit être attribuée à partir des capacités et des preuves présentes à chaque maillon.
Les frontières propres aux enregistrements NS, A, MX et au TTL
Tous les changements DNS n’ont pas la même portée. Une modification des enregistrements NS peut changer les serveurs considérés comme faisant autorité pour le domaine. Elle peut ainsi déplacer le point depuis lequel un ensemble beaucoup plus large de réponses sera servi. Un contrôle de la délégation peut donc avoir des effets transversaux, même si l’enregistrement visible par l’utilisateur final est une adresse ou une destination de messagerie.
Une modification d’un enregistrement A peut orienter un nom vers une autre adresse IPv4. Pour un service web, cela peut changer directement l’extrémité rejointe. Cette possibilité ne signifie pas qu’un enregistrement A ait été modifié dans chaque incident de 2019. Elle explique seulement l’une des manières dont le contrôle d’un état DNS peut modifier la destination effective du trafic.
Une modification d’un enregistrement MX peut changer le chemin de réception du courrier électronique d’un domaine. Le risque n’est pas identique à celui d’un changement d’adresse web : il concerne la remise des messages et, selon les circonstances, l’exposition de communications ou de flux d’authentification. Là encore, l’existence de ce risque ne permet pas d’affirmer que toutes les organisations observées ont subi une modification MX.
Le TTL détermine la durée pendant laquelle une information peut rester en cache. Sa réduction peut accélérer la propagation d’un futur changement ; une valeur plus longue peut prolonger la visibilité d’un état dans certains caches. Le TTL ne constitue cependant ni une autorisation ni une preuve de légitimité. Il influence la temporalité de la propagation et du rétablissement, avec des effets qui varient selon les résolveurs, les caches et la nature du changement.
Ces distinctions sont importantes pour l’enquête. Une équipe qui cherche seulement une différence d’adresse peut manquer un remplacement de serveurs de noms. Une équipe concentrée sur la délégation peut négliger un changement effectué directement chez l’opérateur faisant autorité. Une vérification sérieuse compare donc plusieurs couches : état chez le registrar, état au registre, délégation de la zone parente, réponses des serveurs faisant autorité et observations obtenues depuis plusieurs points externes.
Une matrice de responsabilité fondée sur la maîtrise pratique
| Acteur | Contrôle pratique | Preuves utiles | Limite de responsabilité |
|---|---|---|---|
| Titulaire du domaine | Comptes, approbations internes, choix des prestataires et contacts de récupération | Registre des approbations, inventaire, alertes reçues, traces de connexion | Ne contrôle pas seul le registre, la zone parente ou l’émission des certificats |
| Registrar | Authentification client, support, identifiants EPP, statuts côté client | Journaux d’accès, historique des changements, tickets, notifications | Un contrôle côté client peut être contourné si le registrar lui-même est compromis |
| Registre | Acceptation des transactions, statuts côté serveur, état enregistré et délégation publiée | Journaux EPP, historique d’objet, horodatage des statuts | Le registre consigne un état ; il ne connaît pas nécessairement l’intention interne du titulaire |
| Opérateur DNS faisant autorité | Contenu de zone servi, clés et configuration, journaux et restauration | Versions de zone, journaux de publication, sauvegardes, changements de clés | Ne contrôle pas toujours la délégation dans la zone parente |
| Résolveur récursif | Résolution, validation éventuelle et cache | Journaux et résultats de validation selon le service | Ne décide pas si le changement était autorisé par le titulaire |
| Autorité de certification | Règles de validation et émission des certificats | Journaux d’émission, données de transparence, révocation | La validation du contrôle d’un domaine n’équivaut pas à la validation de l’intention organisationnelle |
| Organisation utilisatrice | Surveillance, réaction, révocation, communication et continuité | Alertes, inventaires, chronologie d’incident, décisions de reprise | Dépend de prestataires pour certaines corrections techniques |
| Autorité publique ou organisme de coordination | Obligations, recommandations, alertes et coordination | Directives, avis, procédures et comptes rendus | N’exploite pas chaque domaine et ne peut pas attester chaque changement |
Cette matrice évite deux erreurs opposées. La première consisterait à imputer toute la responsabilité au titulaire au motif que le domaine lui appartient. Le titulaire peut effectivement être responsable de la protection de ses comptes et de la validation interne des changements, mais il ne contrôle pas tous les journaux, statuts serveur ou procédures de restauration. La seconde erreur serait d’imputer l’ensemble au registre parce que l’état y est enregistré. Le registre dispose d’un pouvoir opérationnel important, sans pour autant être en mesure de vérifier chaque décision interne de chaque titulaire.
La responsabilité est plutôt composite. Une partie doit être évaluée sur sa capacité à prévenir une action non autorisée. Une autre sur sa possibilité de détecter un état anormal. Une troisième sur les preuves qu’elle peut conserver et communiquer. Une quatrième sur sa capacité à inverser le changement sans aggraver l’incident. Les mêmes acteurs n’occupent pas nécessairement les quatre positions.
Une organisation peut, par exemple, disposer d’une authentification forte mais ne pas surveiller son état DNS depuis l’extérieur. Un registrar peut journaliser une transaction sans disposer d’une procédure d’escalade suffisamment rapide pour une urgence. Un registre peut appliquer correctement une commande reçue par l’interface attendue tout en ne sachant pas que l’autorité en amont a été détournée. Un opérateur DNS peut restaurer une zone, mais rester impuissant si la délégation parente pointe encore vers d’autres serveurs.
L’évaluation doit donc porter sur les frontières effectives : qui avait le dernier mot technique à chaque étape, qui pouvait produire une observation indépendante et qui détenait l’information nécessaire pour revenir à un état de confiance.
Ce que DNSSEC authentifie — et ce qu’il ne peut pas décider
DNSSEC permet d’authentifier des données DNS au moyen d’une chaîne de confiance cryptographique. Lorsqu’il est correctement déployé et validé, il aide un résolveur à déterminer si les données reçues correspondent à celles signées dans la chaîne configurée et si leur intégrité a été préservée. Cette fonction répond à une question technique importante : les données ont-elles été authentifiées selon l’état de confiance publié ?
DNSSEC ne répond toutefois pas à une autre question : le titulaire voulait-il réellement que cet état soit publié ? Si un acteur obtient le contrôle d’une autorité de provisionnement reconnue, il peut parfois modifier des éléments de délégation ou de signature par un canal que les systèmes considèrent comme autorisé. La chaîne peut alors refléter un nouvel état techniquement cohérent, mais contraire à l’intention réelle de l’organisation.
La conséquence dépend de ce qui a été compromis et de la manière dont DNSSEC est exploité. Certains changements incohérents peuvent provoquer des échecs de validation et donc une indisponibilité visible. D’autres changements, s’ils sont correctement provisionnés dans la chaîne, peuvent être acceptés par les résolveurs validateurs. Il serait donc incorrect d’affirmer que DNSSEC aurait empêché tous les incidents évoqués en 2019.
Il serait tout aussi incorrect de conclure que DNSSEC n’apporte rien. Il réduit certaines possibilités de falsification des réponses et fournit une propriété d’authentification que le DNS non signé ne possède pas. Il peut aussi rendre certaines altérations détectables. Mais son efficacité dépend de la protection des clés, de la gestion des délégations, de la publication des données DS, de la validation par les résolveurs et de procédures opérationnelles rigoureuses.
Les RFC 4033 et 4035 définissent les fondements et le comportement de validation de DNSSEC. La RFC 6781 traite de pratiques opérationnelles, tandis que la RFC 9364 apporte un contexte plus récent sur la gestion de DNSSEC. Ces textes expliquent les propriétés et les contraintes d’un mécanisme ; ils ne prouvent pas ce que chaque opérateur avait effectivement déployé pendant la fenêtre de 2019.
Le même principe vaut pour l’intégration de DNSSEC à EPP décrite par la RFC 5910. Le protocole peut structurer l’échange de données de sécurité entre registrar et registre. Il ne transforme pas une autorisation compromise en intention légitime. La solidité finale dépend toujours de l’identité qui a pu soumettre la commande, des protections entourant cette identité, des statuts appliqués et des preuves conservées.
Verrouillage chez le registrar et verrouillage au registre
Le mot « verrouillage » recouvre des contrôles différents. Un verrou appliqué côté registrar peut empêcher ou limiter certaines opérations ordinaires, par exemple une mise à jour ou un transfert, jusqu’à ce qu’une action soit effectuée dans le compte du client ou par le support. Il réduit le risque de changement accidentel et ajoute une étape utile lorsque le compte du titulaire reste digne de confiance.
Sa limite apparaît lorsque le registrar ou une identité privilégiée du registrar est compromis. Si l’acteur malveillant contrôle précisément le système capable de retirer le verrou côté client ou d’émettre la commande EPP, le verrou peut ne plus constituer une séparation indépendante. Il reste un contrôle valable, mais pas une garantie absolue.
Un verrouillage opéré au registre peut ajouter une frontière plus éloignée du compte client. Selon sa mise en œuvre, la modification d’un domaine protégé peut exiger une procédure particulière, une intervention humaine ou une confirmation hors bande avant que le registre accepte le changement. La valeur de ce mécanisme réside dans la séparation : l’autorité qui demande la modification n’est pas nécessairement celle qui peut, à elle seule, la rendre effective.
Cette protection plus forte a également un coût opérationnel. Une organisation doit savoir qui est autorisé à demander une levée de verrou, comment joindre les parties en urgence, comment vérifier une demande légitime et comment éviter qu’une procédure de récupération devienne elle-même un moyen de contournement. Un verrou sans contact actualisé, sans procédure d’urgence et sans exercice peut ralentir le rétablissement autant qu’il freine l’attaque.
La RFC 5731 donne un cadre aux statuts et mises à jour des objets de domaine dans EPP. Elle permet de raisonner précisément sur les opérations et sur l’état enregistré. Elle ne prescrit pas à elle seule toute la gouvernance humaine nécessaire autour d’un changement critique. Les rapports SAC007 et SAC040 de l’ICANN SSAC replacent les détournements de domaines, l’authentification, les verrous, le support d’urgence et les pratiques de sécurité dans cette dimension opérationnelle.
Le bon choix n’oppose donc pas un verrou « faible » à un verrou « parfait ». Il combine des contrôles distincts : authentification multifacteur, séparation des rôles, restrictions EPP, verrouillages côté client et côté serveur, confirmation hors bande, notification indépendante et conservation de l’historique. Chaque mécanisme doit être évalué selon le scénario qu’il interrompt et selon l’autorité qui pourrait le neutraliser.
Observer indépendamment plutôt que faire confiance à une seule console
La surveillance est utile lorsqu’elle ne dépend pas entièrement du système susceptible d’avoir été compromis. Vérifier l’état affiché dans la console du registrar est nécessaire, mais insuffisant si cette console, ses identifiants ou son journal ont été altérés. Une organisation doit aussi observer les réponses DNS publiques telles qu’elles sont réellement servies.
Cette observation devrait couvrir la délégation, les serveurs faisant autorité, les enregistrements critiques et, lorsque DNSSEC est utilisé, l’état de validation. Des points d’observation indépendants permettent de distinguer une erreur locale d’un changement global et d’identifier les effets du cache. Ils fournissent également un horodatage externe pouvant être comparé aux journaux du registrar, du registre et de l’opérateur DNS.
La transparence des certificats constitue un autre canal d’observation. CISA demandait aux agences concernées de surveiller les données relatives aux certificats émis pour leurs domaines. Une alerte sur un certificat inattendu ne prouve pas à elle seule une compromission : elle peut correspondre à un déploiement légitime qui n’a pas été correctement inventorié. Mais elle crée un signal indépendant qui doit être rapproché des changements DNS et des autorisations internes.
L’authentification multifacteur protège une autre frontière. Elle peut réduire le risque qu’un mot de passe compromis suffise à modifier un domaine. Son efficacité dépend cependant de la méthode utilisée, des procédures de récupération, de la protection des comptes d’administration et de la possibilité pour le support de contourner le contrôle. Affirmer qu’elle élimine le risque serait aussi imprudent que de la considérer comme accessoire.
Les notifications de changement doivent elles aussi emprunter un canal distinct. Si l’adresse de contact et l’accès administratif reposent sur le même domaine ou le même compte qui vient d’être détourné, l’alerte peut arriver à la mauvaise personne ou ne jamais atteindre le propriétaire réel. Un contact de récupération séparé et vérifié améliore la capacité à signaler un changement non autorisé.
La surveillance ne vaut enfin que si l’organisation sait agir. Une alerte sans propriétaire, sans seuil de priorité et sans procédure d’escalade devient un simple enregistrement. La responsabilité de l’observation inclut donc la désignation d’un destinataire, la confirmation hors bande, la capacité à suspendre d’autres changements et la transmission rapide des éléments nécessaires aux prestataires concernés.
Restaurer un état fiable et préserver la preuve
Le retour en arrière commence par une question qui paraît simple : quel était le dernier état digne de confiance ? Pour y répondre, il faut disposer d’un inventaire des domaines, des serveurs de noms, des enregistrements critiques, des paramètres DNSSEC, des contacts et des prestataires. Une copie non datée ou conservée uniquement dans la console compromise ne constitue pas une base suffisante.
Les historiques du registrar, du registre et de l’opérateur DNS doivent pouvoir être rapprochés. L’objectif n’est pas seulement d’identifier la valeur erronée, mais de reconstituer le chemin d’autorisation : quel compte s’est connecté, quelle opération a été demandée, quelle transaction EPP a été reçue, quel état le registre a accepté, quelle délégation a été publiée et quelles réponses ont ensuite été observées.
La restauration doit tenir compte des caches et des couches touchées. Remettre une zone dans son état antérieur ne suffit pas si la délégation parente demeure modifiée. Corriger la délégation ne rétablit pas automatiquement des enregistrements altérés chez l’opérateur faisant autorité. Révoquer un certificat inattendu ne corrige pas le DNS. Chaque action traite une frontière précise.
Les identifiants capables de modifier l’état doivent être renouvelés de manière contrôlée. Une simple réinitialisation peut échouer si le canal de récupération est lui-même compromis ou si des sessions persistantes restent actives. La réponse doit donc inclure les comptes du titulaire, les accès privilégiés du registrar ou du prestataire DNS lorsqu’ils sont concernés, les méthodes de récupération et les contacts autorisés.
Les éléments de preuve doivent être conservés avant qu’une restauration urgente ne les écrase. Journaux, notifications, versions de zone, horodatages EPP, états de verrouillage et observations externes permettent de comprendre la portée de l’incident. Leur absence ne prouve ni négligence ni dissimulation ; elle réduit simplement la capacité à attribuer une décision, à circonscrire la période et à confirmer que le rétablissement est complet.
La documentation recommandée par l’ICANN pour récupérer un domaine détourné illustre cette nécessité. La récupération dépend souvent de la capacité à établir l’identité, l’historique de contrôle et l’état antérieur du domaine. Des contacts de secours séparés, un inventaire actualisé et des documents préparés avant l’incident réduisent le temps pendant lequel une organisation reste tributaire de recherches improvisées.
Un plan de retour en arrière doit enfin être testé. Un exercice peut vérifier que les contacts répondent, que les approbations hors bande fonctionnent, que les données de référence sont lisibles et que le registrar, le registre et l’opérateur DNS savent coordonner leurs actions. Tester ne garantit pas le succès d’une crise réelle, mais révèle les dépendances qui n’existent que sur le papier.
Le contexte des normes et études ultérieures
Les publications plus récentes peuvent aider à analyser les contrôles, à condition de ne pas être projetées rétroactivement sur 2019. La RFC 9154 renforce le contexte relatif aux informations d’autorisation utilisées pour les transferts EPP. Elle illustre une évolution des moyens permettant de mieux protéger certaines opérations. Elle ne démontre pas que ces mécanismes étaient disponibles ou déployés chez chaque opérateur pendant les événements décrits.
La RFC 9364 fournit également un contexte opérationnel ultérieur pour DNSSEC. Elle peut servir à évaluer la gestion des clés, la continuité et la robustesse des procédures actuelles. Elle ne prouve pas ce qu’une organisation donnée avait mis en œuvre quatre ans auparavant, ni qu’une configuration conforme aurait bloqué chaque chemin de compromission.
Le rapport publié en 2021 dans le cadre de la DNS Security Facilitation Initiative de l’ICANN appartient à la même catégorie. Il offre une réflexion rétrospective sur les menaces et les mesures de sécurité dans l’écosystème DNS. Il ne constitue pas un relevé universel des contrôles effectivement présents en 2019.
Les guides du NIST, les documents du SSAC et les ressources de récupération de l’ICANN ont une autre fonction : ils permettent de transformer une chronologie d’incidents en questions de contrôle vérifiables. Les comptes étaient-ils protégés ? Les statuts de domaine étaient-ils appropriés ? Les contacts de secours étaient-ils séparés ? L’état public était-il observé indépendamment ? Les journaux étaient-ils conservés ? La restauration avait-elle été exercée ?
La taxonomie actuelle de CISA sur l’acquisition d’infrastructure et le contrôle de domaines aide à décrire les possibilités adverses de manière structurée. Elle ne doit pas être utilisée pour attribuer rétroactivement toutes les observations de 2019 à une seule technique ou à un seul acteur. Sa valeur est analytique : elle aide les défenseurs à distinguer le contrôle d’un compte, l’usage d’un domaine et la manipulation d’une infrastructure de résolution.
Comparer 2019 aux normes ultérieures ne consiste donc pas à juger le passé au moyen d’exigences qui n’existaient pas encore partout. Il s’agit d’identifier ce que l’expérience a rendu plus visible : la protection d’un domaine repose sur une chaîne d’autorités techniques, et les contrôles les plus utiles sont ceux qui créent une séparation réelle entre la demande, l’acceptation, la publication, l’observation et la récupération.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance