
Résumé
- Le sujet exact est Cowles Publishing Company, l’objet d’entreprise actuel dans le répertoire BTW [S01]. Cowles Company décrit le portefeuille familial de quatrième génération et sa division des médias imprimés [S02][S03], tandis que le contrat de service et la politique de confidentialité du Spokesman-Review identifient Cowles Publishing Company comme propriétaire ou exploitant des services web du journal et des pratiques de données associées [S05][S06]. Cela établit une chaîne d’entité délimitée. Cela ne signifie pas que chaque division, affilié, publication ou système Cowles fait partie du même périmètre technologique.
- La carte des capacités publiques est large. Les conditions d’abonnement et les guides lecteurs décrivent l’accès au site web, une e-edition, des applications mobiles, un portail de compte, la facturation, les communications par email et SMS, les archives, la recherche par mots-clés, les notifications, les newsletters, les podcasts, le support de livraison et la formation [S07][S08][S09][S10][S11]. Ces descriptions établissent les capacités disponibles pour les lecteurs. Elles ne démontrent pas l’uptime, l’exactitude de l’entitlement, la latence de publication, la précision de paiement, la qualité de recherche ou la satisfaction.
- La capacité, la fiabilité produit et le résultat opérationnel client doivent rester séparés. La capacité signifie qu’un compte peut être activé ou qu’une e-edition peut être ouverte. La fiabilité produit signifie que l’identité, le paiement, l’entitlement, la publication et le support restent corrects dans le temps et sur les appareils. Un résultat opérationnel client serait une variation mesurable de la rétention, de l’engagement, du revenu, de la portée ou de l’effort opérationnel. Les sources conservées appuient la couche de capacité et exposent les dépendances opérationnelles. Elles ne prouvent pas un résultat causal.
- La distribution d’actualités numériques est une chaîne, pas une page. Un article traverse la création éditoriale, la gestion des médias, la publication, l’indexation, le contrôle d’accès, la présentation web et app, le stockage d’archives, la distribution de newsletters ou notifications, l’analyse et la correction. Un abonné traverse la caisse, l’activation de compte, l’authentification, l’entitlement, la facturation récurrente, le renouvellement, l’annulation et le support. Une défaillance à n’importe quel transfert peut faire qu’un composant techniquement sain produise une mauvaise expérience lecteur.
- La supervision humaine reste essentielle. Les rédacteurs prennent les décisions de publication et de correction. Les équipes d’audience planifient newsletters et alertes. Les équipes de circulation et de Customer Care gèrent les exceptions de compte, de facturation et de livraison. Les responsables privacy et cybersécurité pilotent les données lecteur et l’accès. Les équipes finance réconcilient les paiements. Lors d’une transition de système ou de propriété, les travaux techniques, paie, comptabilité et RH doivent rester coordonnés. L’automatisation peut réduire les manipulations répétées, mais ne supprime pas la responsabilité sur les exceptions.
- La politique de confidentialité publique décrit les données personnelles, d’abonnement, de paiement, de cookies, d’analyse et des fournisseurs tiers [S06]. Cette portée crée des coûts continus en minimisation de données, contrôle d’accès, consentement, rétention, correction, suppression, revue des fournisseurs et réponse aux incidents. Les cadres de NIST Privacy Framework et Cybersecurity Framework fournissent des vocabulaires publics de gouvernance [S18][S19]. Ils ne prouvent pas une implémentation ou une conformité de Cowles.
- Les sources de routage publiques associent l’AS33147 à Cowles Publishing Company [S16][S17]. Cette association donne un contexte d’identité pertinent, pas un schéma d’architecture actuel. Elle ne prouve pas que chaque service Cowles est hébergé sur ce réseau, que les routes sont toujours actives, ni qu’un CDN, cloud, application ou contrôle de sécurité donné soit présent.
- La couverture publique en 2025 et 2026 décrit le transfert prévu du The Spokesman-Review de Cowles vers le Comma Community Journalism Lab [S12][S13][S14]. La description logistique de mai 2026 inclut explicitement la migration des logiciels back-office, ainsi que de nouveaux systèmes comptables et de paie [S14]. Une transition de ce type rend prioritaires la propriété des données, l’identité, les intégrations, les contrats, les dossiers employé, les abonnements et la continuité opérationnelle. Les sources conservées ne prouvent pas que la transition soit achevée.
- L’IA n’est pas une capacité de Cowles Publishing Company documentée dans les éléments conservés. Le AI Risk Management Framework de NIST peut néanmoins guider l’analyse de tout usage éditorial ou opérationnel envisagé [S20]. Un déploiement responsable exigerait un périmètre défini, une évaluation, une supervision, une provenance, des contrôles de confidentialité, un monitoring et une solution de secours. Aucun modèle, jeu de données, fonctionnalité, benchmark ou résultat de production Cowles spécifique n’est revendiqué ici.
- Le coût total d’exploitation dépasse l’abonnement au CMS ou la facture d’hébergement web. Il inclut l’intégration du workflow éditorial, l’identité et l’entitlement, la réconciliation de paiement, les fournisseurs d’applications et e-editions, les archives et la recherche, le traitement médias, l’accessibilité, l’analyse, la confidentialité, la cybersécurité, la surveillance, la gestion des releases, le Customer Care, la coordination print et digital, les travaux de transition, la reprise d’incident, l’export de données et la planification de sortie.
La publication numérique semble souvent plus simple de l’extérieur qu’elle ne l’est en réalité. Un lecteur ouvre un article, se connecte, reçoit un email ou parcourt les pages d’une e-edition. Chaque action peut paraître être une interaction produit unique. Opérationnellement, c’est souvent la fin d’une chaîne qui relie jugement éditorial, contenu structuré, fichiers médias, données de compte, état de paiement, règles d’accès, livraison d’application, recherche et support.
Les documents publics du Spokesman-Review rendent cette ampleur visible. Le contrat de service définit une famille de services web appartenant à Cowles Publishing Company [S05]. La politique de confidentialité couvre le journal, les sites web, les sites mobiles et les applications smartphone et tablette [S06]. Les conditions d’abonnement décrivent un accès en ligne illimité, une e-edition, une application mobile, un portail de compte et des communications récurrentes [S07].
La FAQ et le guide de bienvenue ajoutent activation de compte, utilisateurs du foyer, échantillonnage de paywall, accès aux archives, recherche, notifications, newsletters, podcasts et support [S08][S09].
Une surface large peut améliorer le choix des lecteurs. Elle peut aussi multiplier les états qui doivent rester cohérents. Un abonné peut acheter en ligne, activer un compte via un portail séparé, lire sur le site, utiliser une app, ouvrir une e-edition via un email quotidien puis modifier plus tard des données de paiement. Si un canal a une identité, un entitlement ou une vue d’publication obsolètes, le lecteur perçoit un service peu fiable même si les autres canaux fonctionnent.
Cet article évalue donc Cowles Publishing Company sous l’angle du coût d’exploitation plutôt que du nombre de fonctionnalités. La question centrale n’est pas de savoir si des produits numériques existent. Les preuves publiques le montrent. La question est la supervision continue, l’intégration, la maintenance et la gestion des exceptions nécessaires pour rendre ces produits fiables. Là où les preuves publiques s’arrêtent, l’analyse s’arrête aussi. Aucun schéma d’architecture privée, liste de fournisseurs, mesure de performance ou résultat client n’est inventé.
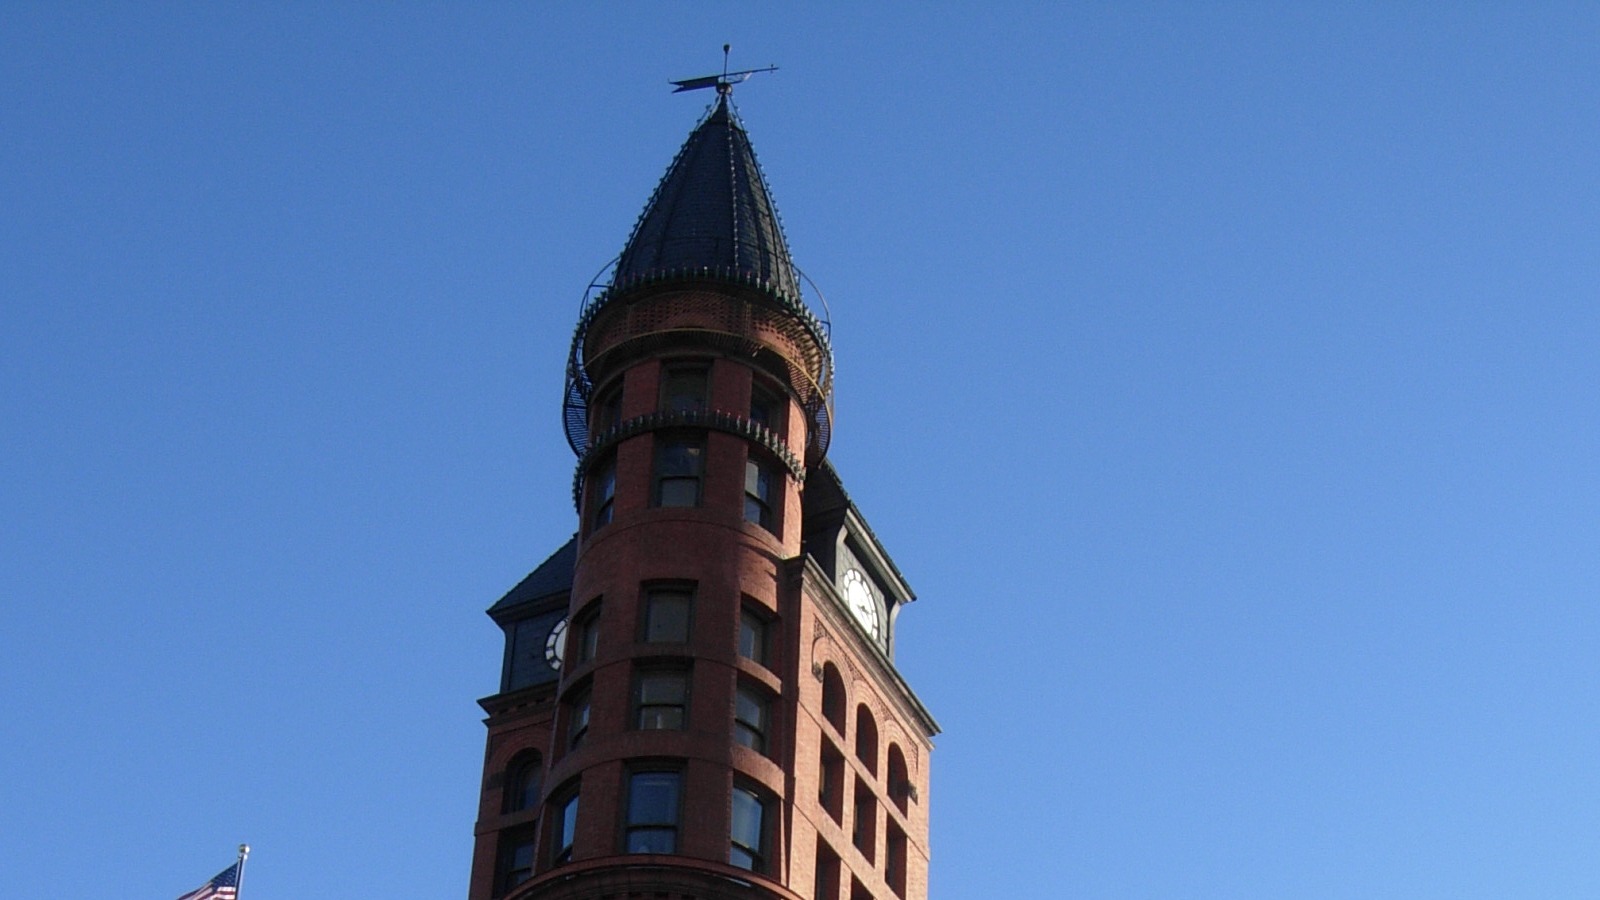
La photographie en exergue respecte les mêmes limites. Elle montre la façade du Review Building à Spokane. Elle apporte le contexte de l’entreprise et du lieu de publication. Elle ne représente pas la technologie actuelle de Cowles, le workflow de rédaction, les logiciels, la migration, la fiabilité produit ou le résultat commercial.
1. Objet d’entreprise exact et frontière des preuves
La recherche technique commence par l’identité, car une marque connue peut masquer plusieurs limites juridiques et opérationnelles. Le répertoire BTW contient l’objet Cowles Publishing Company utilisé pour cet article [S01]. L’historique de Cowles Company décrit une entreprise familiale de quatrième génération avec un portefeuille au-delà des journaux [S02]. Sa page des divisions sépare les médias imprimés, les sites web affiliés, la radiodiffusion, la papeterie et la foresterie, l’immobilier et d’autres activités [S03].
Ces faits de portefeuille ne doivent pas être fusionnés en une seule allégation technologique. Une déclaration sur la centralisation technologique de l’ensemble Cowles Company ne prouve pas que Cowles Publishing Company utilise une plateforme partagée particulière. Une opération de radiodiffusion n’établit pas l’architecture du site web du journal. Une activité papier n’établit pas un workflow de contenu numérique. Le contexte du parent peut indiquer des pressions de gouvernance et des services partagés possibles, mais les affirmations produit nécessitent des preuves éditoriales spécifiques.
L’identité propre au publishing est plus précise dans les termes publics du Spokesman-Review. Le contrat de service indique que Cowles Publishing Company possède et exploite les services web nommés [S05]. La politique de confidentialité s’applique à Cowles Publishing Company opérant sous la dénomination SR Media Group et couvre le journal, les sites web, les sites mobiles et les apps [S06]. Ensemble, ces documents relient le sujet du répertoire à un service digital visible par les lecteurs et à une frontière de données.
Les documents ne constituent toujours pas un inventaire d’architecture. Ils n’énumèrent ni tous les domaines, applications, bases de données, fournisseurs, processeurs ni contrats. Ils ne précisent pas si la caisse, la gestion de compte, la livraison e-edition, la distribution d’app, les newsletters et l’analyse sont internes ou fournis par des parties séparées. Ils ne définissent pas non plus quand les responsabilités changent lors d’un support ou d’un incident de sécurité.
Une cartographie opérationnelle complète distinguerait au moins sept rôles. Le premier concerne l’organisation qui publie et contrôle la sortie éditoriale. Le second contrôle l’identité lecteur et l’état d’abonnement. Le troisième traite le paiement. Le quatrième livre le site web et les médias. Le cinquième livre les apps ou la e-edition. Le sixième gère l’analyse, la publicité ou les données de personnalisation. Le septième prend en charge support, correction, confidentialité et obligations d’incident.
Une même organisation peut remplir plusieurs rôles, mais les rôles ne doivent pas être présumés identiques.
Le temps fait partie de la frontière. L’historique de Cowles Company et ses pages de divisions décrivent un portefeuille en continu [S02][S03]. Un rapport 2025 décrit un transfert prévu du journal [S12]. Les rapports de mai 2026 décrivent une transition déclenchée et le travail opérationnel associé [S13][S14]. Une revue actuelle doit indiquer quelle entité possède chaque système et chaque jeu de données au moment évalué, plutôt que de s’appuyer sur un nom historique.
Cette précision change la diligence technique. Elle détermine qui peut restaurer un compte, corriger un paiement, publier une correction, répondre à une demande de données, autoriser un fournisseur, exporter une archive et déclarer un incident clos. Elle détermine aussi ce qui doit migrer, rester partagé ou être séparé pendant une transition de propriété.
2. La carte de capacité publique du numérique
La carte de capacité publique commence avec Spokesman.com et les services associés cités dans le contrat de service [S05]. Le contrat couvre l’accès et la disponibilité, l’enregistrement et la sécurité, le contenu, les soumissions d’utilisateurs, les communications, la résiliation et les termes d’abonnement. Il montre que l’exploitation numérique inclut à la fois la publication et la participation gouvernée par compte.
Les conditions d’abonnement ajoutent du détail commercial [S07]. Elles décrivent des abonnements continus, des changements de tarifs, l’annulation, l’accès en ligne illimité, une application mobile, la e-edition, un portail de compte, des sites mobiles, les exigences email et les communications par SMS pour compte, facturation, renouvellement et support. Chaque élément est une capacité et une obligation opérationnelle.
La FAQ élargit la carte produit [S08]. Elle décrit des formules digital-only et print-plus-digital, l’activation de compte, l’accès du foyer, la facturation mensuelle, l’échantillonnage en ligne, l’accès e-edition, l’usage navigateur et app, la recherche par mot-clé et les notifications, la disponibilité attendue de l’édition, les paiements, les suspensions de vacances et le signalement de livraison. Ce n’est pas seulement une liste d’écrans. C’est un ensemble d’états de cycle de vie connectés.
Le guide de bienvenue ajoute les archives, la formation, les newsletters et les podcasts [S09]. Le guide de connexion relie les comptes activés au site web, aux deux e-editions, à l’app et à la gestion de compte en ligne [S10]. Le guide de dépannage expose les parcours de support pour web, iOS et Android [S11].
Ces sources soutiennent au moins neuf groupes de capacités:
- Publication et correction du contenu éditorial.
- Présentation web de contenus gratuits, échantillonnés et payants.
- Identité, activation et authentification de l’abonné.
- Entitlement entre site, e-editions, apps et utilisateurs du foyer.
- Caisse, facturation récurrente, changement de paiement, renouvellement et annulation.
- Recherche, archives, newsletter, podcasts et distribution de notifications.
- Coordination d’abonnement print et digital.
- Support client pour accès, facturation, livraison et incidents d’application.
- Collecte de données lecteur, analyse, publicité et services tiers.
L’existence de capacités ne doit pas être confondue avec une couverture complète. Un guide peut indiquer qu’les abonnés ont accès à une app sans montrer si tous les types d’abonnement sont cartographiés correctement. Une FAQ peut annoncer une heure d’e-edition attendue sans publier un taux de succès de livraison. Une politique de confidentialité peut lister les pratiques de données sans prouver que chaque système aval applique la rétention ou la suppression prévues.
La carte des capacités est utile car elle établit ce qui doit être testé de bout en bout. Un parcours lecteur peut être tracé depuis l’achat d’abonnement jusqu’à l’activation, la connexion, l’accès à l’article, l’usage e-edition, la notification et le renouvellement. Un parcours publication peut être tracé depuis l’approbation éditoriale jusqu’à la livraison web et app, l’indexation d’archives, l’inclusion en newsletter et la correction ultérieure. La conception opérationnelle est la liaison entre les étapes.
3. Capacité, fiabilité produit et résultat opérationnel client
La capacité est la catégorie de preuve la plus étroite. Les documents publics montrent que l’offre de publication de Cowles Publishing Company inclut l’accès par abonnement numérique, les e-editions, les apps, la gestion de compte, les archives et le support [S05][S07][S08][S09][S10][S11]. Une démonstration peut montrer un utilisateur se connectant et ouvrant l’édition du jour. Cela établit une fonctionnalité dans des conditions observées.
La fiabilité produit concerne la persistance de la fonctionnalité dans le temps, les comptes, les canaux et les situations de panne. Un entitlement doit s’activer après paiement, rester valide au renouvellement, disparaître après une annulation valide et rester cohérent entre site web, app et e-edition. Une correction doit mettre à jour les versions visées sans créer une archive obsolète ou un lien newsletter périmé. Un changement de paiement ne doit pas produire de double prélèvement ni une perte accidentelle d’accès.
La fiabilité est de bout en bout. Un processus web sain ne compense pas un entitlement périmé. Un paiement réussi ne compense pas une activation de compte échouée. Un build e-edition opportun ne compense pas une boucle de connexion. Un article correct ne compense pas un cache mobile dépassé. Un représentant support ne peut pas traiter efficacement un dossier si le portail de compte, l’enregistrement de facturation et le service d’accès ne sont pas alignés.
Le résultat opérationnel client est une affirmation distincte. Un éditeur peut rechercher une conversion numérique plus élevée, moins de churn, une meilleure engagement, une plus grande portée, une meilleure utilisation des archives, moins de contacts support, une correction plus rapide ou un coût d’exploitation réduit. Un lecteur peut rechercher une information locale fiable, un accès simple et un support réactif. Chaque résultat exige une mesure définie, une base, une période et une comparaison.
Les sources conservées ne fournissent pas d’étude Cowles spécifique contrôlée prouvant qu’une capacité technique précise a provoqué un résultat mesuré. Le rapport de transition 2025 évoque une pression économique et des recettes [S12]. Il fournit un contexte commercial utile, pas un benchmark technologique. Les guides d’abonnement explicitent la valeur attendue [S08][S09]. Ils ne définissent pas la rétention ou l’engagement réalisés.
La distinction compte dans les arbitrages d’investissement. Une nouvelle plateforme d’identité peut améliorer le contrôle des comptes tout en augmentant temporairement le volume de support pendant la migration. Une nouvelle app peut améliorer la commodité de lecture en ajoutant des coûts de release, compatibilité et fournisseur. Un paywall plus restrictif peut augmenter la conversion d’un segment et réduire la portée d’un autre. L’adoption d’une fonctionnalité n’est pas la même chose qu’un bénéfice net.
Une revue crédible utilise donc trois colonnes de preuve. La preuve de capacité provient des spécifications, guides publics et démonstrations contrôlées. La preuve de fiabilité produit vient des mesures de bout en bout, incidents, tests de reprise et réconciliation d’état. La preuve de résultat vient d’un indicateur commercial ou lecteur préservé. Conserver ces colonnes séparées évite qu’un écran qui fonctionne se substitue à une exploitation éditoriale réussie.
4. Chaîne éditoriale, publication et correction
Les sources publiques se concentrent sur les services visibles lecteurs, pas sur la chaîne éditoriale privée. Néanmoins, la surface publiée implique une séquence d’obligations de production. Les articles, photos, graphiques, corrections et mises à jour doivent être validés, structurés, associés à des métadonnées, livrés vers les canaux et conservés en archive.
Le contrat de service traite articles, photographies, images, audio et vidéo comme partie du contenu de service web [S05]. Ce mélange crée plus que du stockage. Les médias différents exigent validation de fichier, transformation, gestion des légendes et crédits, diffusion responsive, informations d’accessibilité, politique de cache et gestion des droits. Une défaillance peut être visible, juridique, ou les deux.
Le calendrier de publication compte. Un site d’actualités peut être mis à jour en continu tandis qu’une e-edition suit une build planifiée. Une newsletter peut capturer un titre à un instant donné. Une app peut mettre en cache une autre version. La recherche peut indexer plus tard. Si un titre, une correction ou une image change, l’exploitation doit définir quels descendants en aval sont mis à jour et dans quel délai.
Les corrections sont un test important de fiabilité. Corriger le corps principal d’un article n’est pas suffisant si l’ancienne formulation reste dans un extrait de recherche, un cache app, une archive newsletter ou une e-edition. À l’inverse, remplacer silencieusement le contenu partout peut effacer un historique de correction important. Le workflow doit disposer d’une autorité éditoriale, d’un historique de version et de règles par canal.
Les défaillances de métadonnées peuvent être moins visibles mais coûteuses. Une date de publication manquante peut casser l’ordre. Une catégorie incorrecte peut masquer du contenu. Un média mal formé peut échouer sur un appareil. Une classification d’accès erronée peut exposer du matériel payant ou bloquer une information d’intérêt public gratuit. Un enregistrement canonique dupliqué peut scinder la recherche et l’analyse.
L’automatisation peut valider les champs requis, détecter des médias cassés, comparer les sorties par canal et signaler des états contradictoires. Elle ne peut décider de chaque question éditoriale. Une correction juridiquement sensible, une actualité en évolution ou une photo au contexte incertain exigent un jugement humain. Une automatisation fiable identifie l’incertitude et préserve une voie d’escalade.
Le coût d’exploitation inclut l’outillage éditorial, l’intégration, le traitement médias, les environnements de prévisualisation, le contrôle de release, l’invalidation de cache, l’indexation de recherche, la préservation d’archive et le support on-call. Il inclut aussi le temps des rédacteurs à vérifier ce qu’un logiciel ne peut déterminer. Un modèle qui compterait uniquement hébergement et licences rate le système de production.
5. Identité, authentification et entitlement
Le guide de connexion indique qu’un compte activé donne accès à Spokesman.com, aux deux e-editions, à l’app et à la gestion de compte [S10]. La FAQ décrit l’activation pour les utilisateurs ayant acheté via des canaux différents et l’accès du foyer avec des rôles distincts [S08]. Cette combinaison fait de l’identité et de l’entitlement une frontière de fiabilité centrale.
L’identité répond à la question de qui est l’utilisateur. L’authentification vérifie l’accès au compte. L’entitlement détermine ce que le compte peut lire ou gérer. Ces états sont liés, mais ne doivent pas être fusionnés. Un utilisateur peut s’authentifier correctement sans disposer du bon lien d’abonnement. Un membre invité du foyer peut accéder à du contenu sans l’autorité de paiement. Un ancien abonné peut conserver une identité après la fin de l’entitlement.
L’activation de compte est un workflow d’intégration. La caisse en ligne peut créer une identité immédiatement. Un abonné print peut devoir associer un dossier de circulation existant à une adresse email. Un utilisateur peut saisir une orthographe, une adresse ou un numéro de téléphone différents de ceux du dossier historique. Des enregistrements doublons peuvent apparaître quand l’appariement échoue.
Le système a besoin d’un appariement déterministe quand la preuve est forte et d’une revue supervisée quand elle ne l’est pas. Une fusion automatique trop agressive peut donner à un lecteur l’accès d’un autre compte. Un appariement trop faible peut créer des doublons et des contacts support répétés. L’équilibre approprié dépend de la sensibilité des données de paiement et de profil.
L’entitlement doit se propager entre canaux. Un paiement ou une activation doit atteindre le site web, l’app et l’e-edition. Une annulation ou un remboursement doit respecter la politique convenue. Une panne réseau momentanée ne doit pas produire de divergence permanente. Chaque système destinataire a besoin d’un chemin de mise à jour idempotent et d’un processus de réconciliation.
Les sessions créent une autre couche. Un email quotidien peut diriger un lecteur vers la e-edition avec une vérification d’accès automatique [S10]. Ce flux doit résister aux liens expirés, copiés ou mal orientés sans imposer un reconnect systématique excessif. Les sessions mobiles doivent survivre à une utilisation normale d’app sans devenir de fait des identifiants permanents.
Les modes de défaillance incluent des boucles d’activation, des échecs de réinitialisation de mot de passe, des identités doublonnées, un entitlement obsolète, un rôle de foyer incorrect, une annulation tardive, un accès paiement non autorisé et un abonné valide traité comme anonyme. Chaque exception exige une transition d’état traçable et un itinéraire de support.
La fiabilité produit doit être mesurée au parcours lecteur. Des mesures utiles incluent le taux d’activation complète, le délai entre paiement réussi et accès, l’accord entitlement inter-canaux, la réussite de connexion après récupération valide, l’incidence d’comptes doublonnés et le temps de résolution d’un cas d’accès. Un chiffre d’uptime de composant ne se substitue pas à ces mesures.
6. Abonnement, facturation et intégration du cycle de vie compte
Les conditions d’abonnement décrivent un service continu, les changements de tarifs, l’annulation, l’accès numérique et les communications de compte [S07]. La FAQ décrit la facturation mensuelle par carte, les combinaisons de plans, l’historique de compte, les changements de paiement, les factures électroniques, les suspensions de vacances et le retour sur la livraison [S08]. Ce sont des workflows commerciaux à états.
Un dossier d’abonnement peut contenir plan, prix, cadence de facturation, calendrier de livraison, droits d’accès, rôles de foyer, adresse, référence de paiement, date de renouvellement et préférences de communication. Chaque champ peut changer indépendamment. Un changement de plan peut affecter la logistique print et l’entitlement numérique. Une suspension de vacances peut interrompre la livraison papier tandis que l’accès numérique continue.
Le chaînage de facturation doit distinguer autorisation, capture, règlement, remboursement et contestation. Un page de paiement réussie ne prouve pas un règlement confirmé. Un retry de renouvellement ne doit pas créer un entitlement en double ou des charges dupliquées. Un paiement refusé doit suivre une politique de grâce définie plutôt que de produire un accès contradictoire entre canaux.
Les changements de prix exigent des termes versionnés et une communication. L’exploitation doit savoir quel prix s’applique à un lecteur, quand l’information a été envoyée et ce qui se passe si le paiement survient autour de la date d’entrée en vigueur. Le support doit fournir la même réponse que le portail compte. Des différences non expliquées produisent des litiges et du travail de crédit manuel.
L’annulation est une frontière importante de fiabilité. Les termes prévoient que les lecteurs peuvent annuler [S07][S08]. L’exploitation doit définir la date effective, le traitement des remboursements, l’accès restant, l’arrêt de la livraison print, les communications et la rétention de données. Si un canal annule tandis qu’un autre continue la facturation ou l’accès, le service n’a pas terminé le workflow.
La coordination print et digital ajoute des exceptions physiques. Un abonné peut avoir un accès en ligne correct et un retard de livraison papier. Un autre peut recevoir la livraison print tandis que l’activation numérique demeure incomplète. La FAQ expose des parcours de problème de livraison et de suspension de vacances [S08]. Le service doit préserver un état séparé en présentant un compte cohérent.
La réconciliation financière ferme la boucle. Les enregistrements de paiement, l’état d’abonnement, les événements d’accès, les remboursements et les écritures comptables doivent être cohérents. Les différences ne sont pas toujours des erreurs, mais elles exigent une classification. Un règlement en attente diffère d’une charge dupliquée. Un crédit promotionnel diffère d’un remboursement. Les différences non classées augmentent le coût support.
L’automatisation peut gérer événements récurrents, notifications et réconciliations ordinaires. La supervision humaine reste nécessaire pour litiges, ambiguïtés d’identité, deces, besoins d’accessibilité, modifications complexes de foyer et anomalies de migration. Le business case doit compter le travail d’exception restant, non supposer sa disparition.
7. E-edition, app et cohérence cross-canal
La FAQ décrit la e-edition comme un double numérique du journal imprimé avec fonctions de recherche et notifications [S08]. Le guide de bienvenue décrit l’accès sur plusieurs appareils [S09]. Le guide de connexion relie les e-editions et l’app à un compte abonné activé [S10]. Le guide de dépannage reconnaît les parcours de support web, iOS et Android [S11].
Une édition en réplique a un profil de production différent d’un site web en mise à jour continue. Elle suit une frontière d’édition, un ordre de pages et une livraison planifiée. La FAQ fournit les heures de disponibilité attendues [S08]. La fiabilité inclut donc le build réussi et la livraison à temps, mais la source ne publie pas de taux de livraison mesuré.
L’app introduit de la diversité de version. Les lecteurs peuvent utiliser différentes versions de systèmes d’exploitation, tailles d’appareil, conditions réseau et releases d’app. Une correction peut atteindre certains appareils plus tard que d’autres. Un changement web peut casser un flux embarqué. Un changement du fournisseur d’identité peut rendre caduque une hypothèse plus ancienne dans l’app.
La cohérence cross-canal n’exige pas une identité visuelle uniforme sur chaque canal. Elle exige un état cohérent là où cela compte. L’accès abonnement, l’identité d’article, l’état de correction, la date d’édition, le crédit image et le rôle de compte ne doivent pas se contredire. La présentation spécifique au canal peut varier dans ce cadre.
L’usage hors ligne et intermittent crée des décisions supplémentaires. Une e-edition peut être téléchargée pour lecture ultérieure. Une correction peut intervenir après le téléchargement. Le produit doit définir si et comment la copie téléchargée se met à jour, et comment le lecteur apprend que le contenu a changé. Il n’y a pas de réponse universelle, mais l’absence de réponse doit être évitée.
Les fonctionnalités de notification dépendent de l’indexation et de l’identité. Une alerte par mot-clé doit utiliser un contenu actuel, éviter la duplication excessive et respecter les préférences de communication. Un email quotidien doit pointer vers la bonne édition et maintenir un accès sécurisé. Un build tardif peut rendre l’alerte correcte mais en retard.
Le support fait partie de la fiabilité. Le guide de dépannage explique comment signaler des incidents et peut inclure des détails techniques [S11]. Un support utile collecte version d’app, système d’exploitation, état de compte, édition concernée et erreur, sans obliger le lecteur à tout reconstituer. Il doit aussi éviter de collecter des données sensibles inutiles.
Les tests devraient couvrir les combinaisons compte/contenu, pas seulement les appareils. Un abonné print-plus-digital, un abonné digital-only, un invité de foyer et un utilisateur récemment annulé peuvent rencontrer des comportements entitlement différents. Une édition actuelle, une édition archivée et une édition corrigée peuvent rencontrer des comportements de contenu différents. La matrice pilote un coût opérationnel récurrent.
8. Archive, recherche, newsletters et notifications
Le guide de bienvenue décrit l’accès aux journaux papier récents archivés, aux newsletters et aux podcasts [S09]. La FAQ décrit la recherche dans les e-editions et les notifications par mot-clé [S08]. Ces produits prolongent la vie et la portée du travail éditorial, mais introduisent aussi des enregistrements dérivés qui peuvent diverger de la publication source.
Une archive doit préserver identité, date, édition, contenu, médias et contexte de correction. Un index de recherche a besoin d’un texte normalisé et de métadonnées. Une newsletter exige des contenus sélectionnés, un titre, un résumé, des liens et un état de distribution. Un podcast a des fichiers audio, descriptions, flux et copies plateforme. Chaque représentation a un cycle de vie.
La qualité de recherche commence par l’ingestion. Un texte manquant, des dates mal formées, des enregistrements dupliqués et des métadonnées d’entité faibles peuvent rendre difficile l’utilisation d’une archive complète. La reconnaissance optique de caractères peut introduire des erreurs sur le contenu ancien. Un résultat de recherche peut sembler autoritaire tout en appariant un texte corrompu.
La fraîcheur des index est critique pour l’actualité. Une dépêche doit devenir trouvable quand prévu. Une correction doit mettre à jour les extraits pertinents. Un élément retiré ou restreint ne doit pas rester exposé via un ancien index. Recherche et contrôle d’accès doivent coordonner leurs actions plutôt que de fonctionner en hypothèses séparées.
Les notifications par mots-clés créent des compromis de précision et rappel. Une règle étroite peut manquer les variantes. Une règle large peut noyer le lecteur. Un nom partagé par plusieurs personnes peut générer des alertes non pertinentes. L’exploitation a besoin de retours, de suppression de bruit et d’ajustements, mais les matériaux publics ne décrivent pas le détail de mise en œuvre.
Les newsletters introduisent la supervision éditoriale et de livraison. Un lien peut casser après publication. Un titre peut changer après programmation. Un envoi peut être dupliqué. Un segment peut être erroné. Un fournisseur email peut accepter un message sans garantir sa livraison en boîte. Une exploitation fiable sépare le statut d’envoi, l’observation de livraison et l’engagement lecteur.
Les podcasts ajoutent des dépendances de flux et de plateformes. Un fichier audio peut être valide tandis que les métadonnées sont obsolètes sur une plateforme externe. Supprimer ou corriger un épisode peut se propager de manière inégale. L’accessibilité peut exiger des transcriptions ou autres adaptations. Les droits et la rétention doivent être définis entre copies.
Le coût de ces produits n’est pas seulement la génération. Il inclut la gouvernance des métadonnées, l’indexation, le stockage média, l’intégration de fournisseurs, la surveillance de distribution, la gestion de préférences, la propagation des corrections, la gestion des abus et le support. Un éditeur doit mesurer la valeur de chaque canal par rapport au travail récurrent nécessaire pour le maintenir fiable.
9. Gouvernance de la confidentialité et données lecteur
La politique de confidentialité décrit les données fournies lors de l’abonnement, de l’inscription à la newsletter et de l’usage du site web, y compris les contacts, le paiement et les informations de compte [S06]. Elle décrit aussi cookies, analytics, services tiers, contenu personnalisé, plateformes sociales, mises à jour de compte et demandes de suppression. C’est une surface de données large.
Le risque en confidentialité commence par la finalité. Une adresse de facturation peut être nécessaire pour paiement ou livraison. Elle n’est pas automatiquement nécessaire pour chaque système d’analytics ou newsletter. Un numéro de téléphone utilisé pour des alertes de compte ne doit pas devenir un identifiant marketing général sans justification. La finalité doit suivre les intégrations.
La minimisation des données réduit à la fois l’exposition et la maintenance. Chaque champ copié nécessite un contrôle d’accès, correction, rétention et suppression. Un profil abonné doublonné peut conserver une ancienne adresse après la mise à jour du compte principal. Un export tiers peut rester hors du chemin principal de suppression.
Le consentement et l’état des préférences peuvent se fragmenter. Un utilisateur peut autoriser l’email de compte mais refuser le newsletter promotionnel. Le consentement SMS peut différer des notifications push. Les préférences cookies peuvent diverger des communications d’abonnement. Un simple oui/non unique est peu adapté à la politique complète.
La politique décrit des fournisseurs tiers et de l’analytics [S06]. L’audit fournisseur doit identifier les champs de données, la finalité, la localisation, la rétention, les sous-traitants, les obligations de sécurité et le comportement en sortie. Un contrat ne suffit pas. La configuration technique et les flux réels doivent correspondre à la portée annoncée.
Les demandes des lecteurs nécessitent un itinéraire opérationnel. Une correction doit se propager vers les systèmes où les données restent d’origine. Une demande de suppression nécessite une analyse juridique et archivistique, pas une purge aveugle de chaque enregistrement. La réponse doit identifier clairement les exceptions et obligations de conservation.
Le Privacy Framework de NIST fournit une structure publique pour identifier et gérer les risques de confidentialité [S18]. Il peut soutenir les échanges de gouvernance, mais ne certifie pas Cowles Publishing Company. Les preuves pertinentes seraient la carte de données propre à l’éditeur, ses contrôles, ses tests, ses dossiers de demandes et la supervision des fournisseurs.
Les modes de défaillance incluent collecte excessive, copies obsolètes, appariement de compte incorrect, accès de foyer non autorisé, dérive de préférences, identifiants d’analytics survivants après suppression, messages support exposant des données et export fournisseur conservant des exports après rupture. Chaque défaillance a un propriétaire et un chemin de reprise distincts.
Le travail de confidentialité est continu car produits, fournisseurs, lois et attentes évoluent. Il appartient aux revues de release, à la réponse aux incidents et à la planification de migration. Le traiter comme une politique statique crée un écart entre promesse publique et comportement du système.
10. Cybersécurité, identité de routage et continuité
Les sources réseau publiques associent AS33147 et COWLESPUBL-AS à Cowles Publishing Company [S16][S17]. C’est une preuve utile que l’organisation a eu une identité réseau publique. Cela ne démontre pas quels services traversent actuellement l’ASN, si les routes sont actives ou où sont hébergés applications et données.
L’architecture ne doit pas être inférée à partir d’un seul libellé de registre. Un site web peut utiliser un hébergement externe, un réseau de distribution de contenu, des services cloud, email géré, paiements et distribution mobile tout en conservant un historique d’AS historique. Inversement, un réseau contrôlé par l’organisation peut soutenir des fonctions invisibles dans les données de routage publiques.
Un audit de cybersécurité doit suivre les services métiers. L’identité lecteur, le paiement, l’accès aux publications, le stockage média, la distribution email, les apps, les archives et les back-offices ont chacun des risques distincts. Une compromission des identifiants éditoriaux peut modifier des contenus publics. Une compromission des systèmes d’abonnement peut exposer données personnelles et de paiement. Un événement de déni de service peut interrompre l’accès pendant une actualité importante.
Le Cybersecurity Framework de NIST fournit un vocabulaire public pour gouvernance, identification, protection, détection, réponse et reprise [S19]. Il ne prouve ni la présence ni l’efficacité d’un contrôle Cowles. Une revue utile exige une propriété d’actifs actuelle, des chemins d’accès, des logs, des tests de backup et des exercices d’incident ainsi que les responsabilités fournisseurs.
La protection d’identité doit inclure les rôles éditoriaux et administratifs privilégiés, pas seulement le login lecteur. Les droits de publication doivent être limités et audités. Les comptes de service doivent avoir un but et une rotation de secrets. Un accès d’urgence doit être disponible sans devenir une voie de contournement permanente.
La planification de disponibilité doit distinguer site public, services de compte, paiement, e-edition et production éditoriale. Le site public peut rester lisible pendant que la connexion échoue. Un site en cache peut servir une ancienne actualité pendant que la chaîne de production est indisponible. Les priorités de reprise doivent refléter les besoins éditoriaux et lecteurs.
Les sauvegardes devraient être testées en restauration, pas seulement créées. Les archives de contenu, la base de comptes et le magasin de configuration ont des exigences de reprise différentes. Les produits tiers ont besoin de plans d’export et de continuité. Une transition de propriété rend la détenir des clés et de l’autorité de restauration particulièrement importante.
Les incidents fournisseurs peuvent générer une responsabilité ambiguë. Un fournisseur de paiement, d’email, d’app ou de e-edition peut tomber en panne hors de l’infrastructure directe de l’éditeur. Les contrats, la surveillance et la communication doivent définir qui détecte, qui informe les lecteurs, qui rétablit et quelles preuves sont disponibles ensuite.
La conclusion appropriée est bornée. Les sources publiques soutiennent une discussion d’identité réseau et de gouvernance. Elles ne prouvent pas une architecture de sécurité particulière, une fuite, un historique d’uptime ou un résultat de contrôle. Ces affirmations exigent une preuve opérationnelle directe.
11. Supervision humaine, Customer Care et gestion des exceptions
La FAQ et le guide de bienvenue dirigent régulièrement les lecteurs vers le Customer Care pour activation, annulation, facturation, livraison et problèmes d’accès [S08][S09]. Le guide de dépannage fournit des chemins de support technique pour l’usage e-edition [S11]. Le service humain fait donc partie du design produit public, pas une option.
Le support voit souvent les échecs d’intégration en premier. Un lecteur signale qu’un paiement a réussi mais que l’accès n’est pas actif. Un autre a deux comptes. Un invité du foyer peut lire mais ne peut pas gérer le paiement, ce qui est prévu, tandis qu’un titulaire croit qu’il s’agit d’un bug. Un problème de livraison print peut être indépendant de l’entitlement numérique.
L’interface support devrait afficher une chronologie cohérente: achat, activation, paiement, mises à jour d’entitlement, tentatives de connexion, changements de plan, communications et cas précédents. Sans cette vue, le staff demande au lecteur de répéter l’information et prend des décisions manuelles risquées.
L’autorité doit être bornée. Un agent support peut réinitialiser un accès mais ne doit pas fusionner des identités incertaines ni modifier la propriété de paiement sans cadre. Un superviseur peut approuver une exception avec une raison et une date d’expiration. Les changements sensibles doivent être logués et revus.
Les catégories d’exception doivent être assez précises pour améliorer le système. « Problème de connexion » masque si la cause est un identifiant invalide, un entitlement obsolète, une identité doublonnée, une session expirée, une compatibilité app ou un incident fournisseur. « Problème de facturation » masque un refus, un double paiement, un litige tarifaire, un délai de règlement ou un statut de remboursement.
La supervision humaine s’applique aussi aux automatisations éditoriales. Une règle de validation peut détecter une légende manquante mais ne décide pas du contexte d’une photo. Un système de classement peut suggérer un thème mais mal représenter une actualité. Un outil de résumé peut omettre une qualification. La personne qui approuve la publication reste responsable de la décision finale.
Pendant des incidents étendus, la demande de support peut dépasser la dotation normale. Un échec de release e-edition, une panne d’authentification ou une erreur de facturation peuvent produire des contacts corrélés. L’exploitation doit disposer de communication de statut, de triage, de réparation groupée sûre et de réconciliation ultérieure. Le temps moyen de cas ne mesure pas la préparation en pic.
L’automatisation est utile quand elle réduit les recherches répétées, valide l’état et propose des actions sûres. Elle devient dangereuse quand elle masque l’ambiguïté ou autorise des changements à impact élevé sans revue. La conception devrait rendre visibles la confiance et l’autorité.
Le coût du modèle doit inclure main-d’œuvre support, escalade, formation, revue qualité et réparations manuelles récurrentes. Si le personnel corrige sans cesse la même lacune d’intégration, le succès apparent lecteur peut masquer une dette opérationnelle croissante.
12. Transition de propriété et migration back-office
Le rapport d’avril 2025 décrit le plan de la famille Cowles de transférer le The Spokesman-Review au Comma Community Journalism Lab [S12]. Une mise à jour de mai 2026 indique qu’un objectif de levée de fonds a déclenché une période de transition [S13]. Un communiqué de mai détaille que la logistique inclut la migration des logiciels back-office et de nouveaux systèmes comptables et de paie, ainsi que le travail de transition des employés [S14].
Ces déclarations publiques font de la migration une préoccupation opérationnelle documentée. Elles ne prouvent pas son achèvement. Une analyse responsable doit utiliser les formulations datées des sources et éviter de traiter un état annoncé comme atteint.
La transition de propriété peut séparer des systèmes qui partageaient auparavant organisation, contrats ou personnel. Répertoires d’identité, domaines email, paie, comptabilité, avantages, approvisionnement, dossiers légaux, outils rédactionnels et systèmes d’abonnement peuvent avoir des exigences de séparation différentes. Certains services peuvent être transférés. D’autres peuvent rester à Cowles ou devoir être remplacés.
La première tâche technique est une cartographie des dépendances. Chaque workflow critique doit identifier propriétaire système, propriétaire contrat, contrôleur de données, administrateur, intégration, identifiants, sauvegarde, date de renouvellement et méthode de sortie. Un tableau Excel non documenté ou une boîte mail partagée peut être aussi important qu’une application majeure.
La migration des données exige une réconciliation. Les dossiers d’employés, soldes comptables, passifs d’abonnements, règlements de paiement et engagements fournisseurs doivent correspondre avant et après transfert. Un transfert de fichier réussi ne prouve pas sa correction sémantique. Les définitions de champs, dates, identifiants et ajustements historiques nécessitent une revue.
La migration d’identité est particulièrement sensible. Des employés peuvent changer d’organisation tout en conservant des rôles éditoriaux. Les lecteurs ne devraient pas subir de disruption d’accès non nécessaire du fait du changement back-office. Les accès administratifs doivent transférer sans laisser de privilèges antérieurs actifs.
Le mode parallèle peut réduire le risque de bascule, mais accroît la complexité temporaire. Deux environnements de comptabilité ou de paie peuvent produire des enregistrements doublons ou manquants. Deux sources d’identité peuvent être en désaccord. Le plan doit définir la période, le système faisant autorité et la méthode de réconciliation.
La restauration a des limites. Un contenu éditorial peut parfois être republié depuis une sauvegarde. Un événement de paie ou paiement déjà réglé ne peut pas être simplement annulé. Les plans de rollback doivent distinguer configuration réversible et événements externes irréversibles.
La communication est un contrôle opérationnel. Employés, lecteurs et fournisseurs ont besoin d’indications claires sur ce qui change et ce qui ne change pas. Surpromettre une achèvement peut créer des problèmes de support et de confiance. Le statut doit reposer sur des workflows testés, pas seulement des jalons projet.
La sortie des systèmes Cowles peut créer un coût de verrouillage. Contenus historiques, données compte, enregistrements financiers, configurations et preuves d’audit peuvent utiliser des formats spécifiques au fournisseur. L’export doit préserver les relations et la sémantique, pas uniquement les lignes. La transition est une opportunité pour documenter ces obligations.
13. Limite de la capacité IA et gouvernance éditoriale
Les sources Cowles conservées n’identifient pas de modèle privé, de fonctionnalité générative, d’ensemble d’entraînement, de décision automatisée de salle de rédaction ou de résultat IA produit. Cette absence est matérielle. Cet article ne transforme pas un intérêt industriel général en revendication de capacité Cowles.
L’IA peut néanmoins affecter un éditeur numérique dans des cas plausibles: transcription, étiquetage, aide à la recherche, recommandations, variation de titre, modération, routage support, extraction documentaire et détection d’anomalies. Chacun est un cas d’usage distinct avec un profil de risque et de preuve différent. Énumérer les possibilités ne prouve pas un usage par Cowles.
Le AI Risk Management Framework de NIST organise le travail autour de gouvernance, cartographie, mesure et management [S20]. Appliqué au publishing, la gouvernance définit l’autorité et les usages interdits. La cartographie définit les publics, le contexte et les risques potentiels. La mesure évalue factualité, biais, confidentialité, robustesse et défaillance opérationnelle. Le management définit surveillance, revue humaine, fallback et retrait.
La distinction capacité-fiabilité-résultat revient encore. Un système peut générer un résumé. La fiabilité produit demande que qualifications, noms, dates et incertitudes soient préservés sur tous les sujets. Le résultat production demande si cette sortie améliore la compréhension du lecteur ou l’effort newsroom sans coût de correction, juridique ou confiance inacceptable.
La provenance éditoriale est centrale. Un lecteur ne doit pas être induit sur ce qui a été observé, rapporté, cité ou généré. Un relecteur doit pouvoir identifier le matériau source et la transformation appliquée. Une correction doit atteindre les sorties dérivées.
La supervision humaine doit être proportionnée à l’impact. Une suggestion interne à faible risque peut avoir un chemin de revue différent d’un texte public de breaking news. La publication automatique de matériel incertain a un coût d’échec beaucoup plus élevé. La vitesse ne supprime pas la responsabilité.
Les frontières de confidentialité s’appliquent aux entrées et sorties de modèle. Les messages d’abonnés, les informations de reporting non publiées, les données de paiement et les informations de source sensibles ne doivent pas entrer dans un système parce que l’interface accepte du texte. Les termes d’usage des données, rétention et accès doivent être vérifiés.
Les modes de défaillance incluent faits inventés, qualifications omises, confusion d’identité, modération biaisée, résumés périmés, exposition de données confidentielles, instructions malveillantes intégrées au source, conseils support trop confiants et dépendance à un fournisseur dont le comportement change.
Puisque les preuves publiques sont absentes, la bonne question de gouvernance ou d’achat est conditionnelle: si une fonction assistée par IA est proposée, quelles preuves la justifieraient? La réponse doit inclure un cas d’usage borné, une évaluation représentative, une autorité humaine nommée, une surveillance continue et un fallback non IA.
14. Coût des intégrations et dépendances tiers
La politique de confidentialité publique reconnaît des fournisseurs tiers impliqués dans la publicité, les services, l’analytics et le contenu personnalisé [S06]. La carte produit lecteur implique aussi des dépendances externes autour du paiement, de la distribution app, email, SMS, médias et livraison e-edition, bien que les sources conservées ne donnent pas une liste complète des fournisseurs.
Chaque dépendance comporte trois coûts d’intégration. Le premier est la cartographie initiale: identité, événements, contenu, champs et permissions. Le deuxième est la maintenance continue: versions, certificats, clés, schémas et changements de produit. Le troisième est la gestion d’exceptions: événements tardifs, messages en double, pannes, litiges et corrections de données.
L’intégration de paiement a un état financier. L’intégration email a un état de livraison et préférences. La distribution d’app a un état de version et de revue. L’analytics a un état d’identité et de consentement. Traiter toutes ces intégrations comme de simples connexions web cachées occulte les travaux de reprise spécifiques au domaine.
Les contrats doivent être alignés sur la réalité technique. Un fournisseur peut promettre la disponibilité en excluant un fournisseur dépendant. Un export peut omettre la configuration historique. Une interface de suppression peut ne pas couvrir les sauvegardes. Une alerte d’incident peut démarrer après confirmation fournisseur plutôt qu’après détection initiale. La diligence doit tester la frontière opérationnelle.
La surveillance a besoin de corrélation. Si la caisse réussit mais que les mises à jour d’entitlement cessent, tous les tableaux composants peuvent sembler sains. L’éditeur doit disposer d’un signal métier reliant achat, compte et accès. Le principe s’applique aussi à publication, notification et correction.
La gestion du changement doit inclure les fournisseurs. Une release fournisseur peut modifier connexion, rendu, traçage ou export. Une politique de plateforme peut affecter la distribution d’app. Un changement de navigateur peut affecter les cookies. L’éditeur doit disposer d’une propriété pour tester et rollback, même lorsqu’il n’est pas l’auteur du changement.
La défaillance d’un tiers ne supprime pas la responsabilité lecteur. Le lecteur contracte avec la publication pour l’expérience, pas la chaîne cachée. La communication de statut doit être précise sans divulguer des détails sensibles. Le support doit connaître la solution actuelle et les données sûres à modifier.
Le verrouillage peut émerger de schémas accumulés, de mappages lecteur, d’entitlement, d’historique de paiement, de métadonnées d’archive, de préférences newsletter et de procédures staff. Le coût est souvent découvert pendant une migration. Des exports et restaurations réguliers rendent la sortie une capacité maintenue plutôt qu’une espoir contractuel.
15. Observabilité, objectifs de service et reprise d’incident
La visibilité opérationnelle doit suivre les parcours lecteurs et newsroom. Les métriques d’infrastructure sont nécessaires, mais elles ne révèlent pas si un abonné payé peut ouvrir l’édition du jour ou si une correction a atteint tous les canaux visés.
Un parcours publication peut mesurer le temps entre approbation éditoriale et visibilité web, visibilité app, inclusion e-edition si applicable, indexation et disponibilité de notification. Un parcours compte peut mesurer le temps entre paiement et entitlement, la réussite de connexion, la continuité de renouvellement et l’achèvement d’annulation.
La fraîcheur doit être explicite. La FAQ fournit une disponibilité attendue de l’e-edition [S08]. Un indicateur doit distinguer non publié, en traitement, retardé et disponible. Une édition périmée ne doit pas paraître actuelle parce que l’application se charge.
Des contrôles synthétiques peuvent exercer pages publiques et frontières de connexion. Ils ne doivent pas dépendre d’un compte privilégié qui contournerait les règles ordinaires. L’analyse sur cas réels révèle des cas que les contrôles synthétiques manquent, comme les rôles foyer, les comptes print historiques ou les relances de paiement.
La gravité d’incident doit refléter l’impact. Une image décorative cassée diffère d’une perte d’entitlement à grande échelle. Une newsletter retardée diffère d’une mise à jour d’urgence erronée. La classification aide à allouer la réponse sans minimiser les défauts mineurs récurrents.
La reprise exige à la fois restauration technique et réconciliation d’état. Après une panne entitlement, des mises à jour en file peuvent être rejouées dans un mauvais ordre. Après une panne de publication, des notifications dupliquées peuvent être envoyées. Après un incident de facturation, les dossiers compte et finance peuvent diverger. Restaurer le service ne signifie pas achever la reprise.
La communication doit indiquer ce que les lecteurs peuvent faire, quelles fonctions sont touchées et quand la prochaine mise à jour arrive. Un excès de certitude non supporté peut nuire à la confiance. L’incertitude interne peut être exprimée au public sans exposer de détails sensibles.
Le travail post-incident doit identifier cause système, cause de processus, faille de détection, faille de reprise et travail manuel récurrent. Une panne fournisseur peut révéler un fallback manquant. Une erreur humaine peut révéler une autorité non sécurisée. L’objectif est de réduire la récidive et le coût, pas seulement d’assigner une faute.
Les sources conservées ne publient pas de SLO Cowles, de fréquence d’incidents ni de résultats de reprise. Ces éléments seraient des preuves importantes de diligence. Leur absence signifie que cette analyse décrit ce qu’exige une exploitation fiable, pas ce que Cowles a mesuré.
16. Maintenance, release et discipline de configuration
Les systèmes de publication numérique évoluent continuellement. Les exigences de newsroom, plans d’abonnement, prix, appareils, navigateurs, règles de paiement, obligations de confidentialité, contrôles de sécurité et fournisseurs changent tous. La maintenance est donc un coût cœur de produit.
Les systèmes de contenu et de compte ont besoin d’un contrôle de release séparé mais coordonné. Un changement de présentation web ne doit pas modifier silencieusement la classification d’accès. Un changement d’abonnement ne doit pas casser une version d’app. Un changement de confidentialité doit toucher la collecte de données et la configuration fournisseur, pas seulement le texte public.
La configuration peut être plus risquée que le code. Une règle de paywall incorrecte peut exposer ou bloquer du contenu. Un calendrier d’édition incorrect peut retarder la publication. Un mappage de rôle de foyer incorrect peut exposer des contrôles de paiement. Les changements doivent être versionnés, revus et réversibles quand c’est possible.
Les tests doivent couvrir des données représentatives sans exposer inutilement de vraies données lecteurs. Des comptes synthétiques doivent couvrir types de plan, rôles, états de paiement et annulation. Les fixtures de contenu doivent couvrir corrections, médias, accès gratuit et accès payant. L’observation production doit confirmer que les hypothèses de test restent valides.
La séquence de release importe entre fournisseurs. Un changement d’identité peut exiger des mises à jour du site, de l’app et de la e-edition. Si un canal accuse du retard, l’éditeur a besoin d’une période de compatibilité ou d’une bascule contrôlée. Une release simultanée forcée peut accroître le risque.
La maintenance inclut aussi la dette de contenu. Des liens d’archive cassés, des légendes manquantes, des tags incohérents et des pages d’aide obsolètes augmentent le support et réduisent la confiance. Ils peuvent ne pas générer de panne, mais accumulent une friction opérationnelle.
La documentation doit expliquer l’autorité et la reprise, pas seulement l’usage standard. Qui peut changer les règles d’entitlement? Comment reconstruire une edition échouée? Quel export est requis avant un changement fournisseur? Comment informer les lecteurs après correction? Les réponses doivent être actuelles et testées.
La continuité des équipes compte. Un système mature dépend souvent de personnes qui connaissent des correspondances historiques ou des exceptions. Cette connaissance doit devenir procédure maintenue et état observable. La transition de propriété renforce ce travail.
La leçon économique est que la maintenance n’est pas un pourcentage ajouté après implémentation. C’est le travail continu qui permet à la capacité initiale de rester un produit. Un prix d’achat inférieur peut être compensé par des coûts élevés de coordination, tests et exceptions.
17. Registre des modes de défaillance
Un registre de défaillances utile relie chaque défaut à sa détection, son autorité et sa reprise. Les exemples suivants découlent directement de la surface produit publique, sans prétendre qu’ils se sont tous produits chez Cowles:
- Un lecteur paie avec succès mais aucun événement d’entitlement n’atteint le site web.
- Un abonné print crée une deuxième identité au lieu d’activer le compte existant.
- Un invité de foyer reçoit une autorité de gestion de paiement destinée au titulaire.
- Un abonnement annulé continue d’être facturé ou perd l’accès avant la date prévue.
- Le site web affiche une correction tandis que l’app, l’archive ou la newsletter conservent l’ancien texte.
- Le build e-edition est terminé après l’heure attendue et l’email quotidien pointe vers l’édition précédente.
- L’indexation recherche omet un article, le duplique ou conserve un contenu restreint.
- Une alerte par mot-clé cible la mauvaise personne ou envoie répétitivement.
- Une newsletter utilise un titre périmé ou un lien cassé après une correction tardive.
- Un retry de paiement crée une charge dupliquée ou un état d’abonnement dupliqué.
- Une suspension de vacances bloque l’accès digital alors que seule la livraison print doit changer.
- Une correction de données lecteur atteint le portail de compte mais pas l’analytics ou un export fournisseur.
- Une demande de suppression retire le dossier principal mais laisse un profil dérivé actif.
- Une mise à jour d’app casse la connexion sur une ancienne version de système d’exploitation.
- Une panne fournisseur laisse le support sans workaround sûr ou statut exact.
- La transition mappe incorrectement les identifiants employés, comptables ou d’abonnements.
- Deux systèmes restent autoritaires pendant la transition et acceptent des changements contradictoires.
- Un résumé assisté par modèle, s’il est utilisé, invente un détail ou supprime une qualification.
- Un compte éditorial privilégié est mal utilisé et le contenu public est modifié.
- La reprise rétablit le service mais rejoue les événements en file dans le mauvais ordre.
La valeur du registre est opérationnelle. Chaque item doit identifier signal observable, lecteurs touchés, containment, réparation des données, communication, propriétaire et prévention. Les labels génériques comme « erreur système » ne soutiennent pas l’apprentissage.
Les exceptions doivent être échantillonnées même quand le lecteur a reçu un résultat satisfaisant. Un support peut réparer manuellement un entitlement manquant avant que le lecteur ne perde réellement l’accès. C’est encore un défaut de fiabilité produit et un coût. Compter seulement les réclamations non résolues cache la charge.
Les défaillances corrélées méritent des exercices distincts. Une panne d’identité large peut toucher site, app et e-edition simultanément. Une migration peut créer des milliers de petites différences de compte. Un évènement régional peut accroître la demande d’infos pendant qu’une infrastructure est sous pression. Les plans de reprise doivent refléter les conditions de pointe.
18. Cycle de vie logiciel, portabilité et verrouillage
Le verrouillage n’est pas limité à un contrat difficile. Il peut découler d’années de structure de contenu, d’identités lecteur, de mappages entitlement, d’historique de paiements, de métadonnées d’archive, de préférences newsletter, de comportement app et de procédures staff.
L’export de contenu doit préserver identité d’article, versions, corrections, auteur, dates, relations médias, légendes, crédits, état d’accès et liens canoniques. Un simple dossier de pages rendues n’est pas une archive éditoriale complète. Un dump de base de données sans sémantique n’est pas une migration exploitable.
L’export d’abonnés doit préserver les états nécessaires légaux et opérationnels tout en respectant la confidentialité. Identité, entitlement, références de facturation, consentement, préférence de communication, rôles foyer et historique support ont des règles de rétention et de transfert différentes. Les secrets de paiement ne doivent pas être copiés légèrement.
La portabilité de recherche et archive peut être difficile. Les index peuvent être reconstruits si le contenu et les métadonnées sont complets, mais le comportement de classement et l’historique des corrections peuvent ne pas être transférables. Les fichiers e-edition peuvent utiliser des emballages propriétaires. Les fonctionnalités app peuvent dépendre de services fournisseur.
La portabilité opérationnelle inclut monitoring, procédures et connaissance. Une nouvelle plateforme n’est pas prête simplement parce que les données sont importées. Les équipes doivent savoir publier, corriger, restaurer, supporter et auditer. Les intégrations demandent une validation parallèle. Les lecteurs ont besoin d’une communication de transition cohérente.
Les contrats doivent fournir l’export des octets courants, la documentation, l’aide à la suppression, le support de transition et un préavis raisonnable des changements matériels. Ces droits doivent être exercés périodiquement. Un export non testé échoue quand la marge de manœuvre est la plus faible.
Le reporting sur la cession Cowles-vers-Comma rend la portabilité logicielle plus qu’un risque théorique [S12][S13][S14]. Les systèmes et contrats exacts ne sont pas publics, donc aucune affirmation n’est faite sur leur difficulté. La portée publique suffit à montrer pourquoi la sortie logicielle et la séparation des données appartiennent au coût total.
19. Coût total d’exploitation
Le coût total d’exploitation peut être structuré en onze catégories récurrentes.
La première est la production éditoriale: rédaction, approbation, contenu structuré, gestion médias, corrections et préservation d’archives. La deuxième est l’identité lecteur: activation, authentification, rôles foyer et récupération.
La troisième est l’état commercial: configuration de plan, paiement, renouvellement, annulation, remboursement et réconciliation.
La quatrième est la distribution multicanale: web, app, e-edition, newsletter, podcast et notifications. La cinquième est la qualité des données: métadonnées, indexation, fraîcheur, contrôle des doublons et propagation de corrections.
La sixième est le support: Customer Care, dépannage technique, escalade et staffing en période de pic.
La septième est la confidentialité et la cybersécurité: cartographie des données, revue d’accès, supervision fournisseurs, monitoring, réponse aux incidents, sauvegarde et reprise.
La huitième est l’intégration fournisseurs: paiement, email, distribution app, analytics, publicité et autres services.
La neuvième est la maintenance: releases, compatibilité, configuration, tests et documentation.
La dixième est la transition et portabilité: séparation, export, migration, réconciliation, formation et sortie contractuelle.
La onzième est la gouvernance: droits de décision, métriques, audits et préservation des preuves.
Certaines dépenses peuvent baisser avec l’automatisation. Des vérifications d’activation répétées peuvent devenir en self-service. La validation de publication peut détecter des champs manquants. La réconciliation peut identifier plus tôt des états divergents. Le routage de support peut orienter vers la bonne équipe.
D’autres dépenses peuvent augmenter. Plus de canaux exigent plus de tests. Des contrôles de confidentialité plus forts exigent de meilleures cartes de données. Une meilleure observabilité exige instrumentation et revue. Une migration peut imposer des systèmes parallèles. Si pertinent, l’évaluation IA ajoute mesure et supervision.
La comparaison correcte n’est pas travail manuel contre licence logicielle. C’est le coût et le risque de bout en bout actuels versus les coûts et risques de bout en bout proposés, y compris transition et sortie. Un bénéfice doit être rattaché à un workflow mesuré, pas à un simple compteur de fonctionnalités.
20. Diligence acheteur et gouvernance
Une revue de diligence doit commencer par une portée exacte:
- Quelle entité juridique contrôle chaque ensemble de données lecteur, éditoriales, de paiement et employé?
- Quels périmètres produit sont inclus: site web, app, e-edition, archive, newsletter, podcast, portail et coordination print?
- Quels systèmes et fournisseurs sont autoritaires pour identité, entitlement, contenu et paiement?
- Quel enregistrement d’entreprise répertoire lie précisément le sujet de publication?
Il faut ensuite tester la fiabilité:
- Comment le temps entre paiement et accès est-il mesuré?
- À quelle fréquence les états d’entitlement entre site, app et e-edition sont-ils contradictoires?
- Comment la disponibilité e-edition est-elle mesurée par rapport au calendrier prévu?
- Comment les corrections se propagent-elles vers recherche, archive, app et newsletters?
- Quelles classes de défaillance produisent le plus de travail support manuel?
- Comment les différences financières et de compte non résolues sont-elles réconciliées?
Les questions de gouvernance suivent:
- Qui peut publier, corriger, modifier les règles d’accès, fusionner des identités et émettre des crédits compte?
- Comment les demandes de confidentialité se propagent-elles vers fournisseurs et données dérivées?
- Quels exercices de cybersécurité et de reprise couvrent l’ensemble du parcours lecteur?
- Comment les incidents fournisseur sont-ils détectés et communiqués?
- Quels usages de l’automatisation nécessitent une revue éditoriale, juridique, confidentialité ou sécurité?
- Si l’IA est proposée, quel pilotage, quelle mesure, quelle revue humaine et quel fallback non IA s’appliquent?
La transition et la sortie sont tout aussi importantes:
- Quels systèmes, contrats, identifiants et jeux de données sont transférés, restent partagés ou doivent être remplacés?
- Comment les soldes comptables, de paie, d’employés et d’abonnements sont-ils réconciliés?
- Peut-on exporter les données contenu, compte et configuration sous une forme opérationnelle exploitable?
- La restauration ou la migration ont-elles été testées sur des workflows représentatifs?
Le jeu de réponses doit contenir dates, propriétaires et définitions mesurables. Une démonstration produit est utile mais insuffisante. Un contrat est utile mais insuffisant. Une exploitation fiable se démontre par la combinaison d’une observation workflow, d’une surveillance, d’une gestion d’incidents, d’une réconciliation et d’une reprise.
Conclusion
Cowles Publishing Company est le sujet entreprise actuel lié à cette recherche. Ses documents publics du Spokesman-Review décrivent une vaste surface de produits numériques: le site web du journal, les comptes abonnés, les e-editions, les apps mobiles, les archives, newsletters, podcasts, facturation, support de livraison et communications lecteur.
Ces capacités ne sont que la couche visible. Une exploitation fiable exige qu’un abonnement payant crée le bon entitlement, qu’un compte activé fonctionne entre site et apps, qu’une édition arrive à temps, qu’une correction atteigne les canaux dérivés, qu’un changement de paiement se réconcilie et qu’un cas support expose un état cohérent avec ce que voit le lecteur.
La capacité n’est pas la fiabilité produit. La fiabilité produit n’est pas un résultat opérationnel client. Les matériaux publics montrent ce que les lecteurs peuvent faire, mais ne publient pas d’uptime Cowles, de précision entitlement, de latence de correction, de qualité de recherche, d’efficacité de cybersécurité, de succès de migration ni un résultat causal business.
Les principaux coûts sont dans les connexions: contenu éditorial vers canaux, paiement vers entitlement, identité vers rôles de foyer, correction vers archive, préférence vers communication, politique vers comportement des données, défaillance fournisseur vers support et transition de propriété vers continuité. Ces connexions exigent supervision, intégration, maintenance et gestion des exceptions.
Le reporting public 2025 et 2026 rend la frontière de cycle de vie particulièrement visible [S12][S13][S14][S15]. Les migrations software back-office, comptabilité, paie, dossiers employés et continuité éditoriale ne sont pas des détails administratifs séparés. Elles font partie du modèle opérationnel technologique.
L’IA doit rester un sujet conditionnel borné. Le cadre de NIST peut guider la gouvernance [S20], mais ne prouve pas de déploiement Cowles. Les cadres privacy et cybersécurité peuvent structurer la revue [S18][S19], sans prouver la conformité ou l’efficacité des contrôles. L’identité de routage publique peut informer le périmètre [S16][S17], mais ne révèle pas l’architecture applicative.
La conclusion pratique est que l’infrastructure d’information numérique fait du coût, plutôt que l’éliminer. Elle peut réduire la manipulation de distribution et de comptes, tout en augmentant l’importance de l’identité, de la qualité des données, de la surveillance, de la coordination fournisseurs, de la propagation des corrections, de la confidentialité, de la sécurité et de la reprise. Une décision robuste compte le cycle de vie complet et maintient la preuve au niveau des workflows lecteurs et newsroom.
Sources
[S01]https://btw.media/en/directory/cowles-publishing-company
[S02]https://cowlescompany.com/about/
[S03]https://cowlescompany.com/divisions/
[S04]https://cowlescompany.com/about-team/
[S05]https://www.spokesman.com/service-agreement/
[S06]https://www.spokesman.com/privacy-policy/
[S07]https://www.spokesman.com/customer-service/terms/
[S08]https://www.spokesman.com/customer-service/faq/
[S09]https://www.spokesman.com/customer-service/welcome-guide/
[S10]https://www.spokesman.com/e-edition-login/
[S11]https://www.spokesman.com/stories/2024/jul/01/e-edition-troubles-contact-customer-care-at-the-sp/
[S12]https://www.spokesman.com/stories/2025/apr/15/cowles-family-plans-to-donate-the-spokesman-review/
[S13]https://www.spokesman.com/stories/2026/may/12/with-goal-met-the-spokesman-review-starts-ownershi/
[S14]https://www.spokesman.com/stories/2026/may/17/comma-reached-its-financial-goal-to-turn-the-spoke/
[S15]https://media.spokesman.com/documents/2025/04/Comma.pdf
[S16]https://radar.cloudflare.com/routing/as33147
[S17]https://stat.ripe.net/data/as-overview/data.json?resource=AS33147
[S18]https://www.nist.gov/privacy-framework
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance