
Résumé
- Booking.com B.V. est l'entité d'entreprise exacte actuelle du répertoire et l'organisation commanditaire enregistrée par l'IANA pour
.bookinget.hotels.[1][2][3] - Les deux délégations exposent des surfaces de contrôle DNS, DNSSEC, RDAP, données d'enregistrement et continuité, mais les registres publics et les observations limitées ne révèlent pas l'architecture privée et n'établissent pas une fiabilité longitudinale.
- Les accords de l'ICANN, le séquestre, les rapports, l'accès contrôlé à la zone et les mécanismes d'exploitation d'urgence définissent des responsabilités continues plutôt que de prouver qu'une panne est survenue, qu'un objectif de service a été atteint ou qu'un client a obtenu un résultat de production.[6][7][8][9][13][14][16][17]
- La supervision, l'intégration, la maintenance et le traitement des exceptions demeurent des coûts récurrents concernant l'autorité, les clés, la délégation, les données d'enregistrement, les fournisseurs, la récupération et la qualité des preuves.
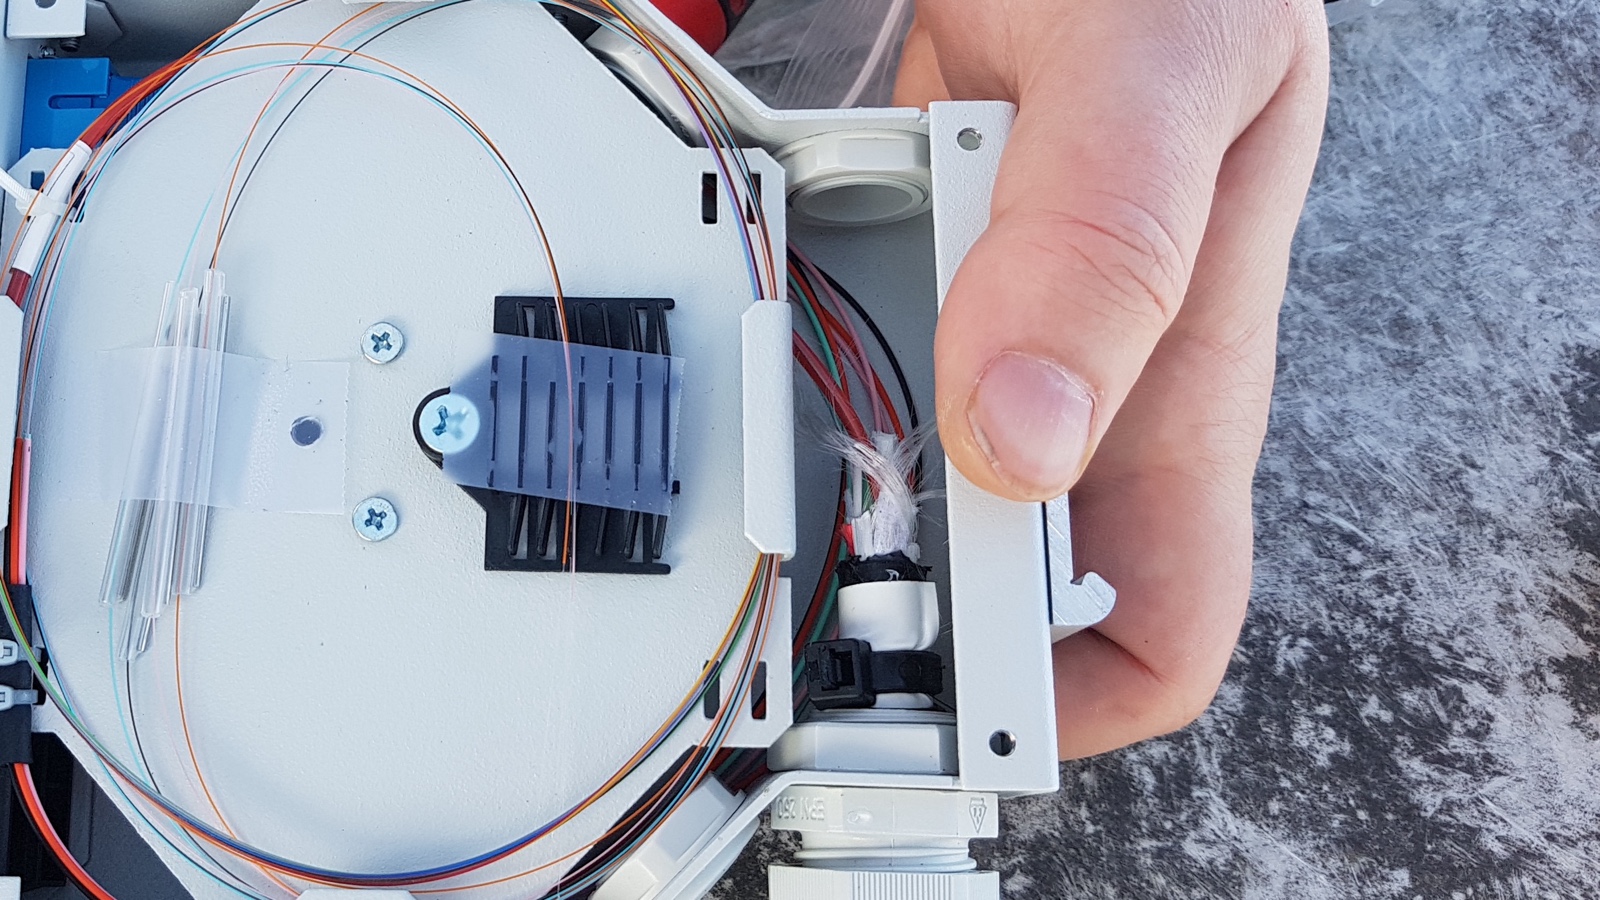
Note d'image:La photographie Creative Commons jointe montre un boîtier d'épissure de fibre optique ouvert lors d'une installation en Autriche. Elle fournit uniquement un contexte d'infrastructure. Elle ne représente pas Booking.com B.V., ni l'un ou l'autre TLD délégué, ni une installation de l'entreprise, ni un backend de registre, ni un déploiement client, ni une topologie privée, ni un incident, ni une fiabilité mesurée, ni un résultat de production.
Booking.com B.V. joue un rôle dans l'infrastructure Internet publique qui est plus étroit que son identité commerciale familière, mais techniquement significatif en soi. Le répertoire BTW actuel contient l'entreprise comme entité existante, tandis que les registres IANA actuels désignent Booking.com B.V. comme organisation commanditaire de deux domaines de premier niveau génériques:.bookinget.hotels.[1][2][3] Les registres des accords de registre de l'ICANN identifient également l'entreprise comme l'opérateur associé aux deux chaînes.[6][7] Ces registres établissent une relation entre l'entreprise et l'espace de noms qui peut être examinée à travers les données de délégation, le DNS, le DNSSEC, les services de données d'enregistrement, les contrats et les dispositifs de continuité.
Cette relation ne fait pas de Booking.com B.V. le propriétaire de la racine DNS, un régulateur d'Internet ni une autorité souveraine sur les mots « booking » ou « hotels ». Elle place l'entreprise dans un rôle d'opérateur enregistré au sein d'un système plus vaste. L'IANA tient les registres de délégation de la zone racine. L'ICANN administre les accords de registre pertinents. Les fournisseurs de services techniques, les bureaux d'enregistrement, les résolveurs, les opérateurs de réseau, les autorités de certification et les propriétaires d'applications exercent d'autres fonctions.
Le matériel public montre des rôles sélectionnés et des interfaces en fonctionnement, et non l'ensemble de l'architecture privée.
Deux TLD délégués créent également un problème de contrôle facile à sous-estimer. Les libellés sont courts, mais chacun représente un espace de noms durable avec des registres d'autorité distincts, des points de terminaison de données d'enregistrement, un historique d'accords, des contrôles de changement, des métadonnées de sécurité, des obligations de rapport et des dépendances de récupération. La similarité d'objet ne réduit pas ces registres à un seul objet. Un changement correct pour.bookingpeut encore être absent, retardé ou incorrectement appliqué pour.hotels. Une règle de surveillance qui reconnaît une URL de base RDAP peut encore manquer l'autre. Une mise à jour de contact, un changement de clé, une transition de fournisseur ou une procédure d'urgence peuvent diverger entre les deux.
Les preuves publiques soutiennent une évaluation de la capacité déclarée et des surfaces de contrôle observables. Elles ne soutiennent pas un étalonnage du temps de disponibilité, de la latence, de la résilience, de l'efficacité de la sécurité, du volume d'enregistrements, de la satisfaction client ni du succès commercial. Une réponse réussie n'est pas un historique de fiabilité. Un accord de registre n'est pas la preuve que chaque obligation opérationnelle a été respectée à chaque instant. L'ampleur ou la réputation du marché du voyage de Booking.com ne prouve pas que l'un ou l'autre TLD soit fortement utilisé ou techniquement supérieur.
Les résultats de production client relèvent d'une couche de preuve distincte.
La question de recherche utile est donc opérationnelle: qu'est-ce que Booking.com B.V. doit maintenir exact et récupérable dans ces deux espaces de noms enregistrés, et quels coûts découlent de la supervision de ce travail? Quatre classes de coûts reviennent tout au long de l'analyse:
- Coût de supervision:décider qui peut modifier les contrôles de délégation, de sécurité, de données d'enregistrement, de fournisseurs et de récupération, puis examiner les preuves que les changements approuvés ont atteint l'état public prévu.
- Coût d'intégration:relier les registres du registre, le DNS, le DNSSEC, le RDAP, les systèmes d'accès, les rapports, la surveillance et les flux de travail d'incident sans effondrer les identifiants ou responsabilités distincts.
- Coût de maintenance:tenir à jour les contacts, les informations d'identification, les clés, les contrats, les tests, les dispositifs de séquestre, les manuels opérationnels et les relations fournisseurs pendant toute la durée de vie de deux espaces de noms.
- Coût de traitement des exceptions:diagnostiquer les discordances, les défaillances partielles, les registres obsolètes, les échecs de validation, les replis de transport, les limites de débit, les autorités contestées et les transitions lorsque les indicateurs de succès ordinaires sont insuffisants.
La photographie jointe montre un boîtier d'épissure de fibre optique ouvert lors d'une installation en Autriche. Il s'agit d'un contexte d'infrastructure générique. Elle ne montre ni Booking.com B.V., ni l'un ou l'autre TLD, ni une installation de l'entreprise, ni un système de registre, ni un résultat opérationnel mesuré.
L'entité exacte et la frontière de responsabilité enregistrée
La précision de l'entité est le premier contrôle. L'objet examiné ici est Booking.com B.V., et non une filiale au nom similaire, un hôtel, un bureau d'enregistrement rencontré dans un registre sans rapport, ni un fournisseur technique. La page actuelle du répertoire fournit l'ancrage local de l'objet d'entreprise.[1] Les pages de l'IANA pour.bookinget.hotelsidentifient indépendamment Booking.com B.V. comme organisation commanditaire.[2][3] Les index d'accords de l'ICANN identifient le même nom d'entreprise pour les relations de registre correspondantes.[6][7] Ces registres indépendants étayent la liaison d'entité sans nécessiter d'inférence à partir de la reconnaissance de la marque.
Les deux délégations ont des chronologies distinctes. La page.bookingde l'IANA enregistre une date d'enregistrement en juillet 2016 et lie un rapport de délégation concernant Booking.com B.V.[2] La page.hotelsenregistre une date d'enregistrement en septembre 2016 et lie un rapport de délégation daté d'avril 2017.[3] Les rapports de délégation décrivent les vérifications d'éligibilité et de conformité technique comme terminées avant que la responsabilité de zone racine demandée ne soit acceptée.[4][5] Cet historique constitue la preuve d'un processus d'autorisation et de conformité à ce moment-là. Il ne s'agit pas d'une mesure continue du niveau de service.
Les accords de registre sous-jacents sont antérieurs aux registres de délégation finaux. L'accord public.bookingest daté de juillet 2015, tandis que l'accord.hotelsest daté d'avril 2016.[8][9] Les deux instruments définissent les obligations associées à l'exploitation d'un gTLD, notamment le séquestre des données, les rapports, l'interopérabilité, la continuité et la transition. Les détails importent car un registre de zone racine seul ne décrit pas toutes les obligations d'un opérateur. Inversement, un accord seul ne démontre pas qu'une interface publique répond actuellement. L'autorité enregistrée et les services en fonctionnement sont des formes de preuve complémentaires.
Cette division suit un principe pratique: un registre est une fonction de grand livre et de tenue de registres à l'intérieur d'une hiérarchie technique et contractuelle, pas un souverain. Le registre de zone racine indique aux résolveurs où commence l'autorité. Les services de données d'enregistrement exposent des registres et des rôles sélectionnés. Les accords définissent les responsabilités et les recours. Aucune de ces couches n'accorde un pouvoir illimité sur les utilisateurs, le langage ou l'Internet au sens large. Traiter l'opérateur comme souverain occulterait les contrôles réels et rendrait la responsabilité moins précise.
La même précision est nécessaire lorsque des contacts techniques ou des indicateurs de backend apparaissent. Un nom de serveur de noms public, une entité RDAP, une adresse IP ou un nom d'hôte de service peut montrer qu'une autre organisation ou plateforme participe à une fonction particulière. Cela ne transfère pas automatiquement l'accord de registre, ne fait pas du fournisseur l'opérateur juridique et ne prouve pas que Booking.com B.V. a conçu l'architecture du fournisseur. L'entreprise responsable et le prestataire d'exécution peuvent être des acteurs différents. Un examen responsable enregistre les deux sans les fusionner.
Cette distinction limite également ce qui peut être dit sur l'activité plus large de Booking.com. Les deux chaînes TLD s'alignent sémantiquement sur le voyage et l'hébergement, mais les preuves de registre publiques ne quantifient pas leur utilisation. Elles ne révèlent pas combien de noms sont enregistrés, si les espaces de noms sont principalement défensifs, comment le trafic est acheminé, quels produits en dépendent, ni s'ils contribuent à un revenu mesurable. Le rôle de registre peut être techniquement réel même lorsque ces questions commerciales restent sans réponse.
La frontière de l'opérateur doit donc être exprimée comme un ensemble de responsabilités plutôt que comme une affirmation de propriété totale de la mise en œuvre. Booking.com B.V. est l'entreprise enregistrée associée aux accords de registre et aux délégations. Elle doit garantir que l'autorité déléguée, la découverte des données d'enregistrement, les rapports contractuels, les dispositifs de continuité et les changements autorisés restent gouvernables. Elle peut s'appuyer sur des fournisseurs pour la mise en œuvre.
Les preuves publiques ne montrent pas l'allocation complète de ces tâches, de sorte que les affirmations sur l'architecture et les performances propres à un fournisseur relèveraient de la spéculation.
Surfaces de contrôle DNS, DNSSEC, WHOIS et RDAP en fonctionnement
Le DNS est la couche en fonctionnement la plus visible. L'IANA publie les informations de délégation de chaque TLD, y compris les données des serveurs de noms faisant autorité et la découverte des services d'enregistrement.[2][3] Un TLD délégué doit rester joignable à travers la chaîne allant de la racine au service faisant autorité. Cette chaîne n'est pas un serveur unique ni une base de données unique.
Elle comprend les registres de zone racine, les noms de serveurs de noms, la joignabilité des adresses, les réponses faisant autorité, le comportement de mise en cache, le transport et les processus opérationnels utilisés pour modifier chaque composant.
Les registres actuels exposent plusieurs serveurs de noms faisant autorité pour les deux espaces de noms. La présence de plusieurs serveurs est un signal de capacité: la délégation n'est pas représentée par une seule entrée de serveur de noms. Ils ne constituent pas, à eux seuls, la preuve de domaines de défaillance indépendants, de diversité géographique, de capacité ou de disponibilité durable. Plusieurs noms peuvent dépendre de réseaux ou de systèmes de contrôle partagés. Seules des preuves architecturales et des observations répétées pourraient établir le degré d'indépendance.
Le registre public justifie d'affirmer que plusieurs points de terminaison d'autorité sont enregistrés.
Le DNSSEC ajoute une autre surface de contrôle liée. Les registres publics et les objets RDAP observésnic.bookingetnic.hotelsindiquent des données de délégation signées.[11][12] Les enregistrements de ressources DNSSEC utilisent des formats définis, et les enregistrements DS chez un parent relient une zone enfant à la chaîne de confiance.[21] Les validateurs appliquent ensuite les règles de protocole pour déterminer si les réponses sont sécurisées, non sécurisées ou invalides.[22] Cela crée un avantage en matière de sécurité et une obligation de maintenance. Une clé ou une signature correcte à une couche ne peut pas compenser des données parent incohérentes, des signatures expirées, une séquence de roulement incorrecte ou l'incapacité d'un résolveur à atteindre les enregistrements requis.
La distinction entre capacité et fiabilité est particulièrement importante ici. Un enregistrement DS montre qu'une délégation signée est configurée. Une requête réussie montre qu'un chemin de requête particulier a fonctionné à un moment donné. Ni l'un ni l'autre ne prouve que chaque résolveur, chemin réseau, type d'enregistrement ou moment se comporte correctement. Des preuves longitudinales nécessiteraient des vérifications répétées, plusieurs points d'observation, des définitions de réponses attendues et une classification des incidents.
Les sources publiques conservées ne fournissent pas cette série, c'est pourquoi cet article n'attribue pas de pourcentage de disponibilité ni de succès DNSSEC.
La découverte des données d'enregistrement forme une deuxième couche publique. Le fichier d'amorçage RDAP de l'IANA associe les étiquettes DNS aux URL de base des services faisant autorité.[10] La conception de l'amorçage RDAP existe pour que les clients puissent découvrir le bon service au lieu de deviner à partir d'un nom de domaine.[20] Pour ces TLD, les registres publics actuels pointent vers des bases RDAP distinctes pour.bookinget.hotels. Les réponses conservées pournic.bookingetnic.hotelsétaient des objets de domaine RDAP valides au moment de l'observation.[11][12] Elles incluaient des structures de statut, d'événement, de serveur de noms, d'entité et de DNS sécurisé. Il s'agit d'une preuve d'interfaces interrogeables, et non d'un audit complet de chaque objet ou type de requête.
Le format de requête et le modèle de réponse RDAP sont définis séparément. La RFC 9082 décrit les chemins de requête et le comportement de recherche, tandis que la RFC 9083 définit les structures de réponse JSON et la gestion des erreurs.[18][19] Cette séparation importe sur le plan opérationnel. Un service peut être joignable tout en renvoyant un objet mal formé, un statut inattendu, une redirection que les clients gèrent mal ou une réponse d'erreur que la surveillance traite comme un succès.
Un contrôle de santé complet doit prendre en compte le transport, le statut HTTP, le type de contenu, le schéma, les champs obligatoires, la cohérence de l'amorçage et la sémantique de l'objet demandé.
Les références WHOIS héritées peuvent coexister avec les enregistrements RDAP. La page.hotelsde l'IANA répertorie un serveur WHOIS ainsi qu'un serveur RDAP.[3] Cela ne signifie pas que les deux interfaces sont interchangeables. Elles diffèrent par la découverte, le modèle de données, l'encodage, le comportement d'accès et les attentes des clients. Pendant une longue période de migration, les opérateurs et les consommateurs peuvent devoir surveiller les deux, documenter quelle interface fait autorité pour quel usage et éviter de traiter les différences de formatage comme la preuve d'un changement substantiel de registre.
Le transport DNS crée des frontières de défaillance supplémentaires. Les clients DNS modernes ne peuvent pas supposer que toutes les réponses utiles tiennent dans un petit échange UDP. La RFC 7766 décrit les exigences relatives au DNS sur TCP et l'importance des connexions persistantes et du comportement de repli.[23] Un serveur de noms qui répond à de simples requêtes UDP peut encore présenter des problèmes lorsque les réponses sont tronquées, lorsque TCP est filtré ou lorsque la gestion des connexions est surchargée. Une vérification étroite d'un seul type d'enregistrement peut donc manquer une dégradation propre au transport.
Une terminologie précise aide à prévenir les erreurs d'attribution. Le vocabulaire DNS distingue les résolveurs récursifs, les serveurs faisant autorité, les zones, les délégations, les registres et les bureaux d'enregistrement.[24] Ces rôles peuvent interagir au cours d'une seule recherche visible par l'utilisateur, mais ils ne constituent pas la même fonction. Lorsqu'un utilisateur final signale qu'un nom « ne fonctionne pas », la cause peut être une délégation parent, une réponse faisant autorité, un échec de validation DNSSEC, un chemin réseau, un cache récursif, une règle d'application ou un problème de certificat.
L'opérateur de registre ne possède qu'une partie de cette chaîne.
Le principe du code en fonctionnement est utile précisément parce qu'il est délimité. Les registres publics établissent qui est enregistré et ce qui devrait exister. Les requêtes montrent ce que des interfaces sélectionnées ont renvoyé à un moment donné. Aucune forme de preuve ne doit effacer l'autre. Un contrat sans service observable est insuffisant. Une réponse de service sans registre responsable est également insuffisante. Pour.bookinget.hotels, la conclusion défendable est qu'il existe des délégations enregistrées et des surfaces publiques interrogeables, tandis que la fiabilité durable et les effets sur les clients restent non prouvés.
Deux espaces de noms, intégration du cycle de vie et risque de changement
L'exploitation de deux TLD liés crée un travail de cycle de vie parallèle. Chaque libellé possède son propre objet de zone racine, son historique d'accord, sa découverte de données d'enregistrement, sa représentation de serveur de noms, ses métadonnées de sécurité, son ensemble de contacts, ses rapports et son éventuel chemin de transition.[2][3][8][9] Certains composants de mise en œuvre peuvent être partagés, mais les preuves publiques n'établissent pas la topologie. La gouvernance doit donc préserver des identifiants distincts même lorsqu'une seule équipe, un seul fournisseur ou un seul outil gère les deux.
Le premier défi d'intégration est l'identité de configuration. Une demande de changement nécessite une cible explicite. « Mettre à jour les domaines Booking » est trop vague lorsqu'il existe deux objets TLD, plusieurs serveurs de noms, des bases RDAP, des contacts et des enregistrements associés. Un changement contrôlé doit nommer le TLD, le type d'enregistrement, l'ancienne valeur, la nouvelle valeur, la partie autorisatrice, la partie d'exécution, la méthode de vérification et la condition de réversion. Le même changement peut alors être évalué indépendamment pour.bookinget.hotels.
Le deuxième défi est la cartographie des dépendances. Un espace de noms délégué peut toucher l'hébergement DNS, les bases de données du registre, les protocoles d'enregistrement, les systèmes d'accès, le séquestre, les rapports, les clés de sécurité, la surveillance, la connectivité réseau et l'autorisation d'entreprise. Un changement dans un composant peut en altérer un autre.
Le remplacement d'un point de terminaison de service peut nécessiter des mises à jour d'amorçage, des changements côté client, une couverture de certificat, des règles de pare-feu, des révisions de surveillance, des changements de contact et une documentation de récupération. Le coût réside moins dans le changement d'une chaîne que dans la preuve que tous les enregistrements dépendants concordent ensuite.
Le troisième défi est le temps. Les enregistrements DNS sont mis en cache. Les contrats et les contacts ont des dates d'effet. Les objets RDAP portent des horodatages d'événement. Les dépôts de séquestre et les rapports suivent des calendriers. Les signatures de sécurité expirent. Les informations d'identification et les certificats tournent. Une transition peut produire une période pendant laquelle les anciens et les nouveaux états coexistent. La surveillance doit distinguer la propagation attendue d'une panne, mais elle doit également fixer une échéance au-delà de laquelle l'incohérence devient une exception.
Sinon, la « propagation » peut devenir une explication indéfinie des données de contrôle obsolètes.
Le quatrième défi est la couverture des outils. Un tableau de bord conçu pour la disponibilité d'un site web peut ne pas analyser la validation DNSSEC, comparer l'état parent et enfant, inspecter le schéma RDAP ou détecter la dérive d'amorçage. Une vue orientée registre a besoin de tests pour l'autorité, la forme des données, les métadonnées de sécurité, les codes de statut, le repli de transport et la cohérence des rôles. Elle a également besoin de preuves lisibles par l'humain pour les changements à fort impact. Un indicateur vert sans l'état attendu sous-jacent est une assurance faible.
Deux TLD peuvent rendre l'automatisation partagée attrayante, mais l'automatisation partagée introduit un risque corrélé. Une erreur de modèle, un problème d'information d'identification, une panne de fournisseur ou une politique incorrecte pourrait affecter les deux espaces de noms. Des flux de travail séparés réduisent la corrélation mais augmentent le risque de maintenance et de dérive. Le bon choix dépend de l'architecture et des objectifs de récupération qui ne sont pas publics ici.
L'exigence de contrôle est de savoir quelles dépendances sont partagées, de les tester délibérément et de conserver un moyen d'isoler un espace de noms si nécessaire.
Le cinquième défi est la continuité organisationnelle. Un espace de noms peut survivre à l'équipe qui l'a lancé. Le personnel change de rôle. Les fournisseurs sont acquis. Les coordonnées vieillissent. Les priorités commerciales évoluent. Un TLD peut rester délégué même lorsqu'il reçoit peu d'attention produit. Les contrôles durables ont besoin de propriétaires, de dates de révision, de procédures de remplacement et de registres qu'une nouvelle équipe peut comprendre. La dépendance à la mémoire institutionnelle est une dette opérationnelle cachée.
Les rapports de délégation fournissent une base historique utile. Ils enregistrent que l'éligibilité et la conformité technique ont été examinées avant la délégation.[4][5] Un processus de cycle de vie mature doit préserver la même discipline pour les changements ultérieurs: vérifier l'autorité, vérifier la cohérence technique, obtenir des confirmations, observer l'état résultant et conserver les preuves. L'approbation historique ne couvre pas automatiquement chaque changement futur. Chaque transition matérielle nécessite sa propre preuve délimitée.
Les accords en font un problème de gouvernance plutôt qu'un entretien facultatif de site web. Ils décrivent les obligations de séquestre de données, de rapports, de continuité et de transition pour chaque TLD.[8][9] Même si un fournisseur exécute les fonctions quotidiennes du registre, Booking.com B.V. reste l'entreprise enregistrée associée aux accords.
La supervision comprend donc la compréhension des rôles des fournisseurs, l'examen des exceptions, la préservation de l'accès aux données et informations d'identification nécessaires et la garantie qu'un changement organisationnel ne laisse pas les registres publics sans propriétaire responsable.
Coûts de supervision, d'intégration, de maintenance et d'exception
L'exploitation d'un registre crée des coûts souvent invisibles dans une liste de fonctionnalités produit. Le premier est la supervision. Quelqu'un doit décider qui peut autoriser les changements de délégation, les changements DNSSEC, les mises à jour RDAP, les transitions de fournisseur, les octrois d'accès et les actions de continuité. Cette décision ne peut pas être déléguée simplement en partageant des informations d'identification. Elle nécessite un modèle de responsabilité qui distingue l'autorité juridique, l'exécution technique, l'examen des preuves et l'escalade des incidents.
La supervision inclut également la gestion des fournisseurs. Les registres publics ne montrent pas l'allocation complète du backend pour ces TLD, c'est pourquoi cet article n'attribue ni architecture ni qualité de service à un fournisseur. En pratique, cependant, un opérateur enregistré qui utilise des fournisseurs a toujours besoin de contrats à jour, de contacts nommés, de chemins d'escalade, de droits de preuve, de dispositions de sortie et de clarté sur la partie qui peut effectuer quel changement. Le coût de gouvernance persiste même lorsque le travail technique est externalisé.
Le coût d'intégration apparaît chaque fois que deux systèmes utilisent des identifiants ou des modèles différents. Le DNS utilise des étiquettes, des zones et des types d'enregistrement. RDAP utilise des chemins HTTP et des objets JSON structurés.[18][19] Les données d'amorçage associent des étiquettes à des bases de service.[10][20] Les systèmes contractuels utilisent des noms et des dates d'accord. Les systèmes de séquestre et de rapports ont leurs propres calendriers et attentes de fichiers.
Les outils de surveillance, les systèmes de tickets, les contrôles d'accès et les registres juridiques peuvent chacun nommer le même espace de noms différemment. Une couche d'intégration saine préserve les identifiants canoniques et enregistre les correspondances plutôt que de compter sur la reconnaissance humaine.
Le coût de maintenance s'accumule avec le temps. Les enregistrements de serveurs de noms, les clés, les contacts, les certificats, les informations d'identification, les logiciels de point de terminaison, la logique de surveillance, les schémas et les dépendances ont besoin de révision. Les normes de protocole évoluent. Les exigences de sécurité changent. Les interfaces des fournisseurs changent. Même un espace de noms à faible activité visible peut nécessiter une maintenance soutenue car la délégation reste visible mondialement et les défaillances peuvent avoir des conséquences sur la réputation ou la récupération.
Le séquestre de données illustre la différence entre le stockage de données et la préservation de la capacité de récupération. L'ICANN décrit le séquestre des données de registre comme un mécanisme de continuité, et les accords incluent des exigences de séquestre.[13][8][9] Un dépôt peut exister tout en étant inutilisable parce qu'il est incomplet, obsolète, mal formé, chiffré avec des clés indisponibles ou incompatible avec les outils de récupération. Une assurance significative nécessite la validation du dépôt, la clarté de la garde, des exercices de restauration et un traitement documenté des exceptions.
Les sources publiques montrent le mécanisme, pas les résultats des tests privés de Booking.com B.V.
L'exploitation de registre d'urgence crée un autre coût de préparation. Le cadre d'opérateur de registre de secours de l'ICANN vise à préserver les fonctions critiques du registre dans des conditions définies.[14] Les accords contiennent des dispositions de transition et des données de référence nécessaires à un opérateur d'urgence.[8][9] Cela ne prouve pas que l'exploitation d'urgence ait jamais été invoquée pour l'un ou l'autre TLD. Cela montre que la continuité est conçue comme une responsabilité systémique au-delà de la disponibilité ordinaire du fournisseur.
Se préparer à utiliser ce mécanisme nécessite des données, des contacts, des informations d'identification, des registres d'autorité et des chemins de communication testés.
Les opérations RDAP ajoutent des coûts de politique et de traitement des abus. Le profil opérationnel RDAP des gTLD décrit le comportement de service attendu et les exigences opérationnelles.[15] Un registre doit superviser non seulement si un point de terminaison répond, mais aussi s'il renvoie des données appropriées, gère les erreurs, prend en charge la découverte et reste cohérent avec la politique. Les contrôles de débit, le traitement de la vie privée, les changements de schéma et la compatibilité client peuvent créer des exceptions que la simple surveillance de disponibilité manque.
L'accès aux données de zone ajoute un travail de divulgation contrôlée. Le service centralisé de données de zone de l'ICANN fournit un chemin structuré pour demander l'accès aux données de zone des gTLD.[16] L'existence d'un processus centralisé n'élimine pas le travail de l'opérateur. Les demandes, l'autorisation, la livraison, les changements et la révocation nécessitent toujours des registres précis et une intégration de service. Pour deux TLD, des erreurs peuvent survenir si l'approbation d'une zone est appliquée à une autre ou si les données de contact et d'accès dérivent.
Les rapports de registre sont une autre surface récurrente. L'ICANN publie des rapports de registre et des ressources connexes.[17] Les rapports peuvent soutenir la supervision, mais un rapport n'est utile que lorsque les définitions, les périodes, l'exhaustivité et les exceptions sont comprises. Les comptages agrégés ne prouvent pas la fiabilité du service. Un changement de métrique peut refléter une politique, une saisonnalité, des décisions de portefeuille, une correction de données ou des événements opérationnels. L'examen nécessite donc un contexte plutôt que la promotion automatique de chaque nombre en affirmation de performance.
Le traitement des exceptions est généralement la classe la plus coûteuse car elle traverse les équipes. Une incohérence DNSSEC peut impliquer le service de registre, le processus de zone racine, la garde des clés, la surveillance et les propriétaires d'applications. Une incohérence RDAP peut impliquer les données d'amorçage, le déploiement du point de terminaison, la synchronisation des données, la validation du schéma, les règles de confidentialité et le comportement des clients. Un changement contesté peut impliquer l'autorité d'entreprise et un examen juridique.
La réparation technique peut être rapide alors que prouver la correction et prévenir la récurrence prend beaucoup plus de temps.
Ces catégories de coûts doivent rester qualitatives à moins que l'entreprise ne publie des chiffres vérifiés. Le registre conservé ne montre pas les effectifs, les budgets, les frais de fournisseurs, les heures d'incident ni les coûts de récupération de Booking.com B.V. pour ces TLD. Il soutient l'existence de catégories de travail, pas une estimation financière. Une évaluation responsable peut demander comment le travail est possédé et prouvé sans inventer de chiffres.
Capacité, fiabilité opérationnelle et résultats de production client
Trois couches de preuve doivent rester distinctes.
La capacitéconcerne ce qu'un système est conçu, requis ou visiblement capable de faire. Le registre actuel soutient plusieurs affirmations de capacité. Booking.com B.V. est nommée pour deux TLD délégués.[2][3][6][7] Des registres de délégation publics existent. Des données de découverte RDAP existent.[10] Les réponsesnic.bookingetnic.hotelsconservées étaient interrogeables et structurellement reconnaissables comme objets de domaine RDAP.[11][12] Les accords de registre, le séquestre, les rapports, l'accès à la zone et les mécanismes de continuité d'urgence sont documentés.[8][9][13][14][16][17]
La fiabilité opérationnelleconcerne la question de savoir si ces capacités fonctionnent de manière cohérente sous charge ordinaire, lors de changements, de défaillances partielles et de récupération. Les observations conservées ne fournissent qu'un instantané délimité. Elles n'établissent pas la disponibilité sur des semaines ou des années, les distributions de temps de réponse, le succès de validation DNSSEC entre résolveurs, le temps de récupération, le taux d'échec de changement ni l'âge des exceptions. Les obligations contractuelles et les points de terminaison de service publics sont des entrées pertinentes, mais aucun ne remplace des mesures longitudinales.
Les résultats de production clientconcernent la question de savoir si les titulaires de noms, les utilisateurs, les partenaires ou les applications dépendantes ont atteint des résultats spécifiques. Les sources conservées ne fournissent pas d'études de cas client vérifiées, de rapports d'incident, de données d'adoption ni de résultats de performance liés à.bookingou.hotels. Elles ne montrent pas qu'un hôtel, un partenaire de voyage, un bureau d'enregistrement ou un utilisateur final ait obtenu un avantage mesurable. Elles ne documentent pas non plus un échec de production client. La classification correcte du résultat est non prouvé, ni positif ni négatif.
Cette séparation évite les erreurs analytiques courantes. Une délégation signée n'est pas la preuve d'une validation continue. Plusieurs serveurs de noms ne sont pas la preuve d'une résilience indépendante. Une réponse 200 n'est pas la preuve d'une exactitude complète des données. Un accord actif n'est pas la preuve d'une conformité parfaite. Un mécanisme de continuité n'est pas la preuve que la récupération a été testée avec succès. Une marque reconnaissable n'est pas la preuve de l'adoption de l'espace de noms.
Elle améliore également les décisions opérationnelles. Les questions de capacité peuvent souvent recevoir une réponse à partir de registres et de configuration. Les questions de fiabilité nécessitent des observations répétées, des changements contrôlés et des exercices de récupération. Les questions de résultat client nécessitent des données provenant d'utilisateurs réels et de dépendances. Mélanger ces méthodes produit une fausse confiance. Les garder séparées rend les demandes de preuve plus spécifiques.
Une évaluation de fiabilité de niveau production demanderait des vérifications DNS et RDAP en série temporelle depuis plusieurs réseaux, la cohérence DNSSEC parent-enfant, des preuves de roulement de clé, des historiques de changement, des résumés d'incident, des revues de service, des tests d'escalade, des registres de validation du séquestre et des exercices de récupération. Elle définirait des états attendus pour les deux TLD et enregistrerait les exceptions. Elle cartographierait également quelles preuves appartiennent à Booking.com B.V. et lesquelles appartiennent aux fournisseurs.
Une évaluation des résultats client nécessiterait un registre différent: des cas d'usage documentés, des cartes de dépendance, des schémas d'enregistrement ou de résolution avec un contexte approprié, des retours de partenaires, des incidents vérifiés et des résultats commerciaux liés causalement aux espaces de noms. Rien de tout cela ne doit être inféré de la délégation elle-même. Le rôle d'infrastructure publique peut être évalué de manière responsable sans en faire une histoire marketing.
Séquestre, transition d'urgence et continuité de l'opérateur
La continuité n'est pas simplement une haute disponibilité. Elle inclut la capacité de préserver les fonctions critiques lorsqu'un opérateur ou fournisseur ordinaire ne peut plus les exécuter. Les accords de registre et les ressources de l'ICANN décrivent le séquestre de données et les mécanismes d'exploitation d'urgence parce qu'un TLD est une dépendance publique durable.[8][9][13][14] Les noms et les données d'enregistrement ne peuvent pas être traités comme une base de données de site web jetable.
Le séquestre fournit un chemin de garde distinct pour les données de registre. L'objectif de conception n'est pas de dupliquer chaque système privé. Il est de préserver les données nécessaires à la continuité dans des conditions définies. Un séquestre efficace dépend de l'exhaustivité, de la ponctualité, du format, du chiffrement, de l'autorisation d'accès et de la capacité de restauration. Un fichier déposé qui ne peut pas être validé ou restauré est une preuve de continuité faible. Le cadre public identifie le mécanisme mais n'expose pas la qualité des dépôts privés pour ces TLD.
L'exploitation de backend d'urgence fournit un chemin intérimaire lorsque les fonctions critiques du registre franchissent des seuils définis.[14] C'est une couche de continuité de dernier recours, pas un substitut à la résilience ordinaire de l'opérateur. L'invocation peut impliquer une autorité juridique, un transfert de données, une activation de service, des communications et une transition ultérieure. La préparation nécessite donc plus qu'un numéro de téléphone de fournisseur.
Elle nécessite des contacts à jour, une autorité vérifiée, des données compatibles, des dépendances documentées et des décisions sur ce qui doit continuer en premier.
Les accords traitent également de la transition vers un opérateur successeur et de l'utilisation des données séquestrées.[8][9] Cela fait de la portabilité une exigence de gouvernance. Des outils propriétaires peuvent encore être utilisés, mais l'organisation responsable doit comprendre quelles données, informations d'identification, formats et droits seraient nécessaires pour déménager. Une relation fournisseur qui fonctionne bien dans des conditions normales peut encore créer un coût de sortie élevé si ces actifs ne sont pas clairs.
Deux TLD compliquent la continuité car la réponse préférée peut différer. Un espace de noms peut être affecté tandis que l'autre reste sain. Les deux peuvent partager une dépendance défaillante. Une transition peut couvrir un accord mais pas l'autre. Les priorités de récupération peuvent différer en fonction de dépendances réelles qui ne sont pas publiques. Le plan doit donc identifier les composants partagés et séparés plutôt que de supposer un portefeuille tout ou rien.
Les preuves de continuité vieillissent également. Un test de restauration réussi datant de deux ans ne prouve pas que les schémas, clés, contacts ou points de terminaison actuels fonctionnent encore. Les changements de fournisseur et de personnel peuvent invalider une procédure auparavant saine. Les intervalles de révision doivent être liés au changement ainsi qu'au temps. Les changements matériels du DNS, du RDAP, du séquestre, des contrôles d'accès, de l'allocation des fournisseurs ou de l'autorité d'entreprise doivent déclencher des tests ciblés.
La métrique de continuité la plus utile n'est pas l'existence d'un document. C'est de savoir si l'organisation peut démontrer un chemin actuel et autorisé de la responsabilité enregistrée à la restauration du service critique. Ce chemin doit identifier les décideurs, les sources de données, les informations d'identification, les dépendances, les vérifications, les communications et les critères de sortie. Il doit également indiquer ce qui reste inconnu. Les registres publics ne peuvent pas prouver cette préparation privée, mais ils montrent pourquoi la question est nécessaire.
Modes de défaillance que le registre public rend testables
Les preuves soutiennent un catalogue de défaillances concret sans affirmer qu'une défaillance s'est produite.
1. Effondrement de l'entité et du rôle
Booking.com B.V., l'ICANN, l'IANA, un fournisseur technique, un bureau d'enregistrement et une entité RDAP peuvent être décrits comme s'ils étaient un seul acteur. Cela produit une responsabilité incorrecte. Le contrôle est une carte de rôles datée qui lie chaque affirmation à un registre nommé et maintient la responsabilité juridique distincte de l'exécution technique.[2][3][6][7]
2. Dérive de configuration entre TLD
Un changement est appliqué à.bookingmais pas à.hotels, ou les deux reçoivent des valeurs différentes sans raison approuvée. Le contrôle est un registre d'état attendu apparié avec vérification explicite par TLD. L'outillage partagé ne doit pas effacer les deux identifiants d'espace de noms distincts.
3. Incohérence DNSSEC parent-enfant
Un changement de clé ou de DS laisse les vues parent et enfant incohérentes, amenant les résolveurs validateurs à rejeter les réponses. Les formats d'enregistrement DNSSEC et le comportement de validation sont définis par protocole.[21][22] Le contrôle est un roulement échelonné, une validation indépendante, un calendrier clair et un plan de réversion.
4. Discordance entre amorçage et service
L'amorçage RDAP de l'IANA pointe les clients vers une base de service obsolète, redirigée de manière inattendue ou incohérente avec le point de terminaison déployé.[10][20] Le contrôle consiste à comparer les données d'amorçage, le service TLS, le comportement HTTP et les réponses d'objet après chaque changement pertinent.
5. RDAP joignable mais sémantiquement invalide
Un point de terminaison renvoie un succès HTTP alors que le corps est mal formé, qu'il manque des champs attendus ou qu'il est incohérent avec l'objet demandé. La RFC 9082 et la RFC 9083 séparent les responsabilités de requête et de réponse.[18][19] Le contrôle est une surveillance sensible au schéma et à la sémantique, et non une surveillance des seuls codes de statut.
6. Angle mort du transport DNS
De petites requêtes UDP réussissent tandis que des réponses plus grandes ou tronquées échouent sur TCP, ou la gestion des connexions se dégrade sous charge.[23] Le contrôle consiste à tester les types d'enregistrement et les chemins de transport pertinents, y compris le comportement de repli, depuis plusieurs réseaux.
7. Séquestre obsolète ou inutilisable
Des dépôts existent mais sont incomplets, invalides, inaccessibles ou incompatibles avec les outils de restauration. Le cadre de séquestre montre la fonction de continuité prévue.[13] Le contrôle est la validation et la répétition de restauration avec les données, clés et propriétés actuelles.
8. Lacune d'autorité de transition d'urgence
Un événement grave survient, mais il n'est pas clair qui peut autoriser la libération de données, l'activation du service ou la coordination des fournisseurs. Le cadre d'opérateur d'urgence et les clauses de transition d'accord en font un problème de contrôle prévisible.[14][8][9] Le contrôle est une chaîne d'autorité actuelle et un chemin de contact testé.
9. Décrépitude des contacts et des informations d'identification
Les contacts publics, les listes d'escalade, les certificats ou les informations d'identification restent inchangés après des transitions de personnel ou de fournisseur. Le service ordinaire peut continuer jusqu'à ce que la première exception révèle la lacune. Le contrôle est une révision périodique plus des mises à jour déclenchées par événement lorsque les personnes, les fournisseurs ou l'autorité d'entreprise changent.
10. Capacité promue en résultat
Une délégation, un accord, une réponse signée ou une marque familière est présenté comme preuve de fiabilité ou de bénéfice client. C'est un échec de preuve même si le registre technique sous-jacent est exact. Le contrôle consiste à étiqueter séparément capacité, fiabilité et résultats client et à exiger la preuve appropriée pour chacun.
Ces modes montrent pourquoi le traitement des exceptions mérite son propre budget et sa propre propriété. La plupart ne sont pas résolus en ajoutant un autre tableau de bord. Ils nécessitent une combinaison d'autorité enregistrée, de connaissance du protocole, de données actuelles, de coordination des fournisseurs et d'un processus de décision capable d'agir sous incertitude.
Un cadre de décision pour les dirigeants et les opérateurs
Les dirigeants devraient commencer par cinq questions délimitées.
Premièrement,qu'est-ce qui est exactement gouverné?La réponse doit nommer.bookingou.hotels, le registre ou service pertinent, l'entité ayant la responsabilité contractuelle et la partie exécutant le changement. Un langage de portefeuille vague ne suffit pas pour les contrôles à fort impact.
Deuxièmement,quel est l'état approuvé?Pour le DNS, cela peut inclure la délégation, les serveurs de noms, les adresses, le DNSSEC et les attentes de transport. Pour RDAP, cela peut inclure les URL de base d'amorçage, TLS, le statut HTTP, le type de média, le schéma, l'identité de l'objet et le comportement d'erreur. Pour la continuité, cela peut inclure la fraîcheur du séquestre, le statut de validation, les contacts, l'autorité et les dépendances de récupération.
Troisièmement,quelles preuves montrent que l'état en fonctionnement correspond à l'état approuvé?Une capture d'écran ou une requête réussie peut être utile, mais les changements matériels nécessitent des comparaisons lisibles par machine, des horodatages, des vérifications indépendantes et une interprétation explicite. Les preuves doivent distinguer la propagation attendue d'une incohérence non résolue.
Quatrièmement,que se passe-t-il lorsqu'une dépendance échoue?La réponse doit couvrir la défaillance partielle ainsi que la panne totale. Elle doit identifier comment les opérateurs séparent les problèmes de délégation parent, de service faisant autorité, de DNSSEC, de transport, de RDAP, de réseau, de certificat, d'accès, de données et d'autorité d'entreprise avant d'attribuer la responsabilité.
Cinquièmement,qu'est-ce qui reste réversible?Certains changements sont plus faciles à annuler que d'autres. Supprimer un point de terminaison fonctionnel, faire tourner une ancre de confiance, résilier un fournisseur, libérer des données ou laisser expirer les dispositifs de continuité peut réduire les options de récupération. Les décisions à fort impact doivent préserver un chemin de retour vérifié lorsque cela est techniquement et juridiquement possible.
Le modèle de contrôle résultant doit avoir des preuves distinctes pour l'autorité, l'exécution et la vérification. La personne qui approuve un changement peut s'appuyer sur un fournisseur pour l'exécuter, mais une vérification indépendante doit confirmer le résultat public. La séparation n'implique pas nécessairement une grande organisation. Elle signifie qu'une action n'est pas acceptée comme preuve d'elle-même.
La surveillance doit utiliser l'âge des exceptions et la qualité de clôture, pas seulement le nombre d'événements. Un écart transitoire compris et résolu dans une fenêtre approuvée diffère d'une discordance inexpliquée qui persiste. Les échecs répétés comptent plus que le volume brut d'alertes. Un ticket clôturé doit indiquer ce qui a changé, pourquoi c'était sûr, comment l'état final a été vérifié et si d'autres registres d'espace de noms nécessitent la même correction.
La supervision des fournisseurs doit se concentrer sur les droits de preuve et la portabilité. L'opérateur a besoin d'une visibilité suffisante pour comprendre l'état actuel, examiner les incidents, tester la continuité et effectuer une transition si nécessaire. Cela ne nécessite pas la divulgation publique de l'architecture privée. Cela exige que l'entreprise responsable évite une situation où la seule partie capable de prouver ou de restaurer le service est celle qui a échoué.
L'acceptation du risque doit être explicite et datée. Une lacune de surveillance connue, un contact obsolète, un chemin de restauration non testé ou une dépendance partagée peuvent être acceptés temporairement, mais le propriétaire, la justification, l'expiration et la condition de remédiation doivent être enregistrés. Sinon, les exceptions temporaires deviennent une architecture permanente par négligence.
Pour les affirmations client, les dirigeants doivent appliquer un test distinct. Aucune déclaration sur le bénéfice utilisateur, l'adoption, la fiabilité ou la valeur commerciale ne doit découler uniquement des registres de délégation ou de contrat. Des cas d'usage et des mesures vérifiés sont nécessaires. Cela protège l'analyse technique à la fois de l'inflation marketing et de la critique non étayée.
Ce que les preuves établissent et ce qu'elles laissent ouvert
Le registre public établit une surface de contrôle réelle et spécifique. Booking.com B.V. est l'objet d'entreprise existant du répertoire examiné ici.[1] L'IANA l'enregistre comme organisation commanditaire de.bookinget.hotels.[2][3] Les rapports de délégation documentent les étapes d'éligibilité et de conformité technique.[4][5] L'ICANN enregistre les relations de registre et publie les deux accords.[6][7][8][9] L'amorçage RDAP et les objets RDAP observés exposent les interfaces actuelles de données d'enregistrement.[10][11][12] Les ressources de l'ICANN et les accords décrivent le séquestre, l'exploitation d'urgence, l'accès contrôlé à la zone, les rapports et les mécanismes de transition.[13][14][16][17]
Les normes de protocole expliquent des frontières opérationnelles importantes. Les requêtes, réponses, erreurs et découvertes RDAP exigent plus que la joignabilité du point de terminaison.[18][19][20] Le DNSSEC dépend d'enregistrements correctement liés et du comportement de validation.[21][22] La fiabilité du DNS inclut le comportement de transport au-delà d'une seule requête UDP.[23] Une terminologie DNS précise empêche l'attribution de rôle et de panne de s'effondrer en un vague problème de « domaine ».[24]
Le registre public n'établit pas l'architecture backend privée, l'allocation des fournisseurs, les effectifs, les budgets, la couverture de surveillance, l'historique des incidents, le succès des restaurations, le volume d'enregistrements, l'adoption de l'espace de noms, l'intégration au marché ni les résultats de production client. Il ne prouve pas une disponibilité continue ni une conformité parfaite. Il ne montre pas que.bookinget.hotelsutilisent des systèmes indépendants, ni qu'ils partagent un seul système. Il ne justifie pas un étalonnage positif ni négatif.
La conclusion la plus solide est donc disciplinée plutôt que promotionnelle. Les deux TLD de Booking.com B.V. sont des identités réseau enregistrées avec autorité déléguée, surfaces de données d'enregistrement, métadonnées de sécurité, contrats et obligations de continuité. Le défi pratique de l'opérateur est de maintenir ces registres uniques, exacts, sécurisés, transférables et opérationnels dans le temps. Les services en fonctionnement importent, mais une réponse délimitée ne doit pas être confondue avec un historique de fiabilité.
Les contrats importent, mais les obligations enregistrées ne doivent pas être confondues avec une preuve opérationnelle.
C'est la couche de réalité du rôle de l'entreprise. Les deux chaînes sont de petits objets dans la zone racine, mais elles relient l'autorité juridique, le comportement des protocoles, la supervision des fournisseurs, la garde des données et la récupération. Leur coût de maintenance provient de la préservation de la concordance entre ces couches et de la résolution des exceptions avant qu'elles ne deviennent des échecs ambigus.
Une évaluation responsable commence par les registres actuels et les interfaces en fonctionnement, nomme ce qui reste inconnu et demande les preuves nécessaires pour passer de la capacité à la fiabilité et de la fiabilité aux résultats vérifiés.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance