
Résumé
- Avathon annonce que Barrick a retenu sa plateforme d’autonomie pour ses activités nord-américaines, avec des usages envisagés dans l’exploration, la planification, la sécurité, la production, le traitement, la maintenance et la chaîne d’approvisionnement.
- Le communiqué rapproche aide à la décision, coordination des flux de travail et capacité à déclencher une action, tout en affirmant que les professionnels de Barrick conservent jugement, responsabilité et contrôle.
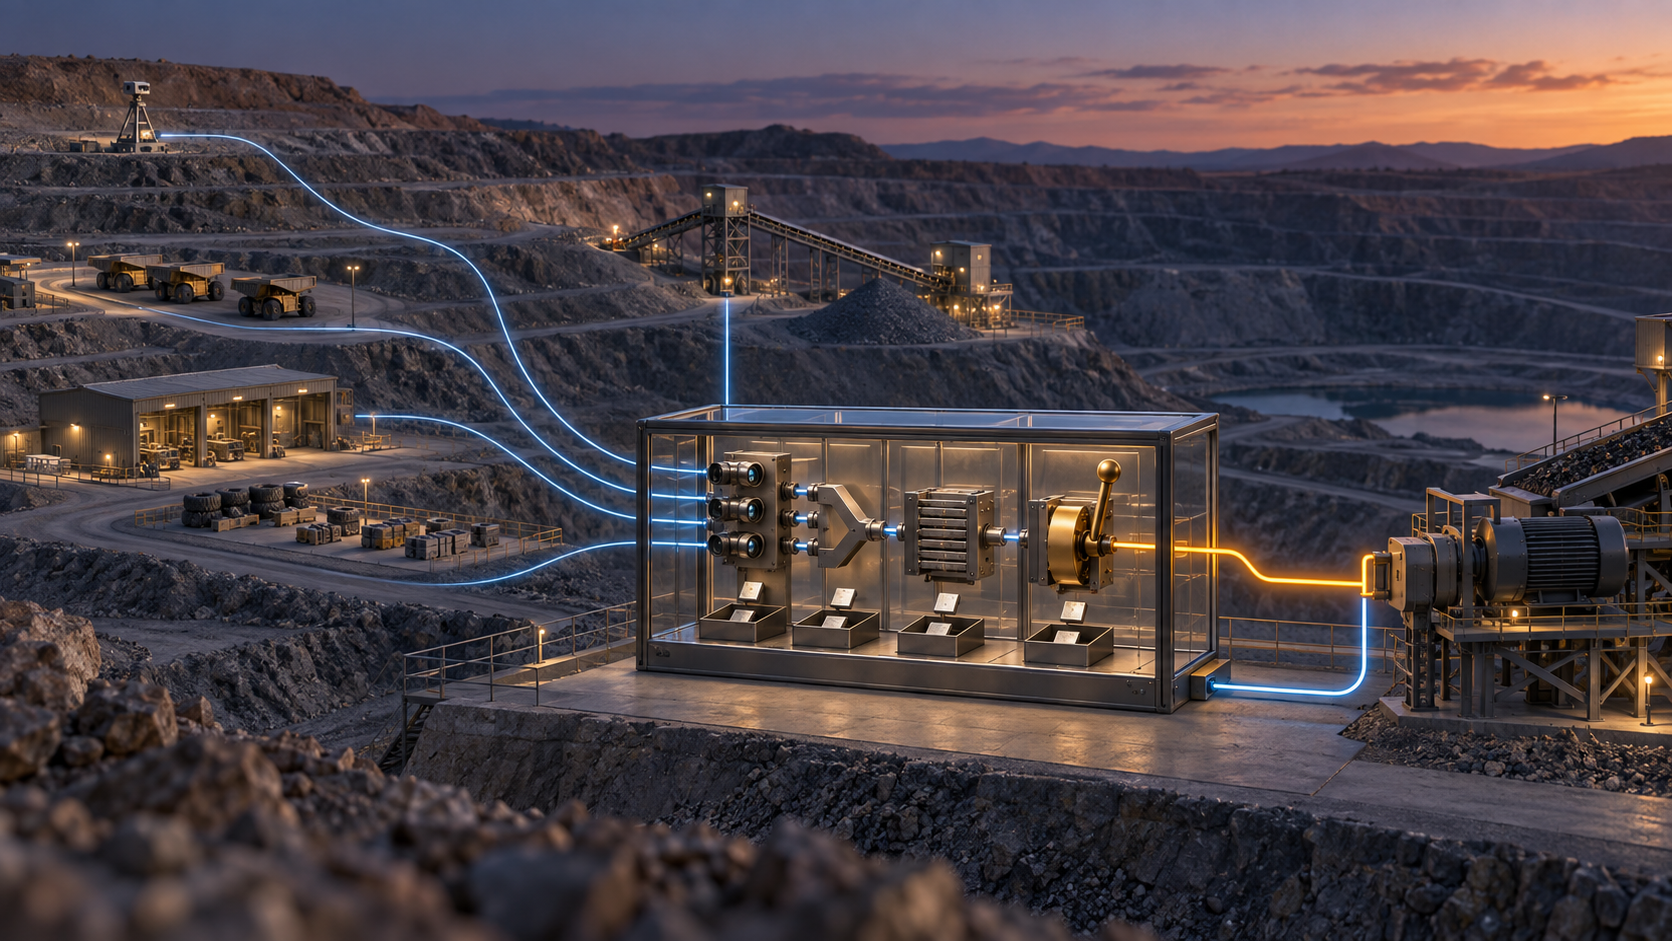
- Pour que cette promesse soit exploitable, chaque cas d’usage devrait être classé « observer », « recommander », « coordonner » ou « exécuter », avec un reçu de décision et d’action, un mécanisme d’arrêt et un responsable du retour arrière.
Le vocabulaire de la plateforme unifiée a une force commerciale évidente. Il promet de relier ce que les silos séparent : l’état d’un engin, la teneur du minerai, le programme de maintenance, les pièces disponibles et les contraintes du plan de mine. Mais une vue commune ne crée pas une autorité commune. La personne qui reçoit une information n’est pas nécessairement celle qui peut accepter une recommandation, et cette dernière n’est pas automatiquement autorisée à laisser un système modifier l’exploitation.
Le communiqué d’Avathon du 23 septembre dit que les activités nord-américaines de Barrick ont choisi l’Autonomy Platform comme partenaire technologique stratégique. Il présente un graphe de connaissances computationnel reliant actifs, processus, personnes, contraintes et données opérationnelles. Des agents d’IA seraient chargés de raisonner sur ce contexte, d’aider les décisions et de coordonner les flux de travail.
La liste des premières applications attendues est vaste : surveillance de situations dangereuses, optimisation de la production et de la récupération, fiabilité des équipements, préparation des approvisionnements, planification minière et exploration. Il s’agit d’usages prévus dans un communiqué de fournisseur, non de résultats de production vérifiés. Aucun site, calendrier de déploiement, prix, niveau d’autonomie, taux d’erreur ou bénéfice financier et sécuritaire réalisé n’est rendu public.
La citation du directeur général de Barrick incluse dans ce même texte confirme l’ambition attribuée à l’entreprise ; elle ne constitue pas une évaluation indépendante.
Quatre verbes pour éviter une autorisation implicite
Le communiqué emploie une formule décisive : l’IA doit pouvoir « soutenir les décisions » et « permettre l’action ». Entre les deux se trouve toute l’architecture de responsabilité. Dire que l’humain reste aux commandes ne suffit pas si l’on ignore quel humain, sur quelle décision, dans quel délai et avec quel moyen d’empêcher ou d’annuler l’effet.
Une classification simple donnerait une forme opérationnelle à cette promesse :
- Observer : détecter, estimer ou prévoir sans proposer de conduite à tenir.
- Recommander : présenter une option à un rôle humain nommé, qui peut l’accepter, la refuser ou la modifier.
- Coordonner : organiser des tâches après une décision autorisée, sans franchir les protections des systèmes de contrôle.
- Exécuter : changer l’état d’un équipement, un réglage de procédé ou une autre condition opérationnelle significative.
Cette classe doit appartenir à une version d’application dans un contexte de site. Elle ne peut pas être accordée une fois pour toutes à la plateforme. Un outil peut recommander une intervention de maintenance tout en coordonnant automatiquement la réservation d’une pièce déjà approuvée. Un détecteur de danger peut imposer une alerte très visible sans obtenir le droit d’arrêter une machine. L’intérêt n’est pas de ralentir chaque action, mais d’empêcher qu’un nouveau connecteur ou une mise à jour déplace silencieusement le point de décision.
Le contexte commun doit conserver ses dates
Le graphe proposé par Avathon répond à un problème concret : les décisions industrielles ont souvent besoin de plusieurs vérités partielles. Pourtant, ces vérités ne vieillissent pas au même rythme. Une mesure de vibration peut dater de quelques secondes ; un ordre de travail, de plusieurs heures ; un engagement de fournisseur, de plusieurs jours ; un modèle géologique, de plusieurs mois.
Si l’agent combine ces éléments, il doit transporter leur fraîcheur et leur domaine de validité jusqu’à la recommandation. Sans cela, l’interface unifiée risque d’aplatir des degrés de confiance très différents. Le contrôle utile doit indiquer la source, l’heure d’observation, les hypothèses et la date d’expiration de la conclusion. Une relation dans un graphe explique ce qui est connecté ; elle ne prouve pas que la combinaison reste applicable maintenant.
Les propres publications de Barrick rendent cette exigence économique, et pas seulement théorique. Dans son formulaire annuel 2025, le groupe mentionne déjà le transport autonome et le contrôle automatisé des procédés. Il écrit aussi que l’IA peut produire des économies ou des gains d’efficacité tout en exposant les systèmes d’information à des risques. Corruption de données, dépendance à des tiers, arrêts de production, retards opérationnels et capacité à maintenir les systèmes liés à la santé et à la sécurité figurent parmi les risques généraux décrits. Rien de cela ne prouve un incident lié à Avathon. Ces éléments montrent en revanche que la qualité du contexte et la continuité du contrôle ont une valeur comptable et opérationnelle.
Barrick avertit également que les investissements numériques peuvent ne pas atteindre les objectifs d’allocation du capital, nécessiter davantage d’ingénierie et ne pas produire les économies prévues dans le délai espéré. Une couche commune doit donc démontrer son rendement par application. Le nombre de sources connectées ne remplace ni une référence de performance ni le coût de l’intégration, de la surveillance et du retour arrière.
Un reçu qui sépare l’inférence de l’autorisation
Pour chaque passage significatif, Barrick pourrait exiger un reçu de décision et d’action. Il ne s’agit pas d’enregistrer des données sensibles ou l’activité détaillée d’un salarié. Le reçu identifierait la version de l’application et de sa politique, les sources et leur fraîcheur, l’incertitude, la classe d’autorité, le rôle qui a décidé, la recommandation acceptée, refusée ou modifiée, l’action réellement effectuée, les verrouillages protégés, le mécanisme de dérogation, l’état du retour arrière, les systèmes informés et le responsable de l’examen ultérieur.
C’est une proposition éditoriale, non une fonctionnalité annoncée par Avathon ou Barrick. Elle évite de confondre trois preuves : ce que le modèle a déduit, ce qu’une personne a décidé et ce que l’exploitation a finalement fait.
Cette trace pourrait s’insérer dans la gouvernance existante. Barrick dit rendre compte des résultats de sécurité chaque semaine au comité exécutif et chaque trimestre aux comités du conseil. Sa circulaire 2026 présente la revue exécutive hebdomadaire comme le principal forum des risques opérationnels et indique qu’un exposé spécifique sur les risques et opportunités de l’IA a été soumis au comité d’audit et des risques en 2025. Des reçus agrégés permettraient de suivre les changements d’autorité, les dérogations et les retours arrière sans transformer le conseil en salle de contrôle.
Le noyau du cadre de gestion des risques liés à l’IA du NIST, intégré au document volontaire AI RMF 1.0, fournit ici un vocabulaire, non une obligation minière : rôles humain–IA clairs, usages et limites documentés, tests proches du contexte de déploiement, surveillance en production, recours et arrêt, récupération, gestion des changements et possibilité de désactiver un système qui s’écarte de son usage prévu. Sa pertinence vient de la structure du problème : plus la plateforme couvre de fonctions, plus les points de passage vers l’action doivent être explicites.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance