
Résumé
- La RFC 8326 normalise la communauté BGP bien connue GRACEFUL_SHUTDOWN afin de conserver temporairement des chemins à faible préférence pendant que les routes de remplacement convergent, avant l'arrêt programmé d'une session EBGP.
- L'initiateur déclare son intention de maintenance, mais seule la politique locale du destinataire décide de modifier LOCAL_PREF : le signal ne délègue pas à un pair l'autorité sur le routage interne.
Le premier événement ne devrait pas être la disparition
Un opérateur connaît l'heure à laquelle il doit retirer un lien d'interconnexion. Le plan de contrôle, lui, ne connaît pas spontanément cette échéance. Si la session EBGP est simplement coupée, les routes disparaissent et la convergence commence alors que la rupture est déjà effective. Certains routeurs peuvent ne pas disposer immédiatement d'un chemin utilisable, notamment lorsque les alternatives sont restées cachées par la sélection du meilleur chemin ou par le comportement des réflecteurs de routes.
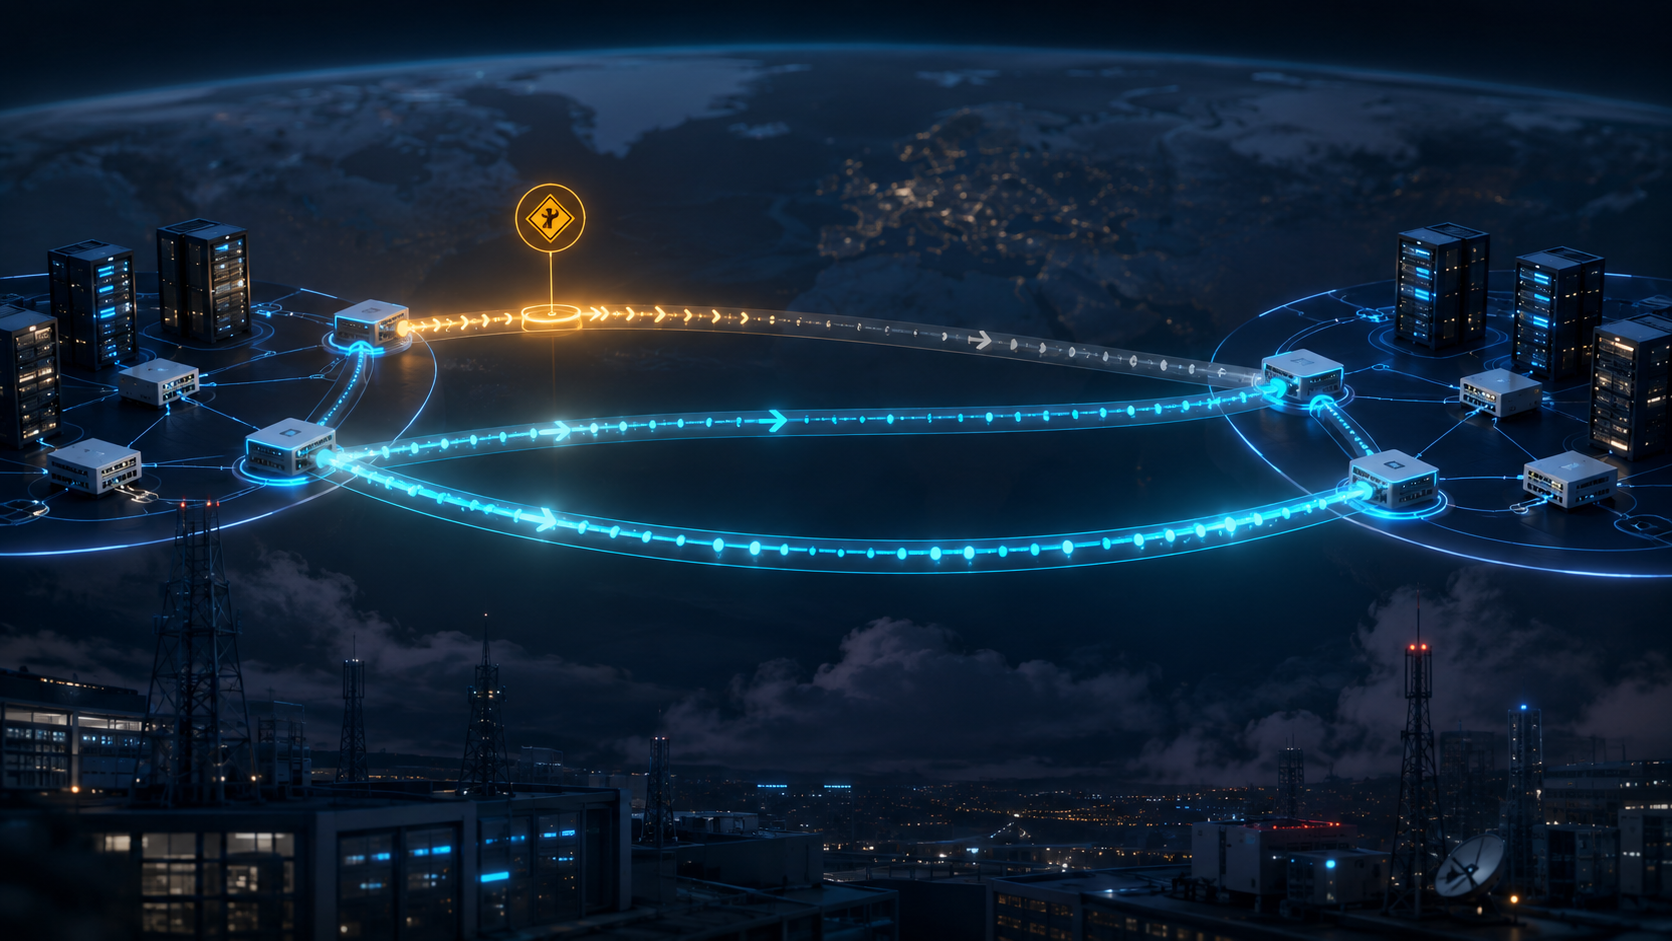
La RFC 8326 modifie cet ordre. Elle normalise GRACEFUL_SHUTDOWN, une communauté BGP bien connue enregistrée par l'IANA sous la valeur hexadécimale 0xFFFF0000, couramment écrite 65535:0. Avant de fermer la session, l'opérateur marque les routes concernées. Les routeurs participants réduisent leur préférence tout en conservant ces routes assez longtemps pour qu'une alternative soit sélectionnée et propagée. La fermeture intervient après la réannonce et la convergence.
Le texte distingue deux rôles. Le routeur sur lequel la maintenance est engagée est l'initiateur de la fermeture progressive ; son pair est le destinataire. Au moment de l'intervention, l'initiateur marque les routes qu'il annonce, abaisse aussi la préférence des routes reçues sur la session, attend la convergence, puis ferme la session. Le destinataire, de son côté, doit avoir préconfiguré une politique d'importation qui reconnaît la communauté et affecte aux chemins marqués une valeur LOCAL_PREF faible.
Cette préconfiguration est le véritable point de décision. Le voisin peut déclarer une maintenance ; il ne peut pas imposer directement la préférence interne qui en résulte.
Un signal commun, deux responsabilités distinctes
Les communautés BGP servent à regrouper des destinations qui partagent une propriété afin qu'une politique puisse agir sur l'ensemble. La RFC 1997 définit l'attribut COMMUNITIES comme optionnel et transitif. La RFC 8326 s'en sert pour exprimer une propriété comprise au-delà d'une seule configuration : le chemin est en cours de retrait planifié.
LOCAL_PREF obéit à une autre frontière. Selon la RFC 4271, cet attribut exprime le degré de préférence au sein d'un système autonome ; la valeur la plus élevée est privilégiée. En dehors du cas particulier des confédérations BGP, il n'est pas transmis aux pairs externes. Chaque réseau calcule donc sa préférence à partir de sa propre politique, puis diffuse ce résultat à ses pairs internes.
La communauté de fermeture ne transporte pas une consigne LOCAL_PREF venue de l'extérieur. Elle fournit une entrée à la politique locale. L'initiateur décide quelles annonces portent le marqueur et quand la session sera effectivement fermée. Le destinataire décide s'il reconnaît ce marqueur, sur quelles sessions, avec quelle valeur et sous quelle surveillance. La RFC recommande zéro et demande une valeur inférieure à celle des chemins de remplacement, mais l'application de cette recommandation reste sous le contrôle du réseau destinataire.
Il s'agit d'une coopération sans abandon de souveraineté opérationnelle. Un opérateur peut exprimer son intention dans le protocole et à l'échelle des routes concernées. L'autre peut automatiser la réaction tout en la maintenant dans une règle préalablement approuvée, testée et révocable.
Une voie de sortie, pas une promesse absolue
L'intérêt de la procédure tient à une différence simple : rendre un chemin moins attractif avant de le rendre indisponible. Si une alternative existe, BGP peut la sélectionner et la propager tandis que l'ancien chemin reste valide. Le réseau évite ainsi de passer directement du chemin préféré au retrait complet.
La portée est néanmoins limitée. La RFC 8326 décrit deux causes possibles de pertes lors d'un arrêt manuel. Elle traite le cas où certains routeurs ne disposent temporairement d'aucun chemin parce que les alternatives n'étaient pas visibles. Elle ne résout pas le second cas, celui d'états de transfert incohérents au sein d'un AS pouvant provoquer des boucles ou des pertes. Elle ne crée pas non plus de route de secours lorsqu'il n'en existe aucune.
La fermeture progressive est donc une procédure de convergence, non une garantie générale de continuité. Elle vise à réduire ou éviter une classe précise de pertes dans des conditions déterminées. Le standard ne prouve ni que tous les équipements appliquent la procédure, ni que les deux parties ont configuré des politiques compatibles, ni qu'une maintenance particulière sera sans perte.
La gouvernance doit garder cette limite visible. La mention « fermeture progressive activée » ne suffit pas. Il faut vérifier que les routes prévues ont été remarquées, qu'une alternative est devenue préférable, qu'elle a été installée dans le plan de transfert et que la session n'a été fermée qu'après convergence. Le marqueur établit l'intention ; l'état observé du routage établit le résultat.
Les bénéfices et les coûts traversent la même frontière
Pour les équipes réseau, une communauté normalisée réduit le besoin de coordination sur mesure et de modifications manuelles au moment de l'intervention. La séquence devient répétable : marquer, abaisser la préférence, observer la convergence, puis fermer. Les clients et réseaux en aval bénéficient du déplacement préalable du trafic lorsque des chemins alternatifs existent.
Le signal peut produire un effet bien plus large que la session entre deux routeurs. La préférence calculée par le destinataire influence les choix de ses autres locuteurs BGP internes. Une petite information de contrôle peut ainsi réorienter un volume important de trafic. C'est précisément pourquoi la responsabilité ne peut pas s'arrêter à l'émission du marqueur.
Les coûts sont répartis eux aussi. Le destinataire doit installer la politique sur les sessions pertinentes. L'initiateur doit délimiter les familles d'adresses, les routes reçues et les routes qu'il origine. Les deux parties doivent observer la portée et la durée du drain. Un déploiement asymétrique peut laisser l'émetteur persuadé que le trafic s'est déplacé alors que le pair ignore la communauté ou qu'une partie de son réseau n'applique pas la préférence attendue.
La RFC signale en outre un risque d'incitation. En offrant ce service, un fournisseur donne à un voisin, et éventuellement aux AS situés en aval, un moyen d'abaisser la préférence appliquée aux chemins qu'il reçoit. Le voisin pourrait utiliser ce mécanisme à des fins d'ingénierie du trafic entrant tout en déclarant une maintenance. Lorsque ce comportement n'est pas accepté, le texte recommande de surveiller l'utilisation de la communauté.
Cette mise en garde n'accuse aucun opérateur. Elle montre qu'un signal utile modifie aussi la distribution du trafic. La réponse appropriée est une délégation bornée : préciser quels pairs et quelles routes peuvent produire l'effet, conserver les mises à jour marquées, contrôler la durée et enquêter lorsque l'usage sort du contexte de maintenance convenu.
Le scénario sans drain révèle le problème de contrôle
Sans la procédure, la maintenance reste possible. L'opérateur peut fermer la session et laisser BGP converger après le retrait, tenter d'autres ajustements de préférence ou accepter une interruption transitoire. Le véritable scénario contrefactuel n'est donc pas l'impossibilité d'intervenir. C'est un ordre des événements dans lequel la disparition constitue le premier signal largement visible.
Cet ordre est décisif lorsque les chemins de remplacement restent cachés tant que le meilleur chemin actuel n'est pas déclassé ou retiré. Un retrait brutal déclenche la convergence sous la pression d'une rupture active. Un drain progressif ouvre une période pendant laquelle l'ancien chemin reste utilisable alors que le plan de contrôle recherche et diffuse son remplaçant.
La question de leadership devient alors très concrète : qui peut engager le déplacement du trafic, qui autorise son effet local et quelle preuve clôt l'opération ? L'initiateur possède la déclaration et le calendrier de fermeture. Le destinataire possède sa politique d'importation et sa préférence interne. Les deux doivent prouver que la solution de repli est utilisable. Ce sont les clients qui supportent l'échec lorsque ces responsabilités sont supposées plutôt que vérifiées.
Éléments établis et limites
Les faits protocolaires de cette analyse proviennent des RFC 8326, 1997 et 4271 ainsi que du registre IANA des communautés BGP bien connues. Les conclusions relatives à la délégation, à la préparation réciproque et à la gouvernance de maintenance sont des déductions tirées de ces mécanismes documentés.
Les sources retenues n'établissent ni le taux de déploiement actuel, ni les réglages par défaut des fournisseurs, ni la configuration d'un réseau nommé, ni une réduction mesurée des pertes en production. Elles ne prouvent pas non plus qu'une route marquée correspond à une maintenance réelle. Aucune allégation n'est formulée à l'encontre d'un opérateur, d'un pair ou d'un éditeur. Ces questions demeurent inconnues sans configurations, télémétrie, journaux de changement ou mesures contrôlées.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance