
Résumé
- Le rapport initial DNS Abuse Mitigation PDP 1 prévoit qu’un bureau examine les noms associés lorsqu’il dispose de preuves exploitables d’un abus DNS défini par son contrat ; son analyse limite cette obligation à son propre portefeuille.
- Le 22 septembre, M3AAWG a demandé une extension aux autres bureaux accrédités de la même famille placés sous contrôle opérationnel commun. Il s’agit d’une proposition adressée à la consultation, non d’une règle en vigueur.
- Wix plaide séparément pour une appréciation des moyens réellement accessibles à chaque bureau. Son texte ne tranche pas la question des sociétés affiliées.
Le choix d’un périmètre d’enquête peut compter autant que le déclencheur. Dans le projet soumis par l’ICANN, un signal suffisamment étayé concernant un nom utilisé pour un abus DNS lancerait une vérification des autres noms raisonnablement liés à la même activité. Le groupe de travail exclut du déclenchement les domaines légitimes ultérieurement compromis. Il évite aussi qu’un hébergement commun ou un intermédiaire soit pris, à lui seul, pour une preuve de contrôle malveillant.
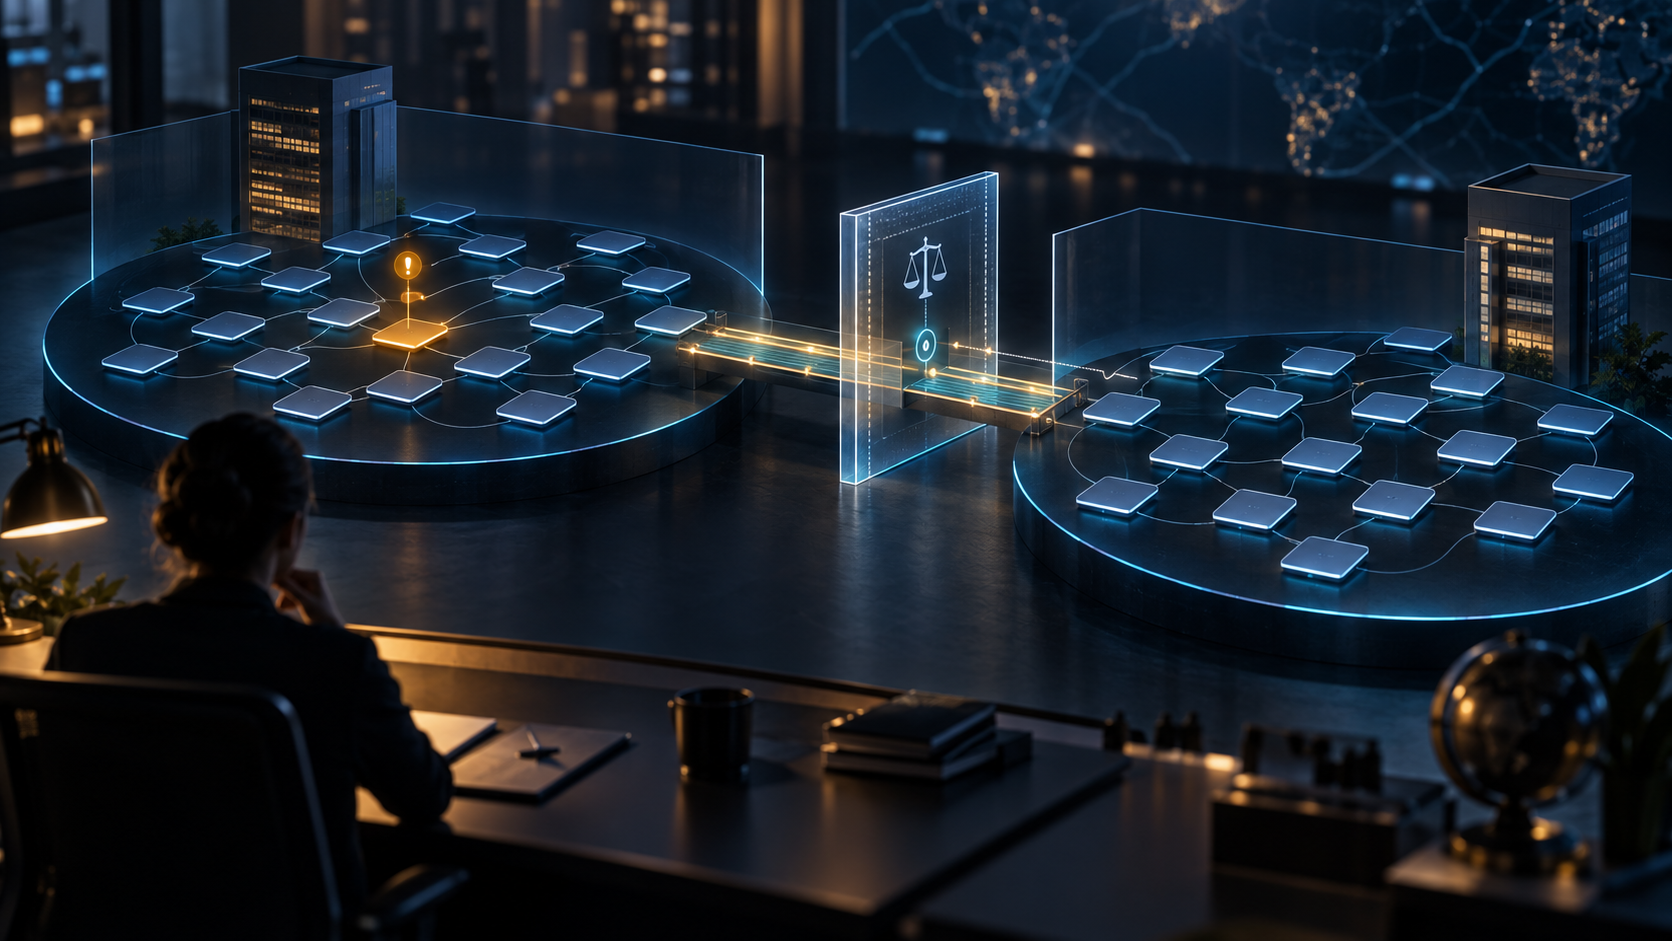
Le rapport préliminaire ajoute une borne nette : il n’impose de recherche qu’au sein du portefeuille du bureau concerné et ne prescrit pas de coordination entre bureaux. M3AAWG propose une exception circonscrite. Lorsqu’une même entreprise contrôle plusieurs bureaux accrédités, chacun peut relever de la définition d’« Affiliated Registrar » du contrat d’accréditation. Le groupe anti-abus souhaite qu’une enquête déclenchée dans un bureau examine aussi, de manière raisonnable, les enregistrements des autres bureaux affiliés sous contrôle opérationnel.
Ni cette définition contractuelle ni la contribution ne modifient aujourd’hui l’obligation proposée.
Une affiliation capitalistique ne démontre pourtant pas que les dossiers clients sont partagés ou légalement consultables. Il faudrait déterminer quel bureau reçoit le signal, lequel possède les données pertinentes, qui motive l’association et à qui l’ICANN demande des comptes. Le cas d’un revendeur est différent : le projet permet de lui confier des étapes pratiques tout en maintenant la responsabilité du bureau qui le parraine. Une société sœur accréditée dispose de son propre contrat. Les sources publiques ne décrivent aucun incident démontrant une lacune effective entre deux affiliés.
Wix insiste, dans sa contribution du 23 septembre, sur un autre risque : une norme de « raisonnable » mesurée implicitement aux outils d’un grand acteur peut devenir inexécutable pour un petit bureau. L’entreprise réclame des exemples indicatifs et des repères temporels selon la gravité. Cette réserve n’est pas une opposition déclarée à M3AAWG ; elle rappelle qu’un périmètre plus large devrait conserver l’accès légal aux données, la proportionnalité et les garanties contre les rapprochements erronés.
La consultation s’achève le 28 septembre. Le soutien d’Afnic au texte actuel, déposé le 24, ne décide pas du sort de l’exception proposée. Le groupe de travail doit encore examiner les contributions avant tout rapport final et toute décision du GNSO puis de l’ICANN.
Sources
- https://www.icann.org/en/public-comment/proceeding/dns-abuse-mitigation-pdp-1-initial-report-18-08-2026
- https://gnso.icann.org/sites/default/files/policy/2026/draft/dnsam-pdp-initial-report-18aug26-en.pdf
- https://www.icann.org/en/public-comment/proceeding/dns-abuse-mitigation-pdp-1-initial-report-18-08-2026/submissions/m3aawg---messaging-malware-and-mobile-anti-abuse-working-group--22-09-2026
- https://www.icann.org/en/public-comment/proceeding/dns-abuse-mitigation-pdp-1-initial-report-18-08-2026/submissions/wixcom-23-09-2026
- https://www.icann.org/en/public-comment/proceeding/dns-abuse-mitigation-pdp-1-initial-report-18-08-2026/submissions/afnic-24-09-2026
- https://www.icann.org/en/contracted-parties/accredited-registrars/registrar-accreditation-agreement/2013-registrar-accreditation-agreement-17-09-2013-en
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance