Resumen
- VITA había identificado más de 850 aplicaciones informáticas estatales que necesitan modernización; más de 300 requieren atención urgente.
- El borrador de JLARC propone acelerar la revisión de herramientas de programación con IA y publicar controles técnicos y de riesgo.
- Virginia ya exige aprobación y revisión humana del código; la vía rápida debe graduar el proceso según los permisos de cada herramienta.
Un inventario grande no es una hoja de ruta. Una aprobación rápida tampoco es un atajo automático.
La Virginia Information Technologies Agency (VITA) había identificado, a agosto de 2025, más de 850 aplicaciones estatales que necesitan modernización, con más de 300 que requieren atención urgente. La Joint Legislative Audit and Review Commission (JLARC) conecta ese stock con una posibilidad: herramientas de programación con IA que ayuden a actualizar sistemas antiguos. Su informe del 13 de octubre de 2026 sigue marcado como borrador de la Comisión. La recomendación es concreta: VITA debería acelerar la revisión de las propuestas para usar esos asistentes en modernización y publicar instrucciones técnicas y de mitigación de riesgos. El informe y sus recomendaciones no asignan una herramienta a cada aplicación ni informan cuánto tarda hoy cada aprobación.
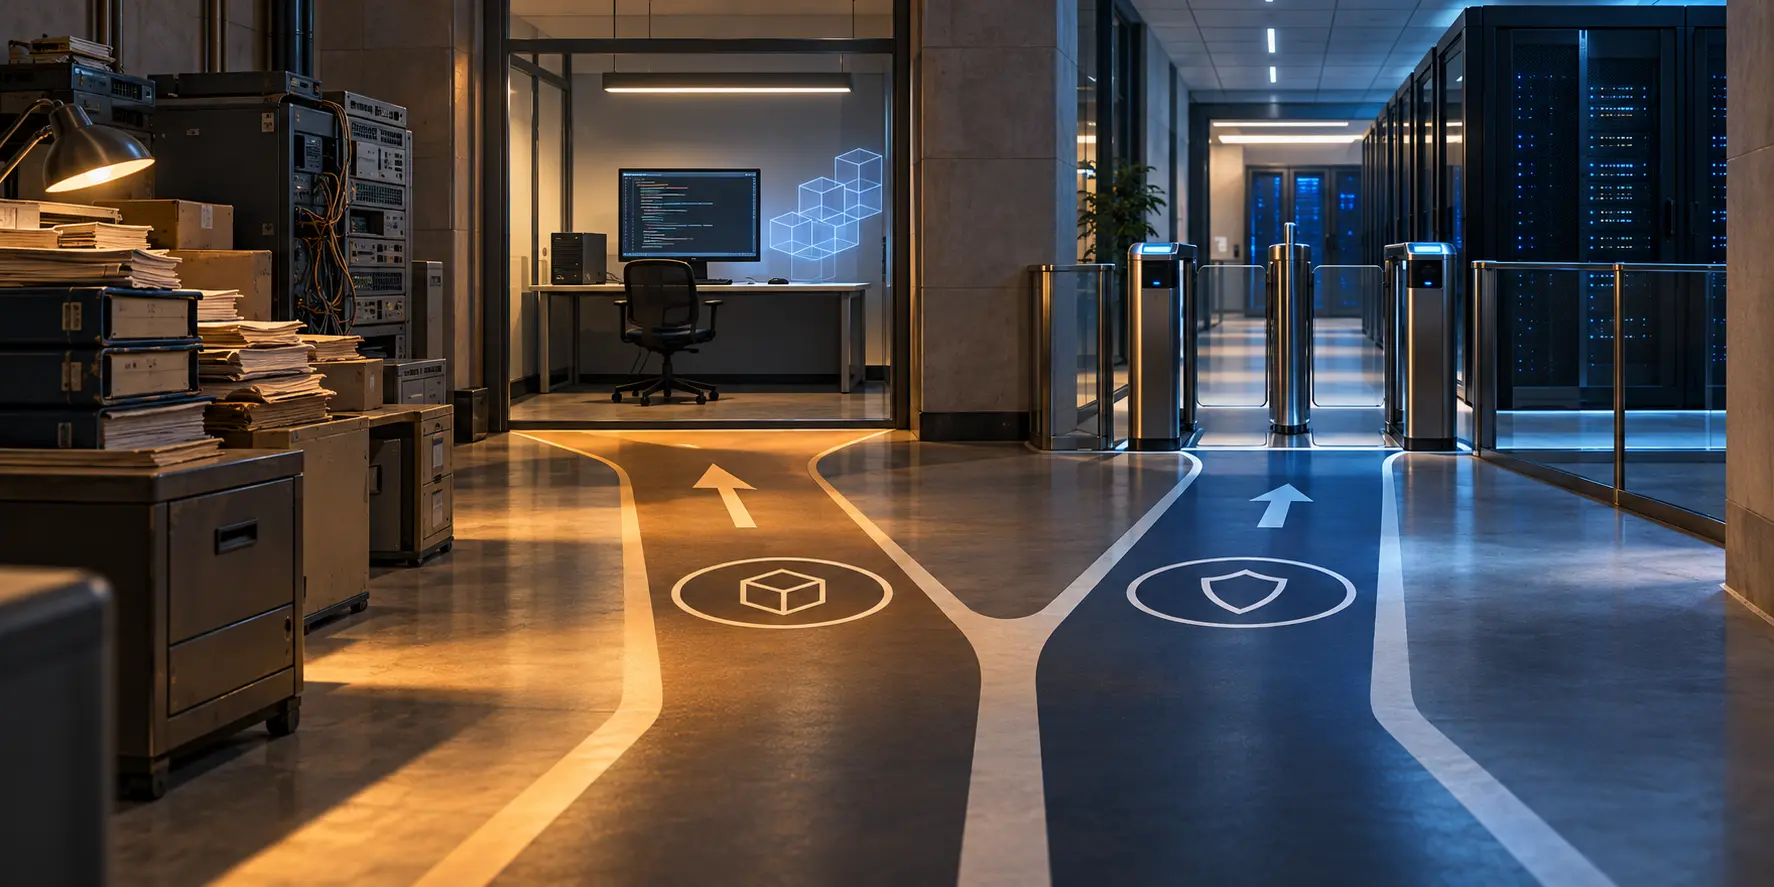
Ese hueco deja abierta la pregunta decisiva: ¿qué puede tocar la herramienta? Un asistente que sugiere una modificación sobre código público en un entorno de pruebas tiene un alcance distinto del agente que inspecciona repositorios internos o escribe en una rama de producción. La rapidez debe seguir esos permisos, no el nombre comercial o la categoría general de IA.
Virginia ya cuenta con una puerta institucional. La política EA400 de VITA, revisada en junio de 2026, exige que los sistemas de IA que una agencia pretende desarrollar, implementar o adquirir se inscriban en el registro del Commonwealth y recorran una secuencia de aprobación. Primero revisan el representante de TI y el responsable de seguridad de la agencia; después, VITA y el CIO del Commonwealth; al final, el secretario de Administración. Los criterios incluyen equidad, beneficio público, supervisión humana, riesgo, administración de datos, coste y garantías del proveedor. La política EA400 ya define una cadena de control. JLARC propone calibrarla.
El informe sostiene que muchas exigencias se aplican sin diferenciar suficientemente el riesgo. VITA no había ofrecido a las agencias una herramienta común para valorar ese riesgo, aunque la aprobación les pide identificarlo. El 48% de las agencias ejecutivas que usan IA funcional señaló requisitos poco claros como una limitación mayor o moderada. JLARC también dice que los estándares no tratan a los agentes autónomos ni las salvaguardas necesarias cuando acceden a sistemas y datos estatales. Una misma carga para una prueba aislada y un agente con permisos de escritura consume tiempo en el primer caso y puede quedarse corta en el segundo.
La adopción ya ocurre fuera de los proyectos formales. El 97% de las agencias encuestadas permite alguna utilización de IA general por parte del personal, a menudo con restricciones. JLARC calcula que el 76% de los empleados atendidos por VITA usó una herramienta de IA general durante un mes. Entre los usos citados aparece la mejora de código. Ese dato no identifica qué aplicaciones antiguas admiten asistencia de programación; sí muestra que el personal ya trabaja con estas herramientas. La síntesis oficial distingue el uso general de los sistemas que las agencias adoptan formalmente.
También hay dos revisiones que conviene mantener separadas. La FAQ actual de VITA permite utilizar código generado con IA bajo revisión de un desarrollador cualificado y pruebas de seguridad, funcionamiento y rendimiento antes de producción. Esa es la revisión de una modificación. La aprobación de una herramienta decide si puede ver un repositorio, qué datos puede procesar y quién se hace responsable de su uso. Una no sustituye a la otra.
El propio borrador de JLARC empareja la vía acelerada con guía técnica y mitigación de riesgos. VITA podría reservar una ruta breve para código público y entornos aislados con datos sintéticos. El acceso a repositorios internos exige propietario, permisos acotados y registro de cambios. Los datos protegidos o la escritura autónoma sobre producción requieren revisión reforzada, pruebas repetibles y una persona responsable de revertir una entrega fallida. Esa es una propuesta de diseño; Virginia aún no la ha adoptado como vía específica para codificación asistida.
El informe no cuantifica cuántas de las 850 aplicaciones son aptas para estas herramientas ni cuántos días tarda una solicitud. VITA debería publicar solicitudes, tiempos y motivos de devolución por nivel de acceso. Solo así se sabrá si la aprobación bloquea la modernización o si el cuello de botella está en otra parte.
Fuentes: Informe 621 de JLARC; recomendaciones del borrador; política EA400 de VITA; FAQ de VITA; norma EA225 de VITA.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance