Resumo
- A VITA havia identificado mais de 850 aplicações estaduais que precisavam de modernização, incluindo mais de 300 com necessidade urgente.
- O rascunho de outubro da JLARC recomenda acelerar a análise de ferramentas de programação com IA e publicar medidas técnicas de redução de risco.
- A Virgínia já exige registro, aprovação e revisão humana do código; o novo caminho precisa separar usos simples de acessos capazes de alterar sistemas de produção.
O prazo de aprovação é a peça que falta no inventário da Virgínia.
Em agosto de 2025, a Virginia Information Technologies Agency (VITA) havia identificado mais de 850 aplicações estaduais que precisavam ser modernizadas. Mais de 300 exigiam atenção urgente. A informação aparece no rascunho da Comissão da Joint Legislative Audit and Review Commission (JLARC), de 13 de outubro de 2026. O texto diz que ferramentas de programação com IA podem ajudar a atualizar sistemas antigos quando recebem controles apropriados. Sua recomendação é que a VITA acelere a análise das propostas para usar esses assistentes na modernização e publique orientações técnicas e de mitigação de risco. O relatório e suas recomendações não relacionam ferramentas a aplicações específicas e não dizem quanto tempo uma aprovação leva.
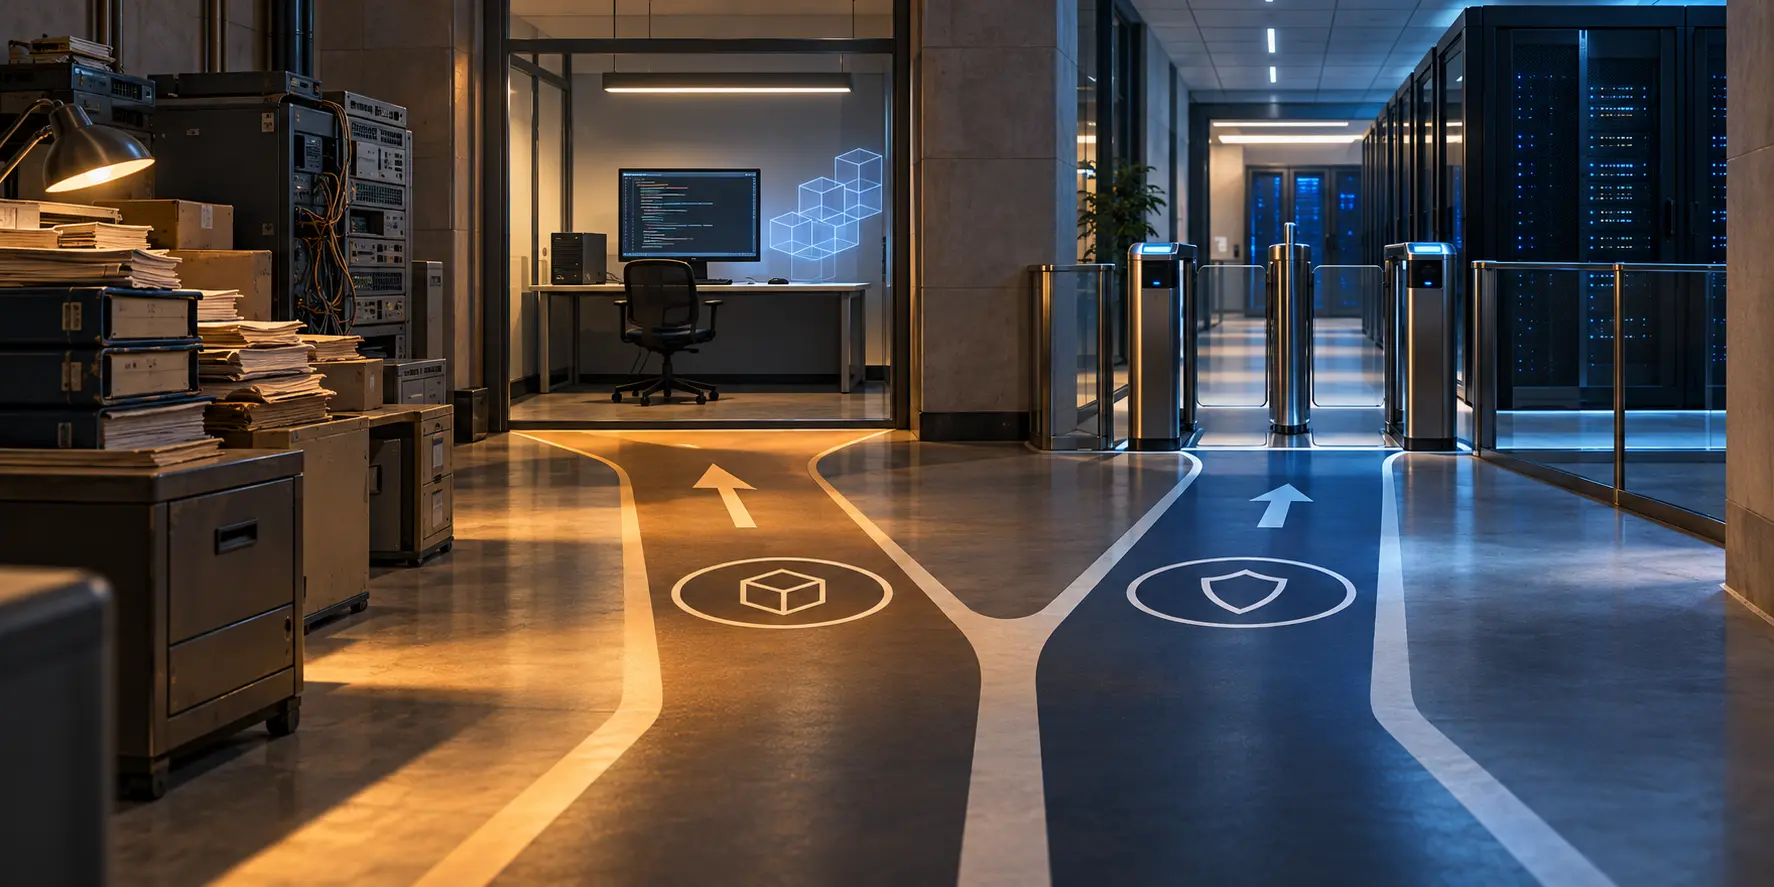
A diferença começa no que a ferramenta pode acessar. Um assistente que sugere uma mudança em código público, dentro de um ambiente de teste, tem alcance limitado. Um agente que lê repositórios internos, processa dados protegidos ou altera uma ramificação de produção pode afetar serviços reais. O prazo de análise deveria acompanhar esse alcance.
A Virgínia já tem um processo central. A política EA400 da VITA, revisada em junho de 2026, exige registro dos sistemas de IA que uma agência pretende desenvolver, implementar ou adquirir. A revisão passa pelo representante de TI e pelo responsável de segurança da agência, segue para a VITA e o CIO do Commonwealth e termina com o secretário de Administração. O roteiro avalia equidade, benefício público, supervisão humana, risco, dados, custo e garantias do fornecedor. A política EA400 já define quem examina os sistemas; o debate aberto é quanto tempo cada proposta deve levar e que tipo de evidência precisa apresentar.
O relatório aponta que a maioria dos requisitos se aplica de forma uniforme, embora os riscos variem. A VITA ainda não havia fornecido às agências um instrumento comum de avaliação de risco, apesar de pedir que elas identifiquem os riscos no processo de aprovação. Quarenta e oito por cento das agências executivas que usam IA de função específica citaram requisitos pouco claros como uma restrição importante ou moderada. O rascunho também diz que os padrões da VITA não tratam de agentes autônomos e das proteções necessárias para acesso a sistemas e dados estaduais.
Uma exigência única pode gastar o mesmo tempo com uma sugestão isolada e um agente com permissão para escrever em sistemas críticos.
A adoção de ferramentas já aparece no trabalho das equipes. Noventa e sete por cento das agências pesquisadas permitem algum uso de IA generalista por seus funcionários, com restrições variadas. A JLARC estima que 76% dos trabalhadores atendidos pela VITA usaram uma ferramenta generalista durante um mês. Melhorar código está entre os usos mencionados. O número não identifica quais aplicações do inventário são candidatas a esse tipo de ferramenta. Ele mostra que os órgãos já estão lidando com o uso cotidiano de IA. A página oficial da JLARC apresenta esse uso geral separadamente da adoção de sistemas institucionais.
A análise do código gerado também não substitui a aprovação do próprio assistente. A FAQ da VITA permite o uso de código produzido com IA desde que um desenvolvedor qualificado o examine antes de entrar em uma ramificação e que haja testes de segurança, função e desempenho antes da produção. Essa regra analisa a alteração proposta. A aprovação do sistema decide que repositório ele pode ler, quais dados pode tratar e quem responde por seu uso.
A recomendação da JLARC combina celeridade com salvaguardas técnicas. A VITA poderia criar uma via curta para consultas em código público e ambientes isolados com dados sintéticos. O acesso a repositórios internos exigiria um responsável definido, permissões restritas e registro de alterações. Dados sensíveis ou escrita autônoma em produção pediriam revisão mais rigorosa, testes repetíveis e um responsável pelo retorno à versão anterior. Essa é uma proposta editorial, não uma política que a Virgínia já tenha adotado.
O rascunho não informa quantas das mais de 850 aplicações podem se beneficiar da programação assistida nem quantos dias demora uma decisão. A VITA deveria divulgar volume de solicitações e tempo de resposta por faixa de acesso. Assim se saberá se a análise de IA segura a modernização ou se o atraso está em outro ponto.
Fontes: Relatório 621 da JLARC; recomendações do rascunho; política EA400 da VITA; FAQ da VITA; padrão EA225 da VITA.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance