
Resumen
- RFC 1270 sostenía que, por regla general, SNMP debía viajar sobre UDP/IP para cruzar routers y no depender de una tecnología de enlace concreta.
- El enrutamiento, las sumas de comprobación, la multiplexación y la fragmentación pertenecían a la pila de red; una gestión ligada al enlace podía quedar atrapada en el segmento que observaba.
- El memorando era informativo, no un nuevo estándar, y no decía que UDP/IP garantizara la entrega durante una caída total de la red.
La ruta de gestión tenía que salir del enlace
En 1991, SNMP ya permitía que una estación de gestión examinara y controlara elementos de red. Pero quedaba una decisión práctica: ¿debían los mensajes de SNMP apoyarse directamente en cada tecnología de red local o viajar por la capa que conectaba unas redes con otras?
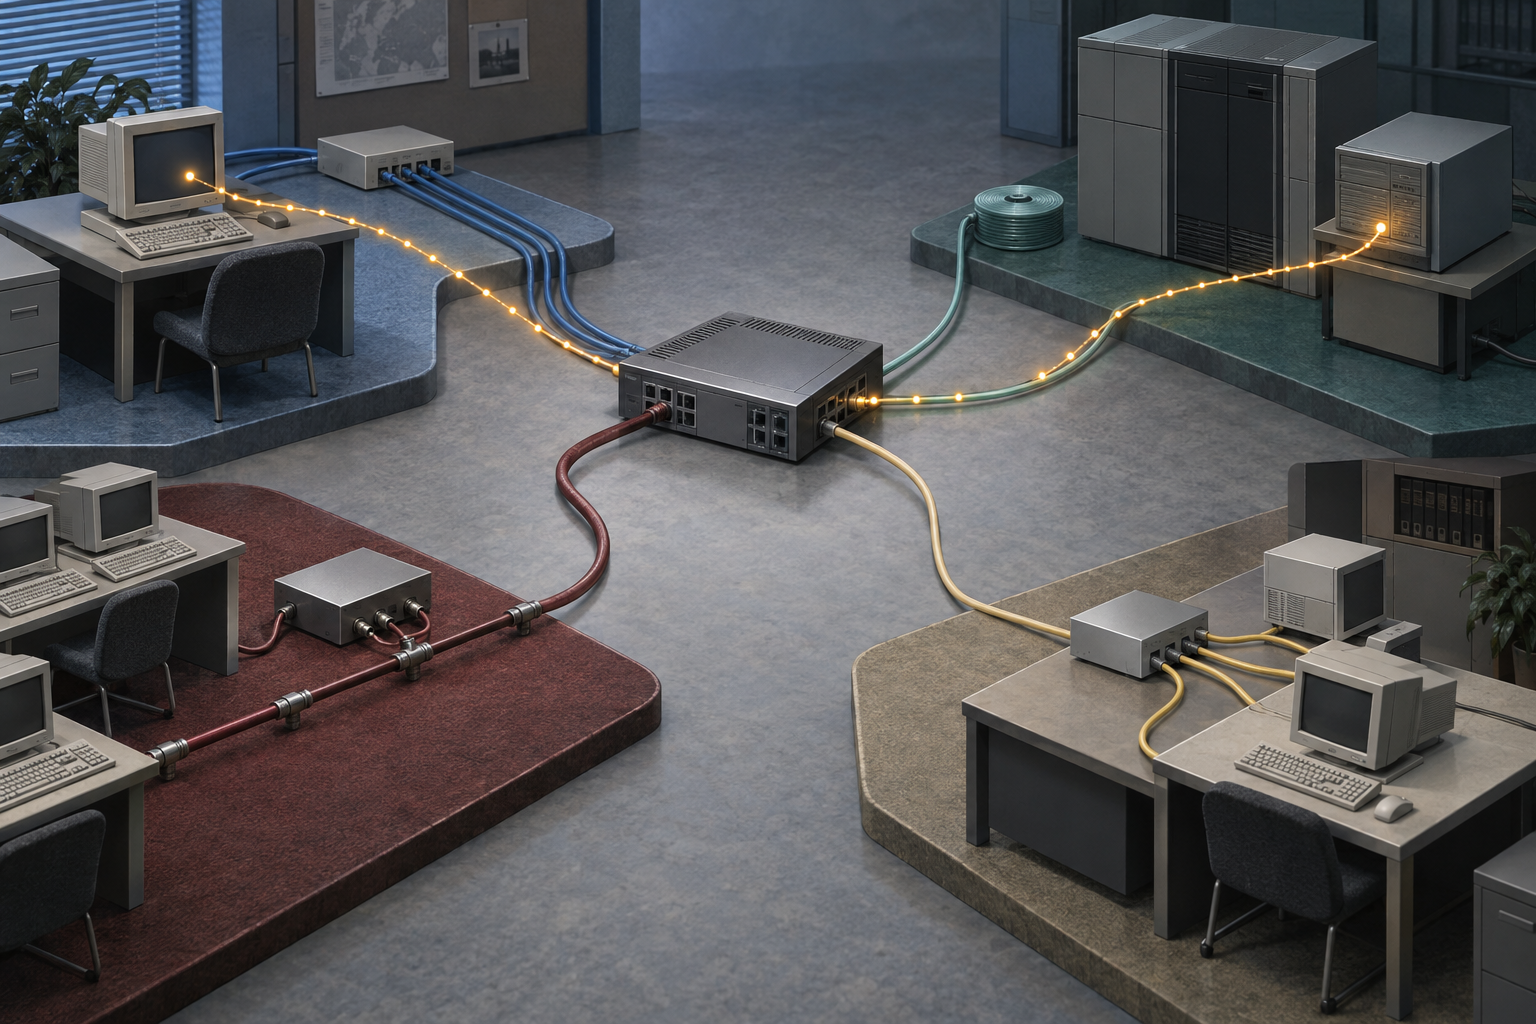
RFC 1270 eligió la segunda opción para el uso habitual de Internet. Su razonamiento partía de algo fácil de perder de vista en un diagrama de protocolos: la estación de gestión y el equipo vigilado no suelen compartir el mismo enlace físico. Un intercambio limitado a Ethernet puede llegar a un equipo del segmento, pero por sí solo no cruza un router para alcanzar otro segmento. Una dirección y una ruta de la capa de red sí pueden hacerlo.
Así, el plano de gestión dependía menos del medio local. Las redes podían enlazarse con tecnologías distintas mientras IP ofrecía una capa común por encima. El mismo mensaje SNMP podía pasar por varios routers sin que la aplicación de gestión tuviera que conocer el medio de cada salto.
IP aportaba algo más que un envoltorio
El memorando no trataba IP como una cubierta decorativa. Enumeraba funciones útiles para las comunicaciones de gestión y señalaba que la capa de red ya ofrecía muchas: el enrutamiento podía esquivar zonas con fallos localizados; IP era independiente del medio físico; y la pila proporcionaba suma de comprobación de cabecera, multiplexación y demultiplexación, además de fragmentación y reensamblado cuando los enlaces tenían distintos límites de transmisión.
Cada función reducía un coste de coordinación distinto. El enrutamiento permitía superar fronteras entre redes. La independencia del medio evitaba diseñar un transporte de gestión para cada enlace. La multiplexación permitía compartir la capa de red entre protocolos. La fragmentación ayudaba a cruzar enlaces con límites de tamaño diferentes, aunque tenía un coste: si un fragmento se perdía o se retrasaba, no se podía reconstruir el datagrama completo. Por eso RFC 1270 aconsejaba usar paquetes pequeños en redes que funcionasen mal.
Esto no significa que IP mantuviera la gestión disponible ante cualquier fallo. Si un área se degrada pero queda otra ruta, el enrutamiento quizá conserve el acceso a los equipos situados más allá. Si desaparece la única ruta o el propio destino, UDP no inventa una alternativa ni garantiza respuesta. Incluso cuando la red se observa a sí misma, la observación depende de la red.
Un límite de estandarización, no una regla universal
RFC 1270 fue explícito sobre su condición: un memorando informativo que no definía un estándar de Internet. La especificación SNMP vigente entonces, RFC 1157, indicaba UDP para intercambiar mensajes SNMP; RFC 1270 decía que en ese momento UDP era el único transporte estandarizado para ese fin. La preferencia por UDP/IP se apoyaba tanto en el estándar existente como en un argumento de interoperabilidad en Internet.
El texto también conservaba excepciones. Una red dedicada punto a punto, fuera de banda, quizá no necesitara enrutamiento IP. Si el sistema operativo exponía una interfaz de controlador de enlace gestionable, el acceso directo podía servir para un equipo concreto. Esas excepciones no desmontaban el argumento general: el servicio adecuado dependía de la topología y del objeto gestionado.
Más adelante, RFC 1418 especificó SNMP sobre el servicio de transporte sin conexión de OSI para los entornos donde UDP/IP no estuviera disponible, aunque seguía prefiriendo UDP/IP en la mayoría de los entornos de Internet. La elección de 1991 no era una ley que permitiera un solo transporte, sino una respuesta pragmática a la red que se esperaba atravesar.
Lo que una consulta no podía demostrar
Tener una ruta de gestión no prueba que una operación haya tenido éxito. Enviar una solicitud por UDP no equivale a recibir confirmación. Una dirección enrutada no demuestra que respondiera el equipo previsto. Una respuesta tampoco acredita la salud de todos los segmentos intermedios; y el silencio no permite saber si falló un nodo, hubo una partición, un filtro, congestión, se perdió un fragmento o faltó una ruta.
Ahí reside el valor histórico del argumento de RFC 1270. El canal de gestión tenía que ser lo bastante amplio para atravesar la estructura de enrutamiento y lo bastante neutral para no quedar atado a los cambios de medio. Pero la evidencia que devolvía seguía teniendo límites. La conectividad, el estado del equipo, la entrega de la solicitud, la recepción de la respuesta y la acción posterior del operador eran sucesos distintos. La arquitectura amplió el alcance de la gestión; no convirtió esos sucesos en una sola prueba.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance