
Resumen
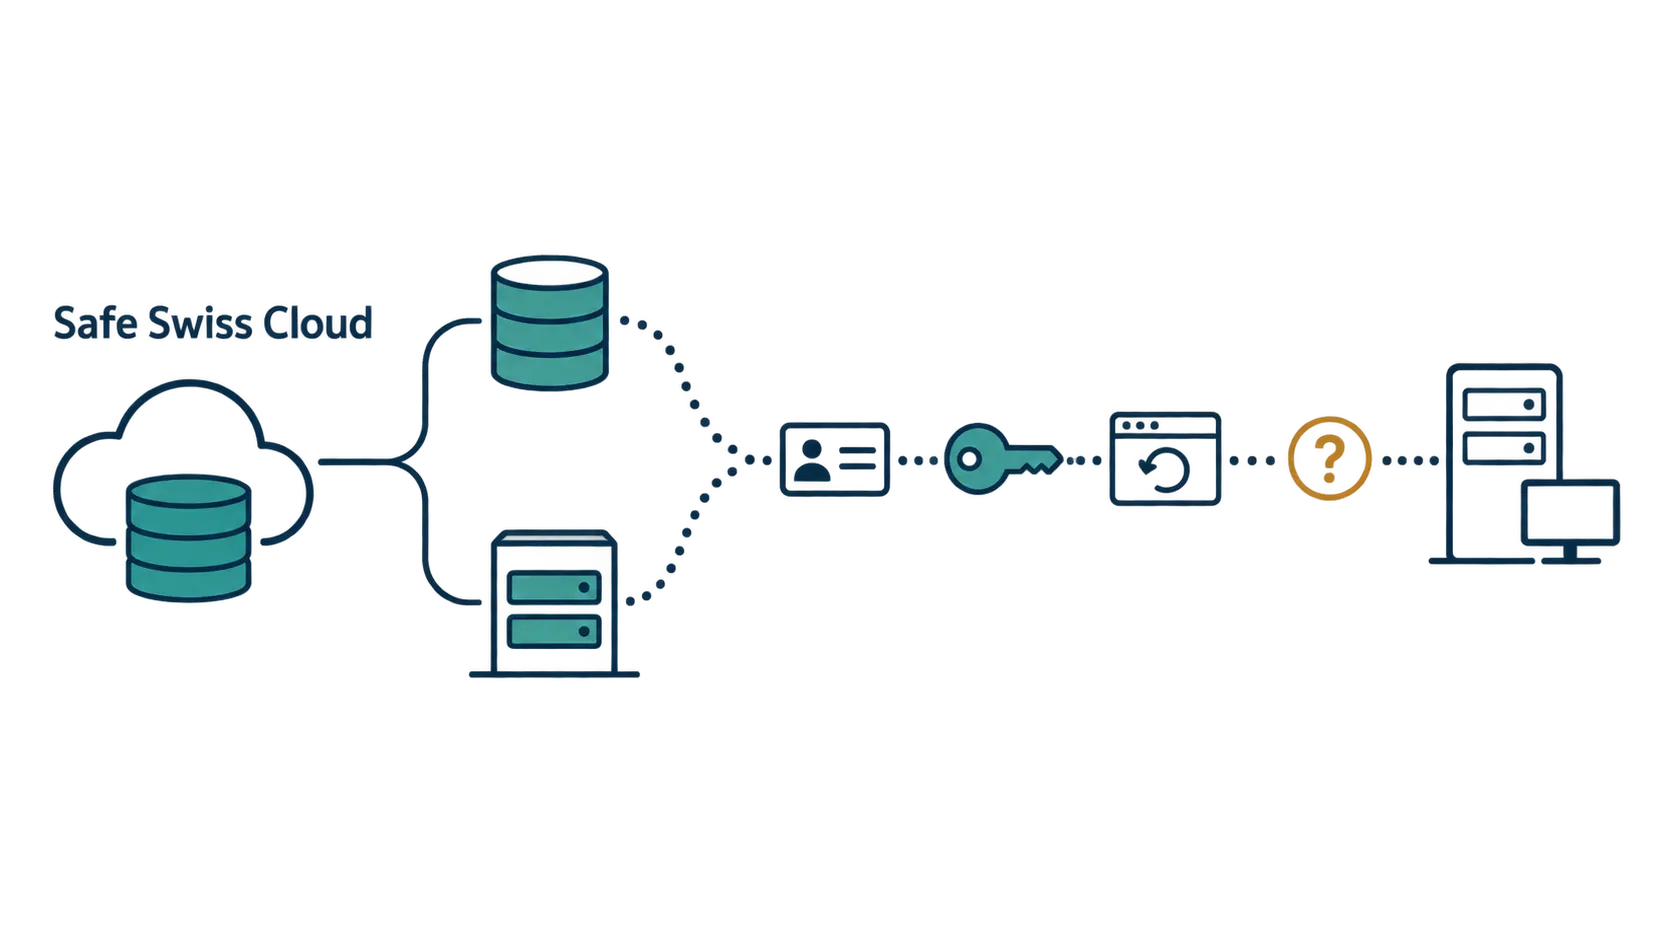
- Safe Swiss Cloud permite, según su documentación, elegir destinos externos para Business Backup y mover cargas hacia dentro y hacia fuera de su nube en autoservicio. La ubicación de una copia y la capacidad de iniciar una operación no demuestran toda la cadena de recuperación.
- La réplica en un plazo de 24 horas se refiere al almacenamiento predeterminado del proveedor. La eliminación de los datos de la cuenta dentro de los 60 días posteriores a la terminación tampoco equivale a una ventana garantizada de acceso o exportación.
Elegir dónde guardar no equivale a poder reconstruir
En el caso de Safe Swiss Cloud, la pregunta sobre dependencia tiene un punto de partida concreto: qué puede hacer el cliente con una copia una vez que está almacenada. Business Backup no se presenta como un servicio limitado a un único destino. Su descripción enumera el almacenamiento de objetos compatible con S3 de la propia empresa, AWS S3, FTP, SFTP, SWIFT y sistemas de archivos montados; también contempla almacenamiento de respaldo en las instalaciones del cliente. Es una elección documentada que merece distinguirse de una mera promesa de portabilidad. Descripción de Business Backup.
Pero escoger el lugar donde residen los datos resuelve solo una parte del problema. Para recuperar una aplicación hacen falta una copia utilizable, permisos, los medios necesarios para descifrarla y un procedimiento de reconstrucción. Si alguno de esos elementos depende de un componente que no está disponible, tener los archivos en otro destino puede no bastar. Se trata de una condición técnica que conviene comprobar, no de una descripción de un fallo ocurrido en Safe Swiss Cloud.
Hay, por tanto, tres preguntas distintas: ¿puede el cliente escoger el almacenamiento?, ¿puede ordenar una restauración?, ¿puede completarla bajo una condición de indisponibilidad previamente definida? La documentación examinada aporta respuestas positivas a las dos primeras. No establece de extremo a extremo la tercera.
El autoservicio describe quién inicia la operación
Safe Swiss Cloud describe la restauración de archivos y de copias completas mediante una interfaz web de autoservicio. También indica que el acceso al servidor de gestión de copias utiliza autenticación de dos factores y que las copias emplean cifrado AES-256 tanto en tránsito como en reposo. Estos son atributos anunciados del servicio; no son resultados de una prueba independiente. Funciones de restauración y protección.
La interfaz permite al cliente iniciar una tarea, pero esa posibilidad no determina qué componentes necesita la tarea para terminar. Del mismo modo, la referencia al cifrado no establece quién conserva y puede utilizar las claves. En el material revisado no queda acreditada la custodia exclusiva de estas por parte del cliente, ni un procedimiento completo de recuperación que siga siendo ejecutable sin el servicio de gestión pertinente.
La distinción debe mantenerse en ambos sentidos. No disponer aquí de ese procedimiento no demuestra que sea imposible o que no exista documentación adicional. Tampoco sería correcto convertir una función de autoservicio en prueba de independencia operativa. Son afirmaciones de alcance diferente.
La propia empresa recomienda probar una restauración después de configurar el servicio. Advierte de que la prueba puede durar más de 15 minutos, según el tamaño de la copia, y aconseja restaurar las imágenes en un servidor, máquina virtual o equipo nuevo para no destruir el dispositivo de origen. Esa orientación respalda la importancia del ensayo, pero no fija un tiempo máximo de recuperación. Recomendaciones de prueba.
Qué significan las 24 horas de réplica
La FAQ de Business Backup afirma que el almacenamiento de objetos predeterminado de Safe Swiss Cloud se replica automáticamente entre dos centros de datos de la empresa dentro de un plazo de 24 horas. El alcance es importante: describe esa modalidad de almacenamiento, no todos los destinos externos que el cliente puede seleccionar. FAQ de Business Backup.
Ese plazo no informa, por sí solo, de cuánto tardará una aplicación en volver a funcionar. Tampoco establece qué transacciones estarán presentes en la última copia recuperable o si la aplicación quedará en un estado coherente. La réplica de datos y la restitución de un servicio son operaciones relacionadas, pero no intercambiables.
Una comprobación útil separaría tres registros: la fecha y hora de la copia, la última transacción válida recuperada y el tiempo transcurrido hasta verificar el funcionamiento de la aplicación. El primero identifica el material disponible; el segundo aproxima la pérdida efectiva de datos; el tercero mide la recuperación observada. Ninguno debe sustituirse automáticamente por el plazo de réplica publicado.
La salida está anunciada; su ejecución exige más detalle
La FAQ general contiene una afirmación positiva y bidireccional: los clientes pueden mover sus cargas hacia dentro y hacia fuera de Safe Swiss Cloud por sí mismos. No sería fiel a la fuente presentar al proveedor como si no reconociera esa posibilidad. Sin embargo, el material revisado no establece un procedimiento de salida completo, con formatos, requisitos, costes y tiempos representativos. FAQ general sobre movimiento de cargas.
La misma FAQ ofrece una advertencia cuantificada en sus instrucciones para migrar máquinas virtuales existentes hacia Safe Swiss Cloud. El método básico de exportar e importar volúmenes puede tardar horas cuando los discos superan los 100 GB, dejando el servicio inaccesible para los usuarios durante la transferencia. También describe la replicación y sincronización como alternativa de migración. Orientaciones para la migración de entrada.
No es una medición de salida. Tampoco es un límite universal de volumen ni una estimación aplicable a cualquier arquitectura. Su valor para el comprador es más preciso: recuerda que mover una carga puede exigir una secuencia de transferencia y cambio de servicio, no solo permiso para descargar datos. Para conocer una salida concreta habría que ensayar una carga representativa en un destino definido y registrar qué pasos requieren intervención del proveedor.
El borrado no concede un plazo de uso
Las condiciones publicadas permiten cancelar el servicio con efecto al final de cualquier mes natural y mantienen la facturación mensual hasta la cancelación por escrito. Añaden que los «account data», o datos de la cuenta, se eliminarán dentro de los 60 días posteriores a la terminación. Condiciones de cancelación y eliminación.
Hay dos límites que no conviene perder al resumir esa cláusula. «Dentro de» no significa «al cumplirse»: no se promete conservar los datos durante todo ese periodo. Además, el texto revisado no precisa aquí cómo se distribuye el concepto de datos de la cuenta entre máquinas virtuales, copias y almacenamiento de objetos. Tampoco establece expresamente una garantía de acceso continuo o de ayuda a la exportación después de terminar el servicio.
Por ello, el comprador no debería convertir el plazo de eliminación en un calendario de migración sin confirmación contractual. La fecha hasta la que puede operar, la fecha hasta la que puede exportar y la fecha límite de borrado son asuntos distintos, aunque aparezcan dentro de una misma relación comercial.
Las condiciones también describen el servicio predeterminado como autoservicio y «as is», con asistencia relativa a la disponibilidad según el principio de mejores esfuerzos. La empresa ofrece paquetes adicionales para niveles superiores de soporte. Es el marco general publicado, no una revisión de los compromisos particulares de un cliente; tampoco permite trasladar garantías de otros productos a Business Backup. Condiciones de servicio y soporte.
Una conclusión limitada, pero útil
Las fuentes examinadas son cuatro documentos publicados por Safe Swiss Cloud. No se ha medido una recuperación ni una salida de un cliente, y no se dispone de una auditoría independiente o de un contrato particular. No se han establecido las fechas de publicación de esas páginas: su examen no constituye evidencia de un lanzamiento o cambio reciente.
El resultado es más concreto que un veredicto general sobre dependencia. Safe Swiss Cloud documenta opciones de almacenamiento y operaciones iniciadas por el cliente. La recuperación sin determinados componentes del proveedor y una salida con tiempo y coste conocidos requieren evidencias adicionales. Elegir una recuperación gestionada puede ser razonable; lo importante es no confundir una delegación aceptada con una independencia que todavía no se ha comprobado.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance