
Resumo
- A Safe Swiss Cloud documenta escolhas relevantes de armazenamento e restauração por autosserviço. Isso não equivale, por si só, a uma recuperação independente dos componentes de gestão do fornecedor.
- O teste decisivo é operacional e contratual: quais acessos, chaves e procedimentos permitem reconstruir a aplicação, e quais direitos continuam disponíveis durante uma saída? Os documentos analisados não resolvem todas essas questões, mas tampouco demonstram que tais capacidades estejam ausentes.
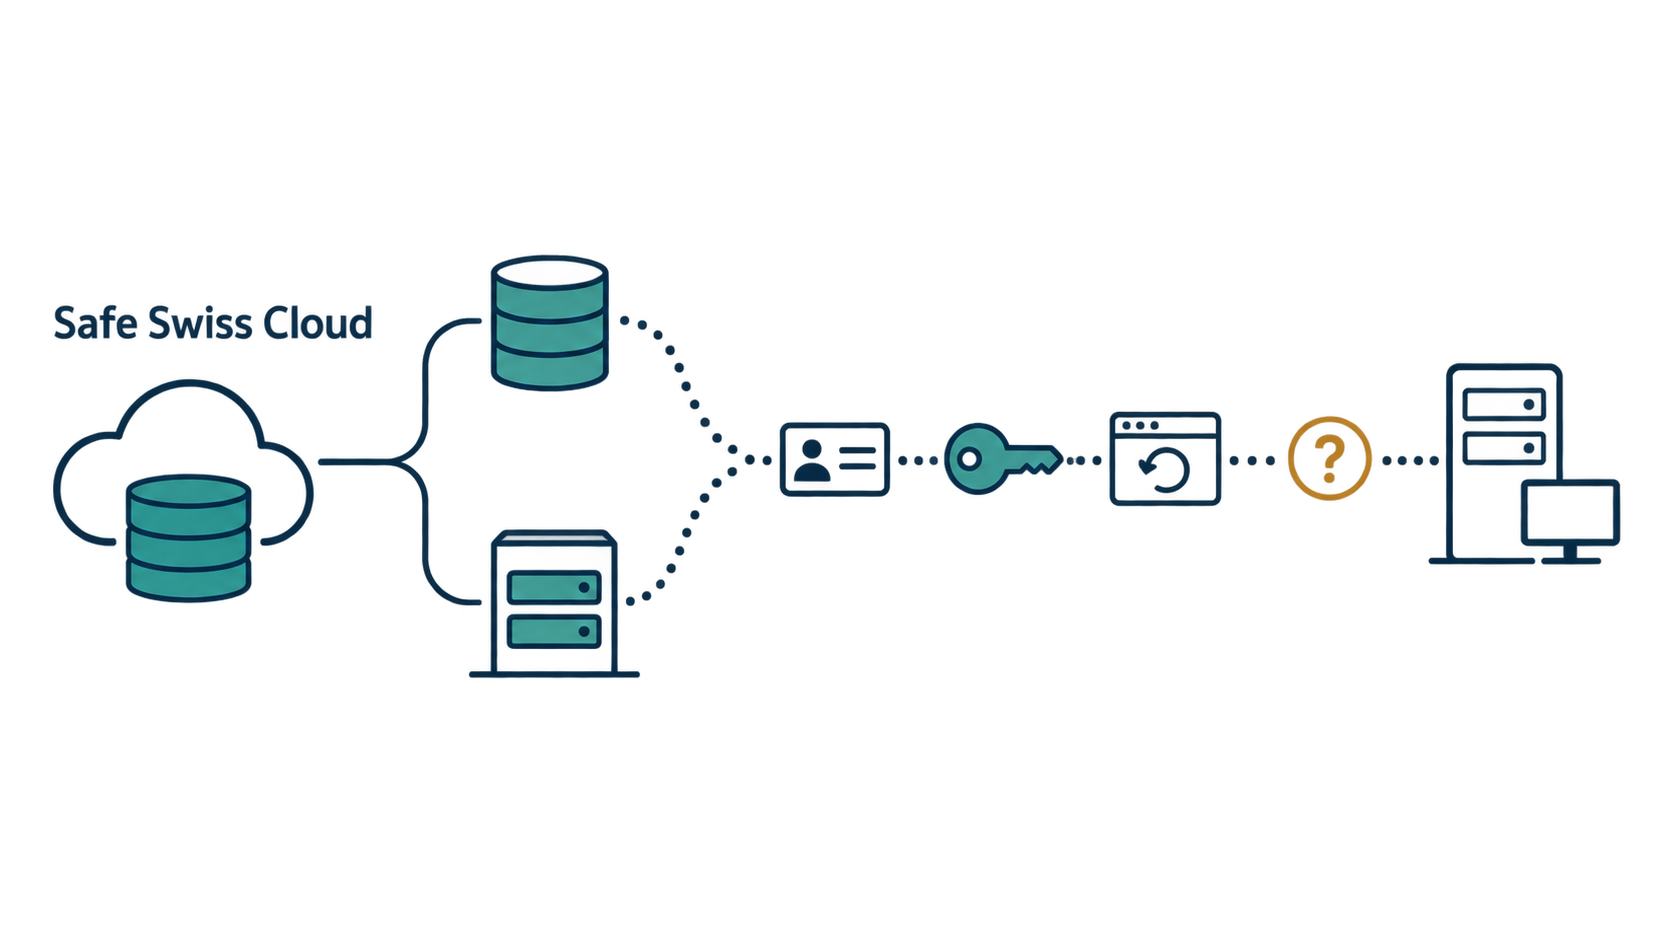
Uma cópia de segurança pode estar fora da infraestrutura de um fornecedor e ainda depender dele para voltar a ser uma aplicação utilizável. É essa separação — entre o destino dos dados e o caminho completo de recuperação — que merece atenção na leitura dos documentos da Safe Swiss Cloud.
A distinção não apaga as opções anunciadas pela empresa. Sua descrição do Business Backup permite escolher destinos externos e apresenta restaurações iniciadas pelo próprio cliente. O passo adicional é demonstrar que uma configuração específica continua executável sob uma condição de falha definida. Uma operação por autosserviço, com todos os componentes disponíveis, responde a uma pergunta diferente da recuperação sem o serviço de gestão relevante.
A escolha do destino é real; a independência exige mais evidências
Na descrição do Business Backup, a Safe Swiss Cloud lista seu armazenamento de objetos compatível com S3, AWS S3, FTP, SFTP, SWIFT e sistemas de arquivos montados entre os destinos possíveis. Também afirma que o cliente pode usar seu próprio armazenamento de backup nas instalações locais. São possibilidades concretas de configuração, não apenas uma afirmação sobre localização.
Escolher onde gravar uma cópia, contudo, não comprova quem administra todas as credenciais necessárias nem se essa cópia pode ser restaurada sem recorrer a outro componente do fornecedor. Para isso, seria preciso identificar a sequência inteira: acesso ao repositório, autenticação, obtenção e uso das chaves, leitura dos metadados e execução do software de restauração. A dependência pode estar em qualquer elo indispensável dessa sequência, mesmo quando os arquivos estão em outro lugar.
A empresa descreve uma interface web de autosserviço para restaurar arquivos e backups completos, autenticação de dois fatores para o servidor de gestão e criptografia AES-256 em trânsito e em repouso. A página também menciona compressão e deduplicação no cliente. Essas características explicam funções do serviço, mas a documentação examinada não estabelece custódia exclusiva das chaves pelo cliente nem uma cadeia de restauração utilizável de forma independente. A força da criptografia e a disponibilidade das chaves para quem precisa recuperar o serviço são questões distintas.
Há, portanto, três resultados a separar: possuir uma cópia, conseguir iniciar uma restauração e conseguir concluí-la sob uma falha definida. A descrição comercial oferece evidências sobre os dois primeiros; não substitui um ensaio do terceiro.
As 24 horas dizem respeito ao espelhamento, não à aplicação
Segundo a FAQ do Business Backup, o armazenamento de objetos padrão da Safe Swiss Cloud é espelhado automaticamente entre dois centros de dados da empresa em até 24 horas. A afirmação se refere a esse arranjo padrão, não a qualquer destino externo que o cliente selecione.
Esse intervalo não deve ser tratado como prazo para recolocar uma aplicação em funcionamento. Também não estabelece, isoladamente, a perda máxima de transações que uma empresa enfrentaria em um incidente. Para responder a essas perguntas, é necessário conhecer o estado efetivamente recuperado e medir o tempo até a validação do serviço. A replicação dos dados é uma parte do caminho, não o resultado completo.
A própria orientação de configuração do Business Backup recomenda testar uma restauração e informa que ela pode levar mais de 15 minutos, dependendo do tamanho do backup. Para backups de imagem, aconselha restaurar em um novo servidor, máquina virtual ou computador, evitando destruir o dispositivo de origem. Trata-se de uma recomendação de teste, não de um resultado medido nem de uma garantia de conclusão nesse intervalo.
Um ensaio útil poderia partir de uma aplicação representativa, em um ambiente separado e autorizado. O cliente definiria qual componente de gestão estaria indisponível, registraria cada intervenção necessária e verificaria a aplicação reconstruída. O horário do backup, a última transação recuperada e o tempo até a validação seriam medidas diferentes. Esta análise não realizou esse ensaio e não relata uma falha ocorrida na Safe Swiss Cloud.
A empresa afirma permitir a saída; o desempenho da saída continua sem medição
A FAQ geral afirma expressamente que os clientes podem mover suas cargas de trabalho para dentro e para fora da Safe Swiss Cloud por autosserviço. Essa formulação bidirecional importa: não seria correto descrever o material como se ele apenas prometesse facilidade de entrada.
Ainda assim, a afirmação de capacidade não fornece, nos documentos examinados, um procedimento completo de saída com formatos de exportação, pré-requisitos, custos e desempenho representativo. A pergunta prática não é apenas se existe uma opção de exportar, mas se a equipe consegue reconstruir a carga em um destino escolhido, com permissões e recursos que estarão disponíveis no momento necessário.
Um número presente na FAQ precisa permanecer no contexto certo. Nas instruções para migrar máquinas virtuais existentes para a Safe Swiss Cloud, a empresa informa que o método básico de exportação e importação pode levar horas para volumes de disco superiores a 100 GB, deixando o serviço indisponível aos usuários durante a transferência. A página também descreve replicação e sincronização como uma abordagem alternativa de migração.
Essa orientação é sobre entrada. Não é um teste de saída, um limite universal de transferência ou uma medição de experiência de clientes. Ela ajuda a formular perguntas sobre volume e indisponibilidade, mas não permite atribuir um tempo de exportação à plataforma.
O prazo de exclusão não é uma janela garantida de acesso
Os termos publicados pela Safe Swiss Cloud dizem que o serviço pode ser cancelado com efeito no fim de qualquer mês-calendário e que a cobrança mensal continua até o cancelamento por escrito. Também estabelecem que os “dados da conta” serão excluídos em até 60 dias após o encerramento.
“Em até 60 dias” não significa “somente depois de 60 dias”. E uma obrigação de excluir dados não estabelece, por si só, o direito de continuar acessando ou exportando esses dados durante todo o período. A abrangência exata da expressão “dados da conta” sobre máquinas virtuais, backups e armazenamento de objetos também não foi estabelecida nesta análise.
O planejamento de saída precisa, portanto, de confirmação escrita sobre as categorias de dados envolvidas, os acessos que sobrevivem ao encerramento e a assistência disponível. Usar o prazo de exclusão como margem automática para concluir a migração seria atribuir ao texto uma garantia que ele não oferece.
Há ainda a questão de quem executará a recuperação. Os termos gerais descrevem o serviço padrão como fornecido no estado em que se encontra, por autosserviço, com suporte de disponibilidade em regime de melhores esforços. A empresa informa que níveis superiores podem ser contratados por meio de pacotes adicionais. Nenhum acordo específico de cliente foi examinado, e compromissos de outros produtos não devem ser transferidos para o Business Backup.
O que se pode concluir
As quatro fontes são materiais publicados pela própria empresa. Não há aqui auditoria independente, medição de recuperação de cliente ou teste de migração de saída. Não foram estabelecidas datas de publicação dessas páginas; elas não sustentam uma alegação de lançamento ou mudança recente do produto.
O resultado é mais limitado e mais útil: a Safe Swiss Cloud descreve escolhas significativas de armazenamento e movimentação por autosserviço. Os documentos examinados não provam nem refutam uma recuperação completa independente do fornecedor. Para sustentar essa conclusão mais forte, seriam necessários procedimentos, direitos de acesso e resultados de teste da configuração comprada.
Delegar a operação pode ser uma escolha racional. O problema não é a delegação em si, mas confundi-la com uma autonomia que ainda não foi demonstrada — ou presumir ausência de capacidade apenas porque o detalhe não apareceu nessas páginas.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance