
Zusammenfassung
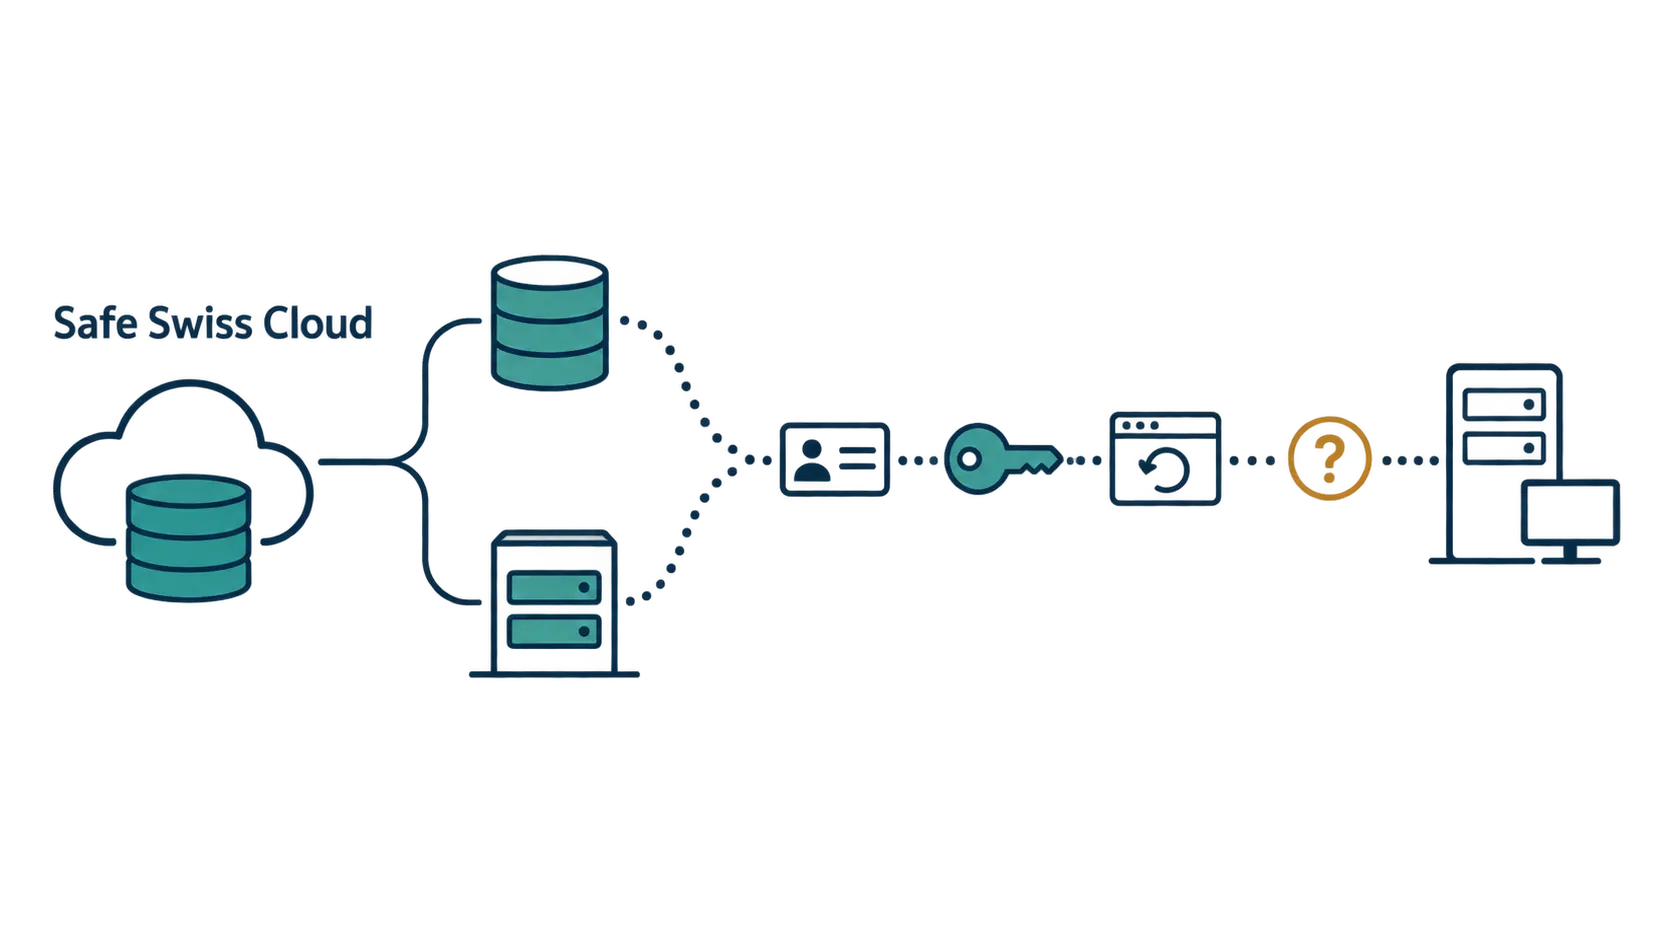
- Speicherort, Berechtigung zur Wiederherstellung und ein tatsächlich wieder laufender Dienst sind unterschiedliche Nachweise. Eine Wahlmöglichkeit auf der ersten Ebene beantwortet nicht automatisch die Fragen auf den anderen.
- Die untersuchten Unterlagen beschreiben sinnvolle Selbstbedienungsfunktionen. Sie belegen jedoch weder einen gemessenen, vom Anbieter unabhängigen Wiederanlauf noch einen vollständig dokumentierten Ausstieg mit bekannten Zeit- und Kostenwerten. Das ist eine Grenze der vorliegenden Belege, kein Nachweis fehlender Funktionen.
Eine externe Kopie ist zunächst eine Speicherentscheidung
Safe Swiss Cloud im BTW-Verzeichnis ist Gegenstand einer praktischen Beschaffungsfrage: Welche Teile einer Wiederherstellung kann ein Kunde selbst ausführen, und welche müssen auch dann noch funktionieren, wenn ein bestimmter Dienst des Anbieters nicht erreichbar ist? Die Frage setzt keinen beobachteten Ausfall voraus. Sie trennt den regulären Betrieb von einer zuvor festgelegten Ausfallsituation.
Die Beschreibung von Business Backup nennt mehrere mögliche Sicherungsziele: den eigenen S3-kompatiblen Objektspeicher, AWS S3, FTP, SFTP, SWIFT und eingebundene Dateisysteme. Nach Angaben des Unternehmens können Kunden auch eigenen lokalen Backup-Speicher verwenden. Das ist eine konkrete Wahlmöglichkeit. Die Sicherung muss dem beschriebenen Funktionsumfang zufolge nicht ausschließlich im Objektspeicher von Safe Swiss Cloud liegen.
Eine externe Kopie kann jedoch weiterhin auf eine separate Verwaltungskomponente angewiesen sein. Für ihre Nutzung können beispielsweise Zugangsdaten, ein Sicherungskatalog, passende Software oder Entschlüsselungsmöglichkeiten erforderlich sein. Welche dieser Abhängigkeiten bei einer konkreten Konfiguration bestehen, muss geprüft werden. Aus der Liste der Speicherziele allein folgt weder, dass der Kunde sie vollständig kontrolliert, noch, dass er auf Hilfe angewiesen bleibt.
Genau hier liegt die technische Grenze: Ein Speicherziel beantwortet die Frage, wo eine Kopie abgelegt werden kann. Ein Wiederanlaufplan beantwortet zusätzlich, wer sie unter welchen Bedingungen in einen funktionsfähigen Dienst zurückverwandeln kann. Beide Aussagen können zutreffen, benötigen aber unterschiedliche Belege.
Selbstbedienung beschreibt den Bedienweg, nicht jeden Fehlerfall
Safe Swiss Cloud beschreibt die Wiederherstellung einzelner Dateien und vollständiger Sicherungen über eine Weboberfläche zur Selbstbedienung. Die Produktseite nennt außerdem Zwei-Faktor-Authentifizierung für den Zugang zum Backup-Verwaltungsserver sowie AES-256-Verschlüsselung bei Übertragung und Speicherung. Auch Kompression und clientseitige Deduplizierung gehören zur veröffentlichten Leistungsbeschreibung.
Damit beschreibt das Unternehmen einen vom Kunden anstoßbaren Vorgang. Nicht beantwortet ist dadurch, ob derselbe Vorgang ohne den betreffenden Verwaltungsdienst ausführbar bleibt. Zwei-Faktor-Authentifizierung betrifft den Zugangsschutz. Die Angabe eines Verschlüsselungsverfahrens betrifft den Schutz der Daten. Keine dieser Angaben belegt für sich eine ausschließlich beim Kunden liegende Schlüsselverwaltung oder eine unabhängig verfügbare Wiederherstellungsumgebung.
Der anspruchsvollere Nachweis wäre ein autorisierter Test mit klar begrenzter Fehlerannahme: Eine benannte Verwaltungskomponente steht nicht zur Verfügung, die Sicherung liegt an einem gewählten Ziel, und ein getrenntes Zielsystem soll daraus wieder betriebsfähig werden. Zu protokollieren wäre jede dennoch benötigte Komponente und jeder Eingriff des Anbieters. Ein solcher Test wurde für diese Analyse nicht durchgeführt.
Das ist keine Forderung, jede Wiederherstellung müsse ohne Dienstleister möglich sein. Ein Unternehmen kann bewusst betreuten Betrieb einkaufen. Entscheidend ist, ob sein Notfallplan dieselbe Abhängigkeit voraussetzt wie der gekaufte Dienst oder stillschweigend einen höheren Grad an Unabhängigkeit unterstellt.
Was 24 Stunden und 15 Minuten tatsächlich aussagen
Die Business-Backup-FAQ beschreibt für den standardmäßig verwendeten Objektspeicher von Safe Swiss Cloud eine automatische Spiegelung über zwei Rechenzentren des Anbieters innerhalb von 24 Stunden. Diese Angabe bezieht sich auf diesen Speicheraufbau. Sie lässt sich nicht auf jedes frei gewählte externe Sicherungsziel übertragen.
Ebenso wenig ist sie bereits ein gemessenes Wiederanlaufergebnis. Die Zeit bis zur Spiegelung sagt nicht, wann eine Anwendung wieder genutzt werden kann. Sie belegt auch keinen bestimmten maximalen Verlust bereits verarbeiteter Geschäftsvorgänge. Dafür müssten unter anderem Sicherungszeitpunkt, Konsistenz der Anwendungsdaten und der tatsächlich wiederhergestellte Stand bekannt sein. Eine vorhandene Kopie und ein geprüfter Anwendungszustand sind nicht dasselbe.
Das Unternehmen empfiehlt selbst, nach der Einrichtung eine Wiederherstellung zu testen. Laut Produktbeschreibung kann das abhängig von der Sicherungsgröße mehr als 15 Minuten dauern. Für Image-Sicherungen empfiehlt Safe Swiss Cloud ein neues Server-, VM- oder Desktop-Ziel, um das ursprüngliche Gerät nicht zu zerstören. Die 15 Minuten sind somit ein Hinweis zum Testaufwand, weder eine Obergrenze noch eine garantierte Wiederherstellungszeit.
Für einen aussagekräftigen Versuch sollten Kunden die Zeit bis zum verifizierten Dienstbetrieb messen, nicht lediglich bis zum Abschluss eines Kopiervorgangs. Zusätzlich ist festzuhalten, welcher letzte Geschäftsvorgang wieder vorhanden ist. So werden Dauer des Wiederanlaufs und Umfang eines möglichen Datenverlusts getrennt sichtbar.
Der Anbieter beschreibt Bewegung in beide Richtungen
Die allgemeine FAQ formuliert ausdrücklich: „Customers can always move their workloads in and out of Safe Swiss Cloud themselves (self service).“ Das ist eine positive Aussage über selbstständige Bewegung hinein und hinaus, nicht nur ein Angebot für den Wechsel zum Anbieter. Sie sollte bei der Bewertung nicht unterschlagen werden.
Die untersuchte FAQ liefert damit allerdings noch keinen vollständigen Ablauf für einen konkreten Ausstieg. Welche Formate, Voraussetzungen, Berechtigungen, Hilfsleistungen und Gebühren für eine repräsentative Anwendung relevant sind, bleibt für die Beschaffung zu klären. Auch eine gemessene Dauer des ausgehenden Transfers liegt dieser Analyse nicht vor.
Ein vorhandener Zahlenhinweis darf diese Lücke nicht scheinbar schließen. Bei der Migration bestehender virtueller Maschinen zu Safe Swiss Cloud warnt die FAQ, dass ein einfacher Export-und-Import-Ansatz bei Datenträgern von mehr als 100 GB Stunden dauern kann. Während des Transfers sei der Dienst für Endnutzer nicht verfügbar. Als andere Vorgehensweise beschreibt das Unternehmen Replikation und Synchronisierung. Diese Hinweise betreffen die eingehende Migration. Sie sind weder ein Messwert für den Ausstieg noch eine allgemeine 100-GB-Grenze.
Die sinnvolle nächste Prüfung wäre deshalb ein ausgehender Export mit anschließendem Aufbau in einer festgelegten Zielumgebung. Erst das Zusammenspiel aus übertragbaren Daten, rekonstruierbarer Konfiguration und geprüftem Anwendungsverhalten zeigt, was ein Anbieterwechsel für diesen Arbeitsbestand tatsächlich bedeutet.
Eine Löschfrist ist kein zugesichertes Zugangsfenster
Die veröffentlichten Bedingungen erlauben eine Kündigung zum Ende eines Kalendermonats und sehen monatliche Abrechnung bis zur schriftlichen Kündigung vor. Zur Löschung heißt es: „The account data will be deleted within 60 days of termination.“ Diese Vertragsformulierung spricht von „account data“, also Kontodaten. Welche VM-Daten, Backups oder Objektspeicherbestände genau darunterfallen, ist damit in den hier geprüften Unterlagen nicht geklärt.
„Innerhalb von 60 Tagen“ bedeutet außerdem nicht „erst nach 60 Tagen“. Noch weniger garantiert es, dass während des gesamten Zeitraums der bisherige Zugriff oder ein Export möglich bleibt. Wer daraus ein zweimonatiges Migrationsfenster ableitet, ersetzt eine fehlende Zugangsregel durch eine eigene Annahme. Vor der Kündigung sollten Zugriffsdauer, Exportrechte, Unterstützung und Löschumfang schriftlich feststehen.
Auch das Unterstützungsniveau ist zu unterscheiden. Die allgemeinen Bedingungen beschreiben den Standarddienst als „as is“ und zur Selbstbedienung; der standardmäßige Verfügbarkeitssupport erfolgt nach dem Best-Effort-Prinzip. Zusätzliche Pakete für höhere Servicelevels können laut den veröffentlichten Bedingungen gekauft werden. Kundenspezifische Zusagen wurden hier nicht geprüft. Garantien eines anderen Produkts wären kein Ersatz für die Vereinbarung zur tatsächlich eingesetzten Leistung.
Der belastbare Befund bleibt begrenzt
Grundlage dieser Dokumentenanalyse vom 19. September 2026 sind vier Veröffentlichungen des Unternehmens: Produktbeschreibung, zwei FAQ und allgemeine Bedingungen. Die Veröffentlichungstage dieser Seiten sind nicht belegt; das Auswertungsdatum markiert keine neue Produkteinführung. Unabhängige Auditbefunde, gemessene Kundenausstiege oder eigene Wiederherstellungstests liegen nicht vor.
Die Dokumente beschreiben reale Wahlmöglichkeiten im angebotenen Funktionsumfang. Sie reichen aber nicht aus, um einen vollständigen, vom Anbieter unabhängigen Wiederanlauf zu bestätigen oder auszuschließen. Für Kunden besteht der nächste Schritt deshalb nicht in einem pauschalen Urteil über Abhängigkeit, sondern in einem prüfbaren Plan für die gewählte Konfiguration und den ausdrücklich vereinbarten Verantwortungsumfang.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten