
要約
- Safe Swiss Cloudは、バックアップ先の選択とウェブ画面からのセルフサービス復元を説明している。ただし、その説明だけでは、管理サービスが使えない状況でも復旧できることまでは確認できない。製品説明
- 復旧や他環境への移行を判断するには、保存場所だけでなく、必要な認証・鍵・ソフトウェア、実測した所要時間、契約終了後のアクセス権を分けて確認する必要がある。
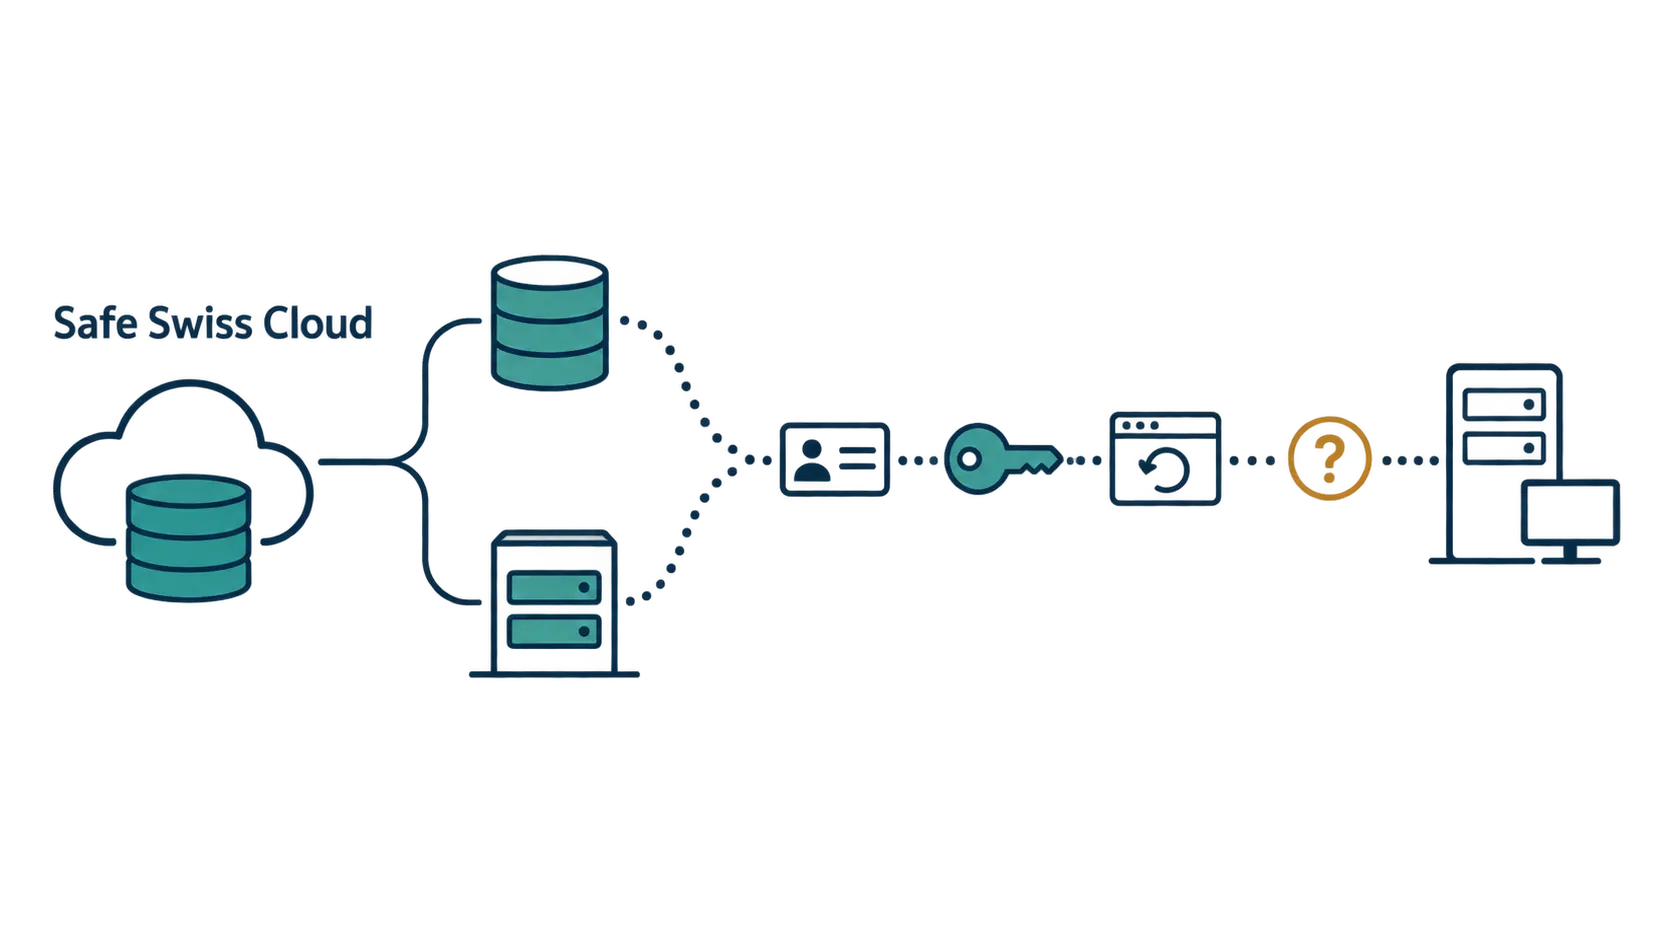
Safe Swiss Cloudのバックアップで注目すべきなのは、コピーを置く場所を選べる点だ。しかし、コピーを保有することと、それを使って業務を再開できることは別の能力である。復元の途中で必要になる管理画面や認証、暗号鍵、バックアップの構成情報が利用できるかによって、同じ保存先でも実行可能な復旧経路は変わる。
これは同社に障害が起きたという報告ではない。Business Backupの説明、バックアップFAQ、一般FAQ、利用規約という同社の公開資料4点から、何が説明され、何を追加確認すべきかを整理したものである。顧客環境で復旧や移行を実測したわけではなく、個別契約や第三者監査も確認していない。各ページの公表日は確定できておらず、新機能が発表された時期を示すものでもない。
保存先を選べることには、確かな意味がある
同社のBusiness Backup説明には、保存先としてSafe Swiss CloudのS3互換オブジェクトストレージ、AWS S3、FTP、SFTP、SWIFT、マウントしたファイルシステムなどが挙げられている。顧客が自社内のバックアップストレージを使うことも可能としている。単に「どこかにコピーを持つ」という宣伝ではなく、複数の保存先を選べるという具体的な機能説明だ。Business Backupの保存先
この選択肢は評価すべきである。保管先を変えられるなら、保存の設計に顧客が関与できる。ただし、それだけで保存先の管理権限が顧客だけにあることや、必要な認証情報を事業者のサービスと切り離して使えることまで分かるわけではない。保存先の自由度と、復元手順の自立性は別々に確かめる必要がある。
同社は、ファイル単位やバックアップ全体の復元をセルフサービスのウェブ画面から行えると説明し、バックアップ管理サーバーへのアクセスには二要素認証を記載している。また、転送中と保存時のAES-256暗号化も説明している。復元操作と保護機能
ここで確認できるのは、顧客が操作を開始できるという設計である。その画面や認証に必要なサービスが利用できないときにも同じ操作が完了するかは、別の問いだ。暗号化の方式が分かっても、鍵を誰が保有し、どの条件で利用できるかは決まらない。今回の資料からは、顧客だけが鍵を管理することも、事業者から独立した復元用ソフトウェア一式を利用できることも確定できない。これは機能が存在しないという判断ではなく、確認できた範囲の限界である。
「24時間以内」が示す対象を取り違えない
Business Backup FAQによると、標準のSafe Swiss Cloudオブジェクトストレージは、同社の二つのデータセンター間で24時間以内に自動ミラーリングされる。この説明の対象は標準の保存構成であり、顧客が選ぶ外部保存先すべてに当てはまるわけではない。ミラーリングの説明
この「24時間以内」を、アプリケーションが24時間以内に復旧するという約束として読んではいけない。ミラーリングは保存データの複製に関する話であり、業務の再開には、利用可能なバックアップの特定、復元先の準備、データの整合性確認、アプリケーションの動作確認が必要になる。復旧した業務データがどれだけ新しいかという問題も別に残る。複製に関する記述だけでは、復旧時間や許容されるデータ損失の上限は確定しない。
同社自身も、バックアップ設定後に復元を試すことを勧めている。サイズによっては15分以上かかる場合があるとし、イメージバックアップについては元の機器を破壊しないよう、新しいサーバー、仮想マシン、デスクトップへの復元を案内している。復元テストの案内
この15分という数字も、測定済みの復旧実績や完了保証ではない。重要なのは、コピーが存在することとは別に復元を確かめる必要がある、という手順上の区別だ。さらに事業者から独立した復旧を求めるなら、「どの管理機能が使えない状態を想定するのか」を決めたうえで、その条件下でも実行できるかを試す必要がある。
双方向の移行という説明と、移行計画の完成は別
一般FAQは、顧客がワークロードをSafe Swiss Cloudに持ち込むことも、外へ移すことも、自らセルフサービスで行えると明記している。これは一方向の取り込み機能だけを説明したものではない。移行の評価で、この積極的な説明を無視するのも正確ではない。一般FAQの移行方針
一方、同FAQの具体的な容量に関する注意書きは、既存の仮想マシンを同社のクラウドへ移す場面に置かれている。基本的なエクスポート・インポート方式では、100GBを超えるディスクボリュームの転送に数時間かかる場合があり、転送中は利用者がサービスを使えないとしている。複製と同期を使う代替方式も説明されている。流入側の移行手順
この100GBという数字を、外への移行速度の実績や、共通の容量制限に置き換えることはできない。移行方向が違えば、その注意書きだけから所要時間を推定する根拠にはならない。
今回の資料では、外への移行について、対応する出力形式、必要な権限、移行先の条件、料金、支援の要否を一通り確定できなかった。したがって結論は「出られない」ではなく、「移動できるという会社の説明を、特定のワークロードで実行できる計画に落とし込む作業が残る」である。代表的なシステムを別環境に再構成し、動作を確認した記録があれば、その判断は具体化する。
「60日以内の削除」は、60日間使えるという意味ではない
公開利用規約は、サービスを暦月の末日付で解約できるとし、書面で解約するまで月ごとに課金すると定めている。また、「アカウントデータ」を契約終了から60日以内に削除するとしている。解約と削除に関する条項
「60日以内」は「60日が経過してから」ではない。さらに、削除に関する期限は、その間ずっとログインやエクスポートができるという保証でもない。ここでいうアカウントデータに、仮想マシン内のデータ、バックアップ、オブジェクトストレージの内容がそれぞれどう含まれるかも、今回の確認だけでは確定できない。
復旧計画と解約計画では、必要な条件が異なる。前者は障害時の再開を扱い、後者は契約が終了する前後のアクセス権と作業可能時間を扱う。削除期限を移行期間と見なして作業を後ろに寄せるには、別途、明確な合意が必要になる。
同じ利用規約は、標準サービスを現状有姿かつセルフサービスとして説明し、標準の可用性サポートはベストエフォートとしている。より高いサービス水準のために、追加のサポートパッケージを購入できるとも記載している。標準サービスと追加支援
この一般条件だけで、個々の顧客が購入した支援内容は判断できない。復旧を事業者に委ねる選択が合理的な場合もある。必要なのは、委託する役割と顧客が保持する役割を明らかにすることだ。
公開資料は、保存先の選択、復元操作、双方向の移行という有用な能力を示している。しかし、管理サービスが使えない条件での復旧や、時間と費用を把握した外部移行まで実証しているわけではない。保存先を選べることを過小評価せず、それを復旧経路全体の保証へ広げない。この読み分けが、導入判断の出発点になる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加