
Resumen
- La RFC 1433 incorporó una dirección de ayuda ARP a la entrada de ruta para intentar resolver un siguiente salto de otra red IP presente en el mismo servicio de enlace.
- El ayudante debía resolverse de forma local y no recursiva; la solicitud solo avanzaba tras comprobar ruta, interfaz y filtros contra inundaciones y bucles.
- Una dirección de enlace obtenida no certificaba el camino: filtros asimétricos o no transitivos podían permitir R1–R2 y R2–R3, pero impedir R1–R3.
La distancia de una trama
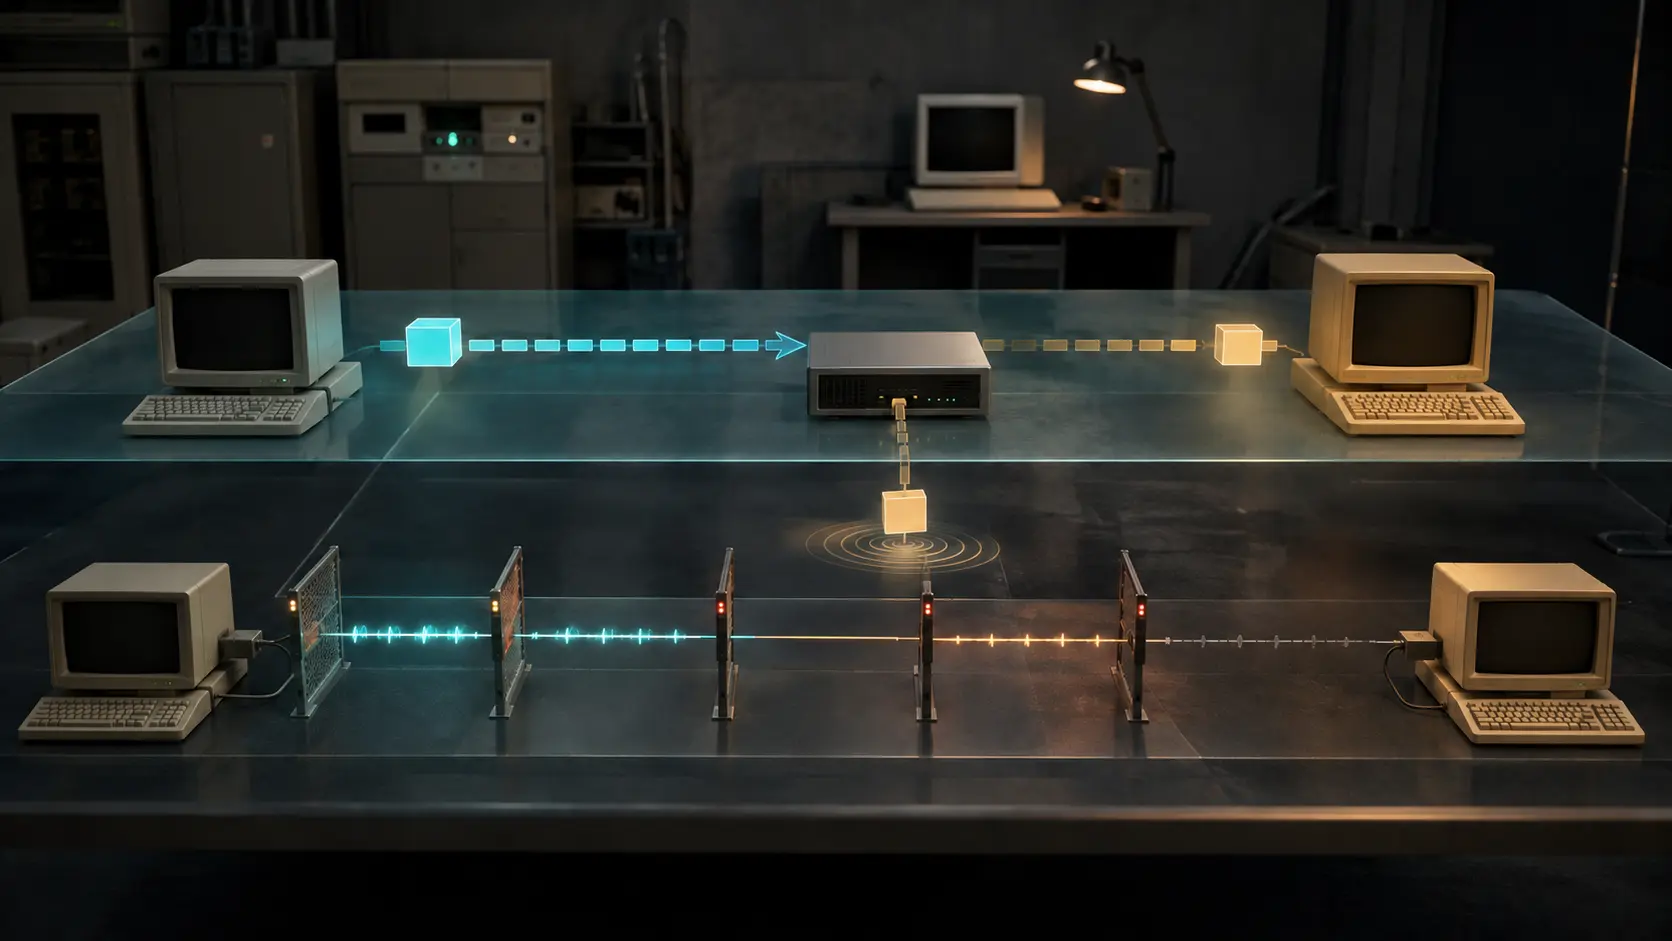
La RFC 1433 no empezó con una Internet de enlaces simples. Imaginó varias redes IP administradas sobre una sola red de nivel de enlace, como podía ocurrir en SMDS. Un router con presencia en dos redes sabía que ambas utilizaban la misma infraestructura inferior. Desde el cálculo de rutas, resultaba tentador anunciar que otro participante era un siguiente salto directo.
El receptor podía creer la ruta y seguir sin poder transmitir. Conocía la dirección IP del siguiente salto y la interfaz física, pero no la dirección que debía colocar en la trama. Su procedimiento de resolución correspondía a su propia red IP. La red “extranjera” podía usar otra dirección de solicitud, una tabla administrada o un método distinto de ARP.
La dificultad estaba debajo del enrutamiento. Elegir un siguiente salto y convertirlo en un destino de enlace eran dos operaciones. El hecho de que ambas aparecieran en una misma tabla no les daba la misma fuente ni el mismo resultado.
Directed ARP añadió un camino para formular la pregunta. Conservó el formato ARP ordinario y vinculó a la ruta una ARP Helper Address: el router que había afirmado que el siguiente salto extranjero estaba sobre la infraestructura compartida.
El ayudante no era un dato auxiliar
Una entrada con ayudante nulo indicaba que el receptor ya conocía la resolución local. Una entrada con ayudante no nulo decía algo más preciso: para ejecutar esta ruta, pregunta a este router cómo alcanzar el siguiente salto en el nivel inferior.
La procedencia de la ruta determinaba normalmente el ayudante. El emisor de un Redirect podía ocupar esa posición. En un protocolo de vector de distancia, el router que anunciaba el siguiente salto la ocupaba si el receptor no disponía ya de un procedimiento local. Así, la recomendación y la obligación de asistir no quedaban separadas por accidente.
La función de resolución consultaba primero su tabla. Si no encontraba la asociación y no había ayudante, empleaba el mecanismo local. Si había ayudante, debía resolverlo localmente, enviarle una solicitud ARP cuyo objetivo era la dirección extranjera y esperar una respuesta.
La RFC prohibía usar Directed ARP para encontrar al propio ayudante. Esa ausencia de recursión colocaba un suelo verificable. Si A dependiera de B, B de C y C de otro router, la ruta escondería una cadena sin límite y los ciclos serían difíciles de atribuir. El ayudante tenía que estar ya dentro del ámbito resoluble del receptor.
Tres modos de producir una respuesta
Un host descartaba una solicitud que no preguntaba por él. Un router podía dirigirla solo si la dirección objetivo figuraba como siguiente salto elegible o destino directamente alcanzable y la ruta empleaba la misma interfaz física por la que llegó la solicitud.
Si la red de destino usaba ARP, el router reenviaba la pregunta a la dirección de solicitudes de esa red. Si usaba un procedimiento diferente, el router resolvía localmente y emitía una respuesta por “published ARP”. En un caso actuaba como conducto; en el otro, como traductor de una asociación obtenida por otro sistema.
La observación final debía conservar esa diferencia. “Se recibió una respuesta ARP” no decía si contestó el destino, un participante intermedio o el ayudante apoyado en una tabla administrada. Tampoco probaba quién controlaba la máquina, quién había autorizado la ruta o si los paquetes posteriores serían aceptados.
Una caché que retuviera solo IP y dirección de enlace borraría al custodio de la afirmación. La RFC, al colocar el ayudante en la ruta, permitía mantener la cadena: quién anunció, quién asistió y qué mecanismo produjo la asociación.
El coste de reenviar una pregunta
Una solicitud de descubrimiento puede propagarse más que la respuesta. La RFC 1433 exigía filtros para contener inundaciones de ARP y terminar bucles producidos por routers defectuosos, inestabilidad de enrutamiento o configuración manual incorrecta.
Entre las opciones figuraban limitar solicitudes idénticas por pareja de IP origen y objetivo durante un intervalo; no reenviar hacia la misma dirección de enlace que había transportado la trama recibida; y rechazar solicitudes que hubieran llegado como difusión de enlace. Eran controles de alcance, repetición y reflexión.
Ninguno demostraba que la asociación fuera correcta. Su objetivo era impedir que una pregunta sin resolver consumiera indefinidamente el medio. Los valores de límite seguían siendo decisiones administradas porque una repetición podía ser legítima después de una pérdida. Demasiada severidad convertía pérdida en silencio; demasiada tolerancia permitía la tormenta.
Por eso el registro operativo necesita más que el resultado. Debe incluir la interfaz, el destino de enlace de la trama entrante, el indicador de difusión, el contador, la ventana temporal, la regla aplicada y la llegada o no de una respuesta.
Una ruta sin resolución debía desaparecer
La RFC 1433 no trató la ruta como una verdad independiente de su ejecución. Si un host ya no podía resolver un siguiente salto aprendido mediante Redirect, por ejemplo porque caducó la asociación del ayudante, debía vaciar la entrada de ruta correspondiente.
La compatibilidad entre routers mostró otro límite. Un emisor podía anunciar un siguiente salto extranjero a un receptor que no implementaba Directed ARP. La sintaxis llegaba intacta, pero faltaba el procedimiento que la hacía útil. El emisor podía necesitar anunciarse a sí mismo como salto convencional con mayor coste, o los administradores podían excluir esos saltos de una relación configurada.
La capacidad era, pues, parte del contrato. La misma dirección podía ser ejecutable para un receptor y letra muerta para otro. Una actualización de routing no transfería automáticamente el mecanismo de resolución.
La transitividad que el dibujo inventaba
Los siguientes saltos de terceros debilitaban la responsabilidad. Un router que anuncia su propio camino suele observar y retirar información cuando deja de ser válida. Si anuncia a un tercero como ejecutor directo, puede quedar fuera de los paquetes y perder visibilidad sobre el fallo.
El ejemplo SMDS es deliberadamente incómodo. Los filtros permitían comunicación entre R1 y R2 y entre R2 y R3, pero bloqueaban R1 y R3. R2 podía conocer de verdad a R3 y, aun así, ofrecer a R1 un salto directo que el enlace rechazaba. La posibilidad de llegar a un intermediario común no convertía la conectividad en transitiva.
La política también podía ser asimétrica: R3 enviaba a R1, mientras R1 no podía devolver tráfico. Una respuesta observada en una dirección no certificaba el regreso. El término “misma red de enlace” describía una plataforma común, no una malla completa de permisos.
Un ensayo debía tocar el enlace exacto
La RFC propuso enviar un eco ICMP directamente a la dirección de enlace del siguiente salto antes de instalar o usar por primera vez la ruta. Si se enviaba un eco IP normal, el routing podía elegir otro camino y devolver un éxito que no había probado la adyacencia local.
El diseño del test importaba tanto como el resultado. El paquete debía atravesar la dependencia discutida. Incluso entonces solo confirmaba un intercambio puntual; no demostraba todas las clases de tráfico, simetría, reenvío final ni permanencia. Los cambios posteriores correspondían al sistema de enrutamiento dinámico.
La escalera de evidencia queda clara: anuncio recibido, ayudante registrado, ayudante resuelto localmente, solicitud dirigida, asociación devuelta, filtro aprobado, eco directo, primera trama de datos y respuesta de vuelta. Saltarse un peldaño fabrica una certeza que la red no produjo.
Fuentes y límites
La RFC 1433 define el experimento. La RFC 826 aporta ARP; la RFC 1209, el contexto SMDS; las RFC 1267 y 1247, BGP-3 y OSPF; las RFC 1122 y 792, requisitos de host e ICMP.
Estas fuentes no prueban despliegue actual, comportamiento de productos, prevalencia de ataques ni recomendación moderna. La propia RFC 1433 dice que no discute cuestiones de seguridad. Su lección histórica es más limitada: un plano de control puede nombrar una posibilidad sin obligar al enlace a admitirla.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance