Resumen
- RFC 2369 permitió que un cliente encontrara y mostrara órdenes de ayuda, alta, baja, publicación, propietario y archivo; no certificó el resultado de esas órdenes.
- Las URL alternativas, la confirmación del usuario y la reescritura en listas anidadas separaban metadatos, capacidad del cliente, autoridad humana, transporte y mutación del servidor.
La orden que viajaba con el mensaje
Cada gestor de listas tenía su dialecto. La solicitud podía ir a una dirección terminada en -request, en el asunto o en el cuerpo. La web no era una salida universal. El usuario debía aprender el sistema local antes de conseguir incluso las instrucciones.
RFC 2369 añadió una cartografía pequeña: List-Help, List-Unsubscribe, List-Subscribe, List-Post, List-Owner y List-Archive. La lista insertaba URL; el cliente que las reconocía podía ofrecer controles uniformes. Nada obligaba a sustituir el motor antiguo. El estándar normalizaba el acceso, no la implementación.
Por eso el botón era una lectura de metadatos. La cabecera indicaba un lugar o una forma para iniciar la acción. No decía que el usuario hubiese consentido, que la petición hubiera salido, que el servidor la hubiera aceptado ni que el padrón de miembros hubiese cambiado.
Preferencias que no eran garantías
El campo podía contener varias URL encerradas entre ángulos y ordenadas de izquierda a derecha. El cliente debía escoger el primer protocolo que supiera usar y recurrir al siguiente solo si el anterior fallaba. Así podía ofrecerse HTTP sin abandonar a quien solo disponía de correo mediante mailto.
El orden daba una preferencia del emisor. La elección demostraba una capacidad del cliente. La respuesta pertenecía al servicio elegido. Son tres autoridades diferentes.
Una página abierta podía pedir confirmación. Un enlace mailto podía crear un borrador que nadie enviara. Un mensaje enviado podía llegar a la dirección correcta y aun así no identificar la suscripción adecuada. La alternativa siguiente era un camino de recuperación para localizar una interfaz, no la prueba de que el camino anterior hubiese intentado o terminado la operación de manera inequívoca.
Componer no era enviar
RFC 2368 definía una peculiaridad decisiva. Resolver un mailto no producía contacto inmediato con el servidor. Preparaba un mensaje con destinatario y valores predeterminados. La persona podía editarlo, enviarlo o descartarlo.
RFC 2369 exigía una oportunidad de confirmar antes de ejecutar. Para órdenes por correo, el cliente podía mostrar el mensaje ya compuesto y detenerse. La máquina facilitaba la forma; la persona conservaba la autorización.
La especificación tampoco admitía sustitución de variables. Si el gestor necesitaba que el cliente insertara la dirección del usuario u otro dato dinámico, la orden directa no cabía. Había que conducir a List-Help o a un formulario. La renuncia tenía sentido práctico: un núcleo pequeño aumentaba la probabilidad de implementación y reducía las conjeturas peligrosas.
El mensaje podía tener más de una administración
Las listas anidadas revelaban que la procedencia no era trivial. Una sublista debía quitar los campos de ayuda, alta, baja y propietario de la lista madre y publicar los propios. Archivo y publicación tenían reglas distintas. El último procesador podía cambiar la acción visible sin cambiar el resto del mensaje.
Solo las listas debían generar esas cabeceras, y los procesadores debían eliminar las introducidas por usuarios. Era una regla de higiene, no una firma. La propia RFC trató las falsificaciones y duplicaciones como riesgos heredados del correo. La cabecera era testimonio del recorrido del mensaje; no autenticaba por sí sola al administrador.
Seis nombres que no debían leerse en pasado
List-Post podía llevar a un moderador y NO podía cerrar esa vía. List-Archive localizaba un archivo sin probar que fuera completo. List-Owner ofrecía contacto sin asegurar respuesta. List-Subscribe describía una solicitud de incorporación. List-Unsubscribe describía la orden destinada a retirar al usuario.
Una comprobación completa necesitaba conservar: cabecera válida, procedencia, esquema elegido, confirmación, transmisión, respuesta de la aplicación, modificación del padrón y comportamiento posterior del reparto. Mostrar “Dar de baja” podía apoyarse en la tercera evidencia. Mostrar “Dado de baja” exigía una posterior.
Cuando la inspección automática empezó a causar la acción
RFC 8058 respondió años después a una consecuencia no resuelta por el simple enlace. Los filtros antispam podían visitar URL de baja y provocar salidas involuntarias. La nueva señal de un clic utilizó POST HTTPS, consentimiento del usuario y cobertura DKIM de las cabeceras pertinentes; además evitó cookies y autorización web. No actualizó RFC 2369 ni convirtió todas sus rutas históricas en órdenes automáticas.
La evolución confirma el límite original. Una URL útil para presentar una opción humana no siempre era segura para un robot. Cuando leer el destino podía alterar el estado, hicieron falta una procedencia más fuerte y una semántica específica. La interfaz común seguía siendo valiosa, pero no podía fingir que consultar, solicitar y completar eran el mismo acto.
Una norma sobre descubrimiento
RFC 2369 hizo que clientes distintos descubrieran las operaciones básicas de listas distintas. Mantuvo el correo como ruta de alcance amplio, toleró implementaciones parciales y reservó List-Help para lo que no podía automatizarse con seguridad.
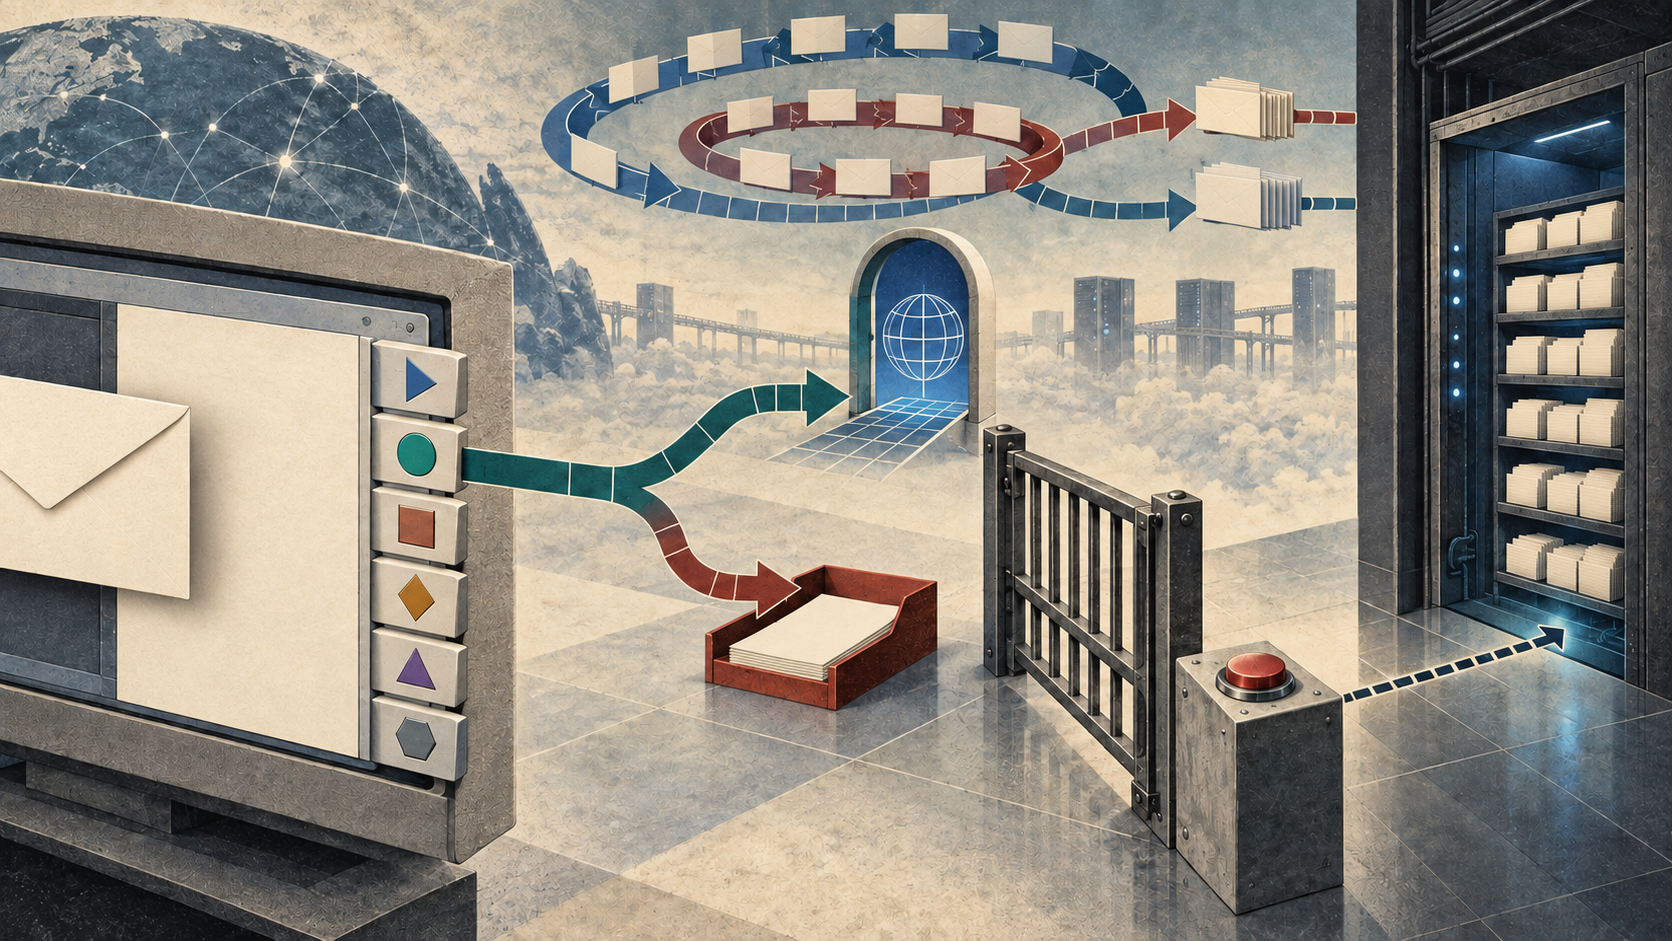
Su arquitectura quedó deliberadamente abierta. La lista anunciaba; la infraestructura transportaba; el cliente interpretaba; la persona autorizaba; otro servicio mutaba su estado. Los mensajes futuros solo ofrecían una observación tardía. La norma coordinó esos sistemas sin apropiarse de sus resultados.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance