Zusammenfassung
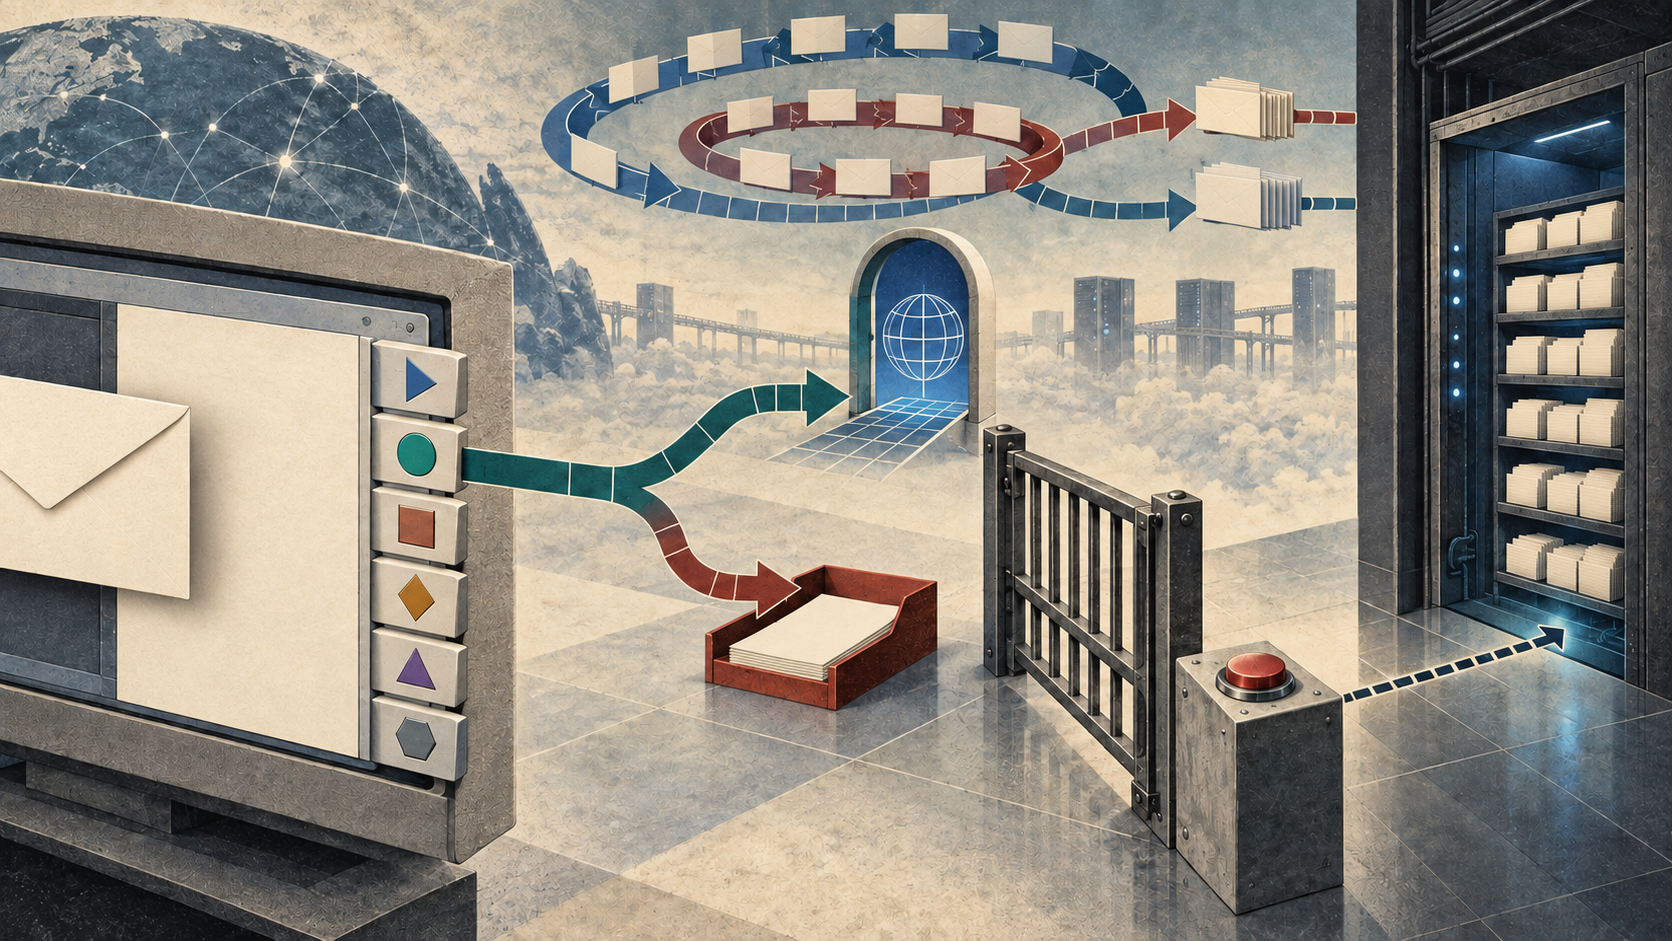
- RFC 2369 vereinheitlichte, wo ein Mailprogramm Listenbefehle findet; eine dargestellte Schaltfläche bewies weder Anmeldung noch Abmeldung, Versand oder Archivierung.
- Geordnete Alternativ-URLs, die Bestätigung durch den Nutzer und die Regeln für verschachtelte Listen trennen angekündigten Weg, Clientauswahl, Autorisierung, Transport, Serveränderung und spätere Zustandsbeobachtung.
Eine gemeinsame Oberfläche für verschiedene Maschinen
Mailinglisten hatten schon vor RFC 2369 funktionierende Befehlssysteme. Manche erwarteten eine Nachricht an eine -request-Adresse, andere ein Schlüsselwort im Betreff oder Text, wieder andere ein Webformular. Für denselben Zweck musste ein Leser bei jeder Liste eine neue Bedienlogik lernen.
Die RFC ersetzte diese Systeme nicht. Sie fügte jeder verteilten Nachricht eine kleine Karte hinzu: List-Help, List-Unsubscribe, List-Subscribe, List-Post, List-Owner und List-Archive. Ein kompatibles Programm konnte daraus ein Menü bauen. Ein älteres Programm behandelte die Nachricht weiterhin wie zuvor. Die Spezifikation legte damit eine schmale gemeinsame Oberfläche über bereits laufende Implementierungen.
Die Oberfläche blieb jedoch eine Projektion. List-Unsubscribe bezeichnete eine URL, die der Listenprozessor als Abmeldeweg bekanntgab. Daraus folgte weder, dass der Client das Protokoll beherrschte, noch dass der Leser zustimmte, eine Anfrage gesendet wurde oder die Mitgliederdatenbank sie ausführte. Eine sauber gezeichnete Schaltfläche war kein Fenster in den Serverzustand.
Reihenfolge als Auswahlregel
Ein Feld durfte mehrere, in spitzen Klammern eingeschlossene URLs enthalten. Ihre Reihenfolge von links nach rechts bezeichnete die Präferenz. Der Client sollte das erste unterstützte Verfahren wählen und eine spätere Alternative erst nach einem Fehlschlag versuchen. So konnte HTTP an erster Stelle stehen, während mailto einen Weg für reine Mailnutzer offenhielt.
Diese Ordnung war eine Regel zur Auswahl eines Zugangs, kein Transaktionsprotokoll. Eine geöffnete Webseite konnte Anmeldung oder weitere Bestätigung verlangen. Eine erzeugte Mail konnte als Entwurf liegenbleiben. Selbst eine beim Listenmanager angekommene Nachricht konnte wegen einer abweichenden Absenderadresse, einer offenen Rückbestätigung oder eines bereits geänderten Zustands scheitern. Die Alternativen halfen beim Auffinden einer bedienbaren Schnittstelle; sie quittierten keine Zustandsänderung.
Auch Variablenersetzung schloss die RFC aus. Musste ein Client eine Adresse oder einen anderen dynamischen Wert einsetzen, sollte Hilfe oder ein Formular die zusätzliche Interaktion übernehmen. Diese Begrenzung war kein Mangel, sondern ein Mindestentwurf: eine kleine Funktion, die viele gewöhnliche Clients sicher übernehmen konnten, statt einer mächtigen Befehlssprache mit geringer Verbreitung.
mailto und die Grenze menschlicher Vollmacht
RFC 2368 aus demselben Monat beschrieb die besondere Bedeutung einer mailto-URL. Sie nahm nicht sofort Kontakt zum Ziel auf, sondern erzeugte eine bearbeitbare Nachricht mit vorbelegter Adresse, Betreffzeile oder Text. Der Nutzer konnte sie ändern, senden oder verwerfen.
RFC 2369 machte diese Eigenschaft zur Sicherheitsgrenze. Ein Client musste die Aktion bestätigen lassen. Für Mailbefehle sollte er die richtig formatierte Nachricht verfassen, aber nicht ohne Zustimmung absenden. Metadaten durften eine Absicht vorbereiten; sie durften sich die Vollmacht des Menschen nicht stillschweigend aneignen.
Deshalb sind Klick, Entwurf, Versand, Transportannahme, Serverausführung und das spätere Ende der Zustellung verschiedene Belege. Ein Client kann seinen Entwurf bezeugen, der Transport seine Annahme und der Listenmanager die Mutation. Fortgesetzte Zustellung allein beweist noch kein Scheitern, solange Warteschlangen, Aliaswege oder eine zweite Mitgliedschaft möglich sind.
Wenn eine verschachtelte Liste die Karte umschreibt
Bei verschachtelten Listen wurde die Herkunft besonders wichtig. Eine Unterliste sollte die geerbten Felder für Hilfe, Anmeldung, Abmeldung und Eigentümerkontakt entfernen und durch eigene ersetzen. Für Archiv und Posten galten andere Vererbungsregeln. Die empfangene Nachricht konnte daher mehrere Listenprozessoren durchlaufen haben, während der sichtbare Abmeldeweg nur eine Verwaltungsebene kontrollierte.
Endnutzer durften die Felder nicht erzeugen, und Listenprozessoren sollten von Nutzern eingefügte Fassungen nicht weitergeben. Das begrenzte Täuschungen, war aber keine Authentisierung. Gefälschte oder doppelte Kopfzeilen waren im Internet-Mailmodell bekannt. Der Client sah eine Behauptung aus dem Nachrichtenweg, keinen unabhängigen Identitätsnachweis des Betreibers.
Auch die Feldnamen blieben begrenzte Aussagen. List-Post konnte zu einem Moderator führen und versprach keine Veröffentlichung; NO schloss das Posten aus. List-Archive verwies auf ein Archiv, ohne dessen Vollständigkeit zu bestätigen. List-Owner bot Kontakt, keine Antwortgarantie. An- und Abmeldung bezeichneten Antragswege, keine vollendeten Zustände.
Der spätere Ein-Klick-Konflikt
RFC 8058 von 2017 änderte RFC 2369 nicht, machte dessen Grenze aber anschaulich. Sicherheitsprogramme riefen URLs automatisch ab und konnten dadurch unbeabsichtigt Abmeldungen auslösen. Die spätere RFC führte deshalb ein eigenes HTTPS-POST-Signal ein, verlangte Zustimmung, DKIM-Schutz der maßgeblichen Kopfzeilen und einen eng begrenzten Anfragekontext.
Die für Menschen bequemere Bedienung zog Automatisierung an. Sobald das bloße Lesen eines Links eine Nebenwirkung haben konnte, mussten Entdeckung, Vollmacht und Ausführung strenger auseinandergehalten werden. Die ursprüngliche Schaltfläche war eine nützliche Sicht auf einen Weg. Sie war nie dessen Empfangsbestätigung.
Die eigentliche Leistung des Standards
RFC 2369 machte Listenoperationen über inkompatible Manager hinweg auffindbar. Sie erhielt den reinen Mailzugang, erlaubte Teilimplementierungen und ließ Hilfe als allgemeinen Ausweg bestehen. Sie verlangte keinen Austausch laufender Systeme, sondern gab ihnen ein kleines gemeinsames Vokabular.
Eine belastbare Beweiskette beginnt mit einem brauchbaren Feld, seiner unverfälschten Übertragung und einem unterstützten Schema. Danach folgen Nutzerbestätigung, Übermittlung, Annahme und Anwendung durch den Zieldienst sowie die spätere Mitgliedschafts- oder Zustellungsbeobachtung. Schon früh kann ein Programm wahrheitsgemäß „Abmeldeaktion verfügbar“ anzeigen. „Abgemeldet“ darf es erst aus einem Beleg der zuständigen Instanz ableiten.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten