
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
503 artículos
IETF
El token pasó la prueba; la autorización seguía sin aparecer
RFC 9578 separa una prueba criptográfica concreta de todas las decisiones que suelen colgarse de ella. Verificar un token no identifica a una persona ni demuestra que el servicio debía abrirse.
IETF
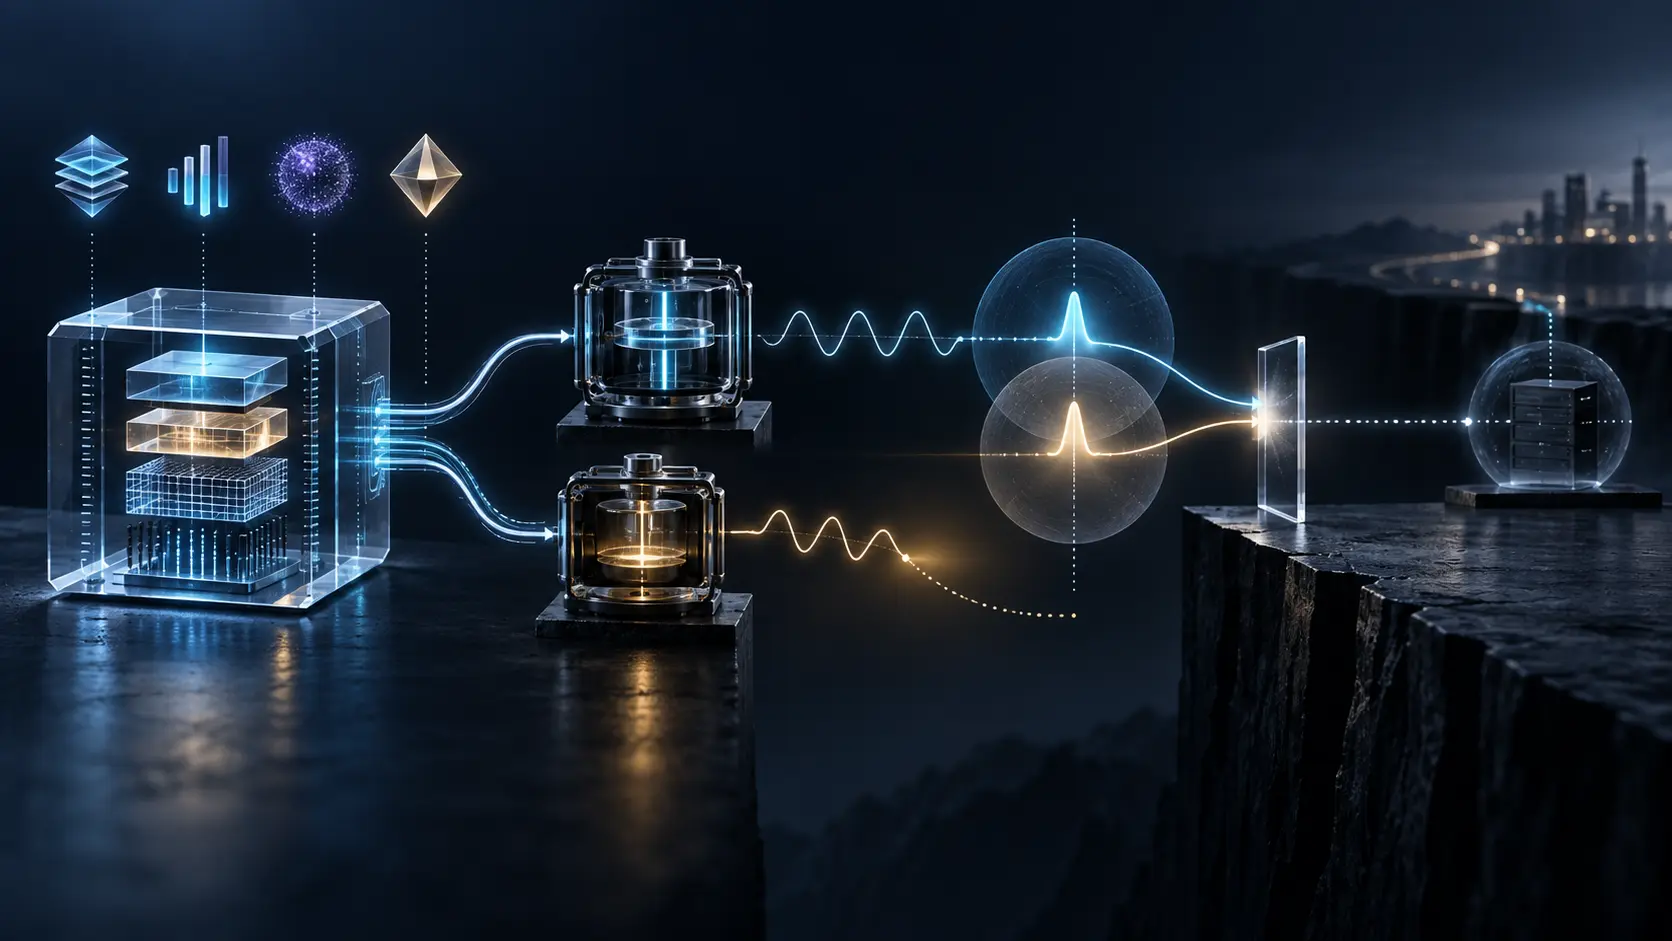
Dos relojes declararon el mismo segundo. No declararon la misma realidad
RFC 9581 permite describir el tiempo con mucha más disciplina semántica. Para convertir esa descripción en prueba todavía hacen falta identidad, sincronización, trazabilidad y un recibo de la aplicación.

IETF
El mapa cuántico tiene seis etapas, pero ninguna fecha de entrega
RFC 9583 ordena aplicaciones posibles; el ensayo de 62 kilómetros del NIST aporta una prueba física real. Ninguno de los dos autoriza a declarar listo el servicio que aparece al final del diagrama.

IETF
Ordenar los fragmentos no equivale a mostrar el vídeo
RFC 9584 permite llevar EVC por RTP con reglas verificables, pero la prueba de transporte termina antes del decodificador, del reloj de presentación y de la pantalla.
IETF
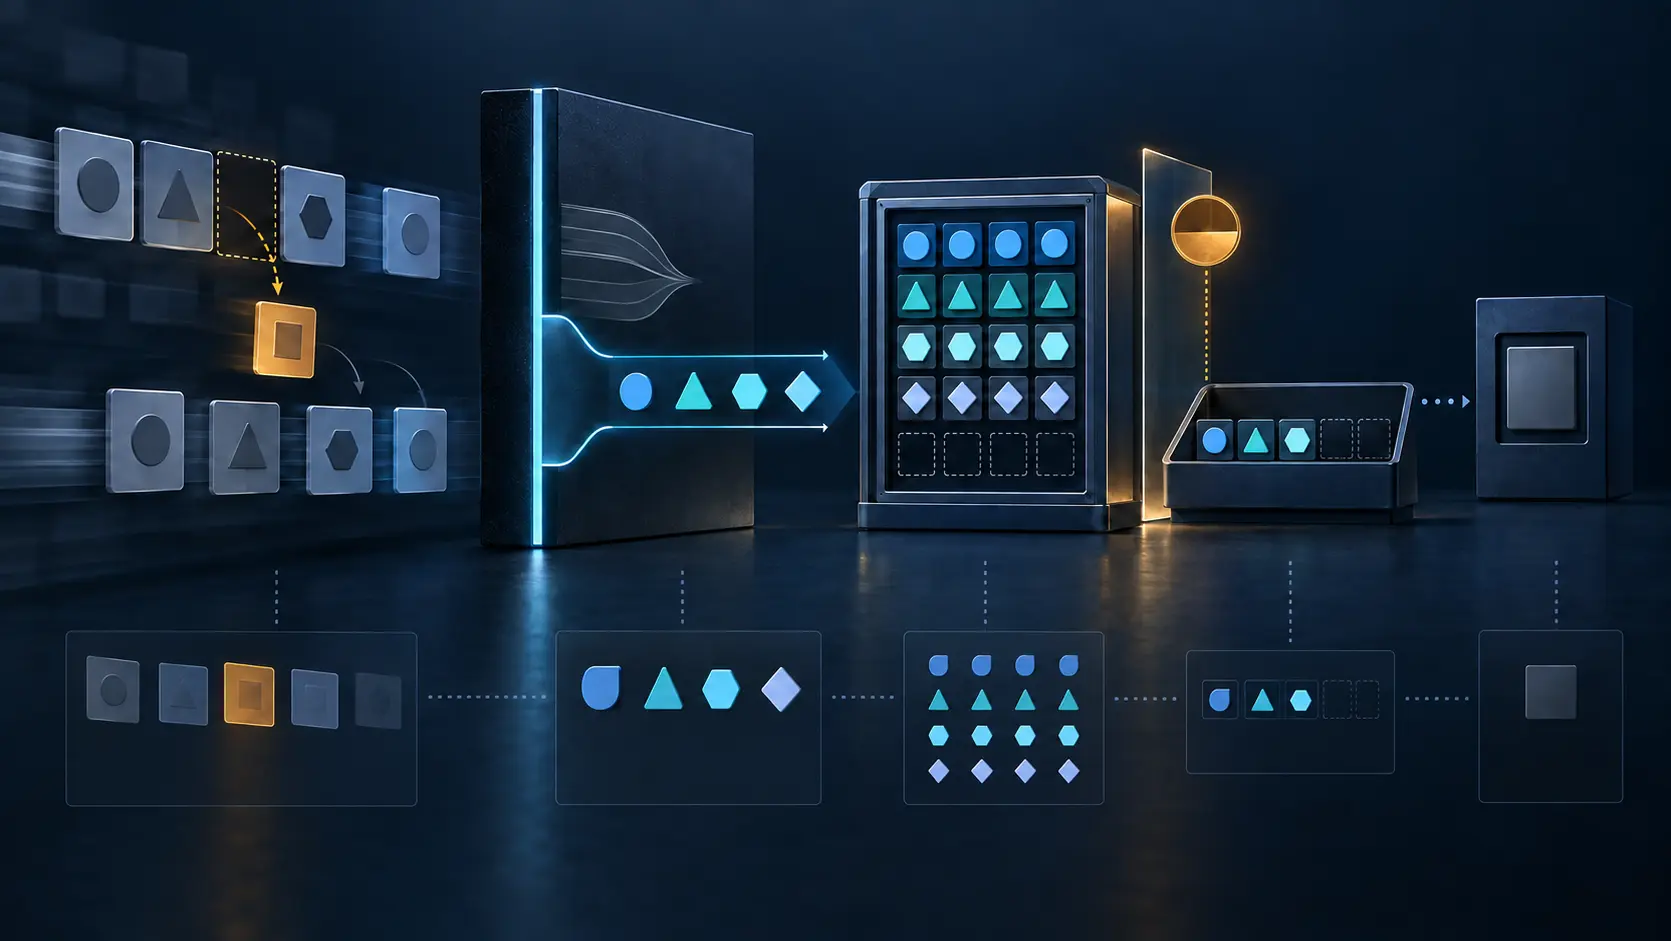
Desaparecieron los números. El buzón no quedó resuelto
RFC 9586 elimina un identificador IMAP inestable del camino operativo, pero un UID no demuestra por sí solo que el estado completo haya convergido.

IETF
El intercambio seguro falló. La alternativa volvió a exponer la clave
RFC 9588 protege un intercambio Kerberos frente a la comprobación offline, pero esa propiedad se pierde si el cliente responde al fallo volviendo al timestamp cifrado.

IETF
La barra avanzó. El comando aún no había terminado
RFC 9585 da visibilidad a las operaciones IMAP largas, pero conserva una frontera esencial: saber que hay actividad no equivale a tener el resultado ni la confirmación final.

IETF
La marca cruzó el túnel, pero no nombró la cola congestionada
RFC 9599 conserva una señal de congestión al cambiar de capa. Ese logro no convierte el código final en una declaración firmada sobre qué cola marcó, qué equipos lo transmitieron o cómo respondió el emisor.

IETF
El exportador vio un campo QUIC, no la conexión completa
Una etiqueta común mejora la interoperabilidad del dato. No convierte la vista parcial de un medidor en constancia de todo el recorrido, del extremo remoto ni del efecto en la aplicación.
IETF
El borrador de recibos CCF incorpora las dos pruebas que faltaban en su solicitud
El grupo SCITT presentó una versión que empareja el identificador del registro con formatos de prueba concretos. La revisión pública sigue pendiente y el número solicitado no está asignado.

IETF
Creció la ventana, no una reserva en la ruta
La ventana de congestión es memoria operativa del emisor. Confundirla con capacidad contratada para el próximo envío convierte una medida local en una autoridad que la red nunca concedió.

IETF
BTPU podía repetir cada segmento, pero no confirmar la llegada del bundle
En un enlace de ida, otra copia mejora las probabilidades; no crea la observación del receptor ni un camino para devolverla.

IETF
Open Cloud Mesh anunció el recurso compartido, pero no demostró que fuera accesible
Una Share Creation Notification de OCM deja constancia de una concesión en la capa federada. El token, la decisión del Protocol Server, la operación sobre el recurso y el resultado para el destinatario necesitan comprobantes distintos.

IETF
Saltó un número de objeto MOQT; el medio no necesariamente desapareció
Media over QUIC separa tres resultados que un panel suele mezclar: el objeto no existirá, su estado aún es desconocido o el relé dejó de esperar. Esa diferencia decide qué puede afirmarse y quién responde por ello.
IETF
La revisión de una IA de red no resuelve quién detiene una orden peligrosa
Un borrador de investigación sobre gestión de redes con IA llegó a la agenda del IESG. Una nota propuesta sobre dos clases de riesgo acaba de desaparecer de la respuesta revisada: una clase afecta al modelo; la otra, a sus órdenes. La revisión sigue abierta y no sustituye el…

IETF
Una ROA regionalizada puede firmar una región, no demostrar un secuestro
El mismo prefijo puede estar registrado bajo una región, entrar por otra y prestar servicio en muchas. Convertir esas tres frases en una sola validación exige más que añadir un código.

IETF
El refuerzo pendiente de tres registros OAuth no equivale a una vacante
Un asunto lleva diez teleconferencias en la lista del IESG. La cifra llama la atención, pero no describe cuánto tarda una solicitud de registro ni indica que falte el responsable actual. La noticia está en otra frontera: cómo se incorpora capacidad adicional a tres registros que…
IETF
PCAP aspira a ser «Historic», pero falta aclarar quién controla el nuevo tipo de medio
Una categoría editorial del RFC no jubila por sí sola los archivos que llevan décadas en circulación. La revisión del formato PCAP abre otra pregunta: cómo convivirían dos nombres registrados para la misma familia de capturas y quién tendría autoridad para modificar el nuevo…

IETF
La dirección de mañana fue validada; la ruta de emergencia aún no
El borrador de cambios planificados de LoST permite ensayar una dirección cívica antes de que cambie una frontera, una calle o una numeración. Ese ensayo reduce riesgo, pero no convierte la previsión del servidor en la realidad de mañana ni demuestra que una llamada llegará al…

IETF
El DNS confirmó la clave; la aplicación aún no había autorizado nada
La revisión 14 del borrador de autenticación de clientes con DANE permite ligar un nombre aportado durante TLS a un certificado o una clave pública mediante TLSA y DNSSEC. Esa prueba no decide quién puede entrar en el servicio ni qué operación puede ejecutar.
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete a Strategic CircleInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance