Resumen
- El borrador
dns-account-01entró en la última consulta del IETF, abierta hasta el 10 de noviembre, con un nombre de validación distinto para cada cuenta ACME. - Dos plataformas que atienden el mismo dominio podrían obtener certificados al mismo tiempo sin disputarse un único CNAME de
_acme-challenge.
El día de una migración, la vieja nube y la nueva suelen convivir. Las dos sirven el mismo nombre; las dos necesitan certificados. RFC 8555 coloca el desafío DNS habitual bajo _acme-challenge. Si cada proveedor quiere delegar ese nombre mediante su propio CNAME, el DNS obliga a elegir: solo cabe uno para ese propietario y tipo de registro. La promesa de redundancia acaba haciendo fila en una ventanilla diminuta.
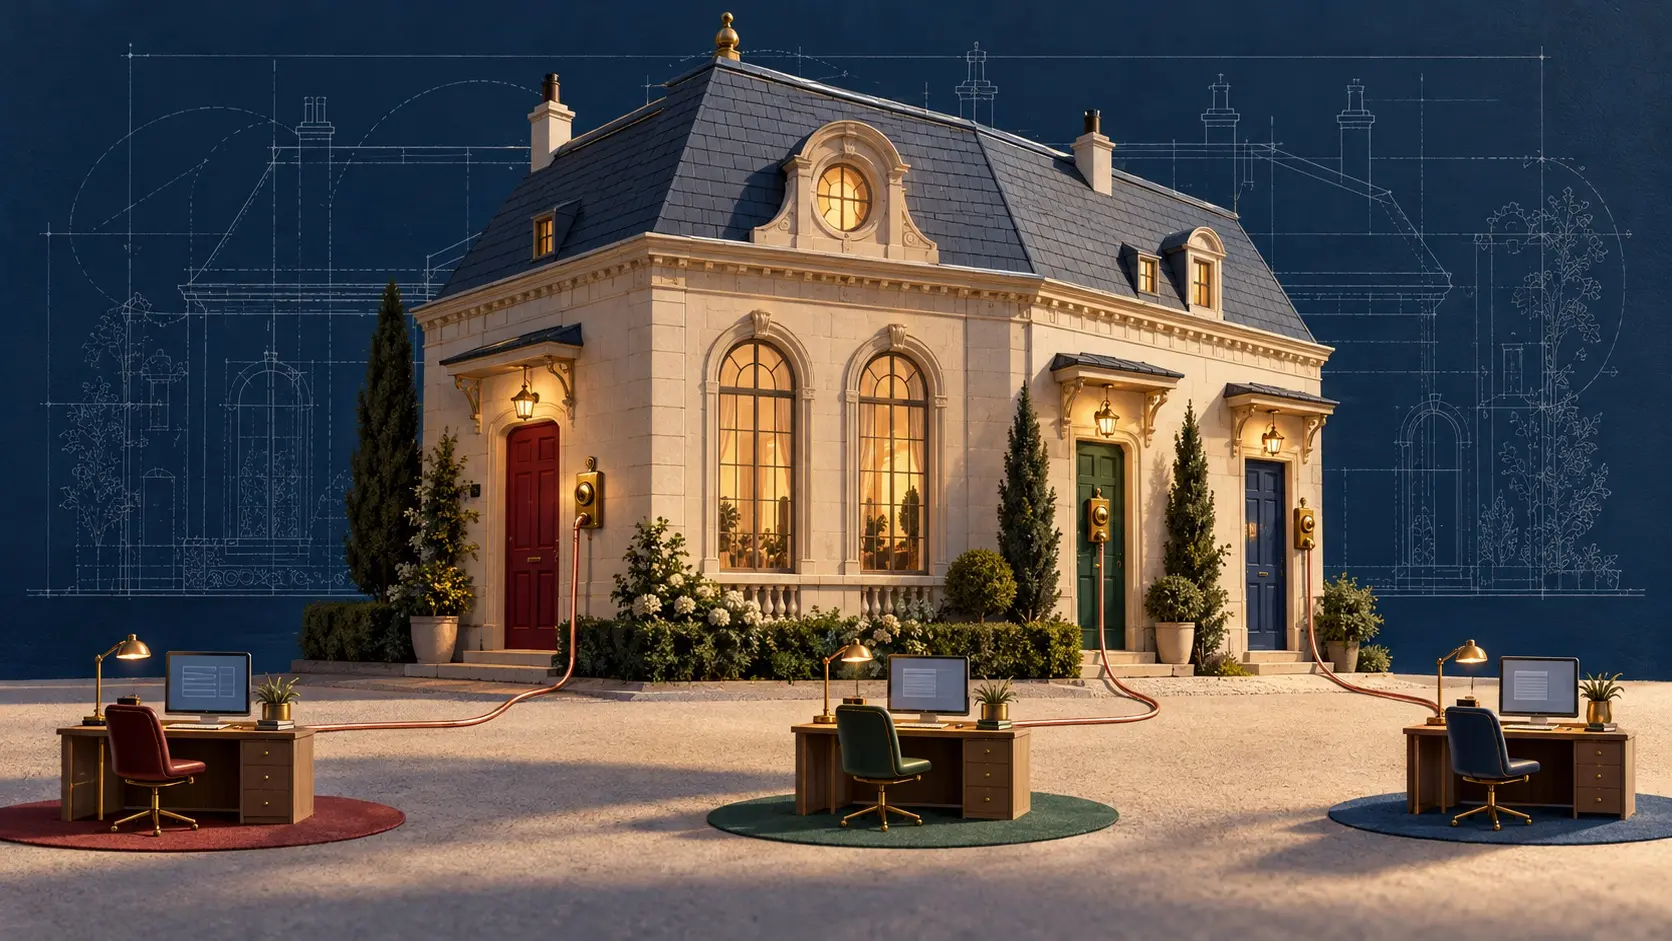
El texto que examina el IETF cambia la dirección de la ventanilla. Añade antes de _acme-challenge una etiqueta calculada con la URL de la cuenta ACME. Cada cuenta recibe su propio nombre dentro del dominio. Al validar, el servidor toma el identificador de cuenta de la solicitud firmada, calcula dónde buscar y comprueba allí el TXT correspondiente al desafío de ese momento. Los equipos pueden preparar sus rutas por separado y renovar sin turnarse la misma delegación.
La etiqueta usa los diez primeros bytes del SHA-256 de la URL completa, codificados en Base32. Elegir la URL tiene una ventaja práctica: cambiar la clave de la cuenta no obliga a renombrar el punto de validación. El TXT del desafío sí depende de un token nuevo y de la clave de esa cuenta. La dirección puede durar; la respuesta se renueva cada vez.
Este pequeño cambio crea una pregunta grande para el dueño del dominio: ¿cuántas cuentas están autorizadas hoy a contestar? Un centro de datos de reserva, un CDN adicional y un proveedor saliente pueden tener rutas diferentes. Al concederlas hay que anotar titular, propósito y fecha de retirada. Si se apaga la infraestructura vieja pero se conserva su nombre delegado, el organigrama dice «se fue» y el DNS sigue diciendo «pase».
El borrador detecta también una trampa de mantenimiento. Si la autoridad ACME cambia el host, la ruta, el esquema o el puerto de la URL de cuenta, la etiqueta calculada puede dejar de coincidir con los registros preparados. Recomienda conservar estable ese identificador y seguir aceptando URL antiguas cuando el servicio se mude. También recomienda retirar los TXT una vez cerrado el desafío.
La ficha oficial muestra la versión -04, fechada el 27 de octubre, en consulta hasta el 10 de noviembre. Si avanza, se añadiría dns-account-01 al registro IANA de métodos de validación ACME. La propuesta ya tiene nombre; ahora le toca pasar por el debate.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance