Resumen
- El borrador individual de Changshan Su propone un anuncio DNS-SD local para encontrar puertas de enlace de IA y describir sus rutas y capacidades.
- Llama «punto de conexión candidato» al servicio descubierto: primero se confirma la confianza; después llegan las solicitudes y las credenciales.
Un portátil puede encontrar una impresora sin abrir un expediente. Una puerta de enlace de IA plantea una pregunta más cara: ¿quién puede recibir la clave que pagará la siguiente solicitud?
El 26 de octubre de 2026, Changshan Su presentó la versión 00 de «DNS-Based Service Discovery for AI Gateways» como Internet-Draft individual. Datatracker la muestra como una propuesta individual, sin flujo RFC ni estado RFC previsto. El nombre de servicio _ai-gateway._tcp es una propuesta; el documento dice que aún no tiene asignación de IANA.
La mecánica se apoya en piezas conocidas. DNS-Based Service Discovery usa un registro PTR para enumerar una instancia, SRV para indicar el host y el puerto TCP, TXT para añadir datos del servicio y A o AAAA para aportar la dirección del host. Su propone un vocabulario compacto para la ruta base, la seguridad del transporte, el requisito de autenticación y los protocolos anunciados. El cliente podría ver qué declara ofrecer el servicio sin fijar una dirección en su configuración.
El espacio está medido: el borrador busca que el TXT habitual no llegue a 200 bytes y fija un máximo de 400 para todo el registro. La señal puede llevar nombre, puerto, ruta y unas cuantas afirmaciones. No tiene sitio para una constitución; tampoco ganaría autoridad por ocupar más bytes.
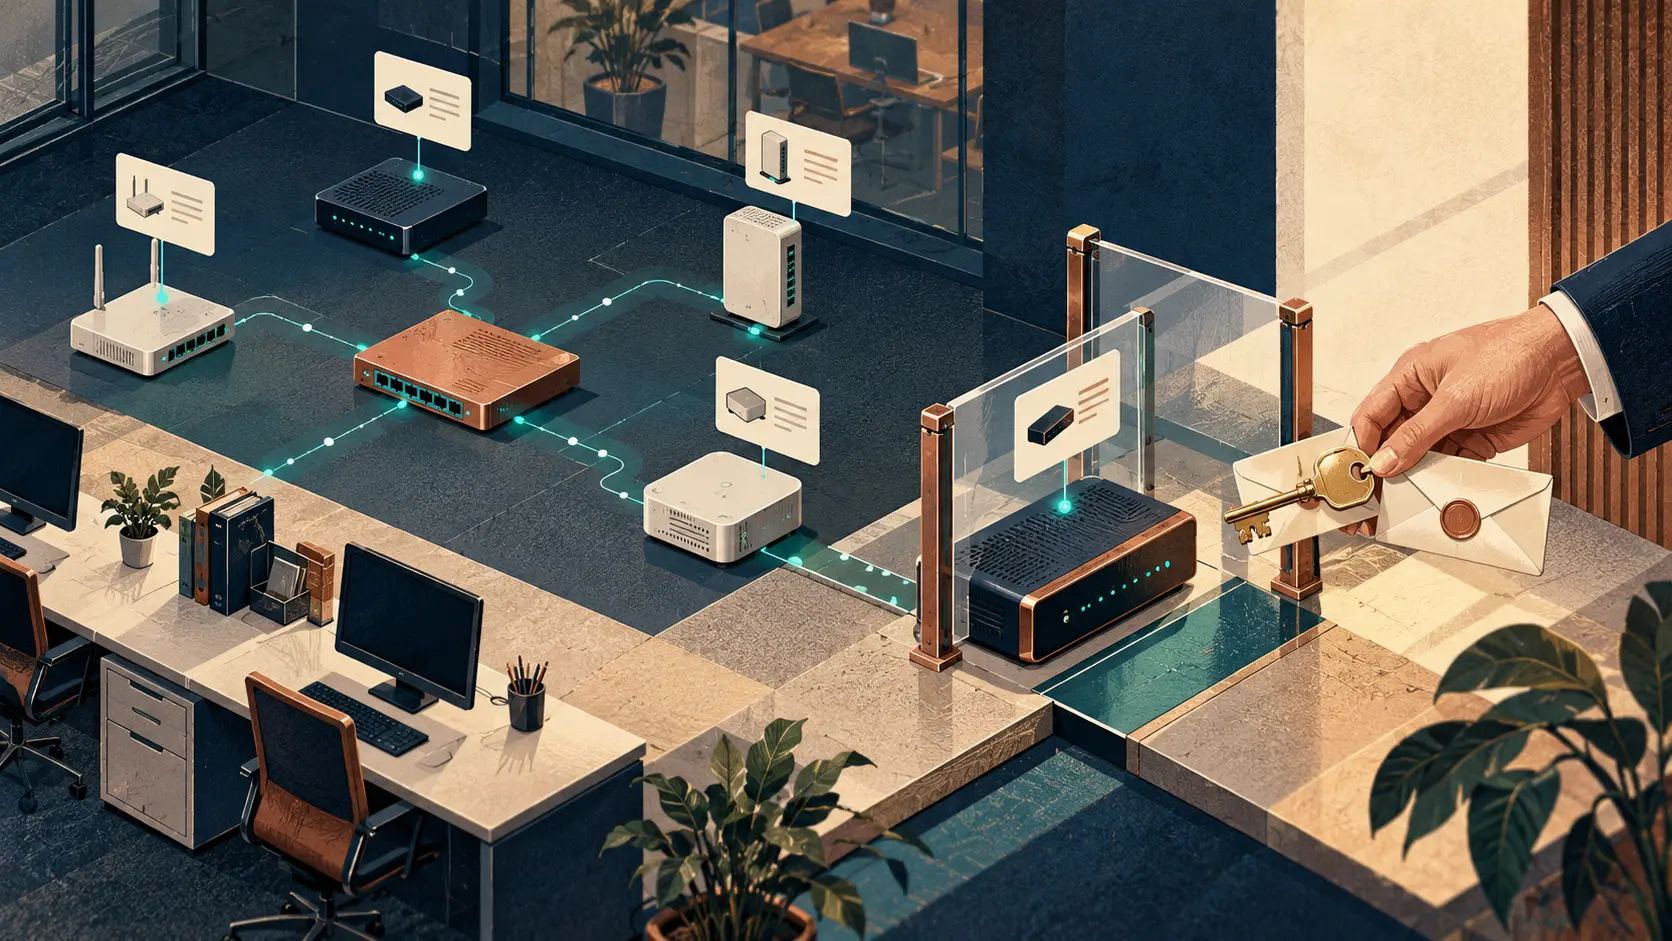
La expresión que importa es «punto de conexión candidato». El cliente ya analizó un registro, pero todavía no confía en la máquina ni aprobó que reciba credenciales. El orden propuesto es buscar, resolver, validar, conectar, confirmar la confianza y luego enviar una solicitud. Consultar el catálogo de modelos es opcional. Las claves de API se quedan fuera del TXT.
Ese orden importa porque una red local permite anunciar máquinas; no celebra un juicio sobre cuáles pueden gastar el secreto de otra persona. El borrador advierte que alguien en el mismo segmento puede falsificar un anuncio mDNS, declarar auth=0 o dirigir SRV a un host bajo su control. El identificador anunciado no acredita identidad. El cliente debe apoyarse en la confirmación del usuario, una regla de confianza configurada o la verificación de identidad TLS del servidor. Una clave reutilizable no debe viajar por HTTP o WebSocket en texto claro sin autorización explícita para ese entorno local.
Un anuncio nuevo en claro tampoco debe degradar una puerta de enlace ya confiada por HTTPS o WSS.
RFC 6763 le asigna a DNS-SD una tarea concreta: descubrir instancias identificadas de un servicio. RFC 6762 describe mDNS dentro del enlace local y explica que su resolución de conflictos de nombres presupone participantes cooperativos. Ninguna de esas tareas concede a la máquina encontrada el derecho a gastar las credenciales del cliente. El timbre puede decir «puerta aquí». Quien tiene la llave decide si abre.
La separación útil es sencilla. El descubrimiento ubica. La identidad TLS ayuda a establecer qué servidor respondió. La regla del cliente decide si ese servidor recibe un secreto. Fundir los tres pasos en una luz verde de «encontrado» convertiría una entrada de directorio en un permiso. El borrador deja visible la decisión adicional para que el usuario o el administrador la configure.
La evidencia disponible es una especificación, no un informe de campo: Datatracker muestra un borrador individual -00. El paquete de fuentes no incluye resultados de interoperabilidad, comparaciones de implementaciones ni cifras de despliegue; un informe de prueba primario cambiaría cualquier afirmación sobre adopción. Hoy el asunto interesante está en la interfaz entre las tres decisiones. Si el cliente solicita aprobación, debe mostrar el host, el puerto, la ruta, el estado TLS y el requisito de autenticación que se aprobarán. «Puerta de enlace encontrada» es un resultado de búsqueda. «Esta máquina puede usar mi clave» es una autorización.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance