
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7776 artículos
Historia de Internet
El padre nombró al servidor. El servidor seguía sin tener la zona
Dos nombres en una delegación parecían prometer dos copias del servicio. El contador decía redundancia; la red podía contar otra historia. Si uno de los servidores nunca había aceptado ni cargado la zona hija, algunos resolutores acertaban con el miembro sano y otros gastaban…
Historias
En ARIN, el campo Origin AS retirado indicaba una posibilidad, no una ruta activa
El resumen de inteligencia de En ARIN, el campo Origin AS retirado indicaba una posibilidad, no una ruta activa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
El borrado es la prueba decisiva del borrador de integración DNS al cierre de su Last Call
Demostrar que hoy se controla un dominio no explica qué ocurrirá mañana cuando el registro desaparezca o el nombre cambie de titular. Esa segunda mitad del contrato queda a la vista cuando el borrador de DNSOP llega a la fecha prevista para cerrar su Last Call. La gobernanza útil…

IETF
Sara Dickinson y la promesa del resolutor que el cifrado no puede demostrar
Una consulta DNS cifrada cruza la red como una carta dentro de un sobre opaco, pero alguien tiene que abrirla para contestar. El RFC 8932, firmado entre otros por Sara Dickinson, obliga a mirar precisamente a quien abre ese sobre: qué anota, durante cuánto tiempo, con quién lo…

Expediente
El silencio también tiene una ruta
Si fallan a la vez la distribución multicast y el camino de vuelta de sus avisos, el receptor puede conocer una avería que la cabecera no ve. RFC 9780 obliga a precisar qué visibilidad se está comprando.
Expediente
SCONE puede transportar una tasa, no la política que la eligió
En una red saturada, dos aplicaciones pueden recibir el mismo consejo de caudal y reaccionar de forma impecable. Aun así, ninguna sabe si la cifra corresponde a cada flujo, al dispositivo, a toda la suscripción o a una regla temporal. SCONE hace visible el número; no convierte…

Expediente
Un sidecar de seguridad de IA no es una frontera si aún funciona la credencial antigua
El dato decisivo de una migración no está en el panel del nuevo intermediario. Está en la respuesta del sistema cuando alguien intenta usar la cuenta antigua. Si la consulta todavía devuelve la unión protegida, el poder nunca se trasladó.
Historias
El campo created de LACNIC indica cuándo se creó el registro, no cuándo se lanzó la red
Una marca de tiempo con precisión de segundos puede parecer un acta de nacimiento. Pero en los datos de LACNIC, `created` indica cuándo se creó el registro de un bloque de direcciones. No revela cuándo nació la organización, cuándo se encendió la red, cuándo comenzó el uso de las…

Historia de Internet
La etiqueta que el paquete debía llevar
La RFC 1108 partía de una idea exigente: si la red debía proteger un datagrama de una manera concreta, esa exigencia tenía que viajar dentro del propio encabezado.
Historias
El descuento del 5 % de AFRINIC funciona con dos relojes de factura
El 31 de diciembre parece una fecha sencilla: pagar antes y obtener un 5 %. Sin embargo, las páginas de AFRINIC describen una factura que se emite en noviembre y un descuento reservado al dinero recibido antes de la fecha de esa misma factura. La operación puede ser coherente si…

Historia de Internet
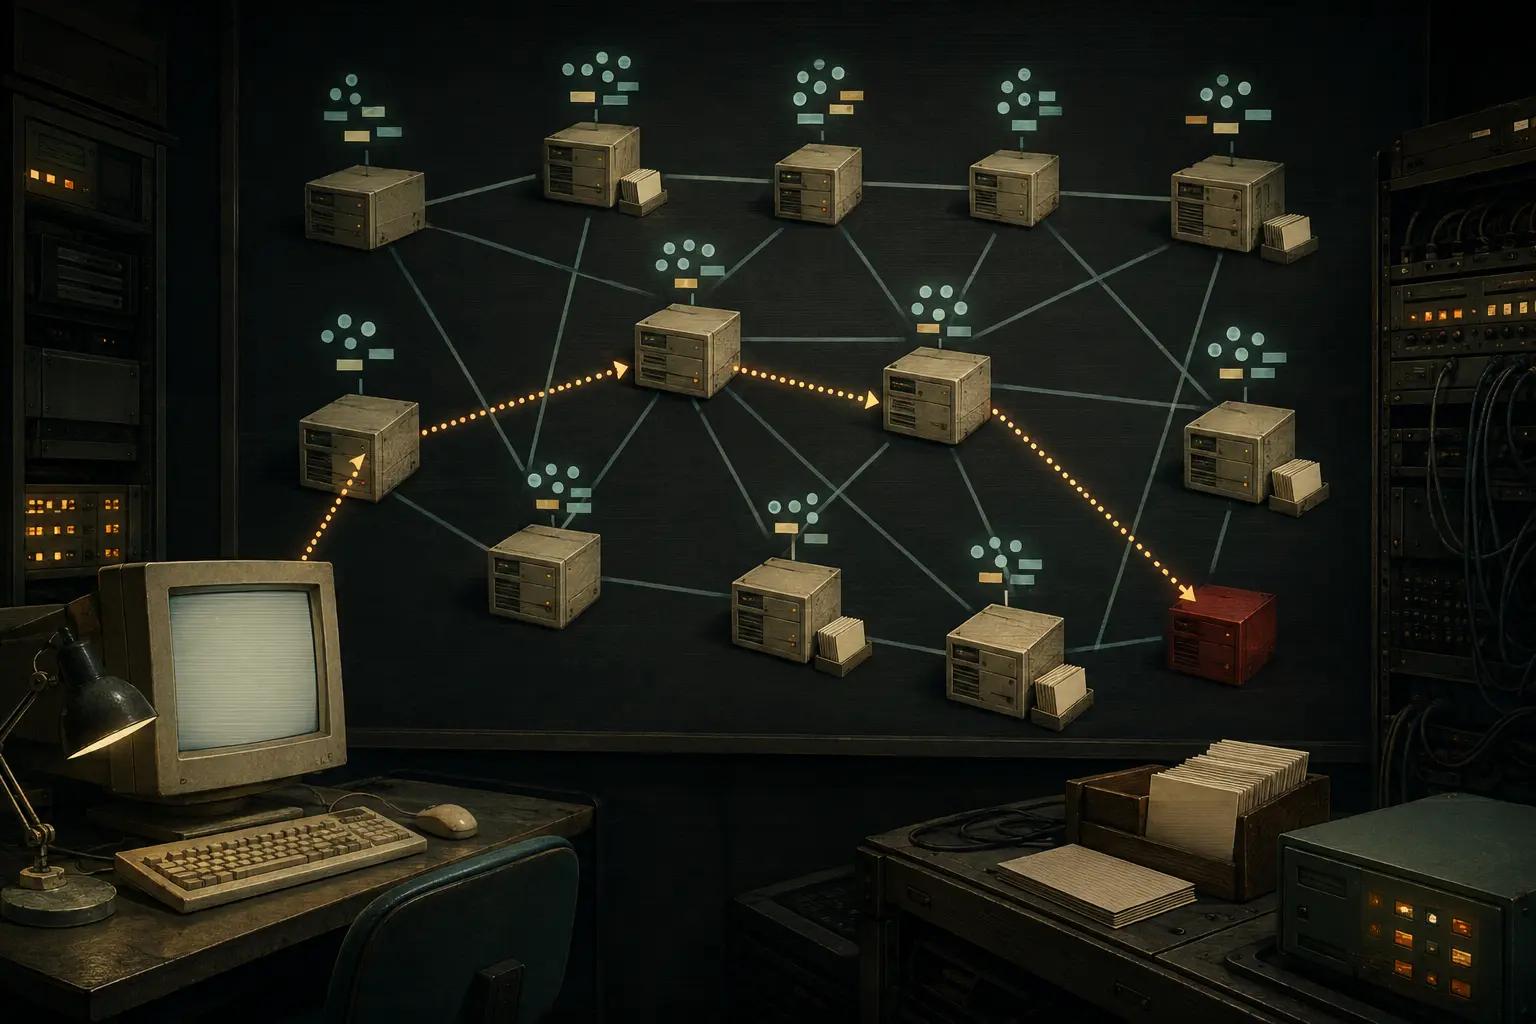
La malla no tenía raíz. El cliente pagaba por completarla: RFC 1914
Una respuesta vacía podía ser el principio de una búsqueda más cara. El cliente WHOIS++ preguntaba quién había sondeado al servidor, descubría nuevas ramas y repetía la consulta. Cada ampliación ofrecía otra posibilidad de encontrar el registro, pero también consumía tiempo, red…
Historia de Internet
El índice sabía que la palabra existía. Aún no sabía la respuesta
Un servidor de Whois++ podía contestar sin contestar: devolvía otro servidor al que preguntar. Detrás de esa aparente evasiva había una idea precisa. El índice no copiaba todas las fichas; conservaba una lista reducida de palabras que habían aparecido en ellas. Así podía orientar…

Historias
El borrador final de gobernanza de los RIR necesita un registro de implementación
El FINAL DRAFT publicado el 1 de septiembre de 2026 refuerza la supervisión, pero la sección 1.3 deja el puente operativo en futuras Implementation Procedures. Un registro público permitiría separar la adopción del documento, la redacción de procedimientos y la aplicación que los…

Historias
En Whois de AFRINIC, org-type clasifica una relación registral, no una forma jurídica
El campo `org-type` de AFRINIC parece una etiqueta de identidad, pero su alcance es más preciso: sitúa un objeto de organización dentro del sistema de recursos y membresía del registro. No resuelve por sí solo la forma legal, la propiedad ni el control operativo de una red.

Historia de Internet
El traceroute que pidió respuesta a cada salto
El traceroute habitual hace preguntas sucesivas desde el origen. RFC 1393 quiso que el propio recorrido contestara: un paquete avanzaría y cada router participante enviaría una nota de vuelta.
IETF
Ole Trøan y las tres decisiones que el NAT mantenía ocultas
Un equipo puede tener dos direcciones IPv6 globales, dos puertas de salida y dos resolutores DNS, y aun así carecer de una combinación válida. La RFC 7157, editada por Ole Trøan, permite mirar detrás del indicador de «conectado»: quitar la traducción de direcciones devuelve al…

IETF
La atestación de CSR entra en Last Call, pero el certificado no es el registro de prueba
El certificado es el resultado visible de una decisión que puede haber ocurrido en privado. El borrador de IETF sobre atestaciones en solicitudes de certificado permite llevar pruebas del dispositivo hasta la CA, pero no obliga a procesarlas y desaconseja publicarlas dentro del…

IETF
Un vecino MPLS autorizado sigue fuera del perímetro de confianza
La interconexión entre operadores exige cooperación, pero no una confianza sin límites. Un enlace puede estar pactado, autenticado y ser imprescindible para los clientes sin convertir el núcleo del vecino en parte del propio. RFC 5920 separa esas condiciones y ofrece una regla de…

Historias
El nuevo borrador de los RIR tiene dos límites de revisión y ningún contador público
Un límite mira el asunto; el otro, a quien impulsa la revisión. Ambos pretenden evitar una sucesión paralizante de controles, pero ninguno puede comprobarse desde fuera si la solicitud, la apertura, el cierre y el ciclo de auditoría no quedan unidos en un mismo registro.

Expediente
Una lápida de Key Transparency no retira el registro antiguo
La lápida que aparece en el modelo de migración de KEYTRANS tiene una tarea concreta: enviar al cliente al registro nuevo cuando busca la versión más reciente de una etiqueta. Así evita que una caída del sistema nuevo convierta una clave vieja en la opción aparente. Pero no…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs