
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7653 artículos
Historia de Internet
Deborah Estrin y el interés que nunca fue una dirección de destino
Un nodo silencioso en medio de un campo no dice por qué calla. Tal vez no vio el fenómeno, quizá nadie le pidió ese dato, perdió la solicitud, agotó la batería o quedó fuera del camino elegido. La difusión dirigida que Deborah Estrin desarrolló con un equipo de investigadores…
Historia de Internet
Cambiar de proveedor convertía la portabilidad en una excepción: RFC 2008
El cliente podía salir de una red sin soltar su prefijo, pero la salida dejaba un agujero en el resumen que había permitido escalar al resto de Internet. RFC 2008 no discutió ese agujero como un detalle: preguntó quién debía pagarlo.

IETF
ALLDISPATCH: el punto de control entre debatir un protocolo y darle una vía formal
La sesión IETF-Wide Dispatch no fabrica estándares por sí sola. Su valor está en ordenar propuestas emergentes y orientar cada una hacia el lugar donde pueda recibir revisión, mandato y responsabilidad operativa. La pregunta decisiva empieza después de la conversación: ¿quién…
IETF
RFC 10041 convierte la inaccesibilidad OSPF en una decisión de área
El valor 65.535 no cambia cuando llega un router antiguo. Lo que cambia es el derecho de toda el área a interpretarlo como “inalcanzable”. RFC 10041 hace visible que, en un protocolo distribuido, hasta el significado puede depender de un consenso vivo.

Historias
La honeynet de APNIC registró 1,27 millones de eventos. No son 1,27 millones de ataques
Una ponencia de APNIC 62 convierte un servidor expuesto a propósito en un buen instrumento de seguridad. El problema empieza cuando su cifra principal cambia de unidad al pasar de “ataques” a “eventos de ataque” y, después, a “eventos”.

Historias
RIPE Atlas agrupa sondas por prefijo BGP, aunque el grupo puede moverse solo
Una sonda no necesita cambiar de edificio para cambiar de grupo. Las medidas contra la concentración de sondas de software en RIPE Atlas cuentan, en parte, el prefijo IP «tal como se ve en BGP». Es una frontera operativa razonable, pero no permanente. Cuando esa observación…

Historia de Internet
Certificar no era custodiar: las fronteras que trazó RFC 1984
El documento de 1996 aceptó que un gobierno certificara claves públicas y, en la misma página, sostuvo que nadie —ni siquiera esa autoridad— debía recibir la clave privada del usuario. RFC 1984 no estaba expulsando a las instituciones de la criptografía. Estaba limitando cada…

ICANN
Tres vías de revisión, un problema de control: cómo funciona la rendición de cuentas de ICANN
La arquitectura de rendición de cuentas de ICANN no es un sistema único de apelación. Distribuye la posibilidad de cuestionar una decisión entre reconsideración, el Independent Review Process (IRP) y el Ombudsman. Cada vía tiene un activador, un objeto de revisión y un límite…

IETF
El primer paquete ganó una carrera que la imagen aún no había terminado: RFC 9828
En un sistema de vídeo, adelantar el primer paquete puede reducir espera real. La decisión peligrosa es convertir ese instante en prueba de recuperación, calidad y llegada a pantalla sin observar ninguna de esas etapas.
IETF
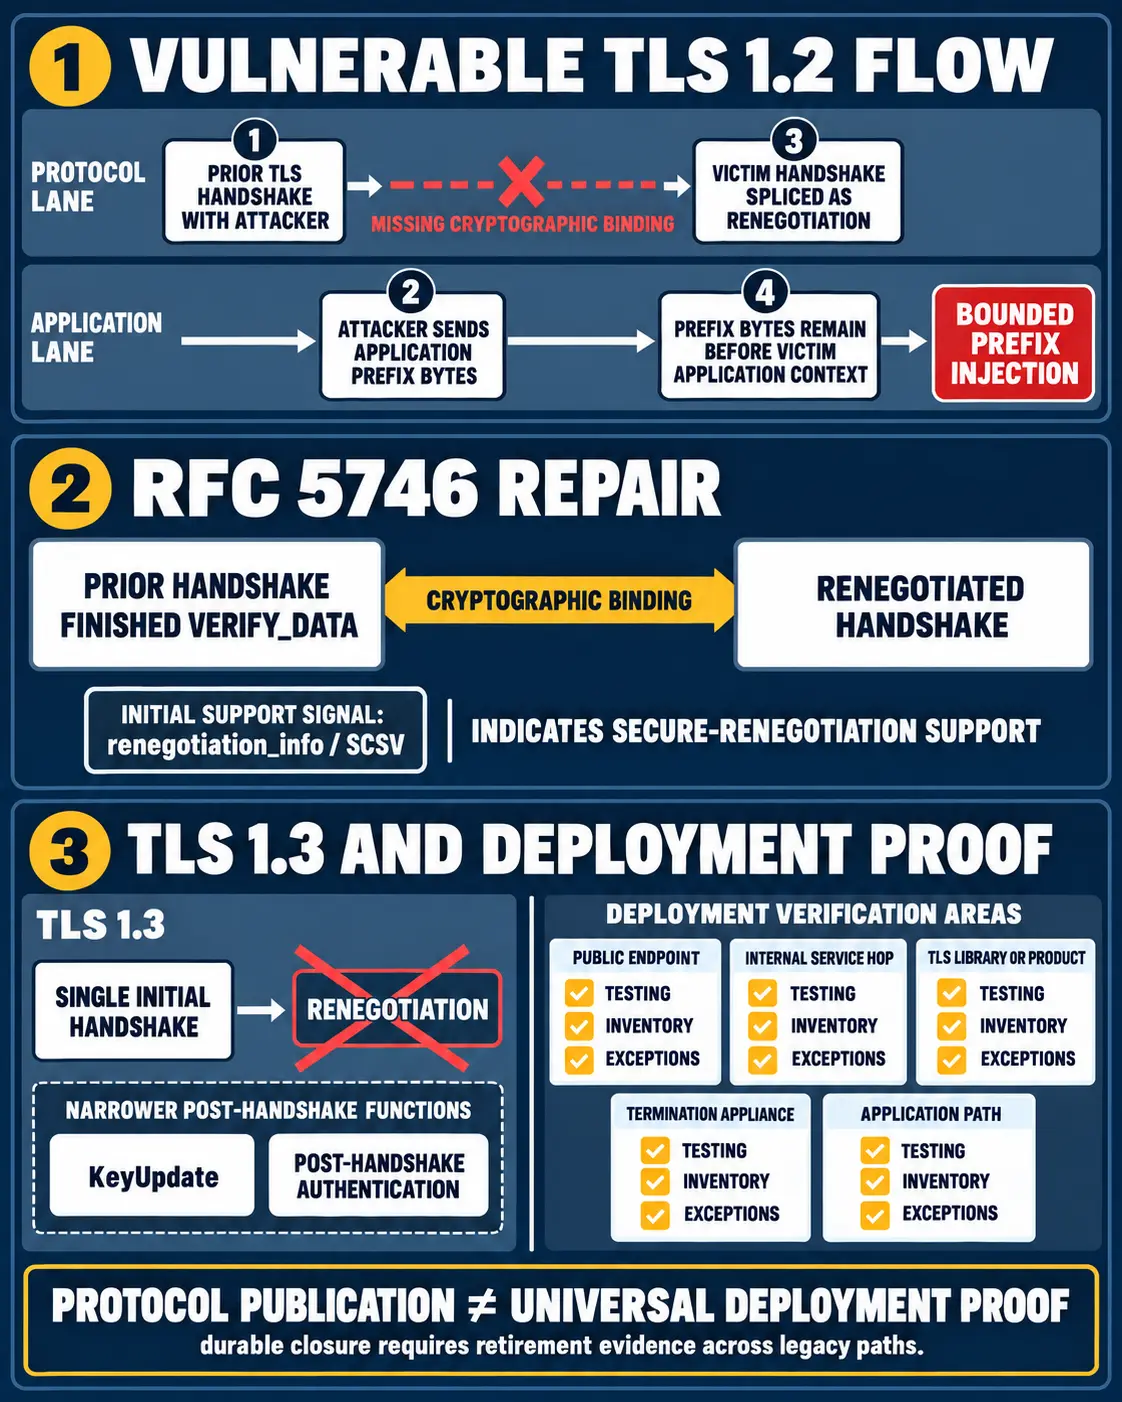
TLS: reparar el protocolo no demuestra que el riesgo haya desaparecido
La historia de la renegociación TLS muestra una diferencia decisiva para cualquier programa de seguridad: publicar una corrección cambia el protocolo, pero solo la evidencia de los sistemas desplegados demuestra que el comportamiento vulnerable dejó de existir.
IETF
La fusión salió limpia; la base quizá no: candidatos privados de NETCONF
`draft-ietf-netconf-privcand-10` separa el trabajo de cada cliente y define cómo actualizarlo frente a `running`. Esa separación protege la autoría de los cambios, pero no convierte una comparación vacía, un conflicto resuelto o un commit aceptado en evidencia del estado…

Historia de Internet
Vern Paxson y el registro de conexión que nunca fue una captura de paquetes
En el relevo de turno, el analista recibe una línea limpia: `SF`, dos direcciones, cuatro números de puerto y unos contadores. El incidente, en cambio, ocurrió en una red con rutas, filtros, relojes y pérdidas. El trabajo de Vern Paxson permite unir ambas escalas sin…
IETF
RFC 10003 convierte el transporte CMC en una capa de evidencia separada
Que una solicitud CMC llegue por HTTP no significa que la autoridad haya emitido el certificado. RFC 10003 define el traslado del sobre; RFC 10002 define el resultado de la operación. La trazabilidad se rompe cuando un sistema usa la confirmación del mensajero como si fuera la…
Historias
DAOport: pertenecer al registro no equivale a operar una red
El resumen de inteligencia de DAOport: pertenecer al registro no equivale a operar una red explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para la…

IETF
Un nuevo PDU de MOA puede retirar una autorización. Aún falta el orden de validación
La revisión 01 de un mensaje propuesto entre cachés RPKI y routers ya distingue cómo retirar una parte de una autorización de origen de mapeo y cuándo caduca toda la vista MOA que conserva el equipo. Sin embargo, remite a una especificación futura la relación entre la validación…

Expediente
La autoridad de Internet Society: documentos constitutivos, control fiduciario y vías de impugnación
La autoridad de Internet Society no se encuentra en una sola página pública ni puede deducirse únicamente de quién aparece en su Board of Trustees. Para entender qué puede decidir la organización y qué podría impugnar un miembro o tercero elegible, hay que separar cuatro capas…

Historia de Internet
El camino no necesitaba un mapa único: RFC 1992 y la apuesta de Nimrod
Nimrod intentó escalar el enrutamiento aceptando una realidad que otros diseños trataban como defecto: dos routers podían ver mapas distintos y, aun así, un trayecto elegido por una sola instancia no tenía por qué quedar atrapado entre sus desacuerdos.

IETF
El transform se acordó. El replay todavía no se había rechazado: RFC 9827
RFC 9827 convierte el Transform Type 5 de IKEv2 en un contrato general sobre propiedades de secuencia. Ese contrato termina donde los paquetes de una SA entran en la red: no demuestra cómo se coordinó el emisor, qué política eligió el receptor, qué llegó ni qué replay fue…
Historias
El 2,9 % de ASPA citado por LACNIC no conserva su instantánea
Un porcentaje aproximado puede orientar bien y, a la vez, dejar un vacío documental. La nueva explicación de LACNIC sobre ASPA habla de una cobertura mundial cercana al 2,9 %. El tablero enlazado muestra ahora 3,02 %. La pregunta importante no es cuál cifra derrota a la otra…
IETF
RFC 10011 incluye el terminador TLS dentro del perímetro de seguridad
Una conexión cifrada puede terminar en el borde, pero la afirmación de identidad continúa hasta el sistema que autoriza la operación. RFC 10011 convierte ese salto en un objeto explícito de configuración RESTCONF. Su enseñanza de gobierno es directa: si TLS termina fuera del…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs