
Resumen
- TLS 1.2 permitía renegociar una conexión existente sin vincular criptográficamente el nuevo handshake con el anterior; RFC 5746 introdujo mecanismos para reparar esa separación.
- La publicación de RFC 5746 y la eliminación de la renegociación en TLS 1.3 no prueban por sí solas que todas las bibliotecas, appliances, endpoints y rutas de aplicación hayan abandonado el comportamiento heredado.
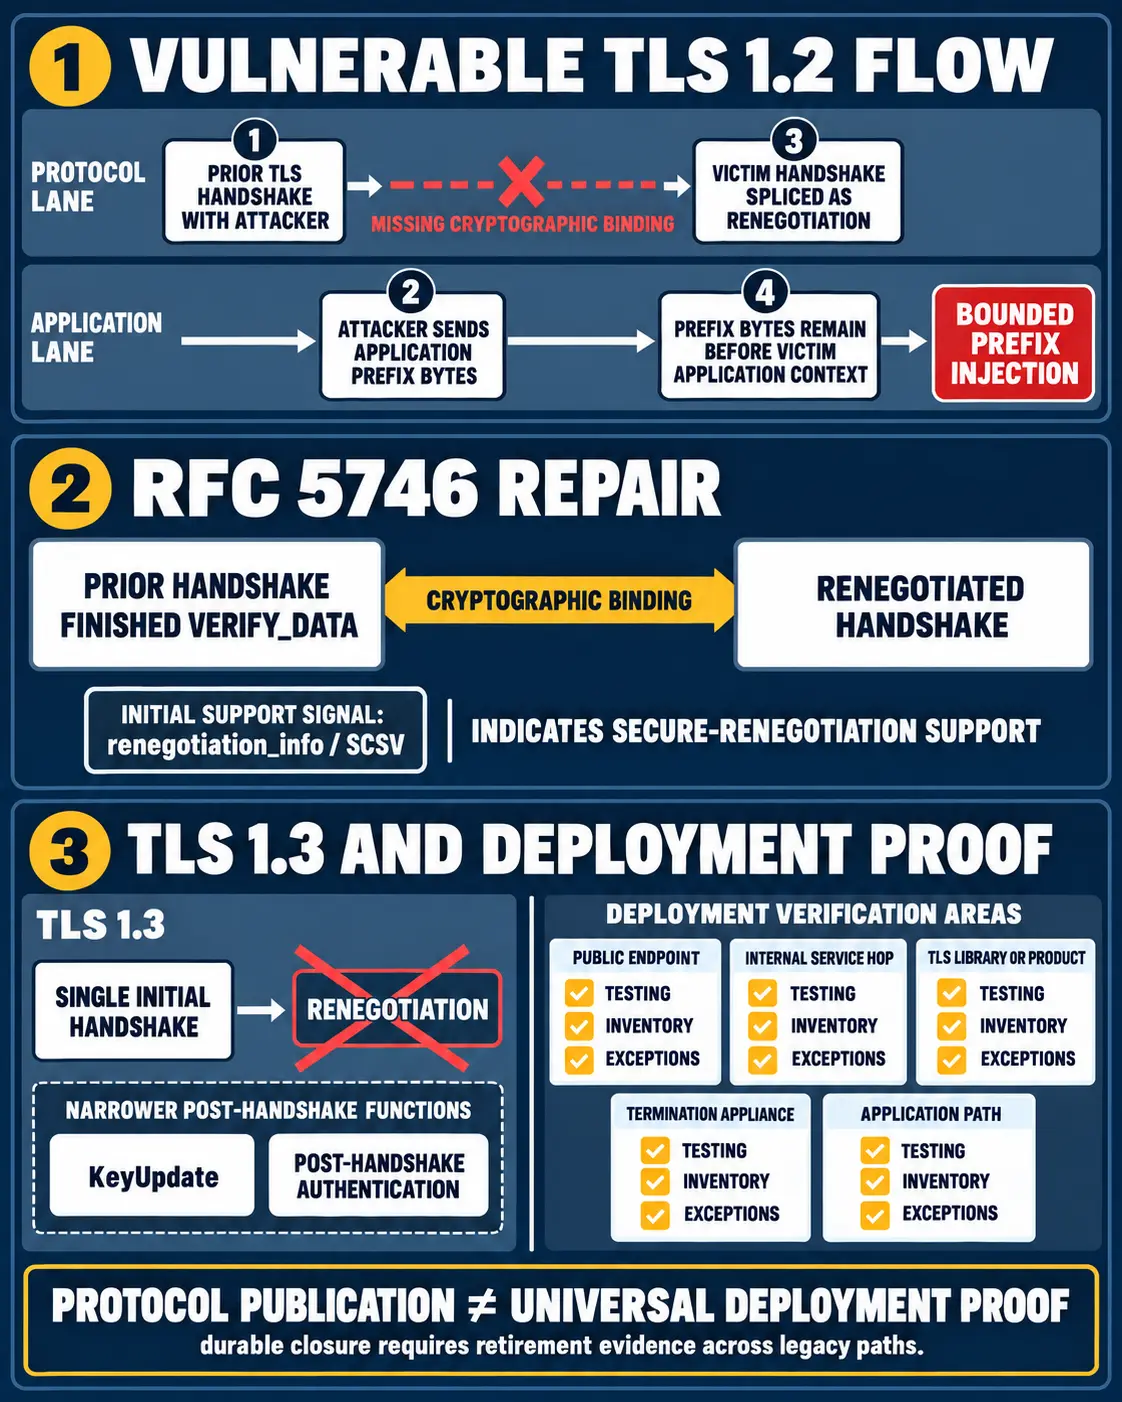
La vulnerabilidad no consistía simplemente en que un atacante pudiera “romper TLS”. El problema era más concreto: una conexión TLS ya establecida podía aceptar una renegociación que no demostraba su continuidad criptográfica con el handshake anterior. En determinadas condiciones, un atacante podía enviar primero un prefijo de bytes de aplicación y después hacer que el servidor procesara el handshake de una víctima como renegociación en la misma conexión. El resultado descrito por el IETF fue una inyección de prefijo acotada, no el descifrado arbitrario de cualquier sesión.
RFC 5746 definió la reparación en dos planos. Durante el handshake inicial, renegotiation_info o la señal TLS_EMPTY_RENEGOTIATION_INFO_SCSV indican compatibilidad con la renegociación segura. Durante una renegociación posterior, los valores verify_data del handshake anterior se incorporan para vincular criptográficamente el nuevo intercambio con la sesión ya existente. Esa distinción importa: la señal de compatibilidad no es, por sí sola, la prueba de continuidad. La reparación depende de que la implementación aplique correctamente el vínculo entre ambos handshakes. RFC 5246 RFC 5746
La documentación posterior del IETF situó el riesgo dentro de una familia más amplia de fallos de diseño, configuración y transición en TLS. RFC 7457 describió el ataque de inyección de prefijo y sus límites; RFC 7525 mantuvo recomendaciones para versiones antiguas mientras los operadores migraban; y RFC 9325 actualizó esas recomendaciones para despliegues contemporáneos. En conjunto, estos documentos muestran una cadena de control: identificar el mecanismo inseguro, especificar una reparación compatible, recomendar la retirada de opciones antiguas y verificar el comportamiento real de las implementaciones. RFC 7457 RFC 7525 RFC 9325
TLS 1.3 tomó una ruta diferente: eliminó la renegociación y conservó mecanismos posteriores más estrechos, como KeyUpdate y la autenticación posterior al handshake, para funciones específicas. Eso reduce una clase de ambigüedad del protocolo, pero no convierte automáticamente los equipos que hablan TLS 1.2 en sistemas TLS 1.3. Tampoco demuestra qué ocurre detrás de un terminador TLS, dentro de un appliance, en un salto interno o en una ruta de aplicación que no aparece en una prueba del endpoint público. RFC 8446 RFC 7525
Por eso la responsabilidad se reparte entre varias capas. El proceso de estándares puede documentar el defecto y publicar una corrección. Los implementadores deben incorporar el comportamiento seguro en bibliotecas y productos. Los operadores deben actualizar, configurar o retirar componentes. Los propietarios de aplicaciones deben comprobar que las rutas dependientes no reintroducen el riesgo mediante proxies, terminadores o servicios internos. Ninguna de esas acciones sustituye a las demás.
La pregunta operativa no es si existe una RFC que corrige la renegociación. Es qué conjunto de pruebas permite afirmar que el comportamiento inseguro ya no está presente. Un programa de cierre durable debería combinar pruebas de endpoints, inventario de bibliotecas y productos, revisión de appliances y capas de terminación, identificación de excepciones, responsables explícitos y evidencia de retiro de rutas heredadas. También debe distinguir entre una medición positiva —un sistema responde de forma segura— y una afirmación universal —todos los sistemas relevantes están cubiertos—.
La evidencia pública disponible para este briefing no establece un despliegue universal de RFC 5746, la retirada completa del comportamiento legado ni la configuración actual de un operador concreto. Esa incertidumbre no reduce la importancia de la reparación; define el límite de lo que puede afirmarse. La publicación de un estándar es un hito institucional. La desaparición verificable del comportamiento vulnerable es un resultado de operación.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance