
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
1644 artículos

IETF
El agente vuelve al trabajo. ¿Quién firmó los casilleros vacíos?
Un borrador individual presentado en el IETF propone dejar rastro firmado cuando un agente de IA se reactive tras un incidente. La cadena puede cuadrar y aun así no merecer la llave.

IETF
Pedir una rama no convierte un token pequeño en pase total
La revisión del esquema Privacy Pass para MoQ obliga a mirar el tamaño real de una suscripción por prefijo. Si el token llega solo a una parte, el relevo tendrá que recortar lo que envía.

IETF
Dos etiquetas menos; el receptor tendrá que leer la frase completa
El borrador de atestación remota sobre EDHOC concentra en dos etiquetas lo que antes repartía entre cuatro. La casilla del registro se ahorra; la obligación de distinguir orden, solicitud y prueba cae sobre quien procesa el mensaje.

IETF
El servidor entrega el permiso; el registro puede delatar al dispositivo
El borrador ACE actualizado el 2 de noviembre acorta la ruta del token. Su nueva sección operativa plantea otra ruta, la de los registros: sirven para saber si llegó el permiso y también pueden unir las huellas de un cliente.

IETF
Un asiento para varios dispositivos; la llave robada abre todos los grupos
El borrador MLS del 2 de noviembre reduce el árbol de miembros y oculta qué dispositivo habla. Su nueva revisión también obliga a mirar el coste de expulsar a uno: la identidad compartida sigue viva en cada grupo hasta que cambien sus claves.

IETF
Si el equipo no lee los bytes, el filtro BGP entero debe quedarse fuera
Una propuesta del IETF permite a FlowSpec buscar patrones fijos dentro del paquete. El peligro aparece cuando un dispositivo conserva la orden de filtrar, pero pierde la condición que la hacía precisa.

IETF
El registro puede mover la ventanilla; no llevarse las credenciales
Un borrador del IETF pone reglas al desvío de las operaciones de registro. Cambiar la dirección de un servidor es sencillo; decidir quién recibe los secretos del registrador es otra potestad.

IETF
El candado mira al futuro. La placa con tu nombre queda fuera.
La propuesta EAP-PQPAKE intenta proteger las claves derivadas de una contraseña frente a futuros ataques cuánticos. Su intercambio inicial sigue mostrando quién habla con quién, y el servidor guarda un verificador cuyo robo obliga a rehacer credenciales.

IETF
La máquina negocia el acceso; el banco exige dos manos humanas
Un borrador para acuerdos entre agentes empresariales dibuja una frontera incómoda para la automatización: cambiar el destino del dinero necesita más que una orden válida y una firma digital.

IETF
El formulario de la IETF pone nombre a las críticas; el anonimato pasa por otro miembro
La IETF pide opiniones sobre quienes podrían dirigir sus órganos técnicos. Si llegan por el formulario, todos los integrantes del comité de nominaciones ven quién las envió. La vía anónima exige confiar el mensaje a su presidente o a otro miembro. La diferencia puede decidir qué…
IETF
VXLAN conserva el paquete. Los bits libres tendrán que pedir turno.
La revisión de VXLAN mantiene el tamaño y la posición de los bits del encabezado. El siguiente significado público que se quiera dar a una bandera tendría que pasar por un RFC revisado por la IETF y una inscripción de IANA.
IETF
DNSSEC ahorra en la primera respuesta y cobra un segundo viaje
Un borrador propone quitar pruebas criptográficas de ciertas consultas para aligerar la carga de los servidores autoritativos. El ahorro obliga al resolvedor a recordar qué falta en su caché y regresar por ello.
IETF
La IETF fija cómo medir. El aprobado lo tiene que escribir el comprador.
El nuevo grupo BPM reúne las pruebas de laboratorio y las mediciones en redes activas. Un método compartido ayuda a comparar resultados; la decisión de aceptar un equipo o un servicio sigue siendo una cláusula local.
IETF
El IRR entra en RDAP por seis puertas. Tres conjuntos pueden quedarse fuera.
Un borrador ofrece consultas estructuradas para registros de política de rutas. La ventaja para las máquinas trae una factura: el cliente debe saber qué clases decidió publicar cada servidor antes de fabricar un filtro.
IETF
Dos relevos de agentes pasan el control. El salto de 1 a 3 rompe la cadena.
Un borrador sobre delegación entre agentes pone a prueba la palabra «cadena» con un ejemplo mínimo: cada participante puede hacer bien su cuenta y aun así faltar el vínculo que transmite la autoridad.
IETF
El worker llamó primero. El proxy aún decide qué entra.
HTTP inverso puede hacer accesible un backend sin abrir un puerto entrante. La pregunta se desplaza un salto: ¿qué solicitudes puede enviar el proxy por ese canal saliente?
IETF
El remitente pone fecha al correo. La bandeja conserva la llave para borrarlo.
Una nueva norma del IETF permite que el correo ordinario incluya una fecha de caducidad. El remitente puede indicar cuándo pierde validez el mensaje; la bandeja receptora sigue decidiendo si lo muestra, conserva u oculta.
IETF
Un bit IPv6 identifica al router SNAC, pero no lo avala
La RFC 10075 añade una marca a los anuncios de router IPv6 para distinguir a los routers SNAC. Describe la clase que declara el emisor; la red que recibe el anuncio conserva la decisión de aceptarlo o filtrarlo.
IETF
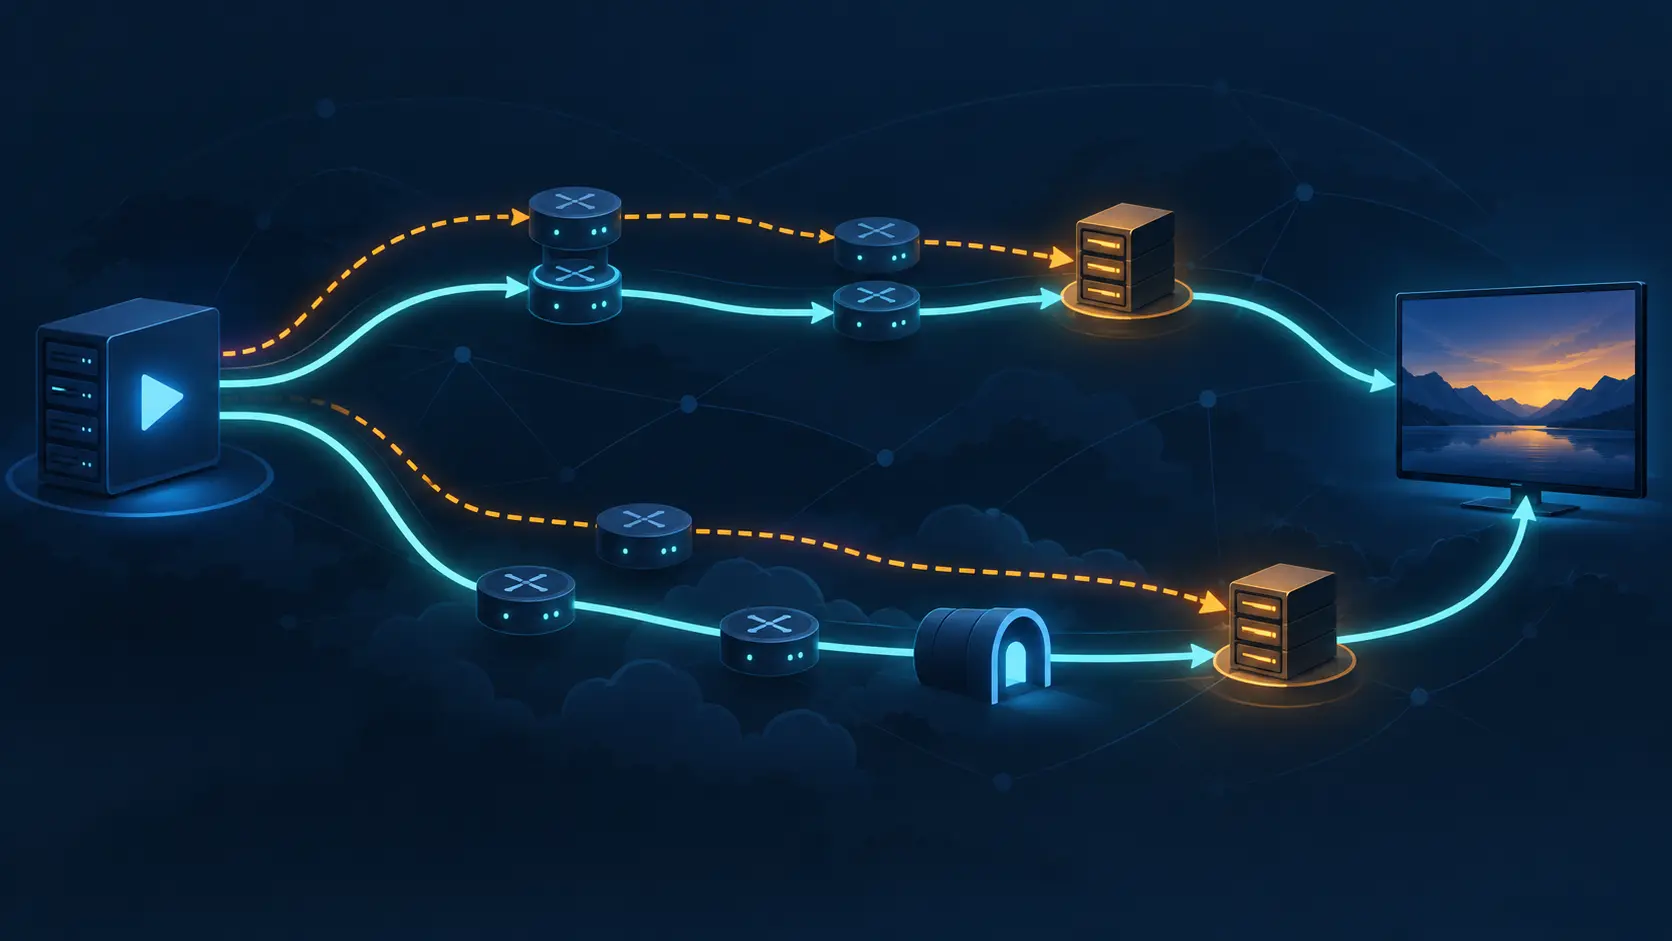
El borrador del IETF dice «observado en producción». No presenta mediciones.
Un túnel puede cambiar por dónde salen las consultas DNS y el vídeo. El último borrador del IETF explica cómo esa separación puede llevar a un CDN a elegir otra caché. Afirma que los efectos se observaron en producción, pero no identifica una instalación ni aporta una comparación…
IETF
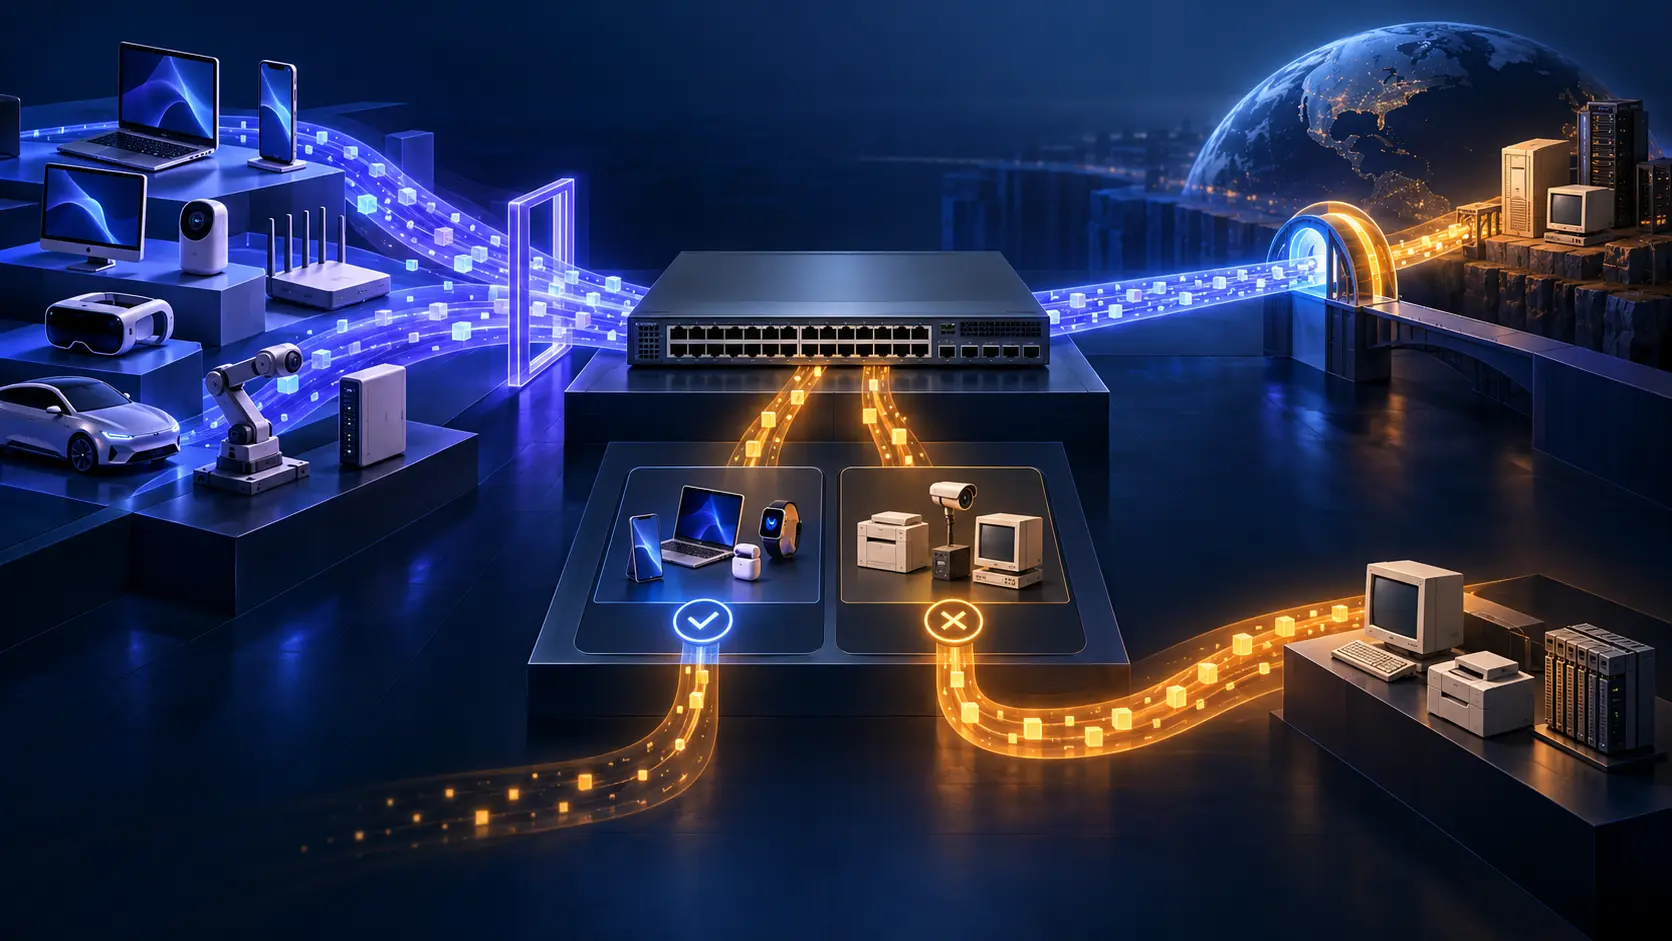
IPv6-mostly tiene un interruptor DHCP. El operador decide quién está listo para apagar IPv4.
Un borrador del IETF convierte una opción DHCPv4 en el punto de giro entre conservar una dirección IPv4 y renunciar a ella. El protocolo lleva la señal; el operador decide qué dispositivos pueden enviarla.
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance