
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
809 artículos

IETF
ZONEMD permite al secundario verificar la zona después de la transferencia
Que una transferencia termine demuestra entrega, no que la copia reunida sea exactamente la zona que quiso publicar su responsable. ZONEMD añade un resumen de la zona completa y separa recepción de verificación.
IETF
El bitmap dice que apareció una opción UDP, no qué hizo: RFC 9870
RFC 9870 ofrece a los exportadores IPFIX una forma compacta de informar qué tipos de opciones UDP se observaron en un flujo. El dato es útil porque su afirmación es limitada: conserva presencia observada, no una historia de paquetes, una decisión del receptor ni un resultado de…
IETF
El repliegue de DNS a TCP es una ruta de capacidad, no una excepción
Un resolvedor puede superar todas las comprobaciones UDP pequeñas y fallar en la primera respuesta importante. Cuando la respuesta llega truncada, la corrección pasa a depender de TCP: la capacidad de escucha, el estado de conexión y las políticas intermedias entran en la…
IETF
Maciek Konstantynowicz y el resultado de benchmark que no era una garantía de servicio
Un benchmark de red sirve cuando conserva los límites de lo que observó. RFC 9971 hace esos límites visibles: un resultado MLRsearch corresponde a ensayos y objetivos declarados, no a una promesa automática sobre clientes, aplicaciones o producción.

IETF
El borrador de IETF sitúa en cada formato la elección del verificador del CSR
La consulta final sobre pruebas de dispositivos en solicitudes de certificado plantea una cuestión de interoperabilidad: saber interpretar los datos no siempre basta para saber a quién enviarlos.
IETF
Un ancla de confianza negativa permite al resolvedor suspender DNSSEC sin modificar la zona
Cuando una zona firmada se rompe, un resolvedor validador puede mantener el fallo o abrir una excepción local cuidadosamente delimitada. El ancla de confianza negativa recupera la resolución sin reparar la zona, pero concede al operador del resolvedor el poder temporal de retirar…

IETF
La banda ancha busca quién revise sus propuestas en el IETF
La nueva lista sobre redes de acceso pretende facilitar el encuentro entre contribuyentes. El trabajo decisivo será reunir conocimientos y tiempo para evaluar las propuestas más allá de su presentación.

IETF
Mukul Srivastava y el Gauge BMP que contó una RIB sin ver una ruta
Una cifra puede estar bien tomada y aun así no describir el trayecto que interesa al operador. RFC 9972 amplía BMP con Gauges que cuentan rutas presentes en una vista RIB delimitada. Esa precisión no convierte el contador en el historial de un prefijo, ni en la explicación de una…

IETF
Los roles BGP convierten una relación de peering en una frontera contra fugas de rutas
Antes de intercambiar una sola ruta, dos redes pueden declarar qué tipo de vecino creen tener. RFC 9234 convierte esa afirmación bilateral en un control: los roles incompatibles pueden impedir la sesión y el atributo Only to Customer puede detener después una ruta marcada que…
IETF
Rich Salz y el requisito de TLS 1.3 que no era un comprobante de despliegue
Una norma puede fijar una regla exigente sin fabricar la prueba de que esa regla ya se cumple en cada sistema que está funcionando. La distinción no debilita la norma: evita que una decisión de protocolo se convierta en una afirmación de despliegue sin observación. El RFC 9852…
IETF
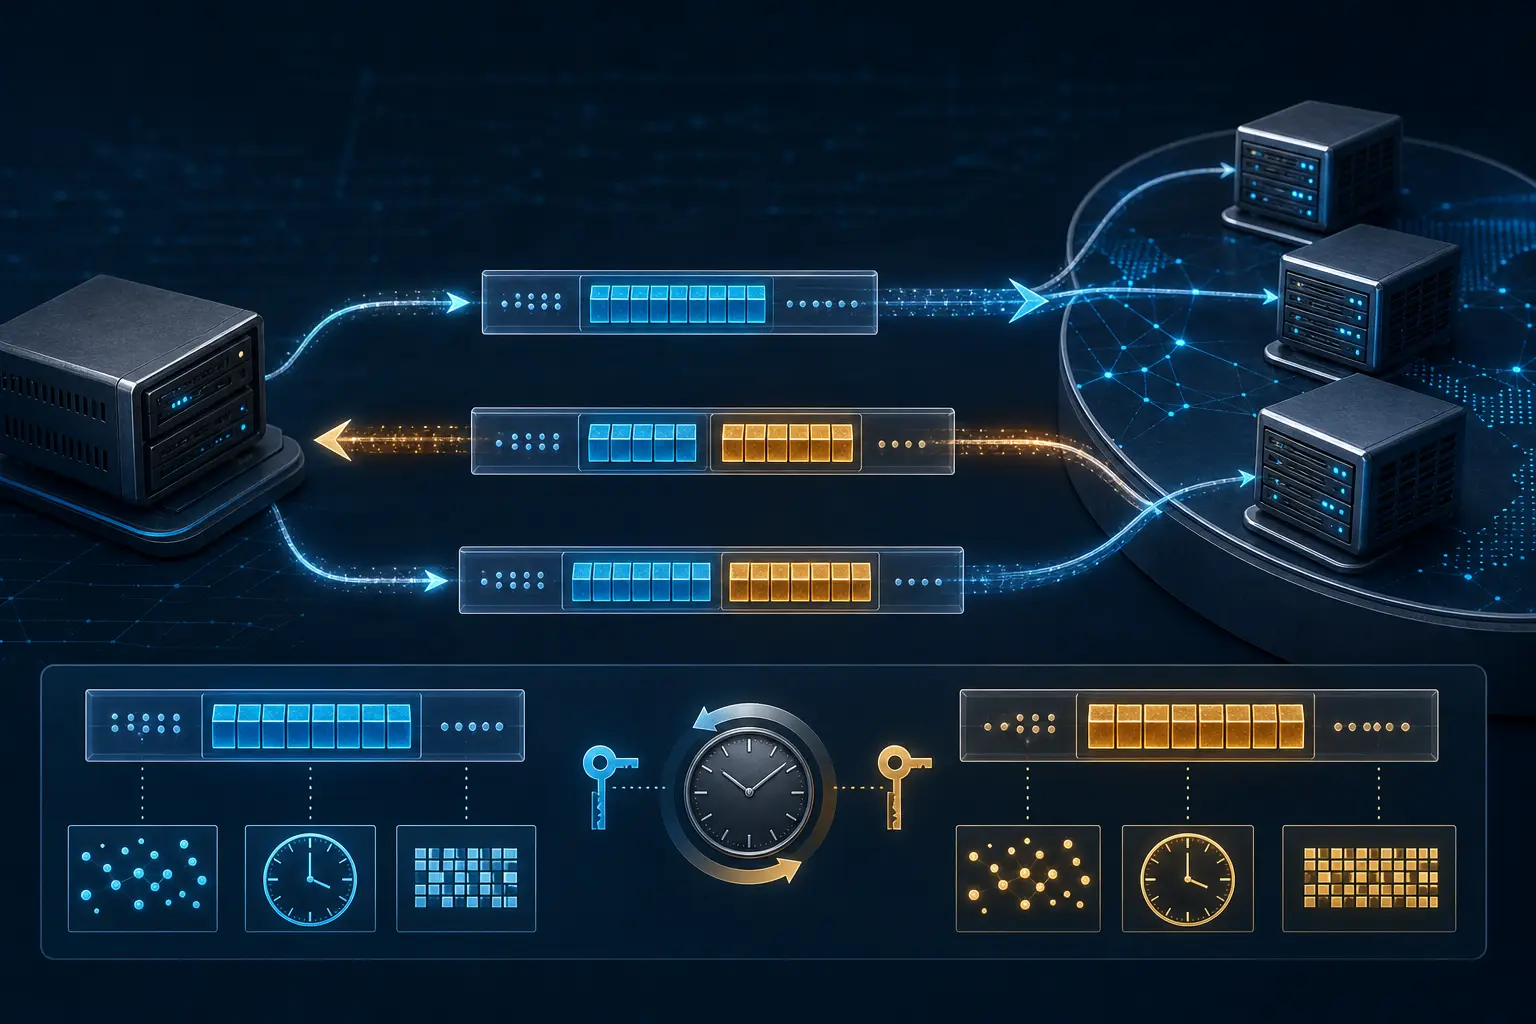
Una cookie DNS aporta evidencia de retorno, no identidad del cliente
Cuando un servidor valida una DNS Server Cookie obtiene una señal útil: alguien que usaba esa dirección de origen y esa Client Cookie recibió antes una respuesta con el valor esperado. La señal dificulta la falsificación fuera de ruta. No convierte una dirección compartida ni un…
IETF
Nancy Cam-Winget y el evento SCIM que no era un recibo de conciliación
Que un dominio de identidad comunique un cambio no demuestra que el dominio receptor ya lo haya incorporado. Aún debe identificar el recurso, conciliar esquemas, decidir si necesita una consulta de vuelta, aplicar su regla local y observar su propio estado. El RFC 9967, coescrito…
IETF
Chris Wendt y la respuesta firmada que no autenticaba el audio
El hecho de que una llamada llegue a una respuesta no resuelve por sí mismo una cuestión de identidad. Aún quedan por determinar el destino real, la autoridad de quien lo afirma, el nivel de riesgo que el llamante aceptó y el origen del medio que sigue a la señalización. RFC…

IETF
La falta de espacio en Viena pone a prueba las previsiones de la IETF
La IETF salió de Viena con un balance de satisfacción alto y una limitación reconocida: no hubo espacio para añadir los asientos habituales en los pasillos. El caso permite examinar cuánto dura una previsión de asistencia cuando la sede ya está elegida.

IETF
Michael Prorock y el identificador de algoritmo que no escogía una política de confianza
Una etiqueta criptográfica puede ordenar una verificación entre sistemas distintos. No puede explicar de dónde procede una clave, por qué merece confianza, qué afirmaciones son pertinentes ni qué medida debe tomar quien verifica. RFC 9964, firmado por Michael Prorock y Orie…

IETF
El IETF Trust tiene una presidencia final. Su salida aún necesita un registro de estado final.
Una transición puede estar descrita correctamente y, aun así, no ser un expediente público completo. Nombrar una presidencia final identifica a quien lleva una función residual. Comunicar un traspaso de activos prueba una etapa importante. Ninguna de ambas cosas dice por sí sola…

IETF
Dan Harkins y la clave de arranque que no podía acreditar su propia custodia
Que un dispositivo demuestre controlar una clave privada no explica quién entregó su clave pública al servidor, si esa entrega fue íntegra ni quién autorizó el acceso posterior. RFC 9966 deja esa frontera a la vista: convierte una clave de arranque en una prueba TLS acotada, no…
IETF
David Benjamin y el código de compatibilidad que no se convirtió en permiso general
Un dispositivo criptográfico antiguo puede frustrar una migración moderna en un punto muy concreto del intercambio. La solución solo conserva valor si mantiene ese límite. RFC 9963 abre una ruta estrecha para una firma de cliente heredada; no devuelve una autorización general al…

IETF
Al Morton y la prueba de capacidad que no se convirtió en una promesa de servicio
Una medición de velocidad puede aportar evidencia sobre un método, una ruta y un momento concretos. Se vuelve engañosa cuando se eleva a promesa sobre toda sesión futura, un plan de acceso, una aplicación o una red completa.

IETF
Muhammad Shahzad y el registro de dispositivo que no revocaba el acceso
Borrar un registro de dispositivo puede ser una señal operativa relevante. No demuestra por sí mismo que un punto de control retiró el acceso, que el dispositivo se desconectó ni que una conexión posterior fue denegada.
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete a Strategic CircleInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance