
Resumen
- Un puerto Ethernet dedicado reduce exposición, pero todavía puede depender del sistema operativo, la pila IP y la configuración del equipo averiado.
- La recuperación necesita recibos distintos para camino alternativo, identidad del dispositivo, autenticación de emergencia, privilegio, comando, estado aplicado y resultado observado.
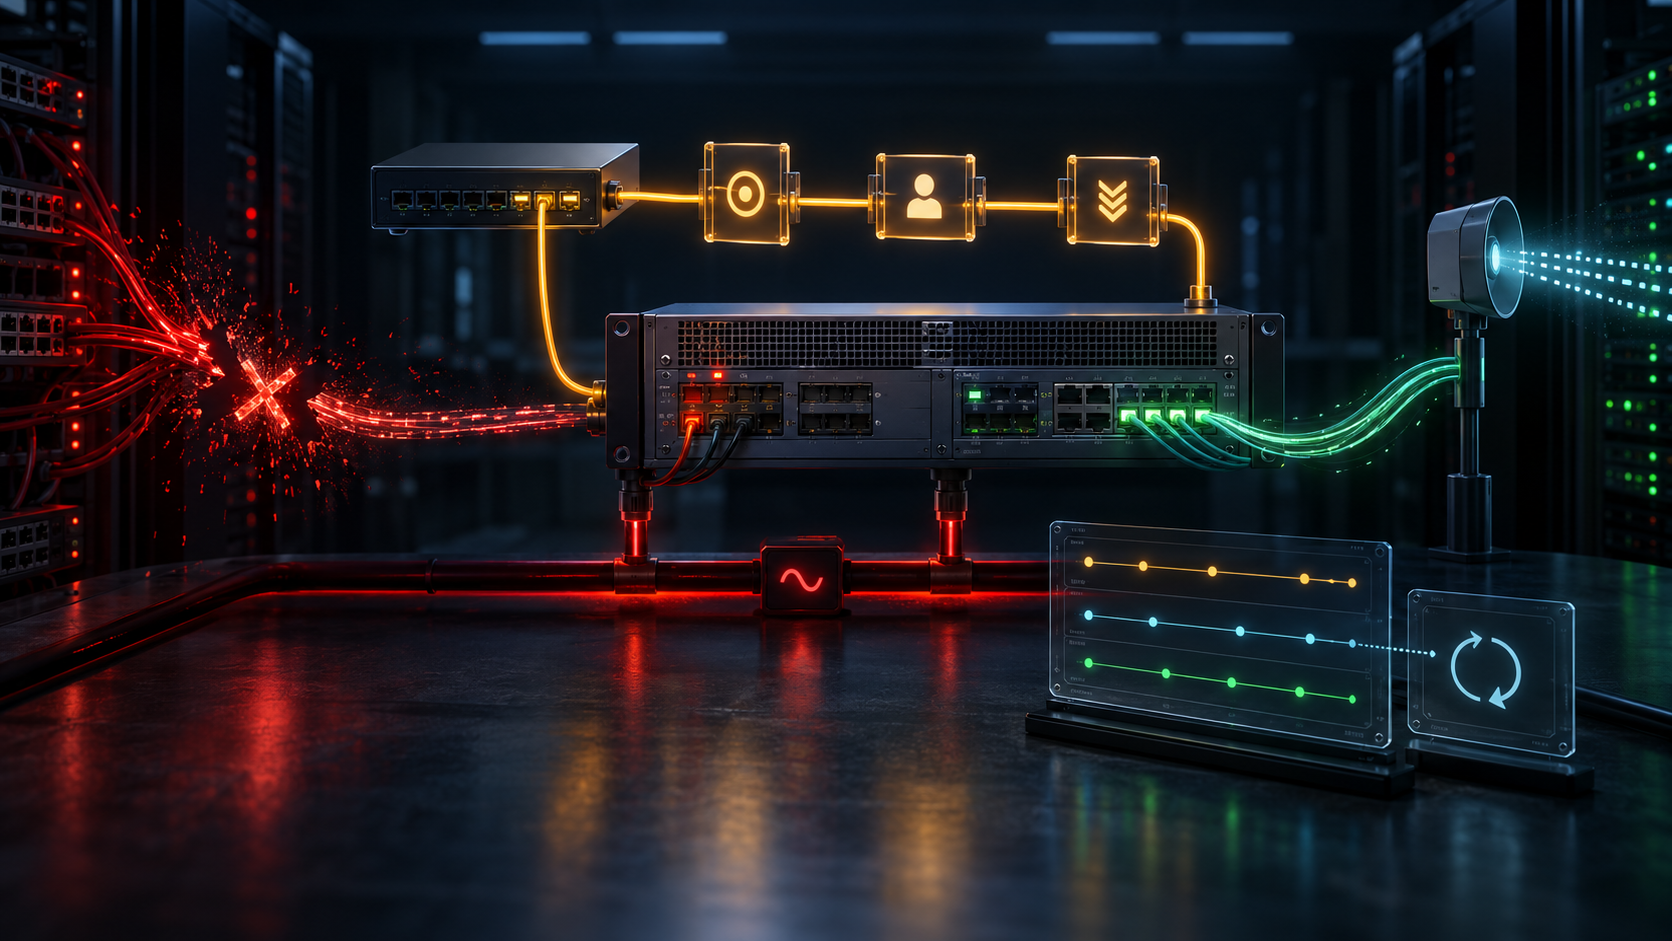
El ping a la dirección de gestión respondió durante toda la incidencia. Aun así, las sesiones SSH se cerraban antes de presentar credenciales y el proceso que debía aplicar la nueva configuración no arrancaba. En el inventario, el equipo figuraba como «OOB disponible». En la práctica, el camino alternativo terminaba en la misma pila IP dañada.
RFC 3871 anticipa esta confusión. Publicada en septiembre de 2004 como RFC informativa, define requisitos operativos de seguridad para routers y switches gestionados en grandes redes de proveedores. No es un estándar de conformidad ni demuestra una implantación. Su valor consiste en separar capacidades que un campo booleano suele mezclar.
Dos instrumentos bajo una misma etiqueta
La gestión en banda utiliza interfaces y canales por los que también circulan datos de clientes. Una congestión, una ruta errónea o un fallo de software puede bloquear al mismo tiempo el servicio y la herramienta para repararlo. La RFC propone dos salidas con dependencias distintas.
La primera es una consola capaz de ofrecer configuración y gestión completas sin depender de los planos de forwarding y control IP. Debe poder funcionar cuando el enrutamiento, las interfaces de red, la pila IP o incluso partes del sistema operativo no sean utilizables. La RFC pide además un procedimiento conocido para restablecer parámetros de comunicación y evita clientes propietarios: la vía de emergencia debe exigir menos piezas, no más.
La segunda es una interfaz IP designada para gestión. Su tráfico queda segregado y, si existe, el equipo no debe reenviar paquetes entre ella y las interfaces que no son de gestión. Esa prohibición contiene el tránsito y limita la exposición. Pero la propia RFC advierte que la interfaz sigue dependiendo del sistema operativo, de la pila IP y de una configuración correcta en la zona de gestión.
Por eso «puerto dedicado» y «consola independiente de IP» no son sinónimos. Ambos pueden ser útiles. Solo uno pretende sobrevivir a la pérdida de IP del equipo.
La separación topológica no es separación funcional
Un cable de gestión puede llegar por un switch distinto y aun compartir el mismo supervisor, CPU, firmware o alimentación del router. Puede evitar el dominio de rutas de producción y depender del mismo sistema de nombres, del mismo AAA y del mismo bastión. La topología muestra dónde viaja el paquete; no describe por sí sola qué procesos deben estar sanos para que la orden se ejecute.
La aceptación debería declarar el fallo que se simula. Probar un ping con todo el equipo sano solo demuestra reachability en condiciones normales. Una prueba de recuperación desactiva de manera controlada la ruta ordinaria, hace inaccesible el AAA remoto, conserva una vía de observación independiente y comprueba qué funciones siguen disponibles. La prueba debe distinguir también un timeout del AAA de un rechazo explícito. La falta de respuesta puede habilitar un usuario local; un rechazo no debería convertirse silenciosamente en permiso.
RFC 3871 presenta la autenticación local de respaldo como un compromiso: permite entrar cuando la red no funciona, pero puede convertirse en una puerta trasera. Su detector de fallo, activación, expiración y rotación son parte del mecanismo. Un login acertado solo identifica al principal dentro de esa política; no le entrega cualquier privilegio.
Llegar, identificarse y mandar son eventos diferentes
La RFC pide niveles de privilegio, asignación explícita, privilegio predeterminado nulo y nueva autenticación cuando aumenta la autoridad. La misma separación aparece en herramientas posteriores: NETCONF protege la sesión y expresa operaciones; NACM decide qué usuario puede ejecutar cada operación y leer o modificar cada dato.
La cadena mínima tiene, por tanto, varios recibos. El primero prueba que el operador recorrió la vía alternativa. El segundo vincula la sesión al hardware correcto. El tercero registra si autenticó el servicio central o la cuenta local. El cuarto muestra el rol y la autorización de emergencia. El quinto liga una orden exacta a un estado previo y una versión de configuración.
Ninguno puede representar al siguiente. Un servidor de terminales puede aceptar la conexión hacia un cable mal etiquetado. Una consola correcta puede aceptar un usuario sin privilegio de reparación. El CLI puede analizar una orden que el proceso interno no aplica. Y el proceso puede cambiar su estado sin que las tablas de forwarding o los vecinos converjan.
El resultado debe observarse fuera del camino de mando
La prueba final no es el mensaje success. Es una observación independiente del servicio que se pretendía restaurar. Puede ser un flujo de cliente sintético, una consulta a la aplicación o una combinación de sondas desde dominios distintos. La observación debe tener una identidad y un tiempo propios, porque un servicio también puede volver por una acción ajena y coincidir con el comando.
Los trabajos posteriores amplían el diseño sin eliminar este límite. RFC 8994 crea un Autonomic Control Plane que actúa como vía virtual fuera de banda y evita, en lo posible, la configuración y el routing ordinarios. RFC 8368 admite que una solución transportada en banda nunca logra toda la separación de una red física dedicada. La vía virtual puede ser más operable y barata, pero necesita pruebas de enrolamiento, certificado, canal seguro, vecindad, routing, endpoint y autorización de aplicación.
El cierre también forma parte de la recuperación. Hay que retirar rutas y ACL temporales, rotar la cuenta local, reconciliar el backup de configuración con el estado que quedó activo y guardar logs con tiempo fiable y direcciones originales. De lo contrario, el incidente termina y el permiso excepcional permanece.
Límites
Las fuentes no prueban que un operador o fabricante concreto cumpla estas propiedades. Las referencias criptográficas de 2004 son históricas, no consejo actual. RFC 3871 deja fuera la seguridad física de su conjunto adicional, aunque un análisis real debe revisar alimentación, acceso al rack, manos remotas y dependencias del edificio.
Tampoco existe una certificación eterna. Un cambio de software, cableado, AAA, bastión o energía puede invalidar el último ensayo. La evidencia correcta está fechada, declara el fallo ensayado y se renueva tras cada cambio que modifica la cadena.
Fuentes
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3871.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3871/?format=json
- https://datatracker.ietf.org/doc/rfc3871/
- https://datatracker.ietf.org/doc/rfc3871/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/the-policy-mirror/
- https://www.rfc-editor.org/errata_search.php?rfc=3871
- https://www.rfc-editor.org/info/rfc3871
- https://www.rfc-editor.org/rfc/rfc2196.html
- https://www.rfc-editor.org/rfc/rfc3013.html
- https://www.rfc-editor.org/rfc/rfc3631.html
- https://www.rfc-editor.org/rfc/rfc3871.html
- https://www.rfc-editor.org/rfc/rfc3871.txt
- https://www.rfc-editor.org/rfc/rfc4778.html
- https://www.rfc-editor.org/rfc/rfc5424.html
- https://www.rfc-editor.org/rfc/rfc5920.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc8368.html
- https://www.rfc-editor.org/rfc/rfc8994.html
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance