
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
1652 artículos

IETF
La regla BGP que entra en vigor antes de estar terminada
Una revisión del grupo GROW pone el foco en los segundos o minutos entre una orden de permiso y el resto de una política de exportación. El resultado final puede ser correcto y, aun así, haber existido una ventana de anuncios no previstos.

IETF
El certificado vencía en 9999. Su vínculo con el documento podía quedar sin comprobar.
Un certificado de una sola firma pretende acompañar una clave efímera y un documento concreto. El diseño reduce el alcance, pero no convierte la validación matemática en prueba de que se revisó ese vínculo ni de que el servicio destruyó la clave.

IETF
El rastreador agotó su límite. Eso no significaba que el artefacto no existiera.
Una red de pares puede ampliar el descubrimiento de conocimiento, pero ningún agente recorre un grafo infinito. El borrador `knowledge-linkset` será útil si sus resultados parciales se presentan como límites operativos y no como certezas.

IETF
La firma compuesta pasó. El sobre nombraba otro algoritmo.
Composite ML-DSA presenta una firma poscuántica y otra tradicional como una sola operación. Su perfil CMS revela que el resultado depende de que el resumen, los atributos codificados y los identificadores exteriores coincidan sin ambigüedad.
IETF
OSPFv3: retirar AH sin romper la vecindad
El debate sobre una opción antigua de autenticación se convierte en una prueba de coordinación. Una propuesta individual quiere dejar atrás AH en OSPFv3; ninguna casilla de configuración demuestra por sí sola que los vecinos compartan las claves, el mecanismo y el nivel de…
IETF
La lectura quedó en el registro. La decisión siguió sin dueño.
Una propuesta experimental permite registrar en SCITT la diferencia entre lo declarado y lo observado por un tercero. El límite decisivo aparece después: una discrepancia verificable todavía no identifica a quien puede admitir, bloquear o reparar.
IETF
El filtro final era correcto. La actualización aun así dejó pasar una ruta.
La revisión 03 de un borrador GROW del IETF convierte la seguridad BGP en una cuestión de transición. Dos configuraciones correctas no garantizan que cada estado ejecutado entre ellas también lo sea.

IETF
El mapa señaló el actuador. No concedió permiso para moverlo.
CORECONF-M2M propone que un agente recorra datos FROST, identidades YANG y SID hasta llegar a una herramienta MCP capaz de emitir una petición CoAP. Ese mapa reduce traducciones artesanales; no convierte la dirección hallada en autoridad ni la orden enviada en resultado físico.

IETF
El emisor firmó el sobre. Aun así no podía cambiar la clave del agente.
El perfil AIC-JWT 02 introduce una autorización firmada por el principal dentro de una credencial firmada por el emisor. La doble firma conserva una pregunta política: quién eligió la clave que puede ejercer la delegación.

IETF
El agente firmó el reto. La clave adjunta aún no tenía autoridad.
La revisión 03 de OpenA2A AIP distingue entre comprobar una operación criptográfica y autenticar a quien la realizó. Una clave presentada puede validar la firma; su vínculo con el agente debe proceder de un registro o de un documento DID resuelto.
IETF
El agente calló. La puntuación castigó lo que el verificador no alcanzó a ver.
NBTP propone convertir latidos ausentes y silencio correlacionado en pérdida de confianza y estados SUSPECT o QUARANTINED. La automatización puede ser útil, pero primero debe distinguir la conducta del agente de las limitaciones de quien observa.

IETF
Cada eslabón era válido. Aun así, la cronología podía estar recortada.
AER-1 revisión 09 permite verificar la historia interna de un trabajo ejecutado por un agente. También deja claro que una historia coherente no se convierte, por esa sola razón, en la historia completa.

IETF
La clave rotó. La identidad de la instancia dependía de una historia custodiada.
Un identificador estable puede hacer que una instalación sobreviva a una rotación de claves sin perder su historial. Pero la continuidad no está dentro del identificador: la decide un atestador que conserva el enrolamiento, interpreta el ciclo de vida y responde por la sucesión.

IETF
La cadena probó que un reloj estaba equivocado. No identificó al culpable.
La mejor cualidad de Roughtime no es prometer una hora infalible, sino conservar una contradicción sin fingir que la evidencia ya dictó sentencia.

IETF
El ICV fue válido. La historia del trayecto aún podía ser falsa.
La integridad criptográfica conserva una afirmación delimitada: determinados campos IOAM llegaron sin una modificación detectable bajo unas claves y un estado concretos. No convierte esa afirmación en la historia completa del trayecto ni al Validador en un testigo infalible.

IETF
Nadie informó de progreso. ¿Por qué la tarea parecía terminada?
Una lista de participantes sin un solo informe de avance debe conservar el vacío probatorio, no convertirlo en un cierre verde.
IETF
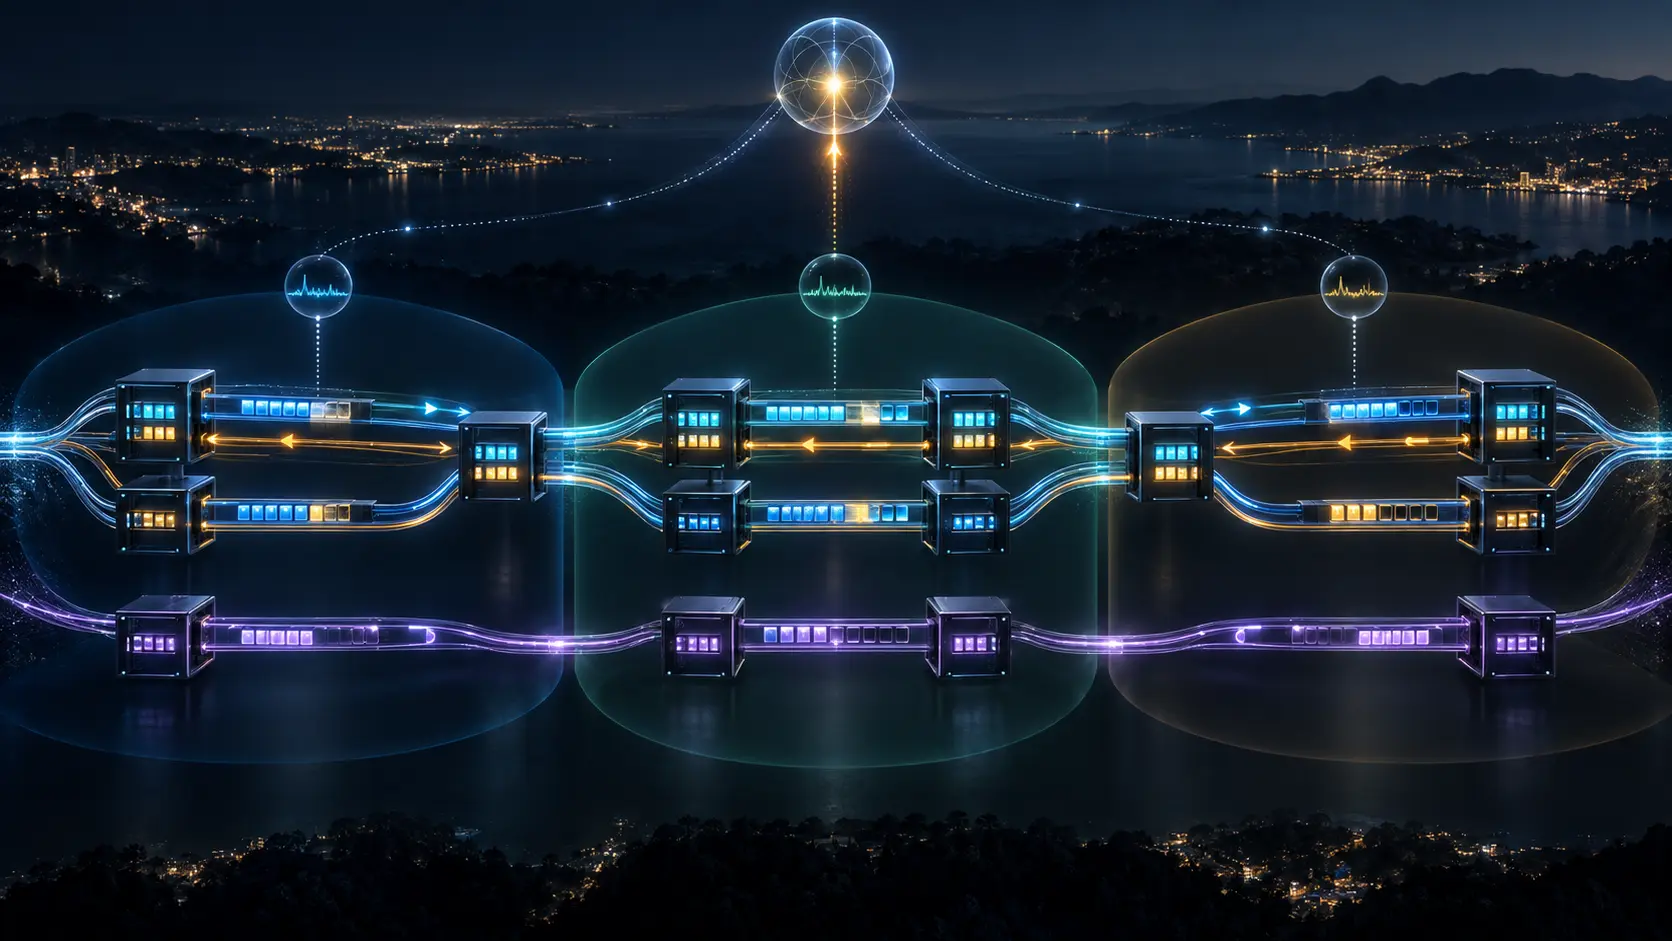
El controlador cerró el ajuste. La red no había probado que fuera sin corte
El redimensionamiento óptico puede repartir capacidad fina entre servicios pequeños y cambiarla mientras la red sigue activa. Pero una notificación final en el coordinador multidominio no demuestra por sí sola qué ocurrió en cada sentido, dominio, ruta de protección ni flujo del…
IETF
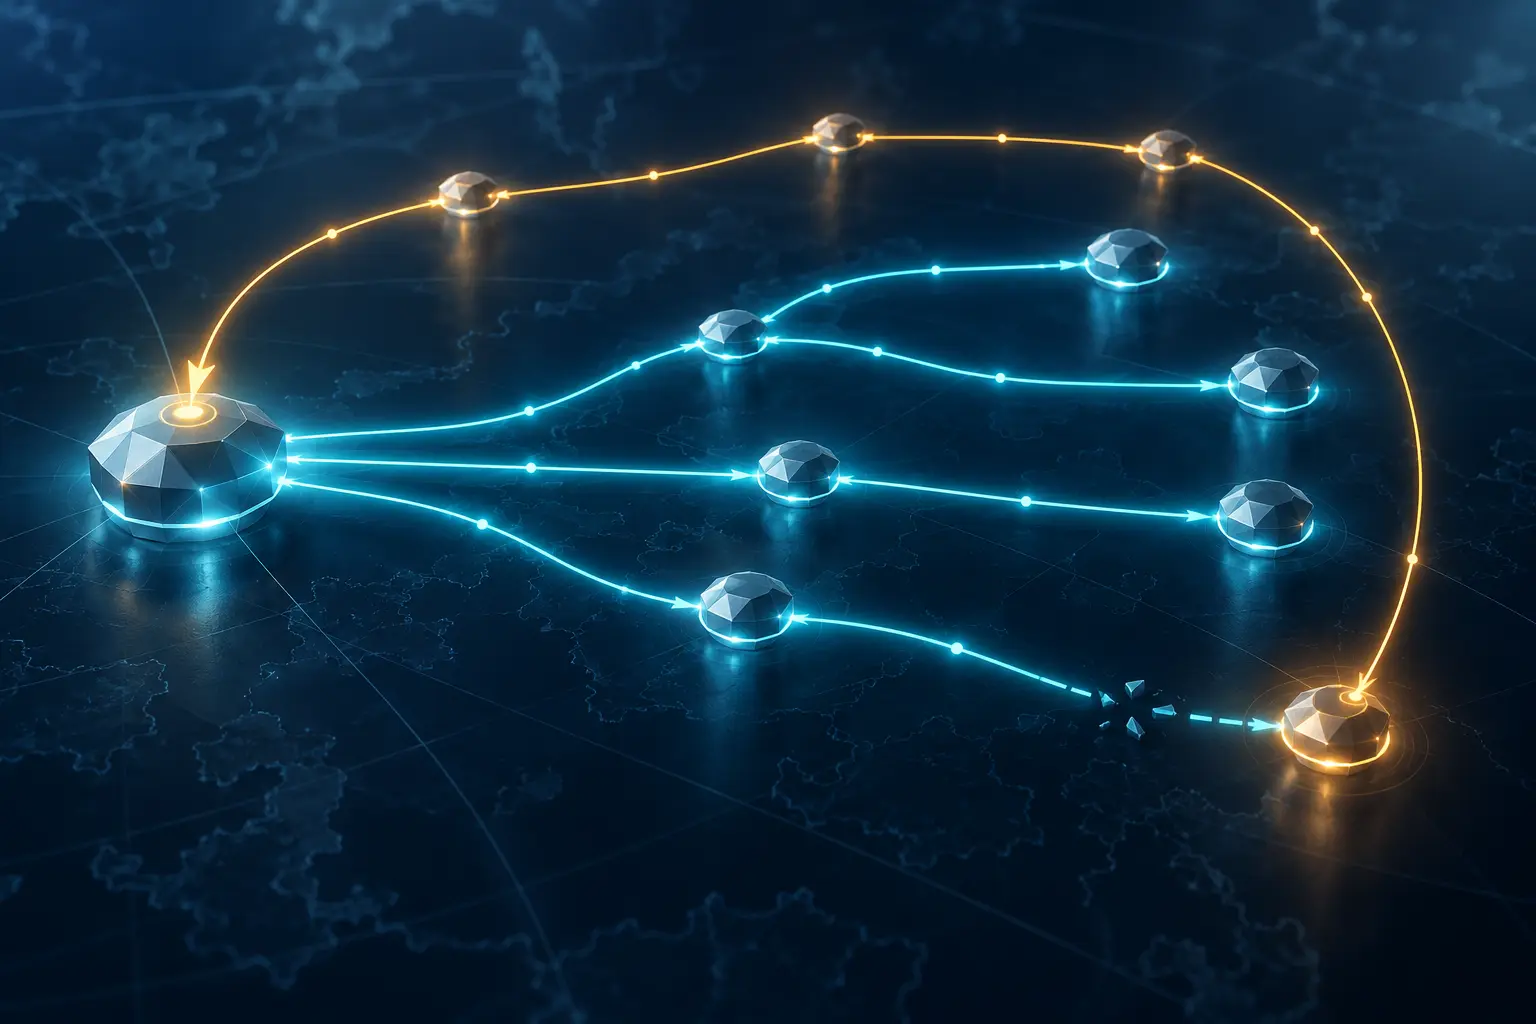
La cola detecta el fallo; la cabecera aún debe recibir la alarma
Un receptor puede perder la señal de control de un árbol BIER antes de que el emisor sepa qué rama falló. La revisión 12 del borrador BIER BFD fija con mayor detalle cómo viaja ese aviso de vuelta y qué demuestra, exactamente, la respuesta de la cabecera.

IETF
Los dos lados del pago coinciden. La entrega sigue vacía.
Dos sistemas pueden cuadrar el mismo movimiento de dinero y, aun así, no aportar ninguna prueba de aquello que debía entregarse a cambio.

IETF
La prueba del lote pasó. ¿Cuántos tokens llegaron de verdad?
La emisión por lotes de Privacy Pass mejora el rendimiento, pero también introduce una cuenta que el protocolo no puede llevar por el operador. Una prueba válida, un 200 o un 206 describen partes distintas del intercambio; ninguno certifica por sí solo el inventario que quedó…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance