
Saga de AFRINIC actualmente en seguimiento de principio a fin.
Gobernanza / Expediente
Expediente
El análisis de Expediente abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
Desglose institucionalConflicto legal y de políticasRiesgo electoral y de control

Legitimidad institucional y mapeo de riesgos de continuidad.
Cronología y análisis de riesgos a partir de fuentes primarias.
Se utiliza para planificar la continuidad y la exposición a políticas.
Cobertura reciente
Titulares de Expediente
1350 artículos
Expediente
El evento de fallo estaba firmado. Su segunda llegada seguía siendo una repetición
El panel muestra una firma válida. Aun así, el bus vuelve a entregar el aviso y el busca recibe una segunda llamada. La seguridad no falló al reconocer al emisor; falló al confundir un mensaje auténtico con un mensaje nuevo. La revisión 01 de un Internet-Draft individual…

Expediente
El certificado que ya nadie puede expedir
RFC 9751 elimina una inscripción duplicada de los formatos RTP. Para una organización que aún la exige en sus formularios, la tarea pendiente no es conseguir una excepción: es retirar la condición equivocada sin borrar los antecedentes.
Expediente
El último original no debería depender de un clic
La adaptación del correo internacional a programas antiguos puede dejar un mensaje legible pero incompleto. El riesgo decisivo aparece cuando descargar esa versión autoriza a borrar la que todavía permitía recuperar lo perdido.

Expediente
Un manifiesto de datos no puede explicar los puntos que nunca llegaron
La actualización nocturna termina sin alarmas. A la mañana siguiente, el gráfico tiene datos antes y después del reinicio, pero no durante siete minutos. El manifiesto más reciente describe la nueva versión; el anterior describe la vieja. Ninguno demuestra qué ocurrió entre ambos…

Expediente
El agente no recibió respuesta. Eso no le devolvió el presupuesto
Un agente envía una reserva de viaje y deja de recibir respuesta. La aerolínea puede haber emitido el billete; la empresa solo ve un timeout. Si el sistema repone el importe y vuelve a intentarlo con otra clave, la incertidumbre se convierte en doble capacidad de compra. La…

Expediente
El acuerdo que debe aprender a caducar
Dos proveedores pueden entender perfectamente un código experimental y, aun así, dejar al operador una dependencia difícil de retirar. La transición de errores PCEP prevista por RFC 9756 exige decidir cuánto dura ese acuerdo y quién conserva su memoria.

Expediente
El silencio también tiene una ruta
Si fallan a la vez la distribución multicast y el camino de vuelta de sus avisos, el receptor puede conocer una avería que la cabecera no ve. RFC 9780 obliga a precisar qué visibilidad se está comprando.
Expediente
SCONE puede transportar una tasa, no la política que la eligió
En una red saturada, dos aplicaciones pueden recibir el mismo consejo de caudal y reaccionar de forma impecable. Aun así, ninguna sabe si la cifra corresponde a cada flujo, al dispositivo, a toda la suscripción o a una regla temporal. SCONE hace visible el número; no convierte…

Expediente
Un sidecar de seguridad de IA no es una frontera si aún funciona la credencial antigua
El dato decisivo de una migración no está en el panel del nuevo intermediario. Está en la respuesta del sistema cuando alguien intenta usar la cuenta antigua. Si la consulta todavía devuelve la unión protegida, el poder nunca se trasladó.

Expediente
Una lápida de Key Transparency no retira el registro antiguo
La lápida que aparece en el modelo de migración de KEYTRANS tiene una tarea concreta: enviar al cliente al registro nuevo cuando busca la versión más reciente de una etiqueta. Así evita que una caída del sistema nuevo convierta una clave vieja en la opción aparente. Pero no…

Expediente
RMRP puede firmar el registro de IA, pero no contar la llamada que nunca vio
La nueva declaración de integridad hace imputable una omisión silenciosa. Para encontrar la llamada ausente sigue siendo necesario un contador fuera del motor de enrutamiento.

Expediente
La reclamación puede llegar a una puerta que no tiene potestad para abrir el acceso
IETF e IRTF comparten sistemas, pero una misma dificultad para participar puede proceder de decisiones distintas. El punto crítico no es disponer de un único formulario de recurso, sino conservar la relación entre autoridad, alcance técnico y restablecimiento comprobado.
Expediente
PIM Flex-Algo puede elegir una ruta mejor. Una política local aún puede romper el árbol
La promesa consiste en sacar un flujo multicast de la ruta más corta y llevarlo por una topología con mejores restricciones. La obligación real aparece después: todos los routers deben construir la misma decisión, no nueve versiones locales de ella.

Expediente
WebProof escribió una regla para la IA. La huella no la convierte en autoridad
Una prueba criptográfica puede impedir que una afirmación cambie a escondidas. No puede decidir quién tiene derecho a dar órdenes al sistema que la examina. La nueva revisión de WebProof deja esa frontera a la vista.

Expediente
El borrador era nuevo; la dependencia L2VPN llevaba años caducada
La revisión 09 volvió a colocar una extensión YANG de snooping dentro de la ventana de vigencia. El cambio de fecha no resolvió el modelo que importa ni demostró que una orden de gestión termine convertida en reenvío multicast correcto.
Expediente
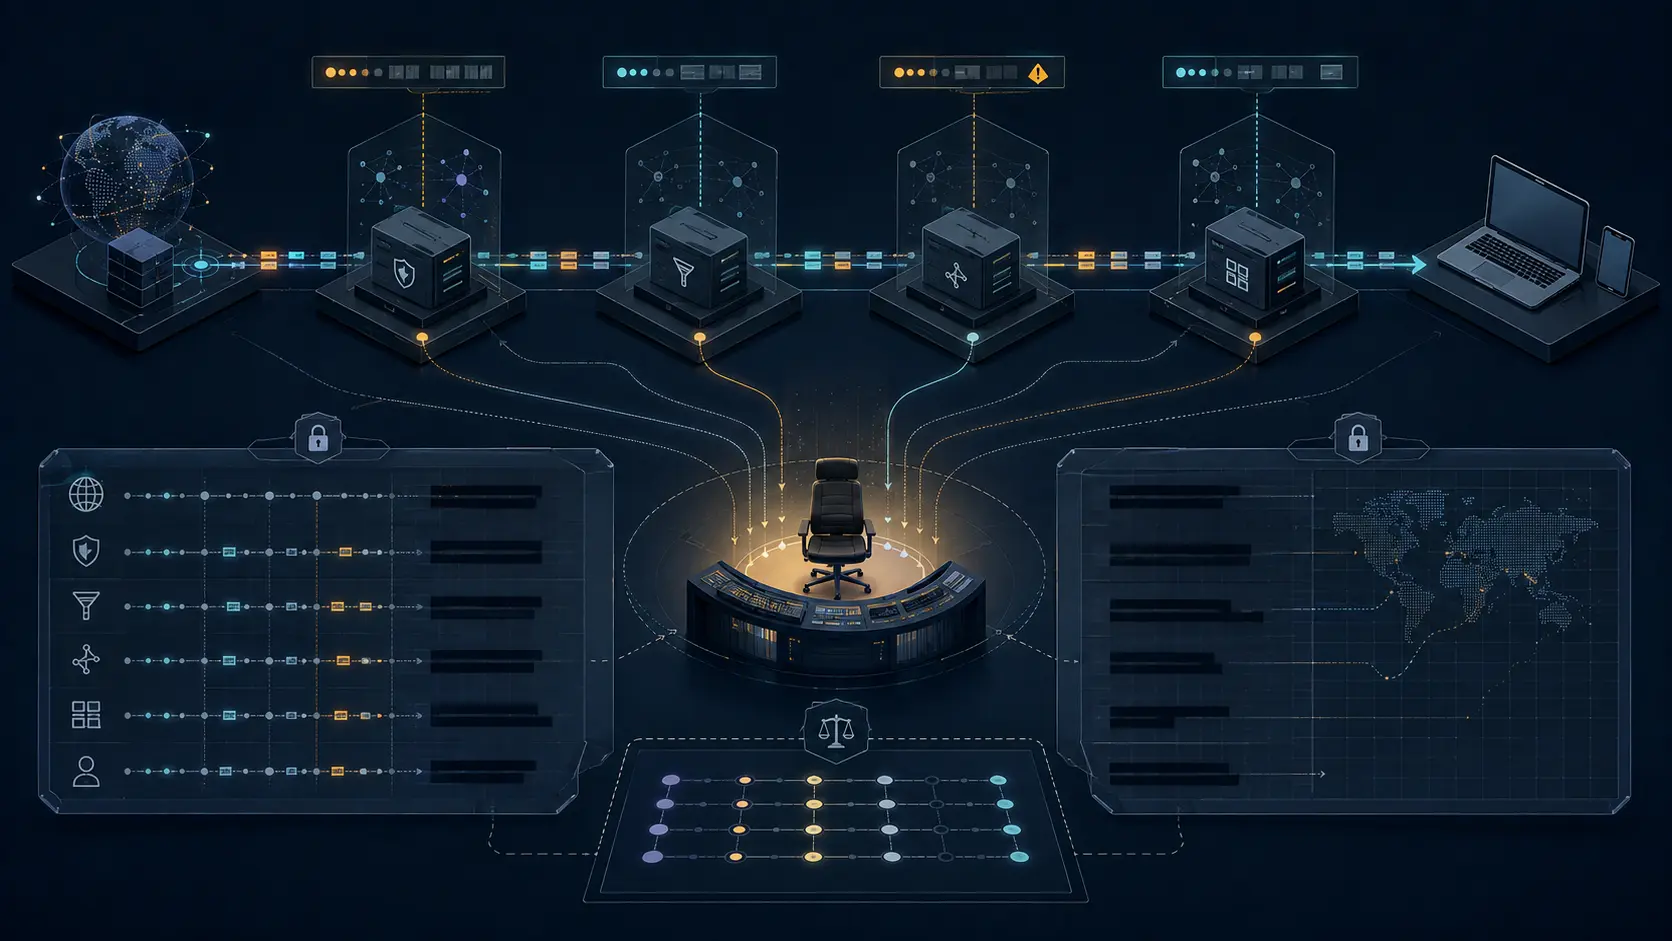
Una cadena Proxy-Status no designa al responsable del incidente
RFC 9209 permite ver mejor dónde se torció una respuesta, pero no convierte esa señal en una obligación de reparar. Hace falta una matriz de traspaso de fallos entre intermediarios que vincule cada identificador, público o restringido, con el operador, el reloj de escalado, la…
Expediente
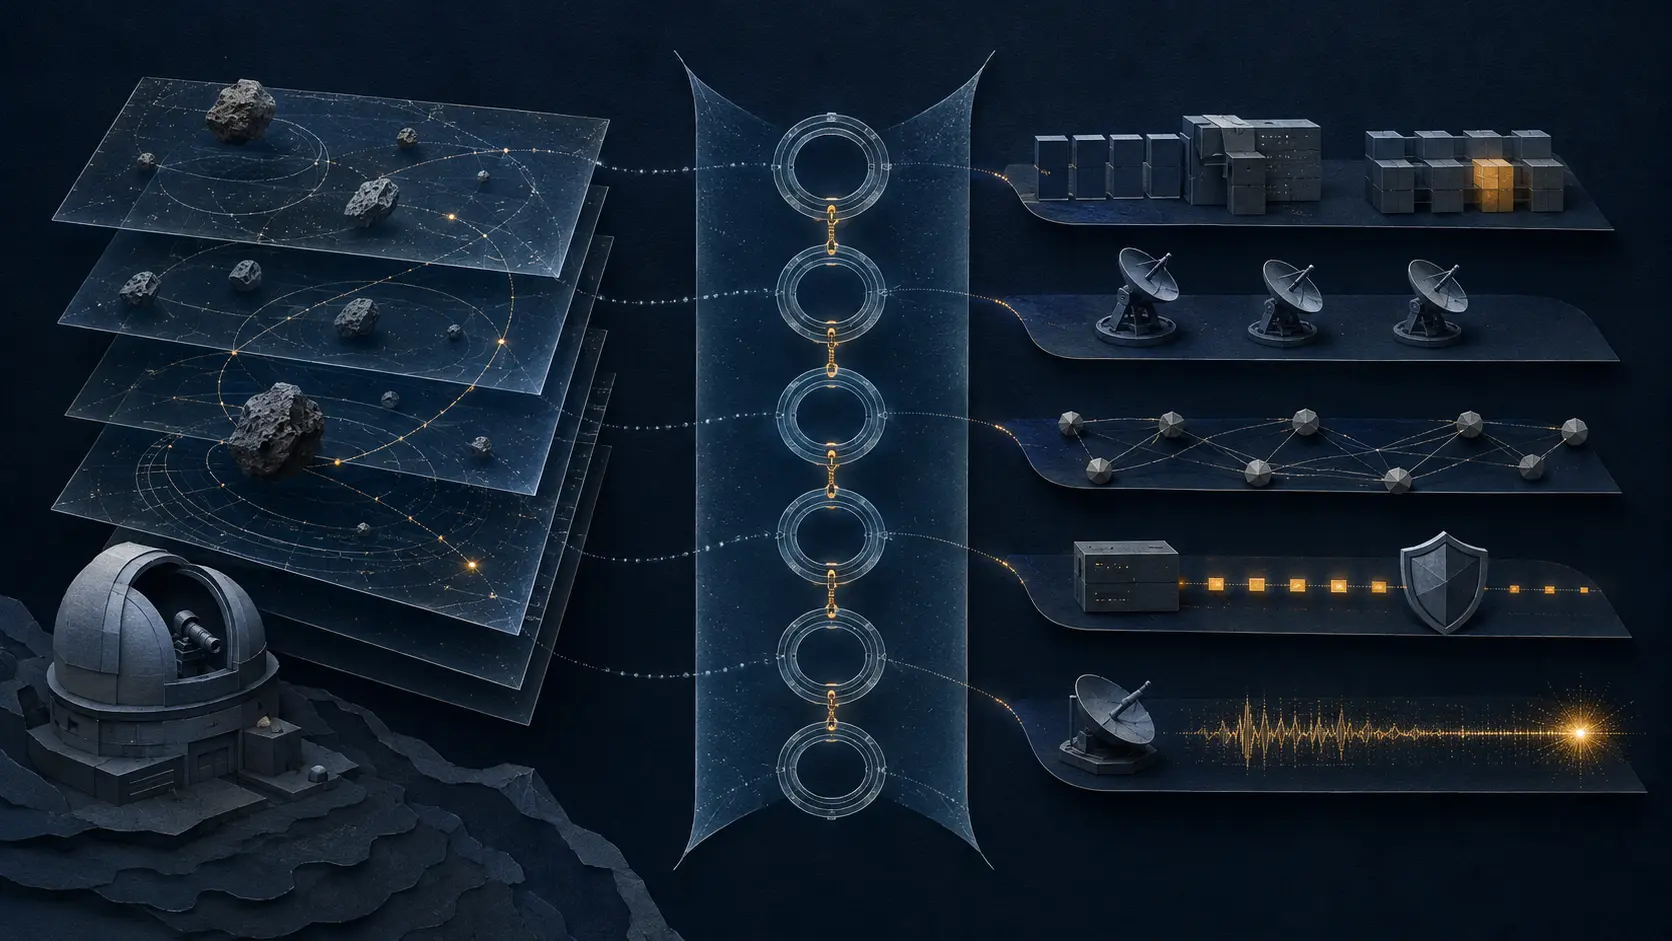
Un cuerpo celeste puede tener tres nombres. Ninguno de ellos demuestra una ruta
El problema no es escoger la etiqueta más bonita para Marte, un cometa o un asteroide. El problema es conservar la identidad cuando una observación cambia de designación, sin convertir a quien administra direcciones en árbitro de la astronomía.
Expediente
Una fecha de obsolescencia HTTP no es un plan de migración del cliente
Una aplicación puede recibir durante meses el aviso correcto y seguir dependiendo del recurso antiguo. El protocolo habrá expuesto la intención del proveedor; la organización todavía tendrá que demostrar qué clientes existen, qué cambia en el destino y quién acepta la retirada.

Expediente
La IAB amplió el plazo para aportar pruebas poscuánticas, no para coronar una solución
Una semana adicional puede atraer mediciones que faltaban. No puede convertir por sí sola una ponencia, una conversación sin atribución o un futuro informe del IAB en constancia de que una tecnología fue elegida y funciona en producción.
Expediente
Un archivo security.txt necesita un comprobante de canal de divulgación activo
Un robot puede encontrar `security.txt`, validar su formato y celebrar que la fecha de caducidad sigue vigente. El investigador que recibe un rebote permanente descubre otra realidad. La gobernanza empieza donde termina el archivo: en la custodia efectiva del aviso.
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership AllianceMapa de sesiones
Expedientes activos
Saga AFRINIC
Crisis plurianual, jurídica y de gobernanza con implicaciones para la rendición de cuentas de los RIR en todo el mundo.
Abrir Saga AFRINIC