
Resumen
- El borrador del grupo PIM fechado el 6 de septiembre combina topología, algoritmo y plano de datos en un TAD para levantar árboles multicast sobre rutas restringidas. La revisión 01 solo renueva fechas y referencias frente a la 00.
- El TAD es un contrato de árbol completo: todos los routers deben participar en el mismo TAD, su significado numérico no debe salir del dominio IGP y una discrepancia puede detener PIM o impedir que el primer salto reenvíe el flujo.
- En redes mixtas, el mecanismo PFM convierte el TLV GSI enriquecido al antiguo GSH cuando algún vecino carece de soporte; la conversión descarta los sub-TLV y con ellos la selección TAD.
En PIM, un receptor no abre una sesión directa con la fuente. Un Join avanza salto a salto y va instalando el estado que luego recorrerán los datos en sentido inverso. RFC 7761 separa MRIB, TIB y el MFIB que cada implementación programa para reenviar de verdad.
El nuevo Multi-Topology in PIM añade una elección de tres partes a esa cadena. La revisión 01 es un documento activo del grupo PIM, con intención de Standards Track y estado I-D Exists: todavía no es RFC ni evidencia de despliegue. La comparación del texto 01 con el 00 muestra cambios de fecha, caducidad y versiones citadas, no reglas nuevas.
Un TAD elige una tabla, no solo una etiqueta
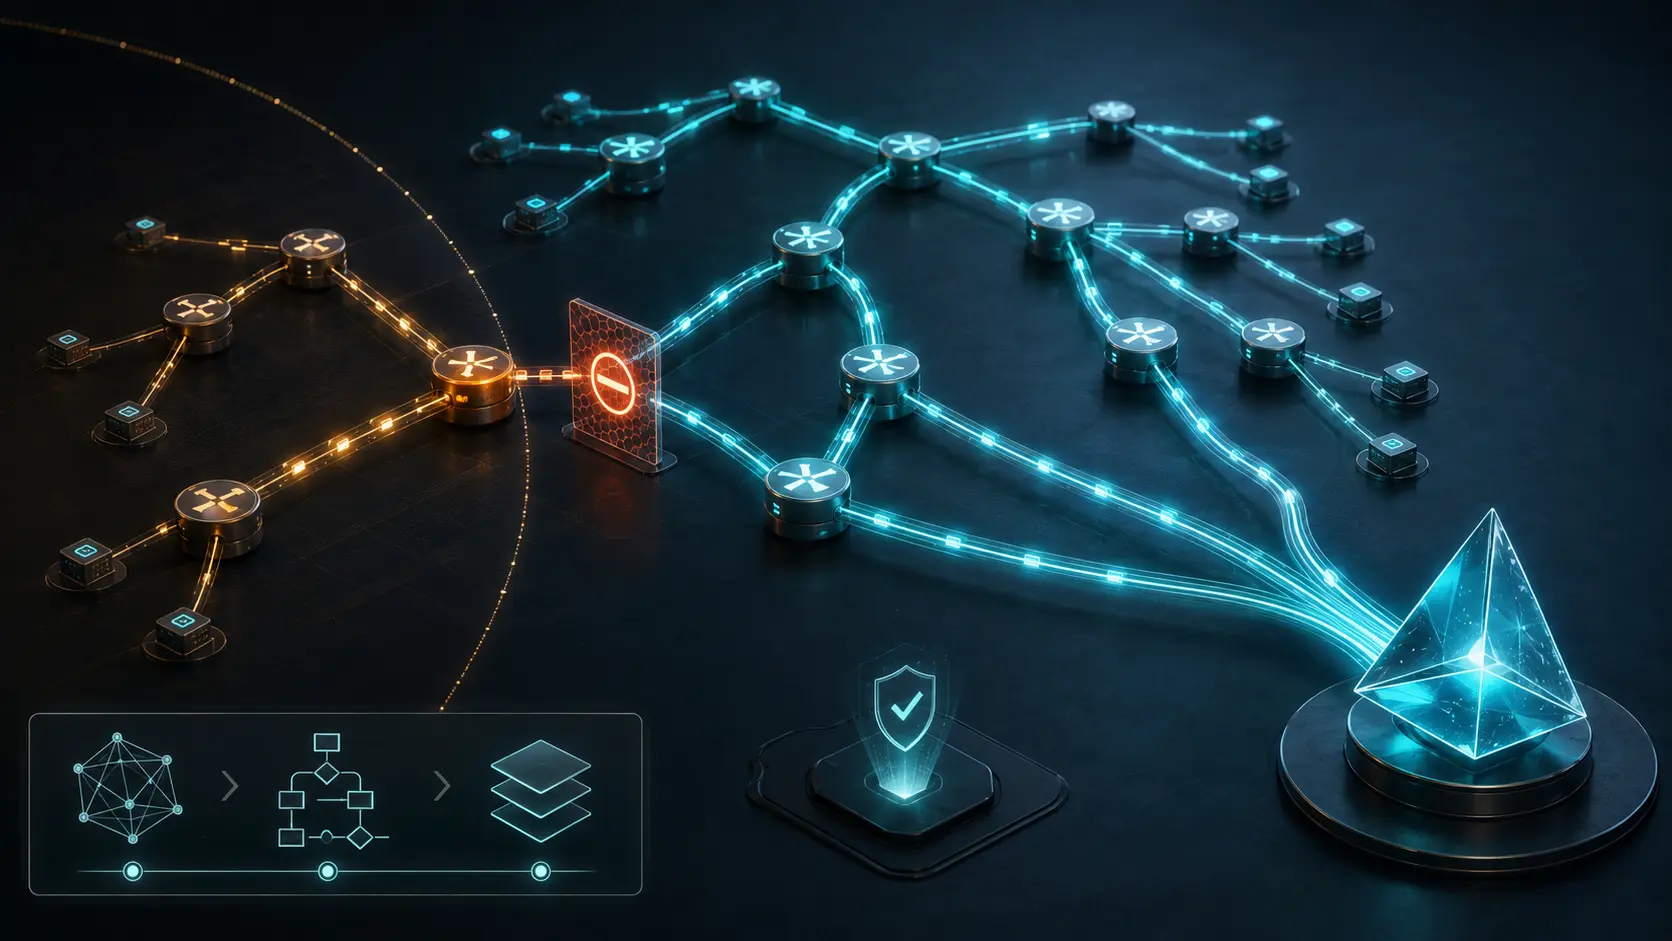
Topology identifica la vista IGP; Algorithm puede invocar el cálculo restringido de RFC 9350; Dataplane distingue Segment Routing, el contexto IP Flex de RFC 9502 o un soft dataplane propuesto. Juntos determinan en qué tabla buscar el vecino ascendente.
El FHR anuncia source, group y el sub-TLV TAD mediante PFM. El LHR adopta esa información o aplica una política local y envía el TAD como Join Attribute. Cada router intermedio debe continuar por el MRIB correspondiente. Por eso el borrador exige que todos los routers de un árbol participen en el mismo TAD.
La igualdad visual de tres números no demuestra igualdad operativa. Hay que verificar qué objetos configuran esos números en cada equipo, si existe la ruta, qué estado entró en TIB, qué miembros llegaron al MFIB y qué recibió la aplicación.
Fuera del dominio, el mismo número puede ordenar otra cosa
El borrador prohíbe enviar un TAD local fuera de su dominio IGP. Los MT-ID son específicos del protocolo. El mundo OSPF de RFC 4915 y el mundo IS-IS de RFC 5120 no comparten automáticamente un catálogo operativo.
Es una frontera de autoridad: el valor obtiene significado de la configuración común del dominio. Un bit de transitividad no lleva consigo ese acuerdo.
También hay desacuerdos dentro del dominio. Si dos FHR anuncian distinto TAD para el mismo source/group, el LHR resuelve por dirección del originator, prefiriendo la más alta por defecto. Si la configuración del LHR contradice su anuncio, no debe emitir un Join con TAD. Si llegan TAD y RPF Vector, una política local decide cuál ignorar; con varios TAD se recomienda el primero.
Un proveedor puede implementar cada regla y, aun así, dos routers pueden aplicar políticas distintas. El protocolo necesita una decisión compartida que las configuraciones locales no garantizan por sí solas.
Detenerse evita un árbol falso, pero concentra el impacto
Un router compara los Join que recibe para el mismo estado. Si no llevan el mismo TAD, o no hay ruta ascendente en la tabla TAD, debe detener el procedimiento y avisar al administrador. El FHR no debería reenviar hasta que todos los Join concuerden.
Fallar cerrado evita una construcción silenciosamente incoherente. A la vez, una rama discordante puede privar a las demás. El registro debe contener ambos tripletes, vecinos, capacidades, política y resultado; «PIM stopped» no permite reconstruir la causa.
La sección de seguridad admite dos consecuencias: políticas locales que eligen topología o algoritmo diferentes pueden crear bucles o impedir el reenvío, y un router falsificado puede anunciar un TAD incorrecto. El campo nuevo no aporta por sí mismo una autenticación criptográfica completa. Debe tratarse como una entrada con privilegio.
La degradación de formato también degrada la intención
El anuncio depende del GSI del borrador PIM Flooding Mechanism and Source Discovery Enhancements, un trabajo Experimental que ya está en la cola del RFC Editor. La capacidad GSI se negocia por interfaz.
Cuando todos los vecinos la soportan, GSI viaja intacto. Si alguno no, el router lo convierte al GSH de RFC 8364, conserva source, group y holdtime, y descarta los sub-TLV. El TAD no cruza esa frontera.
La red puede seguir descubriendo la fuente y parecer sana para PIM clásico, mientras pierde la indicación de ruta restringida. Por eso la comprobación debe recorrer cada interfaz, no limitarse a los extremos.
Las capas de realidad de Heng Lu impiden fundir borrador, configuración, anuncio, estado de control, programación y tráfico en una sola casilla. La primacía del código en ejecución exige terminar en el resultado de paquetes.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance