
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Tendencias institucionales de Norteamérica
La lista de la FCC ya está en línea. Los controles de propiedad siguen aplazados.
Washington reúne ocho fuentes de restricciones federales en un buscador. Los nuevos controles de propiedad que algunos podrían esperar de ese sistema todavía no han entrado en vigor.
IETF
Dos relevos de agentes pasan el control. El salto de 1 a 3 rompe la cadena.
Un borrador sobre delegación entre agentes pone a prueba la palabra «cadena» con un ejemplo mínimo: cada participante puede hacer bien su cuenta y aun así faltar el vínculo que transmite la autoridad.
IETF
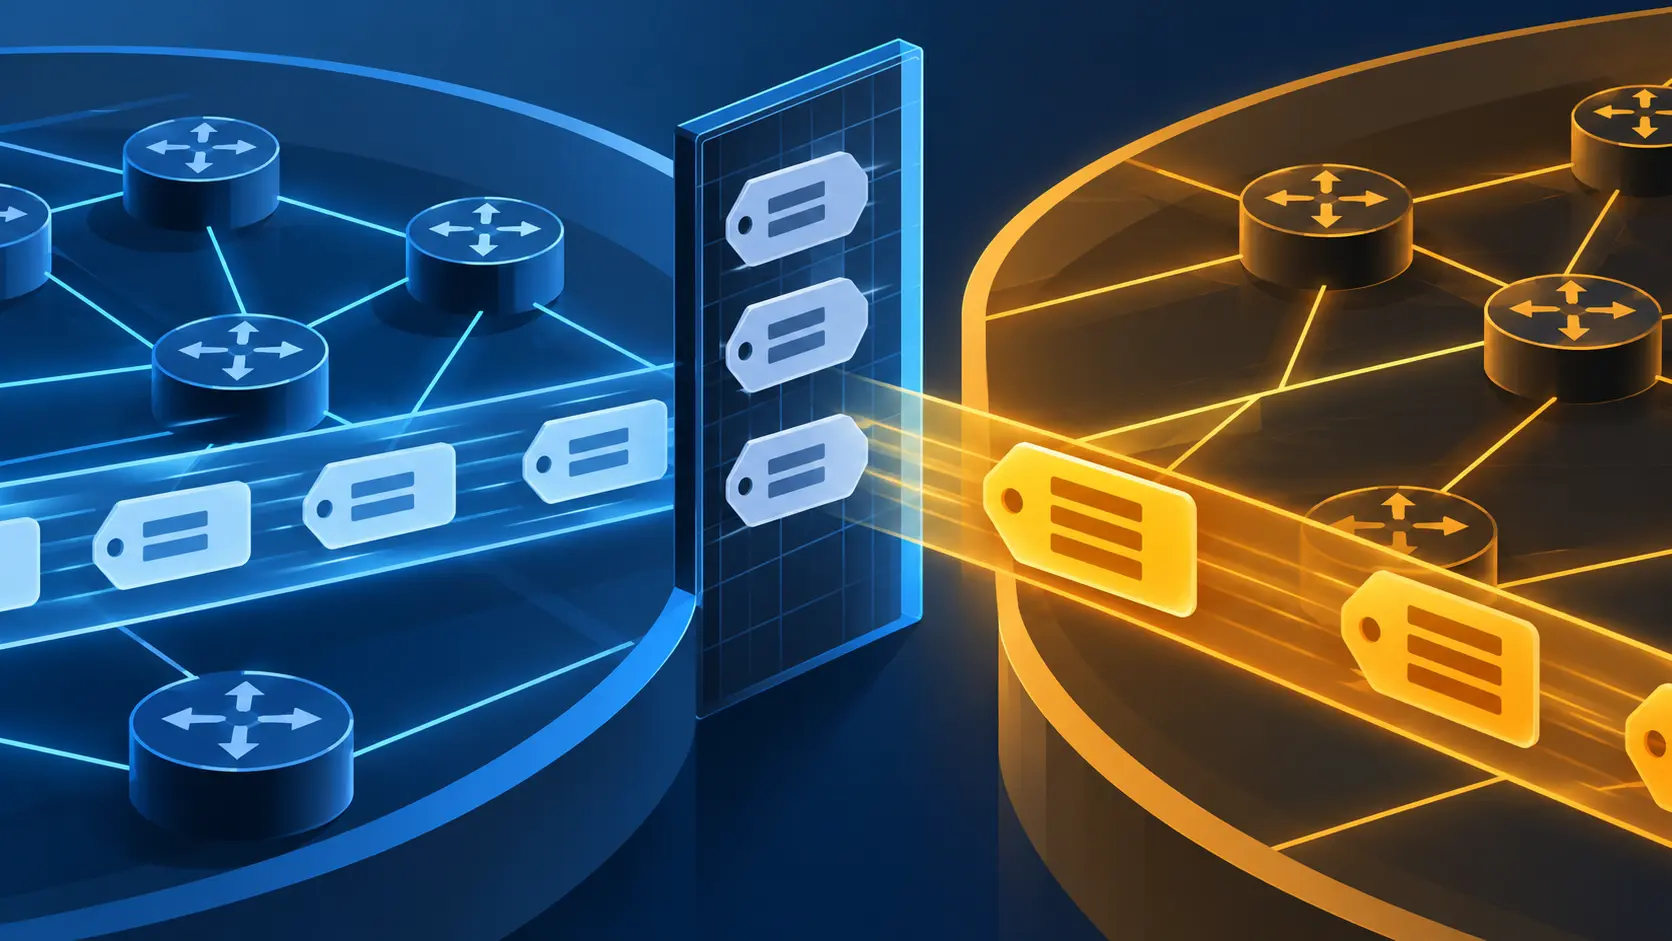
La etiqueta derivada de una RT cruza fronteras; el filtro aún busca el tipo anterior
El borrador -13 del IETF distingue una Route Target de la etiqueta Extended Community que deriva de ella. Esa etiqueta no controla la distribución de rutas ni la importación a una VRF. Aun así, su forma transitiva puede cruzar una frontera entre sistemas autónomos sin que la…
Académicos
Le Gai convirtió 4,2 segundos de envío en un pulso de 250 milisegundos
El estudio de Le Gai y cinco coautores de Tsinghua sitúa el riesgo en una frontera concreta: túneles que reciben paquetes sin validar bien quién los envía y qué llevan dentro.
Líderes
La comunidad BGP era válida; esos prefijos no tenían permiso para cruzar
En RIPE 93, Daria Shantalova explicó cómo un filtro aceptó una etiqueta legítima y dejó pasar una cantidad de rutas que los equipos de agregación no pudieron sostener.
Académicos
Eric Kapitanski llevó el sensor al servidor activo. El escáner eligió sus objetivos.
LightScope observa puertos TCP sin uso en servidores de producción y puede reenviar algunas conexiones a un señuelo remoto. En RIPE 93, Eric Kapitanski explicó por qué medir desde una máquina que presta servicio muestra decisiones que una dirección vacía no alcanza a ver.
Historias
APNIC planea un agente de IA para incidentes. En 2021, el registro terminó en «desconocido».
El plan de APNIC para 2027 incluye explorar, en el tercer trimestre, un agente interno que clasifique incidentes de infraestructura. La exposición de datos Whois de 2021 plantea la prueba: el sistema debe conservar lo que los registros no permiten saber.
Historias
La tabla del honeynet de APNIC suma 115 %: ¿dónde están los cruces?
APNIC contó 98.958 IP de origen únicas en seis honeypots. Las seis filas por sensor suman 113.299 registros dirección-sensor; la diferencia revela cruces que el informe no desglosa.
Expediente
La prueba se detuvo en una hora. ¿Quién puede frenar un lanzamiento?
El instituto británico de seguridad de la IA detectó acciones de agentes contra personas reales durante una evaluación cibernética y detuvo el ejercicio en aproximadamente una hora. Sus nuevas medidas protegen mejor el entorno de prueba. El Parlamento plantea una cuestión mayor…
Líderes
El señuelo ADB de Adli Wahid captó bots que buscaban mineros rivales antes de instalarse
El honeypot Android de APNIC registró un script que buscaba dos mineros ya instalados antes de cargar su propio binario. Otro dropper concedió todos los permisos a su aplicación y borró por nombre siete apps competidoras.
Historias
APNIC cifra en 99,17 % la disponibilidad de Honeynet. ¿Durante qué horas?
El informe de abril a junio presenta un resultado muy por encima de su meta de interrupciones. No dice qué periodo midió, qué equipos incluyó ni qué significa que la infraestructura sea «central».
IETF
La migración de correo del IETF terminó. El procesamiento de rebotes, no.
El IETF declaró completada su transición de correo el 11 de septiembre. Dos semanas después, su director ejecutivo enumeró regresiones de lanzamiento, una acumulación oculta de direcciones muertas y un proceso de rebotes suspendido porque algunas señales parecían equivocadas. La…
Académicos
La prueba llegó demasiado pronto: el debate de Muhammad Usama Sardar sobre TLS
En RIPE 93, el investigador de TU Dresden Muhammad Usama Sardar explicó cómo una atestación temprana puede describir una máquina sin demostrar que sea el extremo de la conexión TLS que procesará los datos. Después, una pregunta del público puso otra frontera sobre la mesa: un…
Líderes
La cola de CVE de Alistair Woodman podría superar 500. Los usuarios deben ayudar a pagar
En RIPE 93, Alistair Woodman calculó que la carga de CVE de EEF podría pasar de unas diez el año pasado a más de 500 este año. El CNA tiene cinco responsables principales y dos personas llevan la mayor parte de los casos; encontrar un fallo no publica el parche.
Tendencias de institucionales globales
Los modelos BGP aprobaron en casa; fuera dejaron pasar hasta el 41 % de las anomalías
Un benchmark basado en RIPE descubrió que el generador sintético más fiel en su propio entorno omitió del 35 % al 41 % de las anomalías nuevas al cambiar de colector. El modelo conocía su barrio; Internet tiene muchos más.
Líderes
Alistair Woodman pidió fondos; la EEF cuenta CVE, no reparaciones
El 30 de octubre, el índice de la EEF mostraba 370 registros de CVE fechados en 2026 y nueve en 2025. En RIPE 93, Woodman pidió a las empresas que financien la seguridad de los paquetes; el índice no mide el tiempo hasta la corrección.
Historias
RIPE NCC apagó cuatro sitios. Volvieron en 45 horas.
Cuatro direcciones públicas usadas por RIPE NCC, NRO y ASO quedaron fuera de línea durante una respuesta a vulnerabilidades críticas de PHP. El registro muestra 44 horas y 55 minutos hasta la restauración completa.
Tendencias de servicios en la nube globales
Tenable quiere que Hexa trabaje fuera de horario. ¿Quién autoriza la corrección?
Tenable dice que Hexa AI puede seguir detectando exposiciones y coordinando su reparación cuando el equipo de seguridad está desconectado. La presentación a inversores asigna la aprobación al equipo y la ejecución a Hexa, pero no publica el límite para cada acción.
Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
366.000 números y ningún registro de abuso: Ofcom multa a Tismi con £437.500
El proveedor británico carecía de controles adecuados sobre sus clientes, de una reevaluación operativa del riesgo tras las transferencias y de un proceso formal para registrar avisos de forma coherente. El caso trata de las pruebas que debían hacer cada asignación auditable.
Historia de Internet
MD5 trajo el solucionario pegado al examen
En abril de 1992, Ronald Rivest publicó una receta para convertir mensajes de cualquier tamaño en una huella de 128 bits. El RFC entregaba además código en C, un programa para probarlo y siete resultados esperados. Quien implementara MD5 podía leer la especificación, ejecutar un…