
Resumen
- La revisión 01 de Anti-Money Laundering Methods Values, publicada el 2 de octubre de 2026, añade que un valor presente en
amlindica que el uso del método correspondiente tuvo éxito. La lista inicial propuesta nombra controles de OFAC, sanciones, listas de vigilancia, personas políticamente expuestas y prensa adversa. - El éxito operativo de un método no expresa si hubo coincidencias, cómo se resolvieron, qué obligación jurídica aplicaba ni si el cliente o la transacción quedaron autorizados. El claim no contiene un resultado de negocio.
Una pantalla puede mostrar “completado” y, sin embargo, el expediente seguir abierto. Ese desfase entre estado técnico y consecuencia institucional es la noticia importante de draft-skyfire-oauth-aml-methods-01.
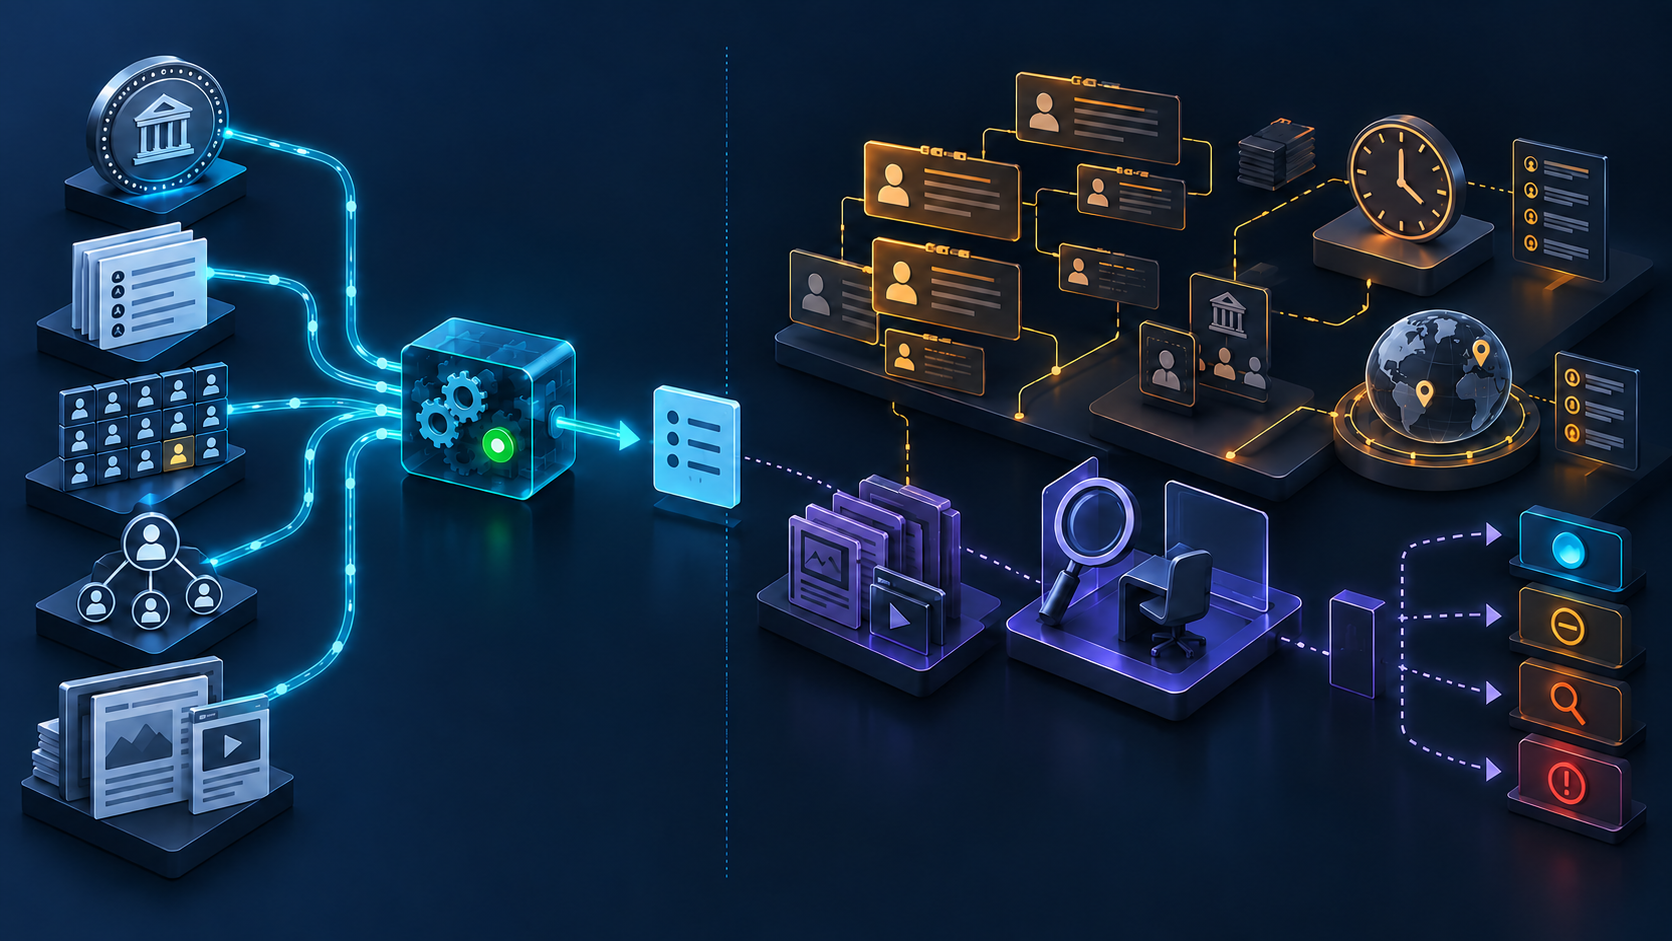
La propuesta crea aml como matriz JSON de cadenas sensibles a mayúsculas. Sus cinco valores iniciales son ofac, sanc, watch, pep y adv. La nueva revisión dice que la presencia de uno de ellos significa que el uso del método tuvo éxito y explica que la sintaxis sigue el modelo de amr, el claim que enumera métodos de autenticación.
Un vocabulario común puede ahorrar integración. Permite que emisor y receptor distingan una comprobación de sanciones de una búsqueda en listas de vigilancia, un control de exposición política o una revisión de medios adversos. Pero nombrar la familia de método no documenta el caso concreto.
Si aparece sanc, el receptor no conoce por ello la autoridad, el programa, la jurisdicción, la versión de la lista ni la hora de consulta. Tampoco sabe qué persona, empresa, propietario real, contraparte o transacción se buscó; qué identificadores, alias o transliteraciones se incluyeron; qué umbral se aplicó; qué candidatos aparecieron; ni quién resolvió una posible coincidencia.
Más importante aún: la matriz carece de vocabulario para el desenlace. No dice sin coincidencia, posible coincidencia, falso positivo, caso pendiente, diligencia reforzada, restricción, escalamiento, reporte o rechazo. Interpretar “método exitoso” como “cliente limpio” añadiría al token una afirmación que el formato nunca hizo.
La documentación oficial de OFAC muestra por qué ese salto es peligroso. Su marco de compromisos de cumplimiento no reduce las sanciones a un filtro. Exige un enfoque de riesgo compuesto por compromiso directivo, evaluación, controles internos, pruebas y auditoría, y formación. Los controles identifican, interceptan, escalan, reportan y conservan registros.
El mismo marco enumera fallos observados: software sin actualizaciones de listas, identificadores relevantes ausentes, variantes ortográficas ignoradas, diligencia incompleta y procesos de escalamiento deficientes. Un motor puede terminar sin error y seguir operando con una cobertura inadecuada. El estado de ejecución no demuestra la calidad de sus entradas ni de su gobierno.
La vigencia también cambia. La FAQ 65 de OFAC señala para aseguradoras diversos momentos de control: emisión, renovación, modificación, presentación y pago de reclamaciones, además de cambios en programas o listas. Las listas se actualizan con frecuencia. Una revisión satisfactoria al inicio de una relación no decide automáticamente una operación posterior.
FinCEN ofrece otra separación útil. La diligencia debida incluye identificar al cliente, verificar a los propietarios reales en los casos cubiertos, comprender la naturaleza y finalidad de la relación para construir un perfil de riesgo y mantener vigilancia continua para detectar y reportar actividad sospechosa y actualizar información según el riesgo. Las FAQ consolidadas en 2026 vinculan la actualización a eventos relevantes descubiertos durante esa vigilancia.
Tampoco existe una jurisdicción implícita en sanc. La Comisión Europea separa la adopción y publicación de medidas de la Unión de la investigación, implementación, ejecución y sanción que corresponden a los Estados miembros, con supervisión y orientación de la Comisión. Una etiqueta no identifica la norma, licencia, excepción o autoridad competente que determinó el caso.
La propuesta de registro IANA cumple una función más modesta. Plantea registrar el claim aml y crear un catálogo de valores mediante revisión experta, consulta durante tres semanas y criterios de claridad, uso real, aplicación general y ausencia de duplicación. Esas condiciones gobiernan nombres. No homologan proveedores, fuentes de datos, algoritmos de coincidencia, revisores ni decisiones legales.
Los registros activos son la fuente de verdad sobre asignaciones. En la captura, el registro JWT no incluye aml y no existe un registro IANA activo de métodos AML. La tabla del Internet-Draft es una solicitud. Datatracker muestra un documento individual sin stream ni nivel normativo; discutirlo en el entorno OAuth no lo convierte en texto adoptado, consenso IETF o RFC.
Firmar el JWT tampoco transforma el significado. Una validación correcta puede autenticar al emisor y proteger los claims incluidos. No recupera la lista, la consulta, los candidatos, la revisión ni el razonamiento legal ausentes. La integridad criptográfica protege una declaración limitada.
Por eso el receptor necesita un comprobante de cribado separado. Debe preservar versión del token y vocabulario, emisor, vínculo con sujeto y transacción, proveedor y política, jurisdicción y base legal, lista y fecha, identificadores y alias, umbral, candidatos, referencia de evidencia, revisión y escalamiento, resolución del falso positivo, clasificación de riesgo, excepciones, vigencia, corrección, revocación y acción final.
Ese comprobante es una propuesta operativa editorial de BTW, no una obligación de las fuentes. Sirve para reconstruir una decisión cuando cambia una lista, aparece un nuevo propietario real, se discute una coincidencia o se sustituye al proveedor.
La Minimum Initial Specification de Heng Lu favorece un vocabulario pequeño sin centralizar la consecuencia. Running-Code Primacy exige saber qué datos y reglas se ejecutaron en realidad. Reality Layers impide confundir término de registro, assertion, candidato, revisión humana, conclusión jurídica y acto de negocio.
El claim aml puede responder qué método se ejecutó. La organización que acepta, limita o reporta debe responder por todo lo demás.
Sources
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://finance.ec.europa.eu/eu-and-world/sanctions-restrictive-measures/overview-sanctions-and-related-resources_en
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://ofac.treasury.gov/faqs/65
- https://ofac.treasury.gov/faqs/topic/1596
- https://ofac.treasury.gov/media/16331/download?inline
- https://ofac.treasury.gov/sanctions-list-service
- https://openid.net/specs/openid-connect-core-1_0.html
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-final-rule
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-rule-faqs
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.iana.org/assignments/jwt/jwt.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance